Plan-k разграничивает доступ не «пряча кнопки в интерфейсе», а на сервере — по ролям, бизнес-группам и срезам данных. Планы проходят управляемое согласование, каждое действие записывается в журнал, а данные остаются в вашем контуре.
От простой ролевой модели до точечного разграничения по данным — настраивается ровно настолько, насколько нужно вашей организации.
Три понятных уровня: наблюдатель (только чтение), редактор (правит данные), администратор (управляет структурой и правами). Модель, которую не нужно объяснять — она очевидна с первого дня.
Права раздаются «по должности». Эффективная роль сотрудника — максимум личной и всех групповых. Новый сотрудник добавляется в группу и сразу работает с нужным уровнем — без ручной настройки на каждого.
Доступ ограничивается по элементам измерений: «региональный менеджер правит только свой регион», «контролёр видит всё, но только на чтение». Один дашборд — а каждый видит своё.
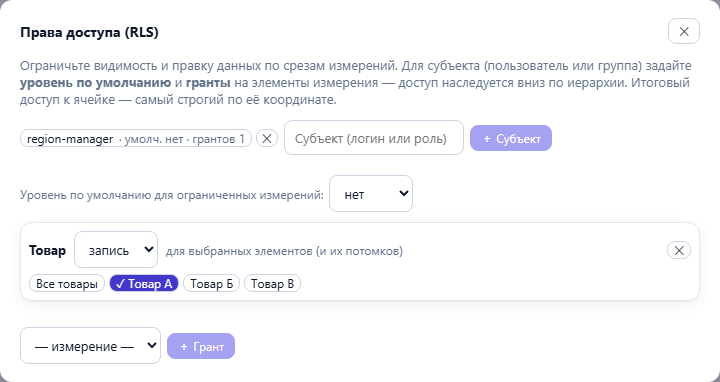
Права по срезам — это не «скрытые столбцы». Это правила, которые сервер применяет к каждому запросу чтения и записи.
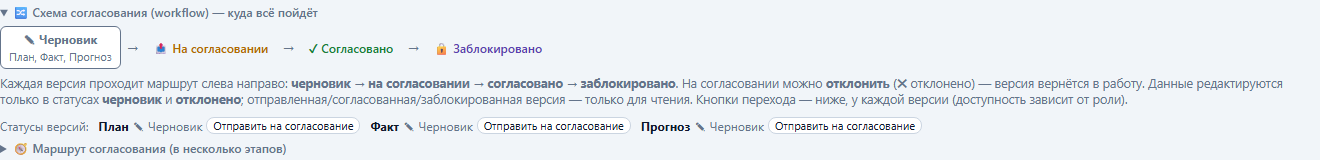
Утверждение версий проходит по прозрачному маршруту с фиксацией того, кто, что и когда изменил.

Каждая версия плана движется по управляемому маршруту. Переходы между статусами разрешены только назначенным ролям.
Согласующий видит дифф — что именно изменилось по сравнению с предыдущей версией, а не просто «прислали на утверждение».
Ни одно действие не остаётся невидимым. Журнал фиксирует всё, что происходит с данными и структурой.
Никакого «облака — чёрного ящика». Plan-k разворачивается в вашей инфраструктуре и остаётся под вашим контролем.
Серверный режим разворачивается как служба на Windows Server внутри вашего контура. Данные не покидают периметр организации.
Резервное копирование и восстановление модели встроены. Данные переживают перезапуск сервера — ничего не теряется.
Хранение данных в собственном контуре упрощает соответствие внутренним и отраслевым требованиям к обработке данных.
От разрозненных таблиц и договорённостей — к контролируемому процессу.
Кто изменил цифру и когда — неизвестно. Восстановить историю невозможно.
Каждая правка ячейки, вход, импорт и изменение структуры зафиксированы в журнале.
Разграничение держится на честном слове и скрытых столбцах — легко обойти.
Сервер сам отклоняет чтение и запись вне доступа — в том числе через API.
Утверждённые планы меняются незаметно, теряется доверие к отчётности.
Согласованная или заблокированная версия доступна только для чтения — правки исключены.
«Раньше вопрос “кто изменил эту цифру и почему” превращался в расследование на полдня. Теперь ответ — в журнале за пару секунд, а закрытый период просто нельзя переписать.»
За одну демо-сессию мы настроим права по срезам, проведём версию по маршруту согласования и покажем журнал аудита — на примере вашего сценария.
Разграничение на уровне сервера · Полный аудит · Данные в вашем контуре