

Безопасность и соблюдение требований: IAM, RBAC, data masking, аудит и retention
Безопасность данных в контексте Data Lakehouse и традиционного DWH становится базовым драйвером выбора архитектуры и операционных практик. В этой главе рассмотрены принципы идентификации и доступа, ролей и политик, подходы к маскированию и деидентификации данных, требования к аудиту и хранению журналов, а также механизмы удержания данных и удаления. Обсуждается, как эти элементы работают в рамках разных бизнес-сценариев и как интегрировать их в архитектуру, минимизируя риск утечки и несоблюдения регуляторных требований.
Архитектурные решения в области безопасности не являются merely дополнительной защитой. Они устанавливают фундамент для доверия со стороны бизнес-пользователей, регуляторов и клиентов. В рамках lakehouse и DWH важно видеть безопасность не как отдельный модуль, а как сквозной слой управления доступом, защиты данных и аудита, встроенный в конвейеры обработки, хранилища и аналитические сервисы. В этой главе предлагаются принципы моделирования доступа, реализации masking, контроля за соблюдением регламентов и методики внедрения, которые адаптивно подстраиваются под бизнес-процессы и требования к скорости аналитики.
- Краткое содержание главы
- Принципы идентификации и контроля доступа: IAM, федеративная идентификация, SSO и политики доступа.
- Модели привилегий: RBAC, ABAC и их роль в lakehouse и DWH, принципы минимальных привилегий и разделения обязанностей.
- Маскирование и псевдонимизация: динамическое и статическое маскирование, выбор техник и контекстная динамика.
- Аудит, мониторинг и соответствие: журналирование, tamper-evidence, хранение логов и интеграция с SIEM.
- Управление retention и lifecycle: политики хранения, удаление, архивирование, юридические задержки и данные под hold.
- Архитектурные решения и интеграции: как связать идентификацию, политики, masking и аудит в единой управляемой среде.
IAM и идентификация
Идентификация и аутентификация являются входной точкой к системе доступа к данным. В контексте lakehouse и DWH это означает не только вход в систему аналитиков, но и управление сервисными учетными записями, конвейерами обработки и внешними клиентами. Современная практика опирается на федеративную идентификацию и единый точечный вход (SSO) через протоколы OIDC или SAML, поддерживаемые корпоративными идентификаторами (IdP). Важны кратковременные токены с ограниченным временем жизни, автоматическая ротация ключей доступа и политика обязательной мультфакторной аутентификации для важных ролей.
Не менее критна и модель авторизации. В рамках Lakehouse и DWH следует рассмотреть как минимизировать доверие и повысить прозрачность доступа. В условиях глобальных региональных и правовых требований применяются механизмы геоограничения, проверки контекста запроса (IP-адрес, устройство, время суток) и согласование запросов на основе политики. Политика доступа должна поддерживать автоматическую корректировку в связи с изменениями организационной структуры, ротацией сотрудников и переформатированием бизнес-подразделений.
Возможная структура политики IAM включает:
-
единый глобальный каталог пользователей и сервисных аккаунтов;
-
Fédération и SCIM-использование для синхронизации статуса и групп;
-
минимальные наборы прав доступа с контекстной полнотой;
-
автоматизированные процессы запроса доступа и утверждения;
-
аудит попыток доступа и аномалий.
{
  "Version": "2024-01-01",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": [
        "data.read",
        "data.masking.execute"
      ],
      "Resource": [
        "lakehouse://domain.financials/*"
      ],
      "Condition": {
        "StringEquals": {
          "aws:RequestContext:principalType": "User",
          "aws:RequestContext:authenticationClass": "MFA"
        }
      }
    },
    {
      "Effect": "Deny",
      "Action": "data.read",
      "Resource": "lakehouse://domain.financials/sensitive/*",
      "Condition": { "Bool": { "aws:MultiFactorAuthPresent": false } }
    }
  ]
}
Такой подход позволяет не только ограничивать доступ на уровне объектов данных, но и поддерживать прозрачность контрольных точек: кто имеет доступ, в каком контексте и какие именно данные доступны.
-
В lakehouse архитектурах оправдано сочетание гибкости и строгой политики. Lakehouse часто использует объектное хранилище как основное место хранения, что требует особой дисциплины в управлении ключами шифрования, политиками доступа и аудита. DWH, с другой стороны, традиционно опирался на более формализованные и централизованные политики доступа к структурированным данным. В сбалансированной архитектуре следует внедрить единый слой управления доступом, который покрывает оба мира и обеспечивает единообразие правил.
RBAC, ABAC и политики доступа
RBAC (роль-базированный доступ) и ABAC (атрибут-базированный доступ) являются двумя основными методологиями контроля доступа к данным. RBAC хорошо работает для устойчивых организационных структур: роли соответствуют функциям бизнеса (data_scientist, data_engineer, analyst, compliance_officer). ABAC дополняет RBAC за счет использования атрибутов контекста (проект, отдел, регион, уровень секьюрности, дата/время) и условий. В lakehouse и DWH целесообразна интеграция обоих подходов: базовые разрешения задаются через RBAC, а ABAC контролирует доступ в контексте конкретного запроса или данных.
Ключевые принципы:
- минимальные привилегии: пользователю предоставляются только те права, которые необходимы для выполнения задачи;
- разделение обязанностей: исключение одновременного выполнения критически конфликтующих операций;
- сегрегация данных по доменам: разные бизнес-домены имеют разные наборы ролей и политик;
- аудит и непрерывность: все изменения в ролях и правах фиксируются и подвергаются аудитируемым процессам.
Проектирование ролей требует учета жизненного цикла сотрудников и бизнес-процессов. Роли должны быть легко воспроизводимыми и понятно документированными. В контексте хранения данных в lakehouse следует поддерживать роли, охватывающие аспекты чтения, маскирования, загрузки и обновления метаданных. В DWH часто встречаются роли администратора хранилища, аналитика, разработчика ETL и пользователя бизнес-аналитики; в lakehouse дополнительно возникают роли для управления данными в каталоге, контроля качества и обеспечения соответствия. В реальной практике эффективнее сочетать RBAC с ABAC тем самым создавая контекстно-зависимые разрешения.
Пример архитектуры ролей:
- Базовые роли: data_reader, data_writer, data_masker, data_catalog_admin.
- Контекстные роли: finance_analyst, hr_analyst, sales_analyst, data_scientist.
- Административные роли: security_officer, compliance_officer, data_architect.
- Условия ABAC: доступ к таблицам только в рамках проекта, региона, времени выполнения, и применяемым политиками маскирования.
Приведение привилегий к таблицам и строкам требует инструментов для реализации row-level security (RLS) или фильтрации по контексту запроса. В Lakehouse это может быть реализовано на уровне запросов через политики в каталоге данных или на уровне движка выполнения трансформаций. В DWH такие механизмы часто встроены в движок хранения данных и позволяют ограничивать доступ к строкам в зависимости от атрибутов пользователя, например отдела или проекта.
- Важно помнить, что RBAC и ABAC работают не изолированно: необходимо поддерживать единый реестр политик, чтобы не возникало противоречий и не приводило к «дыркам» в безопасности.
- В сценариях с внешними партнерами стоит внедрять принцип нулевого доверия: временные контракты, ограниченные наборы прав и мониторинг.
Data masking: защита данных в разных контекстах
Masking - это один из ключевых инструментов защиты конфиденциальной информации. В зависимости от роли пользователя и контекста запроса данные должны отображаться в обезличенном виде или в частично маскированном виде. Различают статическое masking (во время создания копий данных) и динамическое masking (во время выполнения запроса, не изменяя исходные данные).
Ключевые принципы:
- контекстная маска: аналитики могут видеть полноценно только необходимые поля, например идентификаторы клиентов могут быть маскированы до полного псевдонима;
- различение по доменам: в финансовом анализе маскирование может быть более жестким, чем в маркетинговых исследованиях;
- поддержка reversible masking там, где требования регуляторики позволяют восстановление под управлением процессов мониторинга и аудита;
- соответствие принципам data minimization и privacy by design.
Методы маскирования:
- статическое маскирование: копии набора данных создаются с обрезанными или заменёнными значениями;
- динамическое маскирование: маскирование применяется на уровне слоя доступа, исходные данные не изменяются;
- псевдонимизация: замена реальных значений на псевдонимы; позволяет хранить связь через ключи в безопасном каталоге;
- детерминированное маскирование: одинаковые входные значения маскируются одинаково, что полезно для когортизации и повторного анализа;
- недетерминированное маскирование: значения случайны, обеспечивает более высокий уровень приватности.
Пример политики маскирования (обобщённый случай):
-
поле SSN - полностью маскировано для пользователей без соответствующего разрешения;
-
поле email - маскирование только частично, например первые три символа показываются, остальное скрыто;
-
числовые суммы - показываются приближённо или полностью скрываются в зависимости от роли.
-- Пример концептуального правила маскирования
## IF has_role('data_analyst') THEN
  MASK('ssn') = 'XXX-XX-1234'  -- псевдонимизация
ELSE
  MASK('ssn') = 'REDACTED'
END
В lakehouse архитектурах маскирование может быть реализовано через политики в каталоге данных, которые динамически применяются к результирующим наборам данных, либо на уровне движка выполнения запросов. В DWH для интеграции masking часто используются встроенные функции политики доступа и расширенные механизмы безопасности. В любом случае маскирование не заменяет полноценный контроль доступа: оно дополняет его и снижает риск непреднамеренного раскрытия данных.
-
При выборе техники masking следует учитывать регуляторные требования и характер данных: персональные данные, финансовые показатели, медицинские записи - каждый тип данных может требовать разной степени маскирования и различной сохранности связей между данными.
-
Важно также планировать управляемость и аудит изменений в политике маскирования: кто и когда изменял правила, какие наборы данных подвергались маскированию и какие исключения были применены.
Аудит и мониторинг
Наличие полноценных журналов доступа и действий - краеугольный камень доверия к системе анализа. Аудит служит не только для расследования инцидентов, но и для демонстрации соответствия регуляторным требованиям: GDPR, SOX, GLBA и отраслевые стандарты. В lakehouse и DWH аудит охватывает не только доступ к данным, но и конфигурацию политик, изменение метаданных и управление ключами.
Ключевые аспекты аудита:
- полнота журналирования: запись всех попыток доступа, успешных и неуспешных, включая цели, время, идентификатор пользователя, источник запроса и применяемые политики;
- целостность журналов: защитa от подмены и несанкционированного удаления, использование хеширования, цепочка неизменяемых журналов (tamper-evident logs);
- хранение и доступ к логам: хранение в отдельной, защищённой системе, с управлением версиями и ограничениями на удаление;
- интеграция с SIEM: сбор, корреляция и оповещение по аномалиям, попыткам взлома, выходам за границы политик;
- линейная трассируемость: возможность реконструировать цепочку события через данные о пользователе, запросах, изменениях политик и конфигураций.
Мониторинг должен работать в реальном времени для обнаружения попыток обхода политик и несоответствий. В контексте преобразований данных и анализа безопасность часто сталкивается с вызовом: как обеспечить быстрое выполнение аналитических задач без снижения уровня прозрачности и регуляторной готовности. В этом плане архитектура должна поддерживать гибкую настройку политики и автоматизированные дорожные карты аудита: от моментального логирования до пакетной агрегации и аудиторной отчетности.
- В lakehouse контроль аудитора часто реализуется через единую хронологию действий, включающую изменения в политике доступа, обновления правил маскирования и изменённый набор метаданных. Такой подход упрощает ретроспективный анализ и аудиторские проверки.
- В DWH традиционно используются строгие политики на уровне хранилища и метаданных. В современном lakehouse это дополняется динамическими слоями обработки, которые требуют более детальных механизмов аудита на уровне конвейеров и ETL-процессов.
Retention, lifecycle и compliance
Retentация данных - это не только техническая задача, но и юридический и операционный процесс. В условиях гибкой архитектуры data mesh и lakehouse retention должна охватывать как структурированные, так и неструктурированные данные, соответствовать требованиям регуляторов и внутренним требованиям бизнеса. Эффективная политика retention сочетает хранение данных в наиболее экономичной форме с необходимостью их доступности для аналитики и отчетности.
Основные принципы:
- классификация данных по чувствительности и юридическим требованиям;
- определение сроков хранения для разных доменов и наборов данных;
- поддержка юридических остановок (legal hold) и архивирования;
- автоматизированная очистка и удаление данных по истечении срока;
- управление цепочкой данных (data lineage) для доказательства соблюдения политики.
В lakehouse для retention важна способность отделить хранение «сырых» данных от «обработанных» и «агрегированных» версий. Это позволяет сохранять минимальную копию наиболее нужных данных на длительный срок, при этом не перегружать дешевое хранилище устаревшими данными. В DWH удержание данных часто реализуется через политики на уровне схем и таблиц, а также через реструктурирование архивов и журналов.
Примерную картину lifecycle данных можно описать так:
- активная зона: свежие данные в рабочей операции; полная аналитика;
- промежуточная зона: данные в стадии обработки, кэширование и подготовка;
- архив: данные, которые уже не требуют ускоренного доступа, но необходимы для ретроспективной аналитики;
- удаление: безопасное стирание или обезличивание по завершению срока хранения, либо в рамках юридического требования.
Украшение политики retention достигается через автоматическую связку с политиками маскирования и доступа: когда данные переходят в архив, их маскирование может усиливаться или меняться в зависимости от контрактных требований; когда данные под hold, доступ к ним может быть временно ограничен, а журналы удерживаются дольше для аудита.
- Важной практикой является документирование политики хранения в единых правилах и автоматическая генерация отчетов о соответствии регламентам. Это особенно критично для аудитов и регуляторов, которым требуется доказательство соблюдения сроков хранения и обработки данных.
- В реальном внедрении требуется реализация «policy engine» - движка политик, который может централизованно оценивать запросы и действия в контексте хранилища и конвейеров, применяя политики RBAC/ABAC, masking и retention.
Архитектурные решения и интеграции
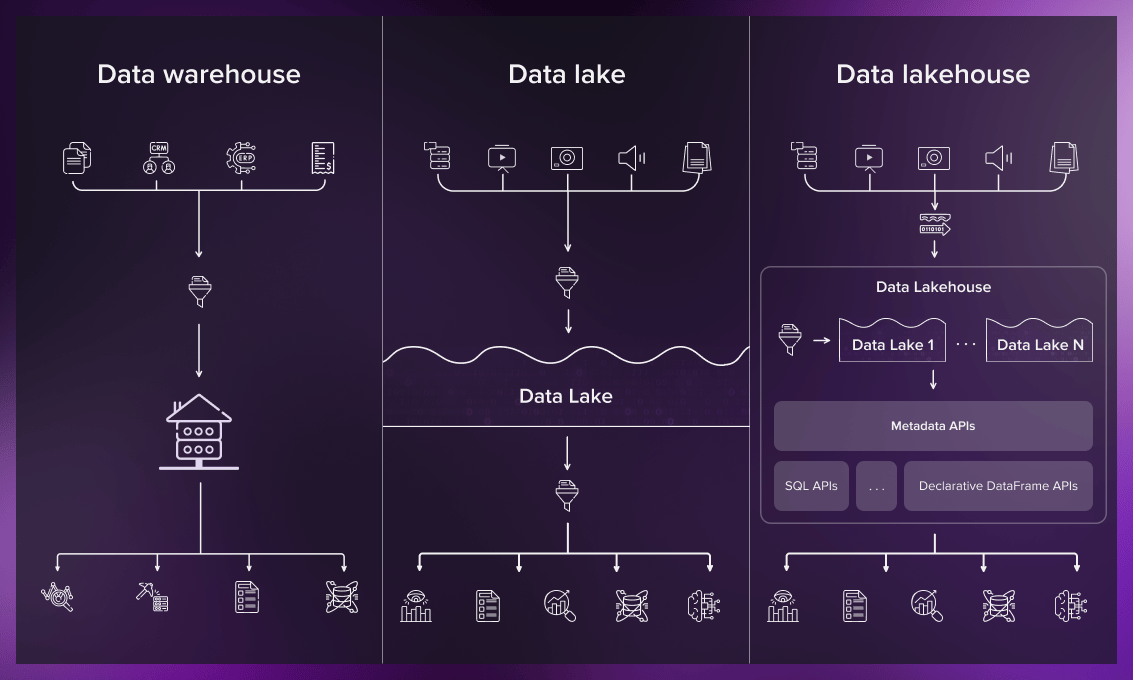
Успешная безопасность данных в lakehouse и DWH опирается на тесную интеграцию между идентификацией, управлением доступом, маскированием, аудитом и политикам жизненного цикла данных. Архитектура должна обладать единым слоем управления безопасностью, который координирует действия всех компонентов: каталог данных, движок анализа, оркестраторы конвейеров и хранилища.
Ключевые элементы интеграции:
- единый каталог данных с поддержкой политик безопасности и линейности данных, включая версии и санкционирование доступа;
- движок политики безопасности: решение, которое вычисляет разрешения в реальном времени на основе RBAC/ABAC, окружения и контекста;
- управляющий слой шифрования: управление ключами, ротация, хранение ключей в KMS/защищённых сервисах, контроль доступа к ключам;
- маскирование и псевдонимизация, связанные с политиками и атрибутами проекта, которые применяются к данным в режиме реального времени;
- аудит и мониторинг: централизованный сбор логов, хранение, анализ и уведомления;
- lifecycle и retention: автоматизированные конвейеры, которые перемещают данные между зонами, применяют политики удаления или архивирования и связывают их с юридическими требованиями;
- обеспечение соответствия: генерация регуляторной отчетности, возможность аудита изменений политик и конфигураций.
Особенности реализации:
- выбор подходящей модели идентификации в зависимости от инфраструктуры: облачные IdP, локальные каталогues, гибридные решения;
- баланс между безопасностью и скоростью аналитики: маскирование должно не становиться узким местом для тяжелых запросов, особенно в динамических сценариях lakehouse;
- устойчивость к изменениям регуляторной среды: возможности адаптации политик и процессов без крупных изменений в архитектуре;
- минимизация «слепых зон»: полный охват журналами доступа и конфигураций, особенно для облачных сервисов и внешних партнеров.
Учитывая различия между lakehouse и традиционным DWH, в lakehouse архитектуре географическое разделение данных и многооблачность требуют более гибких решений. В DWH, с его более централизованной структурой, можно добиться более четкого контроля доступа и устойчивых политик, но теряется гибкость для быстрого масштаба и работающих в реальном времени сценариев. В идеале следует строить архитектуру на принципах общего управления безопасностью: единый центр политик, единый подход к аудиту и единая терминология ролей и атрибутов.
- Российские и open-source решения могут использоваться как часть экосистемы, но следует оценивать их совместимость и безопасность на корпоративном уровне. Например, open-source решения для каталогов данных и управления политиками можно сочетать с коммерческими IdP и SIEM-решениями для полноценной интеграции и аудируемости.
- При внедрении следует помнить о регионализации данных и локализации требований: хранение ключей, требования к локальному аудиту, требования к доступу из разных юрисдикций.
Key takeaways
- IAM и федеративная идентификация являются фундаментом безопасной архитектуры: единый вход, контроль контекста и минимальные привилегии.
- RBAC в сочетании с ABAC обеспечивает гибкость и точность контроля доступа к данным в lakehouse и DWH.
- Маскирование данных - не одноразовое решение, а многоуровневый инструмент, применяемый в зависимости от роли, контекста и требований регуляторов.
- Аудит и мониторинг должны быть полноценными и tamper-evident, с интеграцией в SIEM и регуляторные отчеты.
- Политики retention и lifecycle помогают управлять данными на протяжении всего срока хранения и обеспечения соответствия требованиям.
- Архитектура безопасности должна быть сквозной: политика, маскирование, аудит и lifecycle работают через единый механизм управления политиками.
- Важно обеспечить баланс между безопасностью и аналитической скоростью: маскирование и политики должны минимально влиять на производительность.
FAQ
- Какие базовые элементы IAM необходимы для lakehouse и DWH?
- Необходимо обеспечить аутентификацию (SSO через OIDC/SAML), федеративную идентификацию и управление учетными записями, а также реализацию политики доступа на основе RBAC и ABAC. Роль здесь играет минимизация привилегий, разделение обязанностей и прозрачная архитектура совместной эксплуатации.
- В чем разница между RBAC и ABAC и как их сочетать на практике?
- RBAC предусматривает доступ по ролям, которые отражают функции. ABAC добавляет контекстные атрибуты (проект, регион, временные условия) в политики. В сочетании RBAC обеспечивает базовый набор привилегий, ABAC - динамическое ограничение в зависимости от контекста запроса, что особенно полезно в многоклиентских средах и глобальных проектах.
- Как выбрать стратегию маскирования в lakehouse?
- Выбор зависит от целей защиты и регуляторных требований. Динамическое маскирование полезно в продуктивной среде, статическое - для копий данных и тестовой среды. Важно сохранить баланс между приватностью и возможностью анализа данных: используйте детерминированные маски для нужд повторяемых анализов и псевдонимизацию там, где требуется долгосрочная связь между данными без разглашения реальных значений.
- Какие элементы аудита критичны для соблюдения регуляторных требований?
- Полный журнал доступа, изменений политик, изменений метаданных и конфигураций, хранение журналов в tamper-evident формате, возможность реконструкции действий пользователей и процессов, интеграция с SIEM и регулярные аудиты политик.
- Что важнее в архитектуре: единый центр политик или распределённая модель?**
- Предпочтение отдаётся единому центру политик, который координирует RBAC/ABAC, маскирование и retention, с возможностью делегирования управления подразделениям. Это обеспечивает единообразие и упрощает аудит, при этом допускается децентрализованное выполнение задач в рамках локальных условий бизнеса.
- Как обеспечить соответствие retention без влияния на производительность аналитики?
- Разделяйте зоны хранения: активную зону, архив и ретейнеры, применяйте политики переноса и удаления автоматически, используйте индексацию и эффективное хранение. Связь retention с картографией данных и линейностью данных помогает сохранять источник правды и легитимную аналитическую возможность.
- Какие риски связаны с неправильно настроенными политиками доступа?
- Основные риски: утечка конфиденциальных данных, нарушения регуляторных требований, скрытые злоупотребления привилегиями, несанкционированный доступ к журналам. В целях минимизации необходимо регулярное тестирование политик, автоматическое обнаружение противоречий и аудит политик.
- Какие практики помогут интегрировать безопасность и данные в единый жизненный цикл проекта?
- Внедрите политику «security by design» на раннем этапе проекта, создайте единый репозиторий политик и атрибутов, используйте автоматизацию для аудита и ретенции, внедрите логику мониторинга и отклика на инциденты, и обеспечьте связь между каталогом данных, политиками и процессами соответствия.
- Какие примеры технологий или инструментов стоит рассмотреть?
- В рамках open-source и российских примеров можно рассмотреть интеграцию каталогов (например, Amundsen или Apache Atlas как концептуальные варианты) в сочетании с IdP-инструментами и SIEM-решениями. В коммерческих продуктах обычно присутствуют встроенные механизмы RBAC/ABAC, маскирование и аудит, которые хорошо интегрируются с существующими системами корпоративной безопасности.
- Как оценивать готовность организации к переходу на lakehouse с безопасностными особенностями?
- Оценка включает анализ текущих политик доступа, уровня маскирования, процессов аудита и retention, зрелости каталогов данных и интеграций с IdP, а также способность обрабатывать регуляторные требования. Важно определить пробелы и составить дорожную карту внедрения с учётом бизнес-потребностей и скорости аналитики.


