

Безопасность и приватность: PII, маскирование и контроль доступа
В контексте медленно изменяющихся измерений (SCD) витрины данных задача защиты персональных данных усложняется: историчность записей, многослойная архитектура и разнообразие потребителей требуют согласованной стратегии идентификации, маскирования и контроля доступа. Эта глава исследует концепции и практику безопасной эксплуатации SCD-слоев: как распознавать PII в системах витрины, какие маскировочные и псевдонимные подходы применимы к различным типам SCD, а также какие протоколы и механизмы контроля доступа обеспечивают соответствие требованиям законодательства и внутренним политикам.
Целевые аудитории здесь - архитекторы витрин данных, инженеры по данным и инженеры по безопасности. Материал ориентирован на практическую реализацию: архитектурные решения, алгоритмы маскирования, сценарии интеграции с системами идентификации и управления доступом, а также схемы аудита и соответствия.
-
Ключевые задачи главы: определить объёмы PII в рамках SCD, выбрать подходящие техники маскирования, правильно организовать контроль доступа на уровне схем, таблиц и строк, обеспечить безопасное хранение ключей и журналирование действий, а также учесть требования GDPR, LGPD и аналогичных регуляторов.
-
Важный контекст: при работе с SCD нельзя просто «удалить» прошлые значения - историческая привязка делает часть данных уязвимыми к идентификации. Решения должны обеспечить баланс между доступностью данных для аналитики и защитой чувствительных полей без разрыва целостности витрины.
Краткое содержание главы
- Архитектура безопасной витрины данных для SCD: слои, данные и управление доступом
- Маскирование и псевдонимизация PII в контексте SCD: стратегии и ограничения
- Контроль доступа и управление идентификацией: RBAC, ABAC, RLS и интеграция с IAM
- Интеграция политик приватности в процессы SCD: соответствие, аудит и жизненный цикл данных
- Практические сценарии внедрения в рамках SCD Type 1/2/3: примеры архитектур и паттернов реализации
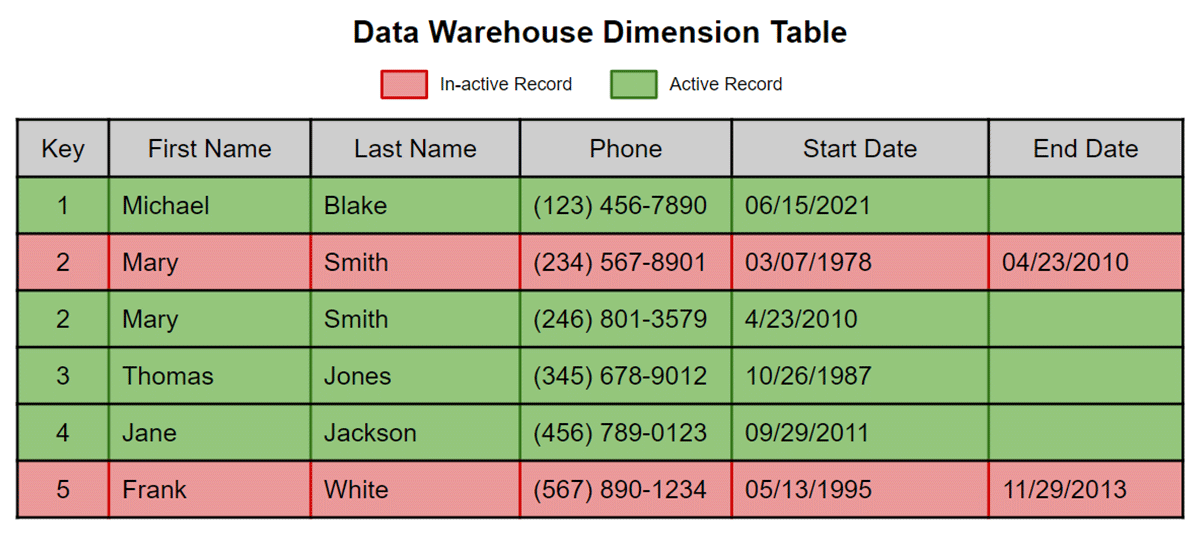
Архитектура безопасной витрины данных для SCD
Безопасность в витрине данных должны строиться с учетом того, что SCD сохраняют не только текущее состояние объектов измерения, но и их историю. Архитектура безопасной витрины данных должна поддерживать разделение зон доступа к различным уровням чувствительности, обеспечивая при этом возможность аналитикам и бизнес-пользователям работать с необходимыми данными без риска утечки PII.
-
Общая концепция слоистой архитектуры
- Raw-слой, где сохраняются исходные данные в неизменном виде, с минимальным маскированием и полным журналированием.
- Staging-слой, в котором данные приводятся к консистентной форме и выполняются первичные проверки PII-метаданных.
- SCD-слой, где реализуются типы SCD (Type 1, Type 2, Type 3) с учётом политики приватности: чувствительные поля могут быть дублированы в безопасном «PII vault» или маскированы в представлениях.
- Consumer-слой (Masked/Anonymized views), где конечные пользователи получают доступ к данным через управляемые представления с маскированием и ограничениями доступа.
-
Технологические и организационные паттерны
- Разделение прав доступа на уровне слоёв: хранение чувствительных полей в «PII vault» и представления для потребителей - без прямого доступа к исходным столбцам.
- Использование представлений (VIEW) и защитных политик на уровне БД для снижения рисков доступа к PII.
- Инструменты управления ключами и криптографической защиты: шифрование данных в покое и в режиме передачи, а также управление ключами (KMS/HSM).
-
Инструменты и интеграции
- Ролевое управление доступом и политики атрибутного доступа (RBAC/ABAC) в рамках механизмов БД и внешних IAM-систем.
- Рекомендованные примеры технологий: PostgreSQL с Row-Level Security (RLS) и шифрованием через расширение pgcrypto; интеграция с централизованным IAM (OIDC/SAML) и, по возможности, решение уровня доступа вроде Apache Ranger для Hadoop-экосистем.
- Подход к мониторингу и аудиту: детальный журнал доступа к чувствительным полям, хранение событий в безопасном каталоге, регулятивный аудит.
-- Пример: концептуальная схема разделения слоёв
Raw Layer: таблицы исходных данных без изменений
Staging Layer: нормализация и верификация PII-метаданных
SCD Layer: реализация SCD Type 2 с сохранением истории
PII Vault: шифрование и хранение чувствительных полей
Masked View Layer: представления без PII для аналитиков
-
Принципы реализации шифрования
- Шифрование в покое для чувствительных полей, с использованием симметричных ключей и защиты ключей в KMS/HSM.
- Шифрование в transit между компонентами витрины и между слоями ETL/ELT-процессов.
- Управление ключами, ротация и журналы доступа к ключам.
Обнаружение и классификация PII в витринах данных SCD
Эффективная защита начинается с точного определения того, какие поля в ваших SCD-измерениях являются PII, какие данные имеют ограниченный доступ и какие поля требуют псевдонимизации для аналитических сценариев. В контексте SCD необходимо учитывать, что история может combinarrть различные наборы полей, что повышает риск идентификации.
-
Идентификация PII
- Категоризация полей по чувствительности: прямые PII (например, имя, адрес, email), косвенные данные, которые могут приводить к идентификации в комбинациях (напр., уникальные даты рождения и города), и политики по сегментации данных.
- Метаданные и словари данных: ведение инвентаря PII как части дата-словаря, привязка к конкретным таблицам SCD и их истории.
-
Классификация и политика обработки
- Определение уровней маскирования для разных групп пользователей: администраторы могут иметь доступ к необработанным данным, аналитики - к ограниченному набору.
- Политика минимизации данных: хранение в Raw только того, что обязано находиться в исходной системе, остальное - маскирование или псевдонимизация.
-
Технические подходы
- Автоматический скрининг и тегирование полей в рамках пайплайна: сканирование метаданных, статический анализ кода ETL/ELT, применение правил маскирования.
- Обязательность документирования политики доступа к каждому полю PII в каждой версии SCD-слоя.
-
Пример механизма учета PII в архитектуре
- Создание отдельной таблицы метаданных PII и связи с конкретными полями SCD-слоев.
- Применение политики RLS к таблицам, где хранится чувствительная информация, и предоставление клиентам только безопасных представлений.
Маскирование, псевдонимизация и этика данных
Маскирование PII в витринах данных должно быть выстроено так, чтобы аналитические задачи сохранялись максимально функциональными, но при этом защищались уникальные идентификаторы и личные данные. Маскирование может быть как статическим (на уровне представления или копий данных), так и динамическим (во время выполнения запросов). Псевдонимизация позволяет сохранять возможность обратной реконструкции данных в доверенной среде, если это разрешено политиками организации.
-
Стратегии маскирования
- Статическое (persistent) маскирование: замена значений в колонках на маскированные версии в репликах витрины, применяется для всех пользователей без исключения.
- Динамическое (on-the-fly) маскирование: маскирование выполняется на уровне представлений и запросов, разрешая различным ролям видеть разный уровень детализации.
- Детеминированное маскирование: один и тот же вход сохраняет одну и ту же маску для одного и того же пользователя, обеспечивая консистентность в рамках анализа.
- Нереверсивное против обратимого маскирования: для аналитических целей чаще применяется нереверсивное маскирование (например, маскирование через константную схему), тогда как доверенные среда могут иметь доступ к псевдонимам или ключам.
-
Псевдонимизация и Tokenization
- Замена реальных PII на псевдонимы/токены, которые сохраняют взаимосвязь между записями без раскрытия истинной личности.
- В особенности полезно для связок между измерениями (например, связь между клиентом и заказами) при снижении рисков идентификации.
-
Примеры реализаций
- Статическое маскирование имени и email в представлениях бизнес-аналитиков.
- Динамическое маскирование по ролям: администраторы видят полную информацию, аналитики - только маскированные версии.
- Псевдонимизация через токены, с сохранением обратной связи в доверенной среде под управлением KMS.
-- Пример 1: статическое маскирование в представлении
CREATE VIEW vw_dim_customer_public AS
SELECT
  customer_id,

| LEFT(first_name, 1) |  | REPEAT('*', LENGTH(first_name)-1) AS first_name_masked, |
| --- | --- | --- |
| LEFT(last_name, 1) |  | REPEAT('*', LENGTH(last_name)-1) AS last_name_masked, |

  CONCAT(LEFT(email, 1), REPEAT('*', LENGTH(email)-1)) AS email_masked
FROM dim_customer;

-- Пример 2: псевдонимизация с использованием токена
CREATE TABLE pii_token_map (
  token TEXT PRIMARY KEY,
  pii_value TEXT
);

-- Вставка реального PII в доверенной среде и создание токенов обходится через KMS/exec
-- Реализационная логика опущена; идея — заменить pii_value на token в потребительских таблицах.
-
Маскирование в SCD Type 2
- При хранении истории можно сохранить PII только в «vault»/защищённых полях, а в открытых представлениях выдавать только маски.
- При необходимости восстановить идентификатор личности - использовать доверенное окружение и обеспечить строгие политики доступа и аудита.
-
Рекомендации по проектированию маскирования
- Включайте маскирование уже на этапе моделирования SCD, чтобы не допустить непреднамеренную утечку в промежуточных слоях.
- Согласуйте выбор маски: какие поля должны быть полностью скрыты, какие могут быть частично видны, какие доступны только административным ролям.
- Обеспечьте тестирование маскирования на реальных сценариях: запросы аналитиков, загрузка дашбордов, выгрузки в мелких и больших объёмах.
-
Ключевые принципы этики данных
- Минимизация сбора и хранения PII, ограничение использования во внутренних целях; обеспечение прозрачности по тому, какие данные обрабатываются и для каких целей.
- Обеспечьте правила удаления и ретенции: даже если данные в витрине сохраняют историю, чувствительная информация должна иметь ограниченный период хранения в маскированной форме или псевдонимы, если прямой доступ не требуется.
Контроль доступа и управление идентификацией: принципы и реализации
Контроль доступа в витринах данных должен быть многоуровневым, интегрированным и устойчивым к изменениям бизнес-процессов. В контексте SCD это означает не только защиту текущих значений, но и обеспечение того, чтобы исторические данные не становились источником утечки PII.
-
Роли и политики доступа
- RBAC: базовые роли - data_analyst, data_scientist, data_admin, data_owner; каждому роли соответствуют наборы доступов к слоям и к представлениям.
- ABAC: политически управляемый доступ через атрибуты пользователя (служебное подразделение, регион, проект), контексты запроса и уровень доверия.
-
Режим доступа на уровне данных
- Row-Level Security (RLS): возможность ограничения доступа к строкам в зависимости от роли пользователя, что особенно эффективно для совместного использования витрины между департаментами.
- View-based access: предоставление доступов через защищённые представления, которые применяют маскирование и фильтры на уровне SQL.
- Интеграция с Identity и PAM-платформами: поддержка OIDC, SAML, LDAP, Kerberos и централизованных IAM-сервисов.
-
Примеры технологий и практик
- PostgreSQL: поддержка RLS и pgcrypto для шифрования полей; представления с маскированием как часть политики доступа.
- Apache Ranger: управление политиками доступа в Hadoop- и Data Lake-окружениях; интеграция с Kerberos и LDAP.
- В облачных платформах чаще используются встроенные политики доступа и управления ключами (KMS), а также сервисы управления данными, которые поддерживают политики ABAC и RBAC в контексте витрин.
-
Практический кодовый пример (PostgreSQL)
-- Включение RLS и создание политики доступа ALTER TABLE dim_customer ENABLE ROW LEVEL SECURITY; CREATE POLICY pii_public_view ON dim_customer ## FOR SELECT USING ( current_user IN ('data_analyst', 'data_scientist') ); -- Включение политики для полного доступа администратора CREATE POLICY pii_admin_view ON dim_customer FOR ALL TO data_admin WITH CHECK (TRUE); -
Архитектурные выводы
- Роли должны отражать не только функциональные обязанности, но и требования к уровню доступа к PII.
- Маскирование должно быть встроено в слой представления, чтобы не полагаться на клиентские приложения для соблюдения политики.
- Валидации доступа должны идти параллельно с изменениями в SCD-логике; любая модификация полей, касающихся PII, должна сопровождаться обновлением политик доступа и аудита.
Интеграция политик приватности в процессы SCD: соответствие, аудит и жизненный цикл данных
Политика приватности должна быть неотъемлемой частью жизненного цикла витрины данных: от проектирования до эксплуатации и утилизации данных. В рамках SCD это означает выстраивание процессов, которые учитывают сохранение истории и защиту чувствительных данных на каждом этапе.
-
Управление данными и соответствие
- Ведение инвентаря PII и привязка политик к конкретным полям и версиям SCD-слоя.
- Жёсткие требования по retention-политикам: как долго сохраняются исторические значения PII, и какие данные остаются в виде псевдонимов или масок.
- Взаимодействие с юридическим отделом и владельцами данных для определения допустимых сценариев доступа и обработки (privacy-by-design).
-
Аудит и безопасность
- Ведение детальных журналов доступа к чувствительным полям, изменениями политик и ключей шифрования.
- Регулярные аудиты и тесты на проникновение для проверок устойчивости архитектуры маскирования и контроля доступа.
-
Управление ключами и криптография
- Централизованное управление ключами (KMS/HSM), ротация ключей и политика хранения ключей.
- Разграничение между ключами для шифрования в покое и ключами для шифрования в транзите.
-
Жизненный цикл данных в контексте SCD
- При добавлении новой версии SCD-измерения - проверка того, как изменения повлияют на доступ к PII.
- При архивации и депротации - обеспечение того, что архивируемые записи не могут быть дешифрованы неавторизованными пользователями.
- Потребности бизнес-пользователей в доступе к историческим данным будут удовлетворяться через безопасные представления, а не прямой таблицей.
-
Пример процессов внедрения
- Шаг 1: провести инвентаризацию PII по всем слоям SCD и определить чувствительные поля.
- Шаг 2: выбрать набор маскирования и псевдонимирования для каждого поля и роли.
- Шаг 3: внедрить RLS и представления для доступа к данным в условиях минимизации риска.
- Шаг 4: настроить мониторинг и аудит, обеспечить хранение журналов в защищенном хранилище.
- Шаг 5: регулярно проводить тесты соответствия и обновлять политики по мере изменения регуляторной среды.
Внедрение и рабочие сценарии
Практическая реализация требует последовательности действий, которые обеспечивают защиту PII без разрушения аналитической ценности SCD. Ниже приведены рабочие принципы и сценарии внедрения.
-
Этап подготовки
- Определение «PII-владелец» и роли, ответственные за политику приватности.
- Разработка политики маскирования и псевдонимизации для каждого поля в рамках SCD-слоя.
-
Архитектурные решения
- Реализация PII vault (хранилище чувствительных полей) и безопасных представлений для повседневного анализа.
- Применение маскирования на уровне представлений и использование RLS для контроля доступа к строкам.
- Интеграция с существующими системами идентификации и управления доступом (IAM/IDP).
-
Пайплайны и ETL/ELT
- Встроение ответственности за маскирование и псевдонимизацию на стадии подготовки данных.
- Обеспечение консистентности масок между различными версиями SCD и процедурами обновления.
-
Тестирование и эксплуатация
- Непрерывное тестирование на соответствие (privacy tests), проверка производительности маскирования, влияние на задержки ETL/ELT.
- Мониторинг будущих изменений в регуляторной среде и адаптация политик доступа.
-
Примеры сценариев внедрения
- В витрине продажи: базовые поля клиента защищены через маскирование, а идентификаторы сохраняются в токенизированной форме в доверенной среде.
- В витрине персонала: данные, необходимые для анализа отдела, минимально маскируются; детальная контактная информация доступна только HR-менеджерам через защищенный канал.
- В витрине финансов: налогово-правовые данные masked/restricted в зависимости от ролей; архивные данные могут храниться в зашифрованной форме.
-- Пример: создание защищенной представления для аналитиков и маскирование чувствительных полей
CREATE VIEW dim_customer_public AS
SELECT
  customer_id,

| LEFT(first_name, 1) |  | REPEAT('*', LENGTH(first_name)-1) AS first_name_masked, |
| --- | --- | --- |
| LEFT(last_name, 1) |  | REPEAT('*', LENGTH(last_name)-1) AS last_name_masked, |

  email_masked
FROM v_dim_customer_pii_masked;
-
Ключевые выводы по внедрению
- Архитектура должна обеспечить защиту PII без потери аналитической ценности через слои маскирования и безопасных представлений.
- Контроль доступа должен быть прозрачным и управляемым через IAM, RLS и политики ABAC/RBAC.
- Важна тщательная документация, аудит и соответствие регуляторным требованиям на постоянной основе.
Key takeaways
- В SCD витринах данных защита PII требует разделения слоёв доступа и применения маскирования на уровне представлений и пользователей.
- Маскирование может быть статическим для всех пользователей или динамическим в зависимости от роли, при этом сохраняется консистентность истории SCD.
- Псевдонимизация и токенизация помогают сохранить аналитическую ценность без прямого раскрытия идентифицируемых данных.
- Контроль доступа должен сочетать RBAC, ABAC и Row-Level Security, а также интеграцию с централизованными IAM-системами.
- Архитектурный подход требует наличия PII vault, безопасных ключей и строгого аудита.
- Внедрение должно учитывать регуляторные требования GDPR/LGPD и требования бизнеса к аналитическим возможностям.
- Регулярное тестирование и обновление политик - критически важный аспект устойчивой защиты в рамках жизни витрины данных.
FAQ
- Что такое PII в контексте SCD и почему это важно?
PII - это зашитная или идентифицируемая личность информация, такая как имена, адреса, email, телефон и т. п. В SCD она может сохраняться в истории, что увеличивает риск идентификации через сочетания полей. Защита PII требует не только маскирования отдельных полей, но и обеспечения безопасного доступа к историческим данным через архитектурные слои и политики доступа.
- Какие маскирования лучше применить в витрине SCD?
Выбор зависит от сценария: статическое маскирование для общедоступной аналитики, динамическое маскирование для разных ролей, псевдонимизация для долгосрочного анализа без идентификации. Важно обеспечить консистентность маски в рамках одной сессии и между версиями SCD, а также протестировать влияние маскирования на бизнес-аналитику.
- Как организовать управление доступом к PII в рамках SCD?
Комбинация RBAC, ABAC и Row-Level Security обеспечивает многоуровневый контроль: роли управляют доступом к системам, атрибуты - к данным, а RLS ограничивает видимые строки. Интеграция с IAM-провайдерами обеспечивает единый вход и централизованное управление ключами и правами.
- Как хранить и управлять ключами шифрования?
Используйте централизованный KMS/HSM. Хранение ключей отдельно от данных, регулярная ротация, аудит доступа к ключам и разделение прав между операциями шифрования и расшифрования. Включение шифрования в покое и в транзит минимизирует риск утечки.
- Что делать с GDPR/LGPD правами на удаление и доступ к данным?
Исторические данные не всегда можно полностью удалить без нарушения целостности витрины. Рекомендуется применять маскирование или псевдонимизацию, а в доверенных средах - предоставить доступ к идентичностям для адекватной обработки. Важно документировать политики и процедуры и регулярно пересматривать их по регуляторным требованиям.
- Какие риски и угрозы наиболее типичны?
Риски включают несанкционированный доступ к PII через слабые политики доступа, неверное маскирование, утечку журналов доступа, неправильную конфигурацию RLS и утечки ключей шифрования. Эффективная диспозиция риска требует аудита, мониторинга и тестирования защитных мер.
- Какие открытые или российские инструменты уместны в таком контексте?
Примеры: PostgreSQL с RLS и pgcrypto для защиты столбцов PII, Apache Ranger для управления доступом в Hadoop/ELT-платформах. В российском контексте можно рассмотреть интеграцию с существующими HSM/KMS-решениями и локальными системами идентификации, применяя аналогичные принципы.
- Как оценить эффективность защиты в SCD?
Проводите threat modeling для каждого слоя, регулярно выполняйте тесты на проникновение и аудиты журналов, оценивайте вероятность повторного идентифицирования через сочетания полей, тестируйте производительность маскирования и влияние на SLA запросов.
- Какие шаги предпринять на старте проекта по SCD с учетом приватности?
Сформировать инвентарь PII, определить уровни доступа, выбрать маскирование и псевдонимизацию, внедрить представления и RLS, настроить аудит и KMS, подготовить план по ретенции и соответствию.
- Какие сценарии внедрения чаще всего встречаются в бизнесе?
Чаще всего встречаются сценарии, где анализируются клиентские данные в витрине продаж и маркетинга: маскирование личной информации в представлениях для аналитиков, хранение PII в доверенной среде, а истории SCD сохраняются через безопасные слои с ограниченным доступом. В финансовых и кадровых витринах - особенно важна стратегия соответствия и аудита, с более строгими требованиями к доступу и данным в отдельных слоях.


