

Развертывание MinIO в Kubernetes: варианты установки и жизненный цикл
MinIO выступает как высокопроизводительное объектное хранилище с открытым исходным кодом, ориентированное на масштабируемость, простоту администрирования и совместимость с S3 API. При развертывании в Kubernetes нацеленность на production требует продуманной архитектуры, выбора подходящих механизмов установки и выстраивания жизненного цикла обновлений, мониторинга и обеспечения отказоустойчивости. В данной главе рассмотрены ключевые принципы развертывания MinIO в Kubernetes как в on‑premISE, так и в гибридной среде, с акцентом на архитектуру, надежность и операционную исполнительность.
Кратко говоря, MinIO в Kubernetes может работать в нескольких режимах, каждый из которых имеет свои ограничения и преимущества: standalone и distributed (или erasure‑coded distributed), а также варианты установки через Helm, оператор MinIO и «ручную» конфигурацию StatefulSet. В production‑среде предпочтение чаще получают distributed‑режим и подходы, поддерживающие непрерывную работу, автоматическое масштабирование и централизованное управление настройками безопасности и политики доступа. Важной частью является организация хранения данных (PVC/StorageClass), обеспечение TLS‑терминации, интеграции с KMS и механизмами резервного копирования и DR, а также мониторинг и алертинг через Prometheus и Grafana.
- Архитектура MinIO в Kubernetes: принципы работы и распределенное хранение
- Варианты установки MinIO в Kubernetes: Helm, Operator и ручная конфигурация
- Жизненный цикл развёртывания и обновления: миграции, обновления версий, тестирование
- Безопасность, интеграции и операционные практики: TLS, политики доступа, KMS, мониторинг
Архитектура MinIO в Kubernetes: принципы и концепции
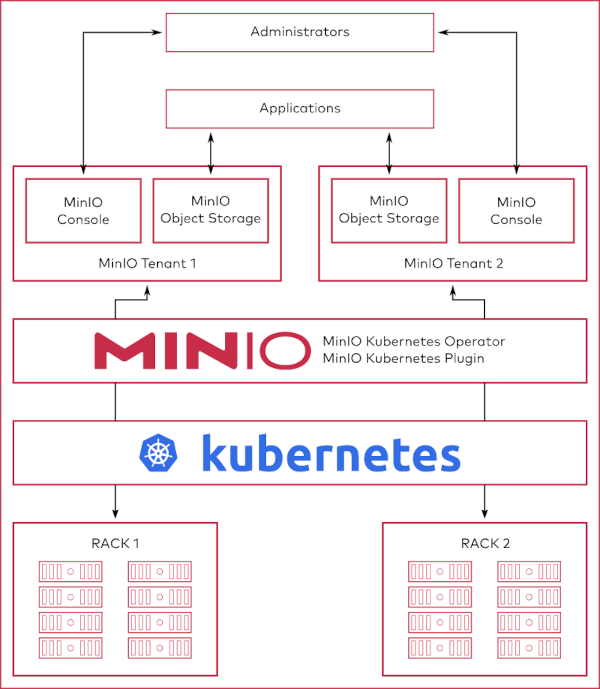
MinIO в режиме distributed строит кластер из нескольких узлов, где данные кодируются по схеме erasure coding и распределяются по всем узлам и дискам. Такой подход обеспечивает долговечность и отказоустойчивость, допускает добавление узлов и дисков без прерывания доступа к данным. В Kubernetes каждый экземпляр MinIO обычно разворачивается как Pod в StatefulSet с постоянными томами, привязанных к конкретным Pod‑указателям. Такой подход упрощает обнаружение и управление узлами по DNS‑именам и сохраняет данные между перезагрузками, если используется PVC с поддержкой нужной storageClass.
Ключевые концепции:
- distributed mode против standalone: в standalone MinIO работает как одно экземпляр на данный набор дисков; distributed разбивает данные по нескольким узлам и дискам, обеспечивая долговечность и пропускную способность.
- данные и parity: erasure coding обеспечивает корректное восстановление при потере части дисков или узлов, при условии достаточной количества рабочих компонентов.
- хранение и локальность: PVC и storageClass должны соответствовать требованиям к пропускной способности и задержке, особенно для NVMe‑классов или локальных хранилищ в составе кластера.
- безопасность: TLS между клиентами и сервером, секреты доступа, политики доступа (policy) к корзинам и шифрование на стороне сервера, интеграция с внешним KMS при необходимости.
- мониторинг и метрики: MinIO экспортирует метрики Prometheus, что упрощает наблюдаемость в Kubernetes и в рамках корпоративной мониторинговой инфраструктуры.
- совместимость и API: MinIO реализует S3‑совместимый API, что позволяет использовать те же клиенты, инструменты и политики, что и в публичных облаках.
Важно помнить, что стабильность кластера зависит не только от самой конфигурации MinIO, но и от четкой настройки сети, изоляции узлов, корректного управления secret‑данными и устойчивых механизмов резервного копирования. При проектировании учитывайте требования к размещению по зонам доступности и отказоустойчивости, чтобы обеспечить минимальное время простоя и минимальные потери данных в случае поломки узла или сети.
Варианты установки MinIO в Kubernetes
Выбор способа развёртывания во многом определяется корпоративной политикой, зрелостью инфраструктуры и желаемой степенью автоматизации. Рассмотрим три основных подхода: Helm‑chart, MinIO Operator и ручная конфигурация через StatefulSet. Каждый из них удовлетворяет различным сценариям внедрения.
- Вариант через Helm chart
- Вариант через MinIO Operator
- Ручная конфигурация через StatefulSet
Ниже приведены рекомендации по каждому подходу и примеры конфигураций, актуальные для production‑среды.
Helm chart: быстрый стартап и управляемость
Helm позволяет быстро развернуть MinIO с готовыми профилями конфигурации и автоматическим обновлением. В production чаще всего применяют distributed‑режим с распределением по нескольким узлам и дискам, а также интеграцию с внешними секретами и TLS.
Пример типичной конфигурации через Helm (значения упрощены для иллюстративности):
helm repo add minio https://helm.min.io/
helm upgrade --install minio minio/minio \
  --set mode=distributed \
  --set replicas=4 \
  --set persistence.enabled=true \
  --set persistence.storageClass=fast-nvme \
  --set persistence.size=1Ti \
  --set accessKey=minioadmin \
  --set secretKey=minioadmin123 \
  --set service.type=ClusterIP \
  --set ingress.enabled=false
Плюсы данного подхода:
- простота развёртывания и централизованное управление версиями через Helm.
- единый точка конфигурации для нескольких кластеров.
- поддержка обновлений без сложной операционной логики; Helm выполняет Rollout изменений.
Минусы:
- ограниченная гибкость для сложных топологий и CI/CD процессов по сравнению с оператором.
- возможно большее число кастомных настроек, требующих дополнительных манипуляций в Helm values.
MinIO Operator: декларативная спецификация и устойчивый lifecycle
MinIO Operator предоставляет CRD‑модель для управления MinIO кластерами в Kubernetes. Это удобный вариант для крупных сред, где критично централизованное управление жизненным циклом кластера, обновлениями и масштабированием. Оператор аккуратно обрабатывает создание, обновления и удаление экземпляров, а также обеспечивает согласованность конфигураций и политики.
Пример абстрактного CR для MinIO Operator (вариант может отличаться в зависимости от версии CRD):
apiVersion: minio.min.io/v1
kind: MinIOCluster
metadata:
  name: minio-cluster
spec:
  replicas: 4
  mode: distributed
  image: minio/minio:RELEASE.2024-06-01T00-00-00Z
  storage:
    className: fast-nvme
    size: 1Ti
  credentialsSecret:
    name: minio-creds
  podTemplate:
    spec:
      containers:
      - **name**: minio
        ports:
        - **containerPort**: 9000
Плюсы:
- декларативный подход к конфигурации кластера, централизованное управление через CRD.
- автоматическая координация ролей узлов, обновления версий и масштабирование.
- интеграция с политики доступа, секретами и ресурсами Kubernetes.
Минусы:
- необходима поддержка и обновление CRD и Operator в кластере.
- возможна некоторая дополнительная сложность при настройке и устранении неполадок по сравнению с Helm.
Ручная конфигурация через StatefulSet: максимальная гибкость
Ручная конфигурация через StatefulSet подходит тем, кто требует полного контроля над топологией, сетью и спецификой PVC. Такой подход полезен для сред с нестандартной сетевой политикой, необычным профилем StorageClass или необходимостью интеграции с внешними механизмами мониторинга и безопасности, не охвачиваемыми готовыми операторами.
Пример упрощённого StatefulSet для distributed‑режима (обобщённо):
apiVersion: apps/v1
kind: StatefulSet
metadata:
  name: minio
spec:
  serviceName: "minio"
  replicas: 4
  selector:
    matchLabels:
      app: minio
  template:
    metadata:
      labels:
        app: minio
    spec:
      containers:
      - **name**: minio
        image: minio/minio:RELEASE.2024-06-01T00-00-00Z
        command: ["minio"]
        args: ["server",
               "http://minio-0.minio-svc:9000/export",
               "http://minio-1.minio-svc:9000/export",
               "http://minio-2.minio-svc:9000/export",
               "http://minio-3.minio-svc:9000/export"]
        ports:
        - **containerPort**: 9000
        volumeMounts:
        - **name**: data
          mountPath: /export
  volumeClaimTemplates:
  - metadata:
      name: data
    spec:
      accessModes: ["ReadWriteOnce"]
      resources:
        requests:
          storage: "1Ti"
      storageClassName: "fast-nvme"
Плюсы:
- максимальная гибкость под специфическую топологию и требования к сетям.
- удобство интеграции со специфическими механизмами резервирования и мониторинга, не зависящими от конкретного оператора.
Минусы:
- высокий порог входа, больше ручной работы и риск ошибок.
- сложнее поддерживать консистентность шарда в разных средах и версиях MinIO.
Итого: выбор варианта зависит от зрелости инфраструктуры, требований к операционной автоматизации и необходимости владеть тонкостями конфигураций. В большинстве production‑сценариев встречается сочетание Helm или Operator для управляемости, поддерживаемой наращиваемости кластера, с дополнительной ручной настройкой для узких мест производительности или нестандартной сетевой топологии.
Жизненный цикл развёртывания и обновления
Производственный MinIO в Kubernetes требует формализованных процессов управления жизненным циклом: планирование изменений, тестирование, скоординированное обновление узлов, бесперебойное обслуживание и подготовку к аварийным ситуациям. Ниже приведены принципы и практики, которые помогают снизить риски и ускорить восстановление после сбоев.
- Планирование изменений и CI/CD
- Обновления версии MinIO и зависимостей
- Управление конфигурациями, секретами и политиками
- Тестирование и валидация кластера
- Мониторинг, алертинг и DR
Планирование изменений начинается с определения зоны ответственности и метрик успеха: целевые показатели доступности, максимальное время простоя в ходе обновления, требования по пропускной способности, требуемые версии MinIO и зависимостей. CI/CD процессы должны включать этапы тестирования совместимости API клиентов (S3 API) и проверки производительности после изменений, чтобы минимизировать риск промедлений в продакшене.
Обновления версии MinIO чаще всего выполняются через Rolling Update, позволяя обновлять узлы по одному или группе без остановки всей системы. В Kubernetes это достигается за счет провижининга новых докер‑образов и повторной инициализации Pod, при этом данные остаются доступными через устойчивые PVC. В рамках обновления критически важно сохранить согласованность конфигураций, секретов и политик доступа; рекомендуется использовать инфраструктуру как код (GitOps) и хранить конфигурации в репозитории, чтобы можно было быстро восстановить состояние.
Тестирование жизненного цикла включает:
- функциональные тесты на доступ к нескольким корзинам, проверку целостности данных и корректности SSE/сервера.
- стрессовое тестирование для оценки поведения при высокой нагрузке и при сбоях узлов.
- тесты обновления, включая последовательность обновления узлов, чтобы убедиться в отсутствии прерываний.
Современные практики устойчивого развертывания включают использование Helm или Operator вместе с CI/CD pipelines, чтобы:
- автоматически проверять конфигурации, валидировать CRD/алгоритмы и поддерживать единообразие между окружениями;
- внедрять Canary или Blue/Green обновления для минимизации риска;
- обеспечивать автоматическое откатывание при обнаружении ошибок.
TLS и секреты должны быть интегрированы в жизненный цикл как отдельные конфигурационные артефакты, управляемые через Kubernetes Secrets, Vault/Secret‑Store или cert‑manager, чтобы исключить ручное обращение к ключам и сертификатам в élet. Виртуальные сети, сервис‑меши и модули политики доступа (NetworkPolicy) позволяют ограничить трафик к MinIO и защитить ключевые ресурсы.
Безопасность и доступность тесно связаны с мониторингом и управлением инфраструктурой. В production рекомендуются:
- распределенная схема с несколькими зонами доступности и подвижной топологией под требования сети;
- шифрование данных на диске и в пути передачи, а также интеграция с внешними KMS‑решениями;
- политика доступа, разделение ролей и минимальные привилегии;
- централизованный сбор метрик и логов, интеграция с SIEM.
Интеграции, безопасность и операционные практики
MinIO в Kubernetes должен быть тесно сопряжен с корпоративной политикой безопасности и интеграциями, обеспечивающими доступность и контроль над данными. В рамках production выступают следующие направления.
-
Аутентификация и политики доступа: MinIO поддерживает IAM‑пользователей и политики на уровне бакетов, что позволяет реализовать granular control над доступом и действиями. Практика заключается в создании отдельных пользователей для приложений и сервис‑межсетей, с привязкой к конкретным бакетам и операционным действиям (чтение, запись, администрирование). В рамках CI/CD процессы могут использовать ограниченные ключи доступа, автоматически обновляемые с использованием секретного менеджмента.
-
TLS и секреты: шифрование трафика между клиентами и MinIO и при передаче между узлами разумно реализовать через TLS. В Kubernetes TLS обычно обеспечивается через Ingress или Service‑Mesh. Сертификаты хранятся в Secrets и обновляются через cert-manager или аналогичный инструмент. Необходимо выделить отдельный секрет для пары ключей доступа (accessKey/secretKey) и обеспечить безопасную передачу их в контейнеры.
-
Хранение и управление данными: выбор StorageClass и политики организации PVC критично для пропускной способности и задержки. В on‑prem средах часто применяют локальные диски, SATA/SSD в сочетании с высокопроизводительными сетевыми хранилищами (например, Ceph, Longhorn, OpenEBS). При развертывании MinIO Distributed рекомендуется раскладывать данные по нескольким узлам, чтобы снизить риск одновременной потери рядом лежащих дисков.
-
Защита данных и DR: MinIO поддерживает версионирование объектов, что облегчает откаты к предыдущим версиям. В комбинации с cross‑region репликацией можно обеспечить DR между кластерами. Роль резервного копирования знания искусного подхода: репликация, периодическое тестирование восстановления и проверка целостности данных.
-
Мониторинг и операционная видимость: мониторинг MinIO осуществляется через Prometheus. В Kubernetes рекомендуется включать экспорт метрик и интегрировать их в централизованный дашборд. Логи MinIO, как и логи приложений, должны попадать в центральное хранилище логов и подпираться метаданными для быстрого поиска инцидентов.
-
Интеграции с открытыми решениями: в контексте open‑source и российского рынка возможны упрощения через минимальные зависимости. При этом стоит ограничиться 1-2 примерами, чтобы сохранить фокус на концепциях. Примеры: интеграция с cert-manager для TLS, использование Helm‑чарта или MinIO Operator как основного средства управления кластерами.
Примеры конфигураций и ключевые практики
Ниже приведены ориентировочные конфигурационные фрагменты, иллюстрирующие принципы настройки, без привязки к конкретному окружению. В реальной работе они потребуют адаптации под конкретную инфраструктуру и политики безопасности.
-
Пример Helm Values (distributed режим):
mode: distributed replicas: 4 persistence: enabled: true storageClass: fast-nvme size: 1Ti resources: limits: cpu: 2 memory: 8Gi requests: cpu: 1 memory: 4Gi ", -
Пример Ingress/TLS конфигурации (для доступа через TLS):
apiVersion: networking.k8s.io/v1 kind: Ingress metadata: name: minio-ingress spec: tls: - hosts: - "minio.example.com" secretName: minio-tls rules: - **host**: "minio.example.com" http: paths: - path: / pathType: Prefix backend: service: name: minio-service port: number: 9000 -
Пример StatefulSet для distributed‑режима (упрощённый вариант):
apiVersion: apps/v1
kind: StatefulSet
metadata:
  name: minio
spec:
  serviceName: "minio"
  replicas: 4
  selector:
    matchLabels:
      app: minio
  template:
    metadata:
      labels:
        app: minio
    spec:
      containers:
      - **name**: minio
        image: minio/minio:RELEASE.2024-06-01T00-00-00Z
        args: ["server",
               "http://minio-0.minio-svc:9000/export",
               "http://minio-1.minio-svc:9000/export",
               "http://minio-2.minio-svc:9000/export",
               "http://minio-3.minio-svc:9000/export"]
        ports:
        - **containerPort**: 9000
        volumeMounts:
        - **name**: data
          mountPath: /export
  volumeClaimTemplates:
  - metadata:
      name: data
    spec:
      accessModes: ["ReadWriteOnce"]
      resources:
        requests:
          storage: "1Ti"
      storageClassName: "fast-nvme"
Важно помнить, что конкретная реализация CRD/operator, синтаксис параметров и названия полей зависят от версии используемого инструмента. При работе с MinIO Operator стоит опираться на официальную документацию соответствующей версии, чтобы исключить расхождения между CRD и реализацией.
Производственные практики: тестирование, мониторинг и эксплуатация
В production‑окружении MinIO следует рассматривать как полноценный сервис хранения данных. Вопросы доступности, производительности и безопасности требуют системного подхода.
- Роли и политики: отделение ролей между приложениями и админскими задачами, внедрение ограничений по правам доступа, регулярное обновление ключей доступа и политик.
- Безопасность и шифрование: TLS для входящих соединений, TLS между узлами, шифрование на уровне дисков и интеграция с внешними KMS сервисами при необходимости.
- Наблюдаемость: сбор метрик, журналирование, алертинг и дашборды. Настройка алертов по важным метрикам, таким как задержки ответа, доступность узлов и пропускная способность.
- Резервирование и DR: продуманная политика многозонности, cross‑region репликации при необходимости, регулярное тестирование процедур восстановления.
- Производительность и устойчивость: настройка параметров памяти и CPU, оптимизация IOPS и задержек, конфигурации сетевых плагинов и QoS для минимизации влияния на остальные сервисы.
- Тестирование изменений: внедрять CI/CD проверки на совместимость API, проведение функциональных тестов после любым изменения, симуляцию сбоев и тестирование отката.
Key takeaways
- MinIO в Kubernetes поддерживает несколько режимов работы, основа которых - distributed режим для production‑надёжности и масштабируемости.
- Выбор способа развёртывания (Helm, Operator, ручная конфигурация) влияет на скорость развёртывания, автоматизацию обновлений и удобство управления жизненным циклом кластера.
- Жизненный цикл включает планирование изменений, тестирование, безопасное обновление и мониторинг; в production важна стратегия CI/CD и GitOps‑управления конфигурациями.
- Безопасность и интеграции требуют TLS, политики доступа и централизованного управления секретами, а также интеграцию с мониторингом и KMS по мере необходимости.
- Варианты хранения данных и StorageClass должны соответствовать требованиям к задержке и пропускной способности, особенно в on‑prem средах.
- Мониторинг метрик MinIO через Prometheus и централизованную видимость обеспечивают раннее обнаружение проблем и быстрый отклик.
- Применение версий и топологии требует тестирования совместимости, особенно в части S3‑клиентов и инструментов администрирования.
- Важна четкая документация и повторяемые процессы развертывания, чтобы обеспечить устойчивый и воспроизводимый production‑путь.
FAQ
- В чем основное различие между standalone и distributed MinIO в Kubernetes?
Standalone MinIO запускается как один узел с перечислением локальных дисков, не предоставляет масштабируемости и долговечности кластера. Distributed MinIO распределяет данные и parity по нескольким узлам и дискам, обеспечивая устойчивость к сбоим компонентам, увеличение пропускной способности и возможность горизонтального масштабирования. В production чаще выбирают distributed режим благодаря высокой устойчивости и отказоустойчивости.
- Как выбрать между Helm, Operator и ручной конфигурацией для развёртывания MinIO?
Helm подходит для быстрого старта и централизованного управления через values‑файлы. Operator обеспечивает декларативное управление жизненным циклом кластера и упрощает масштабирование и обновления. Ручная конфигурация через StatefulSet даёт максимальную гибкость в сложных топологиях и интеграциях, но требует большего объема ручной работы и контроля. В крупных средах чаще применяется Operator в комбинации с Helm или лезвиями ручных конфигураций для узких мест.
- Какие механизмы обеспечения высокой доступности применимы к MinIO в Kubernetes?
Необходимо распределить узлы по нескольким зонам доступности (даже внутри дата‑центра), использовать distributed режим, обеспечить репликацию данных, настроить балансировку нагрузки через Kubernetes Service, применить TLS и политики сетевой безопасности, а также реализовать мониторинг и резервное копирование. При отказе узла данные сохраняются благодаря erasure coding и распределённой архитектуре.
- Как организовать безопасный доступ к MinIO в экспортируемых сервисах?
Используйте TLS на входах и между узлами, применяйте Kubernetes Secrets для хранения ключей доступа и сертификатов, используйте политики доступа к бакетам (bucket policies) и ограничение прав для сервис‑аккаунтов. В продакшне можно внедрить внешние KMS и секрет‑менеджер для автоматического обновления ключей.
- Как правильно организовать мониторинг MinIO в Kubernetes?
Включите Prometheus‑экспортёр MinIO, настройте сбор метрик, добавьте соответствующие дашборды Grafana и алерты по критическим метрикам (latency, error rate, throughput, number of online disks). Интегрируйте мониторинг с существующей экосистемой наблюдаемости и используйте централизованное логирование.
- Какие риски связаны с обновлениями MinIO и как их смягчать?
Основные риски - временная недоступность сервиса, несовместимость клиентов, потери производительности. Смягчение - выполнение Rolling Update в Kubernetes, тестирование обновления в staging/QA, использование Canary/Blue‑Green стратегий, хранение конфигураций в GitOps‑репозитории и наличие плана отката.
- Как реализовать DR‑стратегию для MinIO на on‑prem?
Рекомендуется настроить cross‑region/zone репликацию между двумя независимыми кластерами MinIO, регулярно проверять целостность данных и тестировать восстановление. Важно также внедрить резервное копирование на внешний носитель или в другой кластер, чтобы обеспечить минимальные Recovery Time Objective (RTO) и Recovery Point Objective (RPO).
- Какие типичные ошибки возникают при развёртывании MinIO в Kubernetes?
Недостаточно продуманная сетвая топология и задержки, использование неподходящей storage‑class, отсутствие TLS/секретов, несогласованность конфигураций между различными окружениями, отсутствие тестирования обновления или DR‑плана. Чтобы снизить риски, следует внедрить стандартизированные шаблоны конфигураций, автоматизированное тестирование и GitOps‑управление.
- Что следует учесть при выборе storage‑решения для MinIO в on‑prem?
Необходимо учесть требования к пропускной способности, латентности и отказоустойчивости. Для наращиваемых нагрузок разумно выбирать хранилища с высокой IOPS и устойчивостью к сбоям, такие как локальные NVMe‑диски в сочетании с распределенной файловой системой (Ceph, OpenEBS/LV, Longhorn). Важно обеспечить совместимость с вашей сетью и политикой управления данными.
- Как оптимально тестировать производительность MinIO в Kubernetes?
Проведите нагрузочные тесты с реалистичными рабочими нагрузками через S3‑клиентов, измеряйте временем ответа и пропускной способностью, внимательно тестируйте сценарии отказа узлов и сбоев сети, а также проверяйте поведение кластера при добавлении новых узлов. Включение мониторинга и логирования в тестовом окружении обеспечивает раннюю диагностику проблем.
Эта глава формирует целостное понимание того, как проектировать, разворачивать и эксплуатировать MinIO в Kubernetes в реальной production‑среде. Соблюдение архитектурных принципов, выбор подходящих инструментов установки и выстраивание устойчивого жизненного цикла позволяют обеспечить надежное и безопасное хранение объектов с необходимой производительностью и управляемостью.


