

Терминология Data Vault: hubs, links, satellites, PIT, hash-ключи
Data Vault представляет собой методологию моделирования хранилищ данных, ориентированную на устойчивое к изменениям бизнес-окружение хранение бизнес-ключей, их связей и контекстной информации. В рамках этой главы будут разборены базовые понятия: хабы, линк, саттеллиты, PIT-таблицы и hash-ключи, а также принципы их проектирования с точки зрения методологии внедрения: процессы, роли, контроль качества и эволюции модели в крупном корпоративном DWH. В конце представлены практические рекомендации по построению архитектуры и организации работы команд.
Краткое введение
Data Vault фокусируется на разделении структуры данных, обозначении источников и ключей, а также на устойчивости к изменениям источников и бизнес-логики. Хабы служат для хранения уникальных бизнес-ключей, линк - для связей между ключами, Satellites - для описательных атрибутов и исторической версии данных. PIT (Point-In-Time) обеспечивает эффективные запросы на конкретный момент времени по бизнес-кейсам, а hash-ключи дают детерминированные, компактные идентификаторы для ключевых столбцов, упрощая соединения и сравнение версий. В рамках методологии внедрения особое внимание уделяется управлению данными, метаданными, качеством ключевых сущностей и совместной работе команд.
- Введение в концепцию Data Vault с акцентом на практику внедрения.
- Роль хабов, линков и саттеллитов в устойчивом хранении изменений.
- Значение PIT и hash-ключей для производительности и эволюционной совместимости.
Контекст Data Vault: принципы и цели
Data Vault ориентирован на декомпозицию источников и бизнес-логики, отделение истории от изменяемых атрибутов и обеспечение масштабируемости. Основные принципы:
- Историчность: каждая запись в Satelite отражает состояние атрибутов на конкретный момент времени и хранит их без потери истории.
- Детерминированность ключей: хабы и линк используют уникальные идентификаторы, основанные на бизнес-ключах, что упрощает консолидацию данных из разных источников.
- Непрерывность изменений: архитектура допускает добавление новых источников, изменений в бизнес-правилах и расширение модели без дерегистрации существующей функциональности.
- Независимое развитие компонентов: изменение Satelite не требует переработки хабов или линков, что упрощает миграции и эволюцию архитектуры.
Эти принципы способствуют управлению изменениям в источниках и адаптации к расширяющимся требованиям бизнеса без радикальных переработок всей модели. В методологическом плане это требует ясного процесса моделирования, синхронной работы команд, дорожной карты изменений и строгой управляемости зависимостями между компонентами.
- Источник данных - единый источник истины (стратегия «single source of truth» для бизнес-ключей).
- Историческая целостность - сохранение всех версий атрибутов.
- Совместимость с реальными сценариями выгрузки и загрузки данных (ETL/ELT) без деградации производительности.
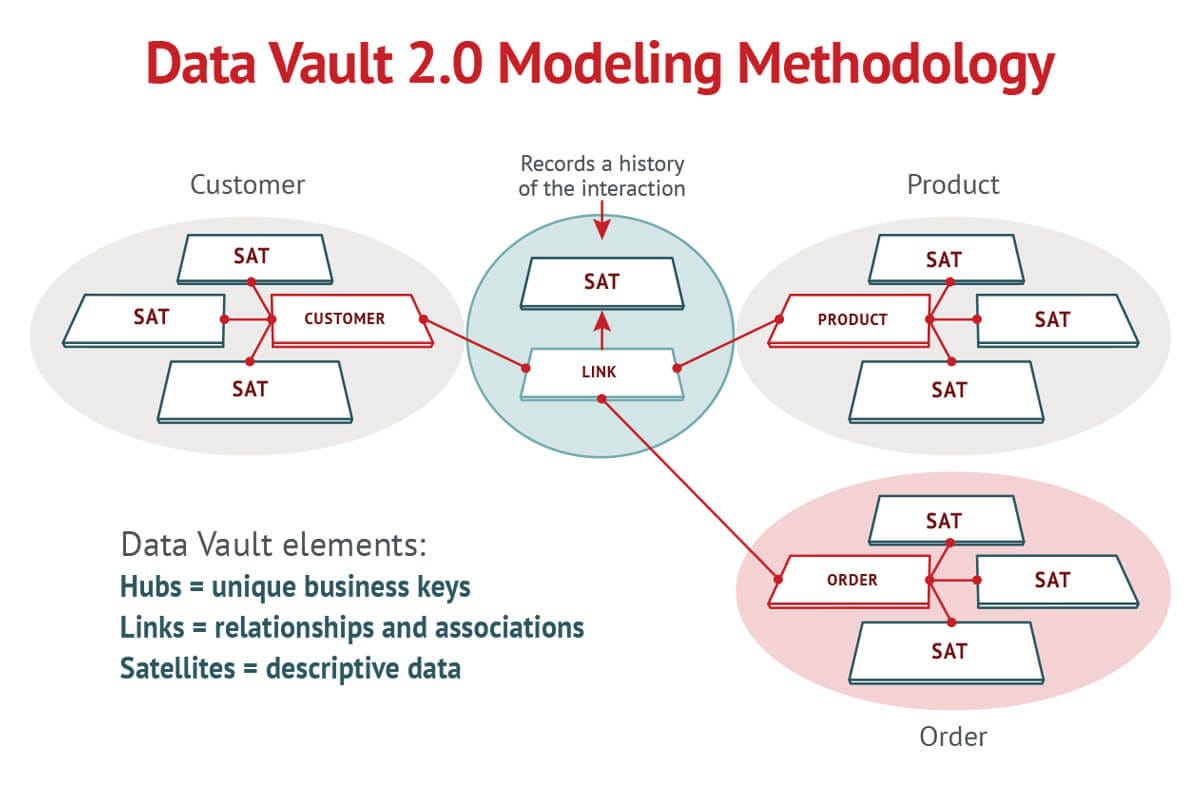
Хабы, линк и саттелиты: роль и принципы моделирования
Хаб - это уникальная бизнес-ключевая сущность, указанная на уровне концепции бизнес-понятий: клиент, продукт, поставщик, сделка. Хабы обеспечивают консолидацию и идентификацию бизнес-ключей из разных источников через детерминированный hash-ключ или surrogate-key. Линк связывает хабы, отражая межсущностные зависимости: например, связь «клиент-случай покупки» или «поставщик-продукт». Сателлиты - это расширения, содержащие детальные атрибуты и историческую версию данных, относящуюся к конкретной связке хабов и линков.
Ключевые принципы проектирования:
- Название и идентификаторы: хаб получает уникальный identifier (hash-ключ или surrogate-ключ) и хранит бизнес-ключи как естественные ключи, что обеспечивает читаемость и трассируемость. Линк имеет составной ключ, который формируется из ключей участвующих хабов, отражая бинарные связи между сущностями. Сателлиты содержат атрибуты и исторические версии, связанные через ссылки на соответствующий хаб и, при необходимости, на линк.
- Историчность и неизменяемость: хабы и линк обычно не изменяются после загрузки; новые версии хабов создаются только при появлении новых бизнес-ключей. Сателлиты обновляются, продолжая хранить историю атрибутов.
- Изоляция изменений: любые изменения в источниках данных обрабатываются через процесс ETL/ELT, который добавляет новые записи в саттеллиты без изменений существующих записей, что обеспечивает непрерывность анализа и историческую целостность.
Рассмотрение архитектурных аспектов:
- Нормализация и денормализация: Data Vault сочетает нормализованные структуры (хабы и линк) с денормализованными саттеллитами, что даёт баланс между целостностью и производительностью запросов.
- Производительность: эффективная работа PIT-таблиц, частичное дублирование ключей, продуманное индексирование, распределение по партициям и применение hash-ключей для быстрого соединения.
- Управление метаданными: для каждой сущности (хаб, линк, саттелит) ведется метаданные о источниках, частоте загрузок, версии схемы и политике обработки изменений. Это критически важно для аудита и поддержки регуляторных требований.
Пример практического разделения ролей в проектной команде:
- Архитектор данных отвечает за концепцию и целостность модели, определяет правила именования и стратегию hash-ключей.
- Инженер по данным занимается реализацией ETL/ELT процессов, управлением доступом, мониторингом качества данных и внедрением PIT-таблиц.
- Бизнес-аналитик обеспечивает соответствие бизнес-ключей и атрибутов, валидирует наборы данных и поддерживает требования к историчности.
- Менеджер по данным (data steward) отвечает за качество данных, процедуру управления изменениями и регуляторные аспекты.
Важно помнить: терминология Data Vault не должна становиться набором аббревиатур без контекста. Каждый элемент модели следует рассматривать не как отдельную «карту» данных, а как часть единообразного механизма, обеспечивающего точность, воспроизводимость и масштабируемость корпоративного DWH.
PIT: концепция, использование и проектирование
PIT, или Point-In-Time, представляет собой механизм для эффективного восстановления исторических состояний по бизнес-ключам без необходимости последовательного сканирования всей историиSatellites. Он особенно полезен при быстром выполнении требований анализа по конкретному моменту времени, глобальным периодам или сравнительному анализу между состояниями.
Ключевые аспекты PIT:
- Назначение: ускорение запросов, связанных с историей отдельных бизнес-ключей и их связей, а также обеспечение консистентности при анализе изменений во времени.
- Размещение: PIT-таблица обычно хранится отдельно от саттеллитов и линков, с индексацией по бизнес-ключам и временным маркерам. Это позволяет быстро сопоставлять конкретную дату, период или версию данных.
- Обновления и консистентность: PIT-таблицы обновляются синхронно или асинхронно по мере загрузки саттеллитов и линков. Важно поддерживать целостность между PIT и основной моделью (хабы/линк/саттелиты) через маршрутизацию запросов и версионирование.
- Механизм работы: при выполнении аналитического запроса бизнес-ключи выбираются в соответствующей версии через PIT, что позволяет вернуться к нужному состоянию без перебора всей истории.
Проектирование PIT включает:
- Определение частоты обновления PIT: для высоконесущих применений рекомендуется частота обновления, соответствующая потребностям пользователей и доступной ресурсной инфраструктуре.
- Планирование хранения: выбор между разворотом PIT-таблицы и физической дубликацией ключей в саттеллитах в зависимости от требований к запросам.
- Управление коллизиями: инструментальные средства должны отслеживать совпадения и различия между версиями ключевых записей и обеспечивать корректное разрешение версий.
- Интеграция с процессами развёртывания: PIT-таблицы должны идти в паре с версиями данныхSatellites и линков, чтобы аналитики могли построить когерентные временные реплики.
Реальные сценарии применения PIT:
- Быстрая реконструкция историй для бизнес-аналитиков по определённой дате или периодам.
- Сравнение изменений между двумя точками времени, например, для аудита и соответствия регуляторным требованиям.
- Поддержка ускоренного слияния данных из нескольких источников, где точная синхронизация времени критична.
Hash-ключи: дизайн, выбор алгоритма и последствия
Hash-ключи играют значимую роль в Data Vault, обеспечивая детерминированность и устойчивость к изменениям в источниках. Они позволяют унифицировать бизнес-ключи из разных систем, снизить размер ключевого пространства и ускорить соединения между хабами и линками.
Ключевые принципы использования hash-ключей:
- Детеминированность: ключ формируется на основе набора бизнес-ключевых полей, сортированных и последовательных, чтобы обеспечить единообразие независимо от источника.
- Размер и производительность: выбор длины и типа хеша влияет на производительность запросов и риск коллизий. Часто применяют 16-64 байтовые представления, иногда хранят их как varchar или binary, в зависимости от СУБД.
- Коллизии: любые хеш-ключи потенциально риск коллизий. В архитектуре DV принято минимизировать вероятность коллизий за счет выбора устойчивых алгоритмов и аккуратного отбора полей для консолидации.
- Аудит и трассируемость: хранение естественных бизнес-ключей в хабах помимо хеша поддерживает прозрачность и аудит источников.
Выбор алгоритма:
- Простой вариант - SHA-256: детерминированный, устойчивый к коллизиям в разумных масштабах, но требует большего объема памяти и вычислительных ресурсов.
- Более легковесные подходы - MurmurHash3 или FNV: быстрее в генерации и достаточно устойчивые для крупных объемов, но менее предсказуемые в плане коллизий на очень больших объемах.
- Практический компромисс: в корпоративных DWH чаще выбирают комбинацию - хеш-ключи для соединений и ссылочных идентификаторов в саттеллитах, с сохранением естественных бизнес-ключей в хабах для прозрачности и аудита.
Управление стратегией hash-ключей требует согласования между архитектурой и операционной командой:
- Определить набор полей, входящих в хеш-ключ, исходя из уникальности и стабильности источников. Включение слишком большого числа полей может увеличить риск коллизий и снизить читаемость ключей, в то же время слишком узкий набор полей может привести к дублированию и конфликтам.
- Применение схемы версионирования: хранение версии схемы хеширования совместно с метаданными, чтобы можно было проследить эволюцию стратегии в рамках проекта.
- Тестирование коллизий: на этапе проектирования проводят анализ возможных коллизий, моделируя реальные наборы бизнес-ключей и оценивая вероятность коллизий в рамках объема данных.
В практической перспективе hash-ключи служат связующим звеном между источниками и моделью DV, облегчая соединения между хабами, линками и саттеллитами, а также обеспечивая компактность и предсказуемость поведения системы при растущем объеме данных. Их следует рассматривать как инструмент управления идентификаторами, а не как фундаментальную единицу бизнес-логики. Важно сохранять корректность и прозрачность хранения естественных ключей, чтобы аудиторы могли отслеживать источники и обоснование данных.
Организационные процессы и best practices внедрения
Успешное внедрение Data Vault требует не только технической архитектуры, но и дисциплины процессов и управляемых изменений. В методологическом плане следует уделять внимание следующему набору практик:
- Архитектурная дорожная карта: на старте формируется общая архитектура DWH, где четко определены границы между промежуточной ступенью (Staging) и основной моделью (DV). Далее разворачиваются поэтапно: пилот, развертывание в функциональных доменах, масштабирование на предприятие.
- Управление изменениями: каждое изменение в бизнес-ключах, линках или саттеллитах требует процедуры запроса на изменение (RFC), оценки воздействия, согласования с бизнес-единицами и обновления документации по архитектуре.
- Метаданные и документация: создание единого репозитория метаданных, где отражаются источники данных, правила трансформаций, версионирование схем и связь с бизнес-терминами. Метаданные являются основой для аудита, регуляторных требований и обучения сотрудников.
- Коммуникация и роль бизнес-ангелов: бизнес-пользователи вовлекаются на этапах формулирования требований, определения бизнес-ключей и валидации фактов в саттеллитах. Важно обеспечить прозрачность и доступность информации о статусах проектов.
- Инфраструктура и гибкость: выбор подходящей инфраструктуры (облачные решения, локальные дата-центры) и инструментов, поддерживающих ETL/ELT, мониторинг загрузок, качество данных и управление версиями. В рамках методологии рекомендуется использование модульной архитектуры и обособленных пайплайнов, чтобы минимизировать влияние изменений в одной области на другую.
- Тестирование качества: автоматизация тестирования моделей на предмет консистентности, целостности и историчности. Включаются тесты на уникальность ключей, корректность связываний, проверку версий саттеллитов и соответствие PIT-логике.
- Управление данными и безопасностью: определение политик доступа к данным, защиты персональных данных, аудит и регуляторный мониторинг. Data Vault адресует эти вопросы через прозрачность исходников и детерминированность идентификаторов, но требует четких правил доступа и контроля.
- Миграции и эволюция: при расширении бизнеса или появлении новых источников данных важно планировать миграции с минимальным влиянием на текущие аналитические процессы. Эволюционные подходы включают постепенное введение новых хабов и линков, параллельное существующим провизорам и поэтапное перераспределение нагрузки.
Практические принципы внедрения:
- Разделение ответственности: четкое разделение ролей между архитектурой, инженерией данных и бизнес-аналитикой, минимизация перекрытий функций и прозрачность маршрутов принятия решений.
- Инкрементальные поставки: итеративное развитие модели одной бизнес-области за другой, с постоянной проверкой требований и результатов аналитики.
- Стандарты и повторяемость: применение единых шаблонов проектирования для хабов, линков и саттеллитов, фиксированные политики именования и согласованные подходы к версионированию.
- Модульность и переиспользуемость: проектирование HVAC (хабы-линки-саттелиты) с учетом повторного использования в разных доменах, чтобы сократить дублирование и ускорить внедрение.
- Контекстная аналитика и образцы данных: обеспечение доступа к выборкам данных и описаниям для аналитиков, чтобы они могли быстро понимать структуру и обеспечить корректность выводов.
Эти организационные принципы являются неотъемлемой частью методологии внедрения Data Vault в корпорацию. В сочетании с техническими аспектами они образуют прочную основу для устойчивого, масштабируемого и управляемого DWH.
Практические соображения по данным и качеству
- Архитектура контроля качества: внедряются автоматизированные проверки на каждом этапе пайплайна, включая проверки уникальности ключей, согласованности линков, целостности саттеллитов и соответствия PIT-правилам.
- Очереди и мониторинг: постановка задач в очереди, мониторинг времени загрузки, уведомления о сбоях, автоматическое перераспределение нагрузки и повторные попытки загрузки.
- Управление метаданными: единый реестр метаданных обеспечивает traceability для источников, трансформаций и версий. Это критично для регуляторных требований и аудита.
- Гибкость к изменениям: архитектура должна поддерживать добавление новых источников без радикальных изменений в существующей модели, с минимальным влиянием на аналитиков и потребителей данных.
- Производительность: баланс между размером SAT-тables и эффективностью запросов достигается через продуманное индексирование, партиционирование и выбор подходящих механизмов чтения из DV-структуры.
- Внедрение инструментов: в рамках методологии можно опираться на открытые инструменты, например dbt для управления SQL-трансформациями и документацией, а также на современные облачные хранилища и движки аналитики (например, ClickHouse как OLAP-решение). Их использование должно быть обосновано бизнес-целями, а не ради самих инструментов.
Key takeaways
- Data Vault разделяет данные на хабы, линк и саттелиты, обеспечивая устойчивость к изменениям источников и возможность масштабирования в рамках корпоративного DWH.
- Hash-ключи реализуют детерминированность идентификаторов и упрощают соединения между компонентами, но требуют внимания к возможным коллизиям и стратегии выбора полей.
- PIT позволяет эффективно запрашивать историю бизнес-ключей на конкретные моменты времени, снижая нагрузку на основной набор саттеллитов и линков.
- Организационные практики играют ключевую роль: управляемые изменения, четкая рольовая ответственность, управление метаданными и инкрементальные поставки.
- Правильный баланс между техническими решениями и проектными процессами обеспечивает устойчивость архитектуры и быструю адаптацию к новым источникам и требованиям.
- В качестве инструментов следует рассмотреть dbt как средство управления трансформациями и метаданными и, при необходимости, ClickHouse или другие подходящие хранилища для аналитической части.
- Эволюционная архитектура и модульность позволяют внедрять Data Vault в крупных организациях без остановки существующих бизнес-процессов.
FAQ
- Что такое Data Vault и чем он отличается от «звезды» и «снежинки»?
Data Vault - это методология моделирования, ориентированная на устойчивость к изменениям источников, историчность и масштабируемость. В DV хабы хранят уникальные бизнес-ключи, линк отражает связи между ними, Satellites содержат атрибуты и историю. В отличие от звездной схемы, где данные часто денормализованы в факт- и размер-таблицы, DV разделяет структуру на модульные компоненты, позволяющие добавлять источники и расширять модель без крупных переработок.
- Какие преимущества хабов, линков и саттеллитов для корпоративного DWH?
Хабы обеспечивают единый источник бизнес-ключей и устойчивость к изменениям, линк моделирует связи между сущностями, Satellites добавляют атрибуты и историю. Это сочетание позволяет масштабировать архитектуру, упрощает миграции источников и поддерживает регуляторные требования за счёт прозрачной истории и аудита.
- Что такое PIT и зачем он нужен?
PIT-таблица обеспечивает эффективное извлечение состояния данных на конкретную дату или момент времени. Это ускоряет анализ по времени, упрощает аудит и обеспечивает консистентность версий данных при сложных запросах.
- Какие риски связаны с hash-ключами и как их минимизировать?
Основной риск - коллизии и зависимость от выбранного алгоритма. Минимизировать можно через выбор устойчивого алгоритма, продуманную стратегию набора полей, версионирование схемы и сохранение естественных бизнес-ключей в хабах для аудита.
- Какие организационные практики критичны для успешного внедрения?
Критичны: четкая дорожная карта архитектуры, управление изменениями, единый реестр метаданных, инкрементальные поставки, тестирование качества данных и устойчивость к изменениям источников.
- Какие технологические инструменты чаще применяются с Data Vault?
Open-source-инструменты, такие как dbt, используются для управления трансформациями и документированием процессов. Для хранения и аналитики часто применяют современные облачные решения и движки аналитики (например, ClickHouse как OLAP-решение), что поддерживает масштабирование и высокую производительность.
- Как начать переход к Data Vault с нуля в крупной организации?
Начать с формирования архитектурной дорожной карты и пилотного проекта в одном бизнес-додоме, определить набор ключевых бизнес-ключей и создать первые хабы, линк и саттелиты, затем внедрять PIT и hash-ключи, расширяя модель домен за доменом. Важно наладить метаданные, governance-процессы и механизм управления изменениями.
- Какие критерии оценки готовности к переходу на Data Vault?
Критерии включают наличие реального бизнес-понимания ключевых сущностей, зрелые процессы ETL/ELT, инфраструктуру для устойчивой загрузки и хранения исторических данных, наличие команды по данным с четко delineated ролями, а также готовность к внедрению PIT и hash-ключей в рамках архитектуры.
- Что считать основной целью внедрения PIT в Data Vault?
Цель PIT - обеспечить быстрый доступ к конкретной версии данных для анализа и аудита, снизить задержки запросов к саттеллитам и линкам, а также упростить реализацию сложной временной аналитики и сравнение состояний между точками времени.
- Какие аспекты безопасности и соответствия регуляторным требованиям учитываются при проектировании DV?
Важно обеспечить контроль доступа к данным на уровне хабов, линков и саттеллитов, применять маскирование и анонимизацию там, где требуется, фиксировать трассируемость изменений и хранение метаданных, а также соответствовать требованиям регуляторов и внутренней политике компании по управлению данными.
Эта глава охватывает базовую терминологию Data Vault и её практическое применение в рамках методологии внедрения: от концепций хабов, линков и саттеллитов до детального рассмотрения PIT и hash-ключей, включая организационные аспекты и лучшие практики. В следующих главах будут рассмотрены примеры проектирования конкретных моделей, сценарии миграций из существующих архитектур, а также методики тестирования и контроля качества в рамках корпоративной data governance.


