

Развертывания между средами: локальная разработка, тестирование, продакшн
Развертывания Dagster между средами требуют системного подхода к архитектуре репозитория, управлению конфигурациями и операционной дисциплине. Цель главы - разобрать принципы построения устойчивой цепочки развёртываний: от локальной разработки до продакшн-окружений, обеспечить согласование конфигураций, мониторинг исполнения и эффективную обработку ошибок. В рамках hybrid-подхода будет рассмотрено как архитектурные решения, так и организационные практики, необходимые для достижения непрерывности и управляемой эволюции данных‑платформы.
В современных проектах оркестрации данных развертывания между средами - это не merely техническая задача. Это контракт между кодом, конфигурациями и операционной командой: как код попадает в продакшн, какие параметры конфигурации переопределяются под каждое окружение, как обеспечивается наблюдаемость, и как быстро реагировать на сбои без риска потери данных или нарушения бизнес‑потребностей.
Далее приводятся концептуальные принципы, затем практические модели реализации и наконец - способы контроля качества и эксплуатации на каждой стадии жизненного цикла.
- Развертывания между средами требуют единообразия в репозитории и разделение конфигураций по окружениям с сохранением возможности локальной разработки.
- Архитектура Dagster должна поддерживать изоляцию сред, но сохранять возможность единообразного мониторинга и управления через общее окно инструментов.
- Управление конфигурациями и секретами, выбор механизмов запуска задач (run launcher) и обработка ошибок должны быть формализованы и задокументированы.
- Важно выстроить процессы GitOps, тестирование на уровне интеграций, и устойчивые операционные практики для продакшна: мониторинг, алерты, регрессионное тестирование и планы реагирования на инциденты.
Краткое содержание главы
- Архитектурные принципы многосредовых развёртываний, роли Dagster Repository, DagsterInstance, Run Launcher и хранилища артефактов.
- Конфигурации окружений: osim (островная) модель, переопределение параметров, секреты и управление версиями конфигураций.
- Модели развёртывания: GitOps, иммутабельные артефакты, canary/blue-green, контроль версий и управление изменениями.
- Практические сценарии: локальная разработка, тестовая среда и продакшн, переходы между ними, мониторинг и обработка ошибок.
- Инструменты и интеграции: Dagit, Daemon, KubernetesRunLauncher, секреты, мониторинг и алертинг.
- Показатели эксплуатации и сопровождение: SLA/SRE-подходы, план восстановления, резервы, аудит и соответствие требованиям.
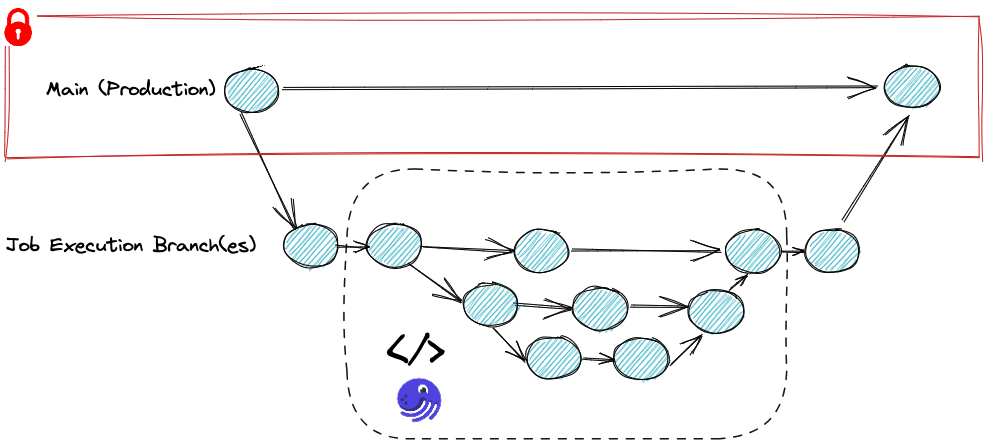
Архитектура развёртывания Dagster между средами
Разделение окружений чаще реализуется через многослойную архитектуру: единый кодовый базис, но отдельные конфигурации и параметры для локальной разработки, тестирования и продакшн. В основе лежат три ключевых элемента: репозиторий Dagster, окружение выполнения ( DagsterInstance) и механизм запуска (run launcher), который подбирается под конкретную среду.
Во‑первых, единый Dagster репозиторий обеспечивает консистентную логику конвейеров, их зависимости, наборы ресурсов и сценариев. В рамках репозитория существуют версии конфигураций, которые применяются на конкретном окружении. Это достигается за счёт разделения конфигураций на окружения и использования переопределения параметров в рамках environment YAML или аналогичных файлов. Во‑вторых, DagsterInstance представляет собой исполнительную и журналирующую среду, которая может хранить логи, артефакты исполнения и состояние периодических задач. В рамках prod‑окружения чаще применяется управляемый запуск задач через Kubernetes (KubernetesRunLauncher) или аналогичный раннер, тогда как в локальной среде чаще используется локальный встраиваемый раннер (in_process) и локальное хранилище артефактов.
Кроме того, следует учесть хранилища артефактов и событий: локальные файловые системы, облачные хранилища (S3, GCS) и интеграции с внешними базами данных для журналирования и метрик. Единая политика доступа к секретам (например, через Vault или облачные менеджеры секретов) обеспечивает безопасную конфигурацию конвейеров в разных окружениях. Наконец, мониторинг и наблюдаемость: сбор метрик Dagster, логов и алертинг через Prometheus/Grafana, Sentry и соответствующие экосистемы.
## Упрощённая иллюстрация архитектуры окружения (управление конфигурациями)
## Окружение: dev, test, prod
## В реальном проекте – это часть схемы конфигураций и переопределений

repositories:
  dagster_repo:
    - pipeline_A
    - pipeline_B

execution:
  run_launcher:
    module: dagster_k8s.launcher
    class: KubernetesRunLauncher
    config:
      kubeconfig: ~/.kube/config
      image_pull_policy: IfNotPresent
      container_name: dagster-runner
      launch_run_from_handler: true

storage:
  dagster_storage:
    module: dagster_azure.blob
    class: AzureBlobStorage
    config:
      account_url: ${AZURE_ACCOUNT_URL}
      container: dagster

secrets:
  vault:
    url: https://vault.company
    token: ${VAULT_TOKEN}

profiles:
  dev:
    config:
      resources:
        postgres:
          config:
            dsn: "postgresql://dev_user:dev_pass@dev-host/dev"
      dagit:
        host: "127.0.0.1"
        port: 3000
  prod:
    config:
      resources:
        postgres:
          config:
            dsn: "postgresql://prod_user:prod_pass@prod-host/prod"
      dagit:
        host: "0.0.0.0"
        port: 80
Архитектура должна обеспечивать изоляцию окружений, но поддерживать единый мониторинг жизненного цикла конвейеров. В продакшне часто применяют Kubernetes или managed‑кластер для запуска задач, что позволяет масштабировать конвейеры, управлять ресурсами и обеспечивать изоляцию по задачам и пайплайнам. В локальных условиях - упрощённый локальный раннер, который позволяет быстро проходить итерации, тестировать изменения и отлаживать логику без влияния на внешние данные.
Модели конфигураций и управление конфигурациями
Ключевым механизмом переходов между средами выступает конфигурация, которая позволяет переопределять параметры без изменения кода. В Dagster конфигурации обычно организуются в виде environment YAML-файлов или через конфигурационные слои, которые накладываются поверх базовой конфигурации репозитория. Это позволяет определить уникальные зависимости для каждого окружения: соединения к базам данных, параметры доступа к Secret‑менеджерам, параметры запуска и хранилища артефактов.
Стратегия управления конфигурациями должна учитывать следующие принципы:
- Непрерывная отслеживаемость: каждая конфигурация окружения хранится в системе версионирования вместе с кодом конвейеров.
- Прозрачность и аудит: изменения конфигураций должны сопровождаться комментариями и возможно - политикой ревью.
- Безопасность: чувствительные параметры скрываются за Secret Manager и не закладываются в кодовую базу.
- Переиспользование: общие секции конфигураций выносятся в базовый профиль, а специфичные параметры - в вложенные окружения.
- Тестируемость: можно прогонять конфигурации локально и в тестовом окружении на соответствие ожиданиям.
Разделение между средами идёт через концепцию профилей. Профиль dev может использовать локальное хранилище и локальный archivos, в то время как prod - интеграцию с облачными хранилищами и KubernetesRunLauncher. Такое разделение упрощает локальные итерации и снижает риск несоответствий между средами.
Принимая во внимание принципы управления конфигурациями, важно выстроить процедуру миграций и обновлений конфигураций: какие параметры можно менять без разрыва совместимости, какие требуют миграций схем базы данных или секретов, и как регламентируются принципы кативных выпусков конвейеров.
- Переопределение параметров на уровне окружения позволяет сохранить одну и ту же логику конвейеров и адаптировать только параметры доступа и ресурсы.
- За счёт переиспользуемого шаблона конфигурации снижается риск ошибок и несоответствий между средами.
- Интеграция с секрет-менеджерами и централизованными хранилищами обеспечивает безопасность и упрощает обновления.
Практические сценарии развёртывания: локальная разработка, тестирование, продакшн
Этапы развёртываний между средами следует рассматривать как конвейер с явными точками входа и проверки. Ниже приводится структура практических сценариев, которая опирается на архитектурные решения и принципы конфигураций.
-
Локальная разработка
- Цель - быстрый цикл изменений и проверки работоспособности конвейеров, без влияния на внешние источники данных.
- Управление кодом и конфигурациями осуществляется в рамках одного репозитория. Используются локальные хранилища для артефактов и журналы в локальной файловой системе или SQLite для тестирования.
- Запуск Dagit в режиме локальной разработки, возможность отладки отдельных Solid/Graph, использование in-process раннера или локального конфигурационного профиля.
-
Тестовая среда
- Цель - проверить интеграцию между компонентами, функциональные и регрессионные тесты с целью выявления ошибок до продакшна.
- Применяются более полнофункциональные раннеры (KubernetesRunLauncher/ Celery) и облачные хранилища для артефактов. Конфигурации содержат подключение к тестовой БД и тестовым ресурсам.
- Вводится автоматическое тестирование конвейеров на фиктивных или обезличенных данных, интеграционные тесты, мониторинг производительности и устойчивости.
-
Продакшн
- Цель - надёжная, воспроизводимая и безопасная работа конвейеров на реальных данных.
- Архитектура нацелена на устойчивость, горизонтальное масштабирование, строгие политики секретов и детальный мониторинг.
- Внедряются планы аварийного восстановления, регламенты инцидент‑менеджмента, процедуры отката изменений и регулярные аудиты.
В рамках каждого эпизода важна проверка соответствия между окружениями: коды и конвейеры должны действовать одинаковым образом, а различия - только в конфигурациях и ресурсах. Вопросы миграции данных и согласованности версий конфигураций должны обрабатываться прозрачными средствами контроля версий и ревью.
Инструменты и интеграции
Чтобы обеспечить согласованность и управляемость на всех этапах, применяются следующие инструменты и интеграции:
- Dagit и Dagster Daemon - наблюдение за исполнениями, планирование задач, мониторинг состояния конвейеров. В локальной среде Dagit обеспечивает быструю обратную связь, в продакшене Daemon поддерживает непрерывное исполнение и обработку задач.
- KubernetesRunLauncher или альтернативы - надёжный механизм запуска в продакшн‑кластере, поддерживающий параллельность, лимиты ресурсов, приоритезацию задач и изоляцию окружений.
- Хранилища артефактов и журналирования - локальные файловые системы на стадии разработки, облачные хранилища (S3, GCS, Azure Blob) в тесте и продакшне для устойчивого хранения артефактов, логов и результатов.
- Секреты и доступ к ресурсам - Vault, AWS Secrets Manager или эквиваленты для безопасной передачи параметров конфигураций, строк подключения и учетных данных между средами.
- Мониторинг и алертинг - Prometheus и Grafana для метрик исполнения и производительности, Sentry или аналог для ошибок выполнения, интеграции со средствами алертинга в вашей организации.
- Управление конфигурациями и версиями - централизованный реестр конфигураций и Git‑операции, позволяющие отслеживать изменения, проверять совместимость версий и откатывать при необходимости.
Поддержка этих интеграций требует дисциплины в управлении кодовой базой и конфигурациями. В частности, рекомендуется держать общие части конфигураций в общедоступных секциях профиля и отделять окружения за счёт переопределений и secrets‑блоков. Это позволяет унифицировать мониторинг, логи и алертинг по всем средам, упрощает аудит и ускоряет отклик на инциденты.
Учёт эксплуатации: процессы, контроль качества и управление изменениями
Эта часть главы описывает организационные и методологические практики, которые поддерживают надёжность развёртываний между средами.
-
GitOps‑подход и релиз‑пакеты
- Все изменения кода и конфигураций проходят через систему контроля версий и CI/CD конвейеры. В каждом окружении применяются только такие версии, которые прошли автоматические проверки на тестовой среде.
- Релизы конвейеров должны быть атомарными: либо все изменения применяются, либо откладываются до исправления ошибок.
-
Тестирование на уровне конвейеров
- Включает модульные тесты Solid/Graph и интеграционные тесты, где возможно подменяемые источники данных и внешние сервисы.
- В продакшне применяются тесты регрессии на выборке данных, близкой к реальной рабочей нагрузки, с эмуляцией пиковых режимов.
-
Канарные выпуски и Blue/Green
- Можно применить канарные релизы для отдельных пайплайнов или конкретных задач: требованиям к минимальному SLO и точке входа в продакшн.
- Blue/Green развёртывание помогает минимизировать риск: новая версия разворачивается параллельно, затем переключение на неё после успешного тестирования.
-
Управление изменениями и аудит
- Ведётся прозрачная история изменений, включая конфигурации и параметры окружения.
- Регулярные аудиты безопасности и соответствия политикам организации, включая контроль доступа к секретам и данным.
-
Обеспечение устойчивости
- План восстановления после сбоев, процедуры резервирования и тестирования отказоустойчивости.
- Набор индикаторов для раннего обнаружения аномалий и автоматизированного реагирования.
Практические рекомендации по локальной разработке, тестированию и продакшну
-
Структура репозитория
- Разделение кода конвейеров и конфигураций по окружениям должно быть минимально изменяемым и хорошо документированным.
- Общие ресурсы и зависимости выносятся в базовую конфигурацию, специфичные для окружения параметры - в переопределения.
-
Управление зависимостями
- В локальном окружении избегайте обращений к реальным внешним ресурсам без необходимости. Применяйте обезличенные данные и симуляторы.
- В тестовой среде используйте тестовые версии источников, параллельно поддерживая возможность возврата к рабочим состояниям.
-
Безопасность и секреты
- Не храните чувствительные параметры в коде. Используйте Secret Manager и интеграцию с Vault или облачными службами секретов.
- Доступ к окружениям должен быть ограничен по ролям и требованиям минимальных прав.
-
Управление конфигурациями между средами
- Применяйте принцип инверсии контроля: конфигурации окружения должны зависеть от профиля, не от кода конвейера.
- Обеспечьте мониторинг изменений конфигураций и автоматическую проверку совместимости версий.
-
Мониторинг и observability
- Разработайте единый набор метрик и логов, который позволяет анализировать поведение пайплайнов в разных средах.
- Настройте алерты на критические события, такие как падение выполнения, превышение времени задержки или ошибки в импортируемых источниках.
Key takeaways
- Разделение сред требует архитектурной осторожности и согласованности: используйте единый кодовый базис и переопределяемые конфигурации.
- Конфигурации окружений должны быть централизованно управляемыми, безопасными и тестируемыми.
- Эффективные практики GitOps, тестирования и Canary/Blue‑Green методов снижают риски при переходах между локальной разработкой, тестированием и продакшном.
- Интеграции Dagster с Kubernetes, секретами, мониторингом и логированием обеспечивают надёжность и масштабируемость конвейеров.
- Набор операционных практик: план восстановления, аудит, контроль версий и регламентированные процессы изменения конфигураций - залог устойчивой эксплуатации.
FAQ
- Какие ключевые различия следует учитывать между локальной разработкой и продакшном в Dagster?
- В локальной разработке основной акцент - скорость итераций и простота отладки: используются локальные хранилища, упрощённые раннеры и обезличенные данные. В продакшне важна надёжность, масштабируемость и безопасность: KubernetesRunLauncher, внешние хранилища для артефактов, управление секретами и полноценный мониторинг. Общее - единый код конвейеров и общая архитектура, но различаются параметры конфигураций и окружение выполнения.
- Как обеспечить сопоставимость поведений пайплайнов между средами?
- Используйте унифицированный репозиторий и переопределение конфигураций на уровне окружения. Обеспечьте совместимость версий пайплайнов, ресурсов и зависимостей. Автоматизируйте тесты на соответствие в тестовом окружении перед выпуском в продакшн.
- Какие механизмы запуска лучше использовать в продакшне?
- Обычно применяют KubernetesRunLauncher или Celery‑подобные раннеры, чтобы обеспечить масштабируемость и изоляцию. В локальной разработке - in_process или локальный раннер, чтобы ускорить цикл изменений.
- Как организовать управление секретами между средами?
- Используйте централизованные Secret Manager или Vault. Не храните секреты в коде и в конфигурационных файлах без шифрования. Разграничьте доступ по ролям и окружениям.
- Какие цели мониторинга следует покрывать?
- Метрики исполнения пайплайнов, задержкиы, доля успешных запусков, время обработки задач, ошибки и их причины, алерты на критические события. Логирование должно быть консистентным и обратно-воспроизводимым между средами.
- Как реализовать безопасный переход между версиями конвейеров?
- Используйте Canary/Bluе‑Green релизы, контроль версий через Git и CI/CD. Применяйте безопасный откат и ретроспективную проверку после изменений.
- Какие тесты наиболее полезны для межсредовых развёртываний?
- Модульные тесты для Solid/Graph и интеграционные тесты с подменой источников данных. Тесты на соответствие конфигураций между окружениями, тесты мониторинга и качественные тесты на производительность.
- Какие архитектурные паттерны полезны для компоновки окружений Dagster?
- Разделение кода и конфигураций, единый репозиторий, слой абстракций над раннерами, секретами и хранением артефактов, централизованный мониторинг и единый процесс миграций конфигураций.
- Как организовать управление конфигурациями и миграциями?
- Введите политики версионирования конфигураций, регламент ревью изменений, автоматическую проверку совместимости и документацию по каждому окружению. Обеспечьте тестовую среду, где можно проверить миграции перед их применением в продакшне.
- Какие практические примеры можно привести в рамках Dagster?
- Пример конфигурации для dev, test и prod (переопределения параметров доступа к БД, хранилищу артефактов и параметров запуска) может быть реализован через профильные секции и environment YAML. Реальная настройка зависит от инфраструктуры в вашей компании и используемых сервисов.
Эта глава направлена на то, чтобы предоставить системное понимание и практические ориентиры для разработки, тестирования и эксплуатации Dagster‑платформы в рамках многоокружной архитектуры. Каждый раздел можно расширять в зависимости от специфики инфраструктуры, регламентов безопасности и бизнес требований, сохраняя общую логику: единый код, управляемые конфигурации и проактивная наблюдаемость в каждом окружении.


