

Безопасность в StarRocks
Введение
Современные корпоративные платформы работы с данными должны обеспечивать не только высокую производительность аналитики, но и соответствие строгим требованиям безопасности, защиты информации и нормативного регулирования. В условиях роста объёмов данных и увеличения количества пользователей аналитических систем вопросы информационной безопасности, контроля доступа, аудита действий пользователейи соответствия законодательствустановятся критически важными.
StarRocks - это распределённая аналитическая база данных класса MPP OLAP, предназначенная для обработки больших массивов данных в режиме интерактивной аналитики и real-time обработки. При внедрении StarRocks в корпоративную архитектуру безопасности особое внимание уделяется следующим аспектам:
- защита данных на уровне инфраструктуры
- разграничение доступа пользователей
- контроль доступа к данным и метаданным
- аудит операций и журналирование действий
- интеграция с корпоративными системами управления доступом
- соответствие требованиям законодательства и корпоративных стандартов безопасности
Платформа StarRocks может использоваться в средах с повышенными требованиями к безопасности, включая финансовые организации, телекоммуникационные компании, государственные структуры и предприятия критической инфраструктуры.
1. Роль безопасности в архитектуре аналитической платформы
В современной корпоративной архитектуре безопасность аналитических систем рассматривается как многоуровневая модель, включающая несколько уровней защиты.
Основные уровни безопасности
| Уровень | Описание |
|---|---|
| Инфраструктурный | защита серверов, сети и операционных систем |
| Платформенный | контроль доступа к StarRocks и его компонентам |
| Данные | разграничение доступа к таблицам, колонкам и витринам |
| Пользователи | аутентификация и управление ролями |
| Аудит | журналирование операций и контроль действий |
Эта модель соответствует best practice ведущих консалтинговых компаний и международных стандартов управления информационной безопасностью.
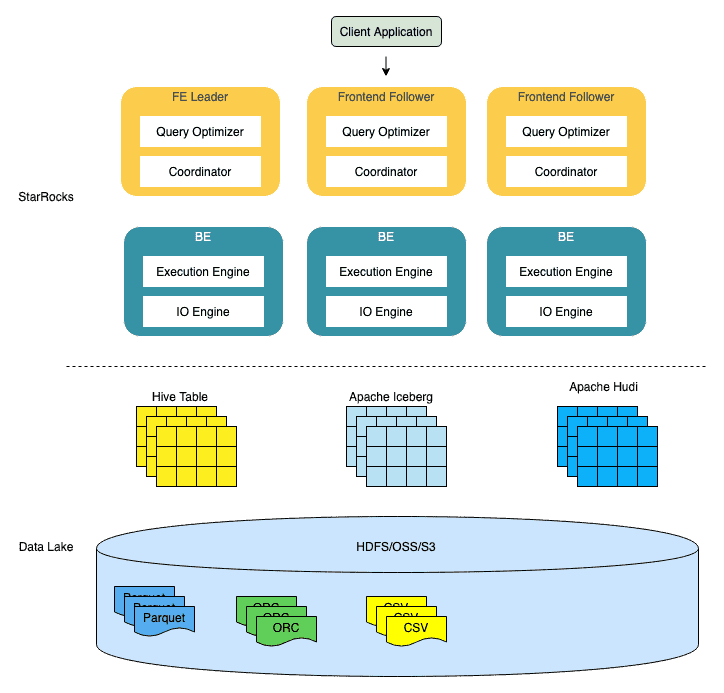
2. Архитектура безопасности StarRocks
Архитектура безопасности StarRocks строится вокруг нескольких ключевых компонентов.
Пользователи
BI системы / Data Science / приложения
│
▼
Аутентификация и управление доступом
LDAP / Kerberos / IAM
│
▼
StarRocks
Access Control + SQL Security
│
▼
Данные
таблицы / витрины / агрегаты
│
▼
Журналирование и аудит
Audit Logs / Monitoring
Основные элементы архитектуры безопасности:
- механизмы аутентификации
- модель ролей и прав доступа
- контроль доступа к данным
- аудит операций
- интеграция с корпоративной инфраструктурой безопасности
3. Аутентификация пользователей
Одним из ключевых компонентов безопасности является процесс идентификации пользователей, получающих доступ к системе.
StarRocks поддерживает несколько моделей аутентификации.
Основные способы аутентификации
| Метод | Назначение |
|---|---|
| Native authentication | встроенная система пользователей |
| LDAP | интеграция с корпоративными каталогами |
| Kerberos | аутентификация в защищённых корпоративных сетях |
| IAM | управление доступом в облачных средах |
Интеграция с корпоративной инфраструктурой
В крупных организациях доступ к StarRocks обычно интегрируется с:
- Active Directory
- LDAP каталогами
- корпоративными IAM системамиЭто позволяет централизованно управлять доступом пользователей и применять единые политики безопасности.
4. Разграничение прав доступа
После аутентификации система должна определить, какие действия пользователь имеет право выполнять.
StarRocks реализует модель Role-Based Access Control (RBAC).
Модель ролей
В системе создаются роли, которые могут назначаться пользователям или группам пользователей.
Пример ролей:
| Роль | Назначение |
|---|---|
| Data Analyst | доступ к аналитическим витринам |
| Data Scientist | доступ к аналитическим наборам данных |
| BI Developer | создание и изменение моделей |
| Data Engineer | управление загрузкой данных |
| Administrator | управление системой |
Контроль доступа
RBAC позволяет контролировать доступ к:
- базам данных
- таблицам
- представлениям
- аналитическим витринам
- функциям системы
Это обеспечивает минимально необходимый уровень доступа (principle of least privilege).
5. Контроль доступа к данным
Для аналитических платформ важно не только управлять доступом пользователей, но и ограничивать доступ к конкретным данным.
Возможные уровни контроля:
| Уровень | Пример |
|---|---|
| База данных | доступ к определённым аналитическим доменам |
| Таблица | доступ только к определённым витринам |
| Представление | доступ к агрегированным данным |
| SQL уровень | фильтрация данных |
Использование представлений
Один из наиболее распространённых механизмов - использование SQL представлений (views).
Представления позволяют:
- ограничивать доступ к колонкам
- скрывать чувствительные данные
- реализовывать фильтрацию строк
6. Защита данных при передаче
В распределённых системах важным аспектом безопасности является защита данных при передаче.
StarRocks поддерживает использование TLS/SSL шифрованиядля:
- клиентских соединений
- обмена данными между узлами кластера
Это предотвращает:
- перехват данных
- атаки типа man-in-the-middle
- несанкционированный доступ к информации
7. Защита данных при хранении
В корпоративных средах требуется защита данных не только при передаче, но и при хранении.
Для этого используются механизмы:
- шифрования дисков
- защиты файловых систем
- управления доступом на уровне операционной системы
При использовании облачных инфраструктур также применяется:
- encryption at rest
- управление ключами шифрования
- системы управления секретами
8. Аудит и журналирование
Одним из важнейших элементов безопасности является контроль действий пользователей.
StarRocks поддерживает механизм audit logging, который фиксирует:
- подключения пользователей
- выполнение SQL-запросов
- изменения структуры данных
- операции управления системой
Типы журналов
| Тип журнала | Назначение |
|---|---|
| Query logs | история SQL-запросов |
| Access logs | информация о доступе пользователей |
| System logs | системные события |
| Audit logs | контроль действий пользователей |
Эти журналы могут использоваться для:
- расследования инцидентов
- анализа поведения пользователей
- соответствия требованиям аудита
9. Мониторинг безопасности
Для обеспечения безопасности важно не только фиксировать события, но и оперативно выявлять угрозы.
StarRocks может интегрироваться с системами мониторинга и безопасности:
- SIEM системы
- системы мониторинга инфраструктуры
- системы управления журналами
Типичные инструменты интеграции:
- ELK Stack
- Splunk
- Prometheus
- Grafana
Это позволяет выявлять:
- подозрительные действия пользователей
- аномальную активность
- попытки несанкционированного доступа
10. Соответствие требованиям законодательства
При внедрении аналитических платформ в России важно учитывать требования законодательства.
StarRocks может использоваться в архитектурах, соответствующих требованиям:
152-ФЗ - персональные данные
При обработке персональных данных необходимо:
- ограничение доступа
- аудит действий пользователей
- защита каналов передачи данных
- контроль доступа к данным
187-ФЗ - критическая информационная инфраструктура
Для объектов КИИ требуется:
- контроль доступа
- журналирование действий
- мониторинг безопасности
- защита сетевой инфраструктуры
Архитектура внедрения StarRocks может быть адаптирована для соответствия этим требованиям.
11. Организационные процессы безопасности
Технологические механизмы безопасности должны поддерживаться организационными процессами.
Основные процессы
| Процесс | Описание |
|---|---|
| Управление доступами | назначение ролей и прав |
| Управление пользователями | создание и удаление аккаунтов |
| Контроль изменений | управление изменениями структуры данных |
| Аудит безопасности | регулярные проверки действий пользователей |
12. Практические сценарии обеспечения безопасности
Финансовые организации
В банковских системах StarRocks используется для:
- анализа транзакций
- финансовой аналитики
- мониторинга операций
Ключевые требования:
- строгий контроль доступа
- аудит действий пользователей
- защита данных клиентов
Ритейл
В крупных ритейл-компаниях система используется для:
- анализа продаж
- анализа клиентского поведения
- маркетинговой аналитики
Особое внимание уделяется:
- защите клиентских данных
- контролю доступа к маркетинговым данным
Телеком
Телеком-операторы используют StarRocks для:
- анализа сетевого трафика
- анализа абонентских данных
- анализа качества обслуживания
Основные требования:
- высокая масштабируемость
- защита данных абонентов
- аудит операций
13. Итоговая ценность системы безопасности
Безопасность аналитической платформы является фундаментальным элементом корпоративной архитектуры данных.
Использование StarRocks позволяет реализовать комплексную модель защиты данных, включающую:
- централизованную аутентификацию пользователей
- гибкую систему ролей и прав доступа
- защиту данных при передаче и хранении
- аудит действий пользователей
- интеграцию с корпоративными системами безопасности
В результате компания получает масштабируемую аналитическую платформу, которая сочетает высокую производительность обработки данных с возможностью соблюдения строгих требований информационной безопасности и нормативного регулирования.


