

Безопасность и доступ: аутентификация, роли, права
После освоения основных принципов хранения и обработки данных в Greenplum крайне важно перейти к теме безопасности доступа. Эта глава объясняет, как организована аутентификация пользователей, как строится модель ролей и прав доступа и какие практики позволяют минимизировать риски, обеспечивая при этом удобство эксплуатации для аналитиков и надежность для регуляторов и клиентов.
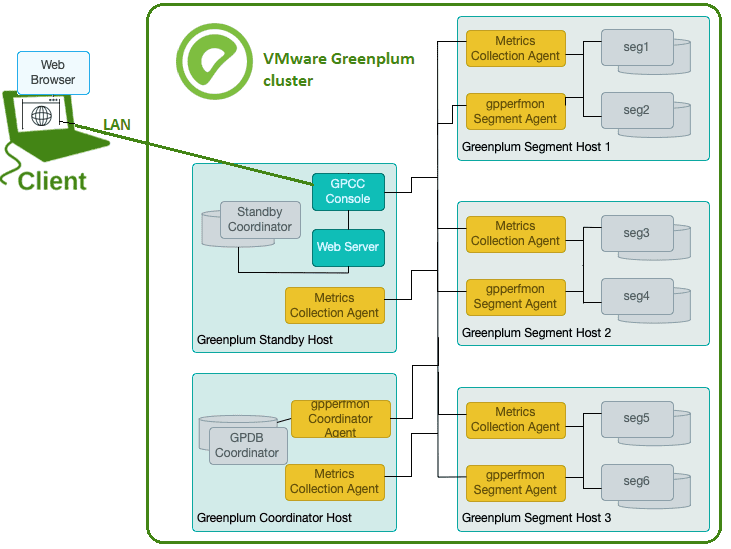
Greenplum — это массивно-параллельная база данных, построенная на PostgreSQL-ядре. Функционирование кластера включает несколько компонентов: мастер-узел и сегментные узлы, на которых выполняются запросы и хранятся данные. В таких условиях контроль доступа должен быть централизованным и надёжным: кто может подключаться, какие операции разрешены и к каким данным доступ разрешён. В этой главе рассмотрим:
- базовые понятия: аутентификация, авторизация, аудит;
- механизм RBAC (управление доступом на основе ролей) в Greenplum;
- способы интеграции внешней идентификации: LDAP, Kerberos, PAM, SSL-клиентские сертификаты;
- практические примеры конфигураций и разбор типичных сценариев;
- технические детали конфигурации и риски внедрения;
- рекомендации по минимизации угроз и соблюдению требований регуляторов.
Важно помнить: безопасность — это не одноразовая настройка, а цикл: проектирование ролей, настройка конфигураций, регулярный аудит и обновления. Правильная реализация помогает предотвратить несанкционированный доступ, утечку данных и нарушение принципа минимальных привилегий.
Аутентификация, авторизация и аудит: базовые понятия
- Аутентификация (authentication) — проверка личности пользователя. В контексте Greenplum она обычно реализуется через PostgreSQL-подходы: пароли (md5/scram), Kerberos (GSSAPI), LDAP, PAM, TLS-клиентские сертификаты и пр.
- Авторизация (authorization) — определение того, какие действия разрешены аутентифицированному пользователю. В Greenplum реализуется черезRBAC: роли и привилегии, а также политики доступа на уровне объектов (схемы, таблицы, внешние таблицы, функции).
- Аудит (audit) — фиксация действий пользователей для последующего расследования и соответствия требованиям регуляторов. Часто реализуется через расширения типа pgaudit.
RBAC в Greenplum: роли и привилегии
- Роль — абстракция, под которой может работать множество пользователей. Роли могут быть логин-пользователями (LOGIN) или служебными ролями без прямого входа в систему.
- Привилегии на объекты баз данных: USAGE на схемах, SELECT/INSERT/UPDATE/DELETE на таблицах и представлениях, EXECUTE для функций, и т. д.
- Наследование ролей (INHERIT) и роль SUPERUSER. Рекомендуется ограничивать привилегии через принцип наименьших привилегий.
- Групповые роли и дочерние роли: удобно строить иерархическую модель, где ваша аналитическая команда получает доступ через одну или несколько групповых ролей.
Типичная структура RBAC в Greenplum может выглядеть так:
- Роль gp_admin (логин, SUPERUSER, создана для администраторов)
- Роли data_engineer, data_analyst, data_scientist (разные наборы привилегий)
- Групповые роли для проектов или бизнес-юнитов
- Пользователи, которые являются членами соответствующих ролей
Правила предписывают:
- LDAPS/Kerberos/IP-based доступ только через внешнюю аутентификацию;
- назначение минимально необходимых привилегий;
- ограничение использования SUPERUSER только для узких задач.
Механизмы интеграции аутентификации
Greenplum поддерживает те же механизмы аутентификации, что и PostgreSQL, через файл pg_hba.conf и соответствующую инфраструктуру. Основные варианты:
- md5 / password (локальная аутентификация): проще всего, но может быть менее безопасной без TLS.
- gssapi (Kerberos) / внешняя Kerberos-аутентификация: SSO, единая система управления идентификацией, требования к времени и синхронизации часов.
- ldap: подключение к директории LDAP(OpenLDAP, FreeIPA и т. д.) для централизованного управления учётными записями.
- pam: использование PAM-модулей на уровне операционной системы для сопоставления аутентификации к базе данных.
- cert (TLS/SSL-клиентские сертификаты): клиентские сертификаты для идентификации пользователя на уровне TLS-сессии.
Особенности аутентификации в Greenplum и области применения
- TLS-соединение (SSL) обязательно для некоторых методов; для метода cert требуется настройка SSL на сервере и клиенте, а также проверка доверенного центра сертификации.
- GSSAPI/ Kerberos хорошо подходят для крупных организаций с единой системой идентификации и требования к SSO.
- LDAP и PAM удобны, когда требуется единый источник идентификационных данных и централизованные политики паролей.
- Сертификаты и PKI позволяют обеспечить многофакторную аутентификацию и соответствовать требованиям регуляторов, включая хранение ключей и управляемый lifecycle.
Термины и методологии
- least privilege (наименьшие привилегии): назначение пользователю только тех прав, которые необходимы для выполнения задач.
- separation of duties (разделение обязанностей): разделение ролей между администраторами, аналитиками и разработчиками.
- principle of identity federation (федерализация идентичности): использование единого источника идентичности с внешним SSO.
- multi-factor authentication (MFA) в контексте баз данных часто достигается через факт наличия TLS-клиентских сертификатов и центральной аутентификации (Kerberos/LDAP).
Таблица: сравнение методов аутентификации
| Метод | Что это | Преимущества | Ограничения | Кейсы применения |
|---|---|---|---|---|
| md5 / password | Парольная аутентификация | Простота внедрения | Менее безопасно без TLS; пароли хранить нельзя в открытом виде | Тестовые и малые среды |
| gssapi (Kerberos) | Аутентификация через Kerberos | Единая система идентификации, SSO | Требуется инфраструктура KDC, поддержка времени | Корпоративные среды, CIS-соответствие |
| LDAP | Аутентификация через LDAP/FreeIPA/OpenLDAP | Единый каталог пользователей, управление паролями | Настройка и синхронизация схемы | Организации с централизованной директоией |
| PAM | Модульная аутентификация ОС | Расширяемо через PAM-модули | Зависит от поддержки в ОС и конфигурации | Интеграция с ОС и сервисами на уровне пользователя |
| cert | TLS клиентские сертификаты | Высокий уровень безопасности, MFA + PKI | Сложная инфраструктура PKI, управление сертификатами | Требовательные регуляторы, финансы, госконтроль |
Примечание: конкретные параметры и синтаксис в pg_hba.conf зависят от версии GPDB и особенностей окружения. Внимательно следуйте документации вашей версии.
Практические примеры
Ниже приведены реальные сценарии внедрения и настройки аутентификации и авторизации в Greenplum. Каждый пример иллюстрирует подход к архитектуре безопасности и даёт шаги для внедрения.
Пример 1. LDAP-аутентификация через FreeIPA/OpenLDAP
Цель: централизовать управление пользователями и паролями, обеспечить SSO для аналитиков.
Шаги:
- Развернуть LDAP/FreeIPA в инфраструктуре. Настроить базовые OU и группы, соответствующие ролям в Greenplum.
- Настроить pg_hba.conf на мастер-узле и сегментах:
- Пример строки: host all all 0.0.0.0/0 ldap ldapserver=ldap.example.org ldapbasedn="ou=Users,dc=example,dc=com" ldapbinddn="cn=bind,dc=example,dc=com" ldapbindpasswd=secret ldapsearchattribute=uid
- Перезагрузить GPDB, проверить подключение:
- пользователь из LDAP должен иметь соответствующую роль в Greenplum. При отсутствии роли можно предоставить привилегии через SQL: CREATE ROLE analytics LOGIN; GRANT analytics TO ldap_user_principal; GRANT USAGE ON SCHEMA public TO analytics; GRANT SELECT ON ALL TABLES IN SCHEMA public TO analytics;
- Поддержание политики паролей и синхронизации. FreeIPA/LDAP обеспечивает централизованное управление паролями, блокировку и аудит попыток аутентификации.
Плюсы:
- единый источник идентификаций.
- упрощённое администрирование пользователей и паролей.
- совместимо с существующей инфраструктурой.
Минусы:
- задержки обновлений при изменении учётной записи могут привести к несоответствиям.
- потребность в стабильном сетевом канале к LDAP/FreeIPA.
Пример 2. Kerberos (GSSAPI) для SSO
Цель: обеспечить единый вход и устранение паролей в конфигурации клиентов.
Шаги:
- Установить и настроить Kerberos KDC (например, MIT Kerberos) или использовать FreeIPA как KDC.
-
Создать сервисный принципал для Greenplum на каждом сегменте/мастере:
- postgres/host1.example.com@EXAMPLE.COM
- Создать таблицу keytab и разместить её на каждом узле в защищённом каталоге.
- Настроить pg_hba.conf: host all all 0.0.0.0/0 gss include_realm=on
- Убедиться, что клиентские машины получают Kerberos TGT и билет для сервиса базы данных.
- В роли в Greenplum назначить привязку через пользователя Kerberos, например, соответствие идентичности Kerberos и DB-ролей.
Плюсы:
- единый вход в IT-инфраструктуру.
- нет необходимости хранить пароли в базе данных или на клиентах.
- удобная интеграция с существующими системами управления идентификацией.
Минусы:
- настройка Kerberos требует времени и синхронизации времени (NTP).
- сложнее отлаживать при проблемах с билетами и конфигурациями.
Пример 3. TLS-клиентские сертификаты (Pki/Russian CryptoPro)
Цель: обеспечить многофакторную аутентификацию и соответствие требованиям регуляторов, используя PKI.
Шаги:
- Развернуть PKI-инфраструктуру. В российских инфраструктурах часто применяется криптографическая инфраструктура CryptoPro (CSP) или аналогичные решения.
-
Включить SSL в PostgreSQL/Greenplum:
- В postgresql.conf: listen_addresses = '*', ssl = on
- Указать пути к ssl_ca_file, ssl_cert_file, ssl_key_file
- В pg_hba.conf использовать метод cert: hostssl all all 0.0.0.0/0 cert
-
Настроить клиентские сертификаты, которые соответствуют именам ролей в Greenplum. Пример соответствия можно описать так:
- Сертификат клиента с Subject CN = gp_user1 сопоставляется с ролью gp_user1 в базе.
- Роль gp_user1 создаётся в GPDB и наделяется необходимыми привилегиями.
- Управлять жизненным циклом сертификатов: выдача, обновление, отзыв, ротация ключей.
Плюсы:
- высокий уровень доверия: клиентская идентификация через сертификаты.
- может сочетаться с MFA (например, хранение приватного ключа на защищённом криптокарте).
Минусы:
- сложность управления PKI: выдача/отзыв сертификатов, обновление сертификатов, синхронизация времени.
- потребность в поддержке соответствующих криптопровайдеров на клиентской стороне и серверах.
Пример 4. Роли и привилегии: база SQL-скрипты
Цель: демонстрация базовой операции по построению RBAC в GPDB.
Пример SQL:
- Создание ролей и пользователей:
  CREATE ROLE gp_admin LOGIN SUPERUSER CREATEDB CREATEROLE INHERIT;
  CREATE ROLE analytics LOGIN;
  CREATE ROLE data_scientist NOLOGIN;

- Назначение привилегий на объекты:
  GRANT USAGE ON SCHEMA public TO analytics;
  GRANT SELECT ON ALL TABLES IN SCHEMA public TO analytics;
  ALTER DEFAULT PRIVILEGES IN SCHEMA public GRANT SELECT ON TABLES TO analytics;

- Привязка пользователей к ролям через членство:
  GRANT analytics TO username_ldap;
  GRANT data_scientist TO username_kerberos;

- Политика аудита:
  CREATE EXTENSION IF NOT EXISTS pgaudit;
  SET shared_preload_libraries = 'pgaudit';
  -- Дополнительные параметры в postgresql.conf для уровня логирования.
Пояснение: эти команды демонстрируют базовый подход к RBAC в GPDB. В реальности вы строите управляемую иерархию ролей, учитывая бизнес-процессы, договорённости по доступам и регуляторные требования.
Пример 5. Аудит и мониторинг доступа
Одна из ключевых задач – регламентировать, кто и какие запросы выполнял. Для Greenplum/PostgreSQL часто применяется pgaudit.
Действия:
- Установка расширения pgaudit и настройка параметров логирования в postgresql.conf: shared_preload_libraries = 'pgaudit' pgaudit.log = 'read, write, function' log_line_prefix = '%m [%p] ' log_statement = 'all' (при необходимости, но предпочтительнее ограничиться pgaudit)
- Включение аудита на уровне ролей и объектов, настройка журналирования, сохранение логов в централизованном хранилище.
Плюсы:
- детальная видимость всех действий пользователей.
- поддержка регуляторных требований и incident response.
Минусы:
- увеличение объёма логов и нагрузок на сеть и хранение.
- потребность в анализе и автоматизации обработки журналов.
Технические детали
Ниже приводятся конкретные примеры конфигураций и практических действий, которые помогут вам внедрить безопасный доступ в GPDB.
1) Конфигурация pg_hba.conf: набор примеров
Пример файла pg_hba.conf (уровень MASTER и сегментов, учётной записи GPDB):
# TYPE  DATABASE        USER            ADDRESS                 METHOD

# Локальное соединение
local   all             postgres                                trust

# Подключение из локальной сети по Kerberos
host    all             all             192.168.0.0/24         gss include_realm=on

# LDAP-аутентификация
host    all             all             10.0.0.0/24             ldap ldapserver=ldap.example.org ldapbasedn="ou=Users,dc=example,dc=com" ldapbinddn="cn=bind,dc=example,dc=com" ldapbindpasswd=secret

# TLS-клиентские сертификаты
hostssl all             all             0.0.0.0/0               cert
Замечания:
- включение метода cert требует настройки SSL на сервере (ssl = on) и наличие валидного корневого CA в ssl_ca_file.
- параметры include_realm и mapping зависят от конкретной реализации Kerberos; проконсультируйтесь с документацией GPDB и выбранной реализацией Kerberos.
- для LDAP в реальности может потребоваться детальная настройка атрибутов поиска и сопоставление ролей.
2) Пример конфигурации SSL и сертификатов (certificate-based auth)
Предполагаемая минимальная конфигурация postgresql.conf:
- ssl = on
- ssl_cert_file = 'server.crt'
- ssl_key_file = 'server.key'
- ssl_ca_file = 'CA.crt'
Пример команды создания и хранения ключей и сертификатов на сервере (обобщённый сценарий):
- Установка и настройка PKI (CryptoPro или OpenSSL-based).
- Генерация сервера-сертификата и ключа, размещение их в каталоге с правами доступа.
- Распространение CA-сертификата среди клиентов.
Пример клиентского сертификата и соответствия роли:
- Клиентский сертификат с Subject CN=gp_analyst; соответствие DB-роле: gp_analyst.
- В Greenplum создаём роль: CREATE ROLE gp_analyst LOGIN; GRANT USAGE ON SCHEMA public TO gp_analyst; GRANT SELECT ON ALL TABLES IN SCHEMA public TO gp_analyst;
3) Пример интеграции с FreeIPA/OpenLDAP и RBAC
- После установки LDAP-сервера (OpenLDAP или FreeIPA) добавляем пользователей и группы, соответствующие ролям в GPDB.
- В pg_hba.conf добавляем строку для LDAP: host all all 0.0.0.0/0 ldap ldapserver=ipa.example.org ldapbasedn="dc=example,dc=org" ldapbinddn="cn=binduser,dc=example,dc=org" ldapbindpasswd=secret ldapsearchattribute=uid
- В GPDB создаём роли и предоставляем права аналогично примеру 4.
4) Практика управления ролями и привилегиями
-
Регламентируйте создание новых ролей и их назначение через процедуры:
- Создание роли с минимальными привилегиями для каждого проекта.
- Назначение ролей членам команд через групповое членство.
- Применение политик на уровне схем и таблиц (GRANT USAGE на схемы, GRANT SELECT/UPDATE на таблицы).
- Регулярный пересмотр привилегий и удаление устаревших пользователей.
- Используйте DEFAULT PRIVILEGES, чтобы новые объекты автоматически наследовали необходимые права для конкретной роли.
5) Аудит и мониторинг
- Включите pgaudit и настройте логи на уровне транзакций и функций.
- Архивируйте и централизуйте логи доступа для последующего анализа.
- Настройте алерты на необычные паттерны (много несанкционированных попыток входа, частые попытки смены пароля и т. д.).
Риски и ограничения внедрения
- Сложность интеграции: Kerberos, PKI и LDAP требуют согласованной инфраструктуры и времени на настройку. Ошибки в конфигурации pg_hba.conf могут привести к потере доступа или открытию неавторизованного доступа.
- Время и синхронизация: Kerberos требует точной синхронизации времени между KDC и GPDB-узлами. Несоответствие часов может блокировать доступ.
- Управление сертификатами: PKI требует жизненного цикла сертификатов (выдача, продление, отзыв). Неправильная ротация может привести к прерыванию доступа и дополнительным операциям по обслуживанию.
- Производительность и масштабируемость: аудит и расширенное логирование увеличивает нагрузку на диск и сеть; включение нескольких методов аутентификации может потребовать балансировки нагрузки и мониторинга.
- Ограничения в гибкости: не все клиенты или BI-инструменты одинаково хорошо поддерживают Kerberos, GSSAPI, cert-авторизацию или LDAP в сочетании с Greenplum. Перед выбором метода стоит протестировать с наиболее используемыми инструментами.
- Регуляторные требования: в некоторых отраслях необходима серия требований по сертификации и хранению следов доступа. В этом случае выбор PKI и централизованного аудита становится критичным.
- Управление ролями: создание большого числа ролей может усложнить администрирование. Важно регулярно проводить аудит и удалять устаревшие учетные записи.
Выводы
- Безопасность доступа в Greenplum — это не набор отдельных решений, а интегрированная система: правильная аутентификация, RBAC и аудит должны работать в связке.
- Выбор метода аутентификации зависит от инфраструктуры, регуляторных требований и ожидаемой модели пользователей. Часто применяют комбинированный подход: Kerberos для SSO, LDAP/OpenLDAP или FreeIPA для централизованного учёта, SSL/сертификаты для дополнительной уверенности, и RBAC для минимизации прав.
- Важна простая, понятная модель ролей и постоянный аудит привилегий. Использование DEFAULT PRIVILEGES, GRANT/REVOKE, а также pgaudit помогает держать контроль над изменениями и доступом.
- В рамках российских условий криптографические решения (CryptoPro) часто применяются для PKI и защиты TLS-соединений, в сочетании с OpenSSL/интеграциями, обеспечивая соответствие требованиям к криптозащите.
Вопрос–Ответ (FAQ)
- Какие методы аутентификации поддерживает Greenplum и чем они отличаются?
- Greenplum поддерживает md5/password, Kerberos (GSSAPI), LDAP, PAM и TLS-клиентские сертификаты (cert). md5/password просты в настройке, но требуют защиты паролей и TLS. Kerberos обеспечивает SSO и единый источник идентификации, если есть KDC. LDAP/pam позволяют централизовать учетные данные. cert обеспечивает аутентификацию по клиентскому сертификату и часто применяется вместе с PKI.
- Как выбрать между Kerberos и LDAP?
- Kerberos хорош, когда у вас уже есть единый IAM/SSO и высокая надёжность времени между узлами. LDAP удобен, когда у вас в организации уже есть централизованный каталог пользователей и политики паролей. В крупных промышленно-аналитических средах часто используют обоих: Kerberos для SSO сервисов и LDAP для учётных записей в каталоге.
- Как реализовать принцип наименьших привилегий в GPDB?
- Стратегия: создавать минимально необходимые роли (например, analytics, data_scientist) и явно GRANTing привилегии на нужные объекты. Не использовать SUPERUSER для обычных исполнителей. Привязать пользователей к ролям через членство и регулярно проводить аудит прав.
- Какие риски связаны с TLS/сертификатами в Greenplum?
- Основные риски: просроченные сертификаты, утеря ключей, неправильная цепочка доверия, сложность ротации. Решения: автоматизировать выпуск/отзыв сертификатов, регулярно проверять срок действия, использовать централизованный PKI и хранить корневые CA в доверенном списке.
- Как обеспечить аудит доступа в Greenplum?
- Включите расширение pgaudit и настройте log-уровни для bearer-подходов. Аудит должен фиксировать попытки входа, изменение ролей, выполнение команд и доступ к критически важным данным. Хранение логов должно быть централизованным, с защитой от изменений.
- Как интегрировать Greenplum с FreeIPA/OpenLDAP?
- Развернуть LDAP/FreeIPA, настроить pg_hba.conf на мастер-узле и сегментах, чтобы использовать ldap как метод аутентификации. Создать в GPDB роли, соответствующие пользователям LDAP, и назначить привилегии. Регулярно синхронизировать данные между LDAP и GPDB.
- Как использовать клиентские сертификаты в российской инфраструктуре?
- Ваша PKI (например CryptoPro) должна выдавать клиентские сертификаты, подписанные доверенным центром. На GPDB включите SSL и используйте метод cert в pg_hba.conf. Обеспечьте соответствие политик использования ключей и рабочих процессов по политики безопасной ключевой инфраструктуры.
- Какие примеры конфигураций полезны для старта проекта?
- Рекомендуется начать с Kerberos + RBAC для бизнес-пользователей, добавить LDAP/FreeIPA для централизованного управления учетными записями, и постепенно внедрять TLS-клиентские сертификаты для критически важных сервисов. Параллельно включайте pgaudit для мониторинга и аудита.
- Какие меры помогут снизить риск ошибок при настройке pg_hba.conf?
- Планируйте тестовую среду и тестируйте все типы подключений (локальные, сетевые, Kerberos, LDAP и cert). Документируйте каждую строку конфигурации, используйте версионирование конфигураций, и применяйте изменения постепенно (с откатом). Мониторьте логи на предмет ошибок аутентификации и доступа.
- Что учитывать при миграции на новую стратегию аутентификации?
- Проведите аудит текущих учетных записей и привилегий, планируйте миграцию поэтапно: сначала тестовая среда, затем пилотная группа пользователей, затем полный переход. Учитывайте совместимость BI-инструментов и клиентских драйверов с выбранными методами аутентификации. Обеспечьте резервные планы на случай перебоев.
Если нужно, могу дополнить главу конкретной схемой внедрения в вашей инфраструктуре: например, дать детальную карту действий для вашей версии Greenplum, текущей Linux-дистрибуции и используемого PKI/SSO-решения.


