

Безопасность, соответствие и аудит: роли, доступ, шифрование
Добро пожаловать в главу о защите данных в контексте внедрения хранилища на базе Greenplum. Здесь мы не просто перечислим технологии, а поможем вам понять, как связать требования безопасности с архитектурой MPP-Хранилища, как строить понятные политики доступа, и как обеспечить аудит и соответствие требованиям регуляторов. Мы рассмотрим теорию, практику и реальные инструменты — как открытые, так и российские решения.
В современных дата- warehouses данные часто становятся источником ценности, но вместе с тем требуют строгого контроля доступа, защиты в покое и в пути, а также надёжного аудита действий пользователей. Greenplum — мощная платформа для обработки больших объёмов данных, построенная на архитектуре MPP (Massively Parallel Processing). В таком окружении вопросы безопасности требуют комплексного подхода: от управления ролями до шифрования столбцов, от защиты каналов коммуникации до журналирования действий и доказуемого соответствия регламентам.
Цели этой главы:
- объяснить концептуальные основы безопасности в Greenplum и их связь с бизнес-целями;
- показать практические способы реализации доступа и защиты данных;
- рассмотреть примеры использования открытых и российских решений для шифрования, ключевого управления и аудита;
- разобрать риски, ограничения и пути их минимизации;
- предоставить готовые примеры конфигурации и коды, которые можно адаптировать под ваши задачи.
Ключевые термины:
- RBAC (Role-Based Access Control) — контроль доступа на основе ролей;
- ABAC (Attribute-Based Access Control) — контроль доступа, основанный на атрибутах пользователей и данных;
- TLS/SSL — шифрование канала связи между клиентом и сервером;
- pgcrypto — расширение PostgreSQL, позволяющее выполнять шифрование данных на уровне SQL;
- KMS (Key Management Service) — система управления ключами;
- PII/PHI — персональные и медицинские данные;
- RLS (Row-Level Security) — управление доступом на уровне строк;
- security barrier/view — техника обеспечения фильтраций доступа через представления;
- pgaudit — расширение аудита PostgreSQL.
1) Контроль доступа: RBAC, ABAC и принципы минимальных привилегий
RBAC в Greenplum обычно реализуется через создание ролей и грантов на объекты БД:
- роли для администраторов, инженеров данных, аналитиков, аудиторов и т. д.
- гранты на схемы, таблицы, представления.
- использование групповых ролей для упрощения управления.
ABAC добавляет гибкость: можно учитывать атрибуты пользователей (например, отдел, проект, срок допуска) и атрибуты данных (уровень чувствительности, теги, скоуп-метаданные).
Принципы:
- принцип наименьших привилегий: у пользователя только те права, которые необходимы для выполнения задач;
- разделение ролей по функциям: данные-инженеры, аналитики, аудиторы — разные роли;
- регулярный аудит политик доступа и их обновление по мере изменения бизнес-процессов.
2) Шифрование: в покое и в пути
Шифрование в пути (in transit)
- защищает данные, которые перемещаются по сети между клиентами и сегментами Greenplum (мастером и сегментами).
- реализуется через TLS/SSL, настройку сертификатов, параметров ssl в конфигурационных файлах и правил в pg_hba.conf.
Шифрование в покое (at rest)
- можно реализовать на уровне файловой системы (LUKS, BitLocker) или на уровне базы данных/стратегий хранения (через pgcrypto для столбцого шифрования).
- в Greenplum нативная TDE отсутствует как отдельная функция ядра PostgreSQL/Greenplum, поэтому часто применяют гибридный подход: шифрование столбцов через pgcrypto + криптокей в KMS и шифрование диска на уровне ОС.
Ключи и KMS
- управление ключами должно быть отдельно от самой базы: хранение ключей, политика их ротации, аудит обращений к ключам.
- для открытых решений можно использовать HashiCorp Vault (Transit), а для российского рынка — локальные решения и PKI, совместимые с ГОСТ/КПКИ.
3) Аудит и соответствие
Аудит необходим для доказуемости соблюдения регуляторных требований, фреймворков по кибербезопасности и внутренних политик.
В PostgreSQL/Greenplum часто применяют:
- расширение pgaudit — предоставляет детальный аудит SQL-операций, включая SELECT/INSERT/UPDATE/DELETE, роль, время, клиентский IP и т. д.
- системные логи и настройки log_statement, log_duration, log_line_prefix — полезны, но могут давать большой объём данных, поэтому стоит сочетать с инструментами агрегации.
Соответствие:
- GDPR, локальные требования по защите персональных данных;
- ГОСТ и российские требования к криптографическим средствам (ГОСТ Р 34.10/11 и др.);
- требования к журналированию и хранению аудита, длительности хранения журналов;
- требования к резервному копированию и шифрованию бэкап-данных.
4) Архитектура безопасности в Greenplum
- Разделение узлов: мастер и сегменты; управление доступом на уровне ролей для всех узлов.
- Размещение секретов и ключей отдельно от данных.
- Обеспечение безопасной загрузки данных (ETL) с учётом доступа к исходным данным.
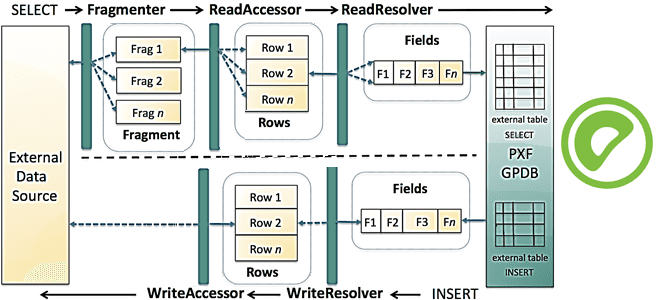
- Защита внешних таблиц и данных, получаемых через external tables (gpfdist) — обеспечение контроля доступа к источникам и шифрование внешних файлов.
- Технологии защиты: TLS, RLS-ограничения (или security barrier views), шифрование столбцов, аудит.
Практические примеры
1) Архитектура безопасности версии Greenplum: роли и политики
Схема задач:
- Аудиторам предоставляется доступ к журналам, но без возможности изменения данных.
- Аналитикам — доступ к необходимым наборам данных через представления и фильтры, без доступа к исходной таблице.
- Инженерам данных — полный доступ к загрузке и трансформации данных, но ограниченный доступ к чувствительным данным.
Пример политики доступа:
- Создаём роли: data_engineer, data_analyst, data_audit, dba, data_science.
- Создаём схемы и таблицы, на которые применяем права через GRANT/REVOKE.
- Используем представления с ограничениями, чтобы скрыть столбцы или строки, когда это необходимо (security barrier views).
Пример кода (SQL, PostgreSQL/Greenplum-подобный синтаксис):
-- Создание ролей
CREATE ROLE data_engineer LOGIN;
CREATE ROLE data_analyst LOGIN;
CREATE ROLE data_audit LOGIN;
CREATE ROLE dba LOGIN;

-- Групповые роли для удобства
CREATE ROLE eng_group;
GRANT data_engineer TO eng_group;
-- и т.д.

-- Назначение прав
GRANT USAGE ON SCHEMA sales TO data_analyst;
GRANT SELECT (order_id, customer_id, amount) ON TABLE sales.orders TO data_analyst;
GRANT SELECT ON ALL TABLES IN SCHEMA sales TO data_analyst;

GRANT USAGE ON SCHEMA raw_data TO data_engineer;
GRANT ALL PRIVILEGES ON ALL TABLES IN SCHEMA raw_data TO data_engineer;

GRANT SELECT ON audit.logs TO data_audit;
2) Шифрование в пути и в покое
В пути — настройка TLS
Фрагмент конфигурации для Greenplum (пример, общие принципы):
# В postgresql.conf на каждом узле
ssl = on
ssl_cert_file = 'server.crt'
ssl_key_file  = 'server.key'
ssl_ca_file   = 'root.crt'
Входящие подключения через SSL — pg_hba.conf
# Разрешить ssl-подключения
hostssl  all  all  0.0.0.0/0  md5
hostssl  all  all  ::/0       md5
Пример использования шифрования столбцов через pgcrypto
CREATE EXTENSION IF NOT EXISTS pgcrypto;

-- Шифрование
SELECT id,
       pgp_sym_encrypt(name, 'strong_passphrase') AS encrypted_name,
       pgp_sym_encrypt(email, 'strong_passphrase') AS encrypted_email
FROM customers;

-- Расшифровка
SELECT id,
       pgp_sym_decrypt(encrypted_name, 'strong_passphrase') AS name,
       pgp_sym_decrypt(encrypted_email, 'strong_passphrase') AS email
FROM customers;
Ротация ключей и envelope encryption
- В реальных сценариях применяют концепцию envelope encryption: data key (DK) используется для шифрования данных, ключ DK хранится в KMS (например, Vault Transit). В каждом новом блоке данных DK может обновляться, а сами KEK/kms-ключи — ротироваться.
3) Интеграция с KMS: пример на HashiCorp Vault (Transit)
Настройка Vault Transit для управления ключами и предоставления ключей для шифрования на лету.
Пример использования с pgcrypto (псевдокод, т.к. прямой коннект зависит от вашей интеграции):
# Предположим, что у нас есть функция encrypt_via_kms(data)
-- Получаем подпись/ключ из Vault
SELECT vault_encrypt('path/to/key', 'data_to_encrypt') AS envelope_key;

-- Используем envelope_key для шифрования данных в базе
SELECT id, pgp_sym_encrypt(data_col, envelope_key) FROM sensitive_table;
Важно: интеграция Vault с PostgreSQL/Greenplum требует наличия адаптеров или внешнего сервиса, который возвращает ключи в безопасной форме, и не является встроенной функциональностью ядра БД. В реальном проекте используют разработку на основе REST/KMS SDK.
4) Российские решения и примеры
ГОСТ-совместимые криптоинструменты:
- libgost/OpenSSL-ENGINE: обеспечивает криптографические алгоритмы ГОСТ (например, ГОСТ 34.11-94/2012, ГОСТ 28147-89 и др.) через OpenSSL, что позволяет использовать их в TLS и в столбцовом шифровании.
- КриптоПро CSP/PKI: популярное российское решение для PKI, криптоподписи и защиты ключей, часто используется для интеграции в корпоративные процессы и для формального соответствия требованиям ФСТЭК/ГОСТ.
- PKCS#11-совместимые токены и HSM российского производства: позволяют хранить ключи отдельно от БД, выполнять криптографические операции внутри устройства.
Пример конфигурации TLS с ГОСТ-алгоритмами (OpenSSL с ГОСТ-ENGINE)
# Установка OpenSSL с ГОСТ-ENGINE (примерный сценарий):
# apt-get install openssl libgost-engine

# В конфигурации OpenSSL активируем ГОСТ-ENGINE
openssl_conf = openssl_init
[openssl_init]
engines = engine_section
[engine_section]
gost = gost_section
[gost_section]
default_algorithms = ALL
Применение в Greenplum: после настройки ГОСТ-TLS на уровне ОС/OpenSSL можно включить TLS в PostgreSQL-слоях и применить соответствующие шифры в цепочке.
Российские решения для управления ключами и политиками доступа:
- КриптоПро PKI/PKCS#11-реализации для защиты TLS-сертификатов и ключей;
- Системы на базе ГОСТ-алгоритмов для шифрования данных в столбцах и на уровне сетевых токенов;
- Локальные решения по управлению секретами и ключами, адаптированные к требованиям ФСТЭК и локальным регуляторам.
5) Примеры практических сценариев
Сценарий A: разделение доступа к данным по проектам
- Создаём набор представлений с фильтрами, имитирующими политику RLS:
CREATE VIEW v_project_sales AS
SELECT * FROM sales.orders
WHERE project_id = current_setting('myapp.current_project')::int
WITH (security_barrier = true);
- Назначаем роли и гранты на представление, а не на базовую таблицу.
Сценарий B: аудит и журнал действий
- Включаем основную детальность аудита через pgaudit (при условии поддержки Greenplum) и системные логи для критических операций над чувствительными данными.
- Настраиваем правила хранения и хранения журналов аудита в безопасном месте.
Сценарий C: шифрование ключей и данные в столбцах
- Шифруем чувствительные столбцы через pgcrypto.
- Управление ключами — через Vault или локальные решения ГОСТ, с хранением ключей отдельно от БД и периодической ротацией.
TLS и шифрование каналов
Включение TLS в Greenplum:
- ssl = on в postgresql.conf на всех узлах;
- наличие ssl_cert_file, ssl_key_file, ssl_ca_file;
- в pg_hba.conf использование hostssl для определения правил доступа через SSL.
Пример конфигурации (фрагменты):
# Master и сегменты
# postgresql.conf
ssl = on
ssl_cert_file = '/var/lib/greenplum/ssl/server.crt'
ssl_key_file  = '/var/lib/greenplum/ssl/server.key'
ssl_ca_file   = '/var/lib/greenplum/ssl/ca.crt'
# pg_hba.conf
hostssl  all  all  192.0.2.0/24  md5
hostssl  all  all  ::1/128       md5
Шифрование столбцов с pgcrypto
Расположение расширения:
- CREATE EXTENSION IF NOT EXISTS pgcrypto;
Пример использования:
CREATE TABLE customers (
  id SERIAL PRIMARY KEY,
  name BYTEA,
  email BYTEA
);

INSERT INTO customers (name, email)
VALUES (
  pgp_sym_encrypt('Иван Иванов', 'supersecret'),
  pgp_sym_encrypt('ivan@example.com', 'supersecret')
);

SELECT
  id,
  pgp_sym_decrypt(name, 'supersecret') AS name,
  pgp_sym_decrypt(email, 'supersecret') AS email
FROM customers;
Ротация ключей:
- обновление passphrase или ключей в KMS, миграция данных на новый ключ и повторная шифрация.
Аудит и журналирование
Установка pgaudit (если поддерживается вашей версией Greenplum)
-
Установка расширения:
- CREATE EXTENSION pgaudit;
-
Конфигурация в postgresql.conf:
- shared_preload_libraries = 'pgaudit';
- pgaudit.log = 'all';
- pgaudit.log_relation = on;
-
Пример вывода аудита:
- журналируемые события: SELECT, INSERT, UPDATE, DELETE, DDL.
Логи PostgreSQL:
- log_statement = 'all'
- log_line_prefix = '%t [%p]: [%l-1] user=%u,db=%d,app=%a,client=%h '
В Greenplum нужно учитывать совместимость версии и доступность расширений. В некоторых версиях может потребоваться альтернативный подход к аудит-инструментам (например, интеграция через внешние системы SIEM).
Ключи и управление секретами (KMS)
Пример использования Vault Transit (концептуально):
# Создаем ключ в Vault Transit
vault write transit/keys/greenplum-datakey type=aes256-gcm96

# Шифрование данных (envelope encryption)
# Получаем данные ключа для шифрования
curl --header "X-Vault-Token: <token>" \
     --request POST \
     --data '{"plaintext": "..."}' \
     https://vault.example.com/v1/transit/encrypt/greenplum-datakey

# Внутри приложения данные шифруются средствами pgcrypto или на уровне KMS
Важное замечание: прямое использование Vault с Greenplum требует разработки интеграционного слоя. В реальности чаще применяют envelope encryption через внешние сервисы и безопасные функции вызова из приложений, которые шифруют данные перед вставкой в БД, а дешифрование выполняется по ключам, полученным из KMS.
Российские стандарты криптографии и интеграционные примеры
ГОСТ-алгоритмы
- Использование libgost/OpenSSL-engine для включения ГОСТ-алгоритмов в TLS и шифрования столбцов через pgcrypto.
- Примеры: использование ГОСТ-алгоритмов в TLS-соединениях и ГОСТ-шифрования данных.
PKI и оборудование
- Роль КриптоПро PKI в организации: цифровая подпись документов, аутентификация узлов, PKCS#11-ключи для HSM.
- Интеграция PKCS#11 для доступа к ключам в Greenplum (через драйверы приложения, а не напрямую внутри БД).
Ограничения и соблюдение
- Не всегда доступна нативная поддержка конкретной версии Greenplum для некоторых ГОСТ-алгоритмов через pgaudit или pgcrypto; поэтому выбор архитектуры следует делать на основе версии Greenplum и уровня поддержки в вашей компании.
Риски и ограничения
Производительность и сложность
- Шифрование в покое и в пути требует вычислительных ресурсов и может влиять на задержки запросов, особенно на больших JOIN-операциях с шифрованием столбцов.
- Ротация ключей и управление сертификатами требует дополнительных процессов и автоматизации.
Управление ключами
- Потеря ключа равна потере доступа к данным; важна политика бэкапов ключей и аварийное восстановление.
- Разделение ролей между администраторами БД и операторами KMS — необходимый принцип разделения обязанностей.
Реализация RLS и barriers
- В Greenplum поддержка Row-Level Security может быть ограничена по версии; иногда применяют security barrier views и политики через представления, чтобы обеспечить фильтрацию на уровне запросов.
- Сложности с дизайном политики: малейшее изменение бизнес-логики может потребовать переработки представлений и прав.
Аудит и соответствие
- Объем журналов может быть большим; требует эффективной инфраструктуры для хранения, архивирования и поиска по журналам.
- Регуляторные требования могут требовать конкретной детализации аудита: кто, что, когда, какие данные и из каких объектов были прочитаны или модифицированы.
Совместимость и поддержка
- Некоторые экосистемы Go/Java/Python для интеграции с KMS и аудита могут не иметь готовых модулей для Greenplum; потребуется разрабатывать адаптеры.
- Российские решения требуют соблюдения локальных регламентов и сертификации, что может влиять на график внедрения.
Выводы
- Безопасность в Greenplum должна быть встроена в архитектуру с самого начала: определить роли, политики доступа, способы шифрования и источники аудита.
- Использование сочетания RBAC/ABAC, шифрования в пути и в покое, и надёжного аудита позволяет достигнуть высокого уровня защиты данных.
- Практические реализации требуют согласования между архитектурой БД, политиками безопасности, требованиями регуляторов и инфраструктурой KMS/PKI.
- Важна гибкость: можно начать с RBAC и TLS, затем добавить столбцовое шифрование через pgcrypto и расширение аудита; далее — внедрять security barrier views и/или RLS там, где они поддерживаются вашей версией Greenplum.
- Регулярные проверки безопасности, аудит уязвимостей и тестовые атаки помогут убедиться, что меры работают как задумано.
Вопрос–Ответ (FAQ)
1) В чем разница между RBAC и ABAC в контексте Greenplum?
- RBAC основан на ролях: пользователи получают права через роли. Это простейшая и надёжная схема, подходящая для большинства сценариев. ABAC добавляет атрибуты (например, проект, отдел, срок допуска), что дает гибкость и позволяет динамически изменять доступ в зависимости от контекста. В реальном проекте часто комбинируют оба подхода: базовые права через RBAC и дополнительные ограничения через атрибуты (ABAC).
2) Как защитить данные в пути и в покое в Greenplum?
- В пути: TLS/SSL между клиентами и узлами Greenplum, включая мастер и сегменты. Необходимо настроить ssl в postgresql.conf и использовать hostssl в pg_hba.conf.
- В покое: шифрование столбцов через pgcrypto, а также использование внешних решений для шифрования диска (LUKS, BitLocker) и KMS для управления ключами. ГОСТ-алгоритмы можно реализовать через libgost/OpenSSL-engine на уровне TLS и шифрования данных.
3) Что такое security barrier view и зачем он нужен в Greenplum?
- Security barrier view — это механизм, который позволяет реализовать фильтрацию данных на уровне представления с учётом политик доступа, чтобы внешние фильтры не обходили ограничения. Он особенно полезен в среде, где нативного RLS может не быть или когда нужна совместимость между слоями обработки данных и политиками доступа.
4) Какие инструменты аудита можно использовать в Greenplum?
- pgaudit — популярное расширение для детального аудита SQL-операций (при поддержке вашей версии Greenplum). Также можно полагаться на системные логи (log_statement, log_line_prefix) для базового аудита, но они требуют дополнительных инструментов для эффективного поиска и анализа.
5) Как организовать управление ключами безопасно и эффективно?
- Разделяйте хранение ключей и данных. Используйте KMS (например, Vault Transit) для ключей и envelope encryption для данных. Обеспечьте политики ротации ключей, аудит доступа к ключам и резервное копирование ключей в случае аварийного восстановления. В российской практике можно использовать ГОСТ-алгоритмы и локальные PKI-решения (КриптоПро, PKCS#11-токены), соблюдая регуляторные требования.
6) Какие риски несет шифрование столбцов и как их минимизировать?
- Основные риски: снижение производительности, сложность ключевого управления, риск утраты ключей. Минимизировать можно постепенным внедрением (пошагово добавляя шифрование на уровне наиболее чувствительных данных), автоматизацией ротации ключей, мониторингом производительности и резервированием ключей.
7) Какие российские решения можно использовать вместе с Greenplum для соответствия ГОСТ и ФСТЭК?
- ГОСТ-алгоритмы через libgost/OpenSSL-engine, PKI через КриптоПро, PKCS#11-совместимые токены и HSM. Важно проверить совместимость конкретной версии Greenplum и наличие готовых интеграционных компонентов в вашей среде.
8) Что делать, если Greenplum не поддерживает нативный RLS?
- Можно использовать security barrier views и политики на уровне представлений, чтобы реализовать контроль доступа на уровне строк и столбцов. Также можно применить дополнительную обработку в ETL-процессе и внешних слоях отчётности, чтобы не раскрывать чувствительные данные пользователям без соответствующих прав.
9) Как минимизировать воздействие аудита на производительность?
- Включать аудит только для критичных событий и пользователей; создавать целевые политики аудита для высокорисковых операций; хранить логи отдельно и обеспечить их быстрый поиск через SIEM-инструменты; постепенно расширять охват аудита после анализа влияния на производительность.
10) Какие практические шаги можно сделать на практике в ближайшие недели?
- Определить набор чувствительных данных и соответствующие роли; включить TLS на всех узлах; активировать базовый аудит; реализовать шифрование на уровне столбцов для самых критичных полей (например, персональные данные); настроить KMS и тестовую ротaцию ключей; проверить возможности оформления политик доступа через представления и, если возможно, начать эксперимент с RLS или barriers view в тестовой среде.


