

Управление рисками данных: идентификация, оценка, смягчение
Данные являются ключевым фактором конкурентоспособности и трансформации бизнеса. Однако их ценность часто сопровождается рисками, которые могут влиять на стратегические цели, операционную устойчивость и доверие клиентов. Управление рисками данных - это системная дисциплина, объединяющая корпоративную стратегию данных, меры кибербезопасности, соответствие требованиям и качество данных в единую рамку принятия решений. Это не одноразовая активность, а непрерывный процесс, встроенный в жизненный цикл данных, продукты и процессы организации. Эффективное управление рисками данных обеспечивает способность распознавать, оценивать и смягчать риски на ранних стадиях, минимизируя вероятность негативных сценариев и повышая скорость реагирования на изменения внешней и внутренней среды.
В этой главе рассматривается методологический подход к идентификации, оценке и смягчению рисков данных в контексте корпоративной стратегии цели, приоритетов и связи с бизнес-результатами. Предлагаются принципы, инструменты и организационные практики, которые позволяют перейти от фрагментированного управления рисками к целостной системе управления данными как стратегическим активом.
- Определение контекстов риска и роль data governance в организации
- Методы идентификации рисков данных и их источников
- Методы оценки риска, приоритизация и связь с бизнес-целями
- Практики смягчения и организационные изменения для устойчивой реализации
Контекст и принципы управления рисками данных
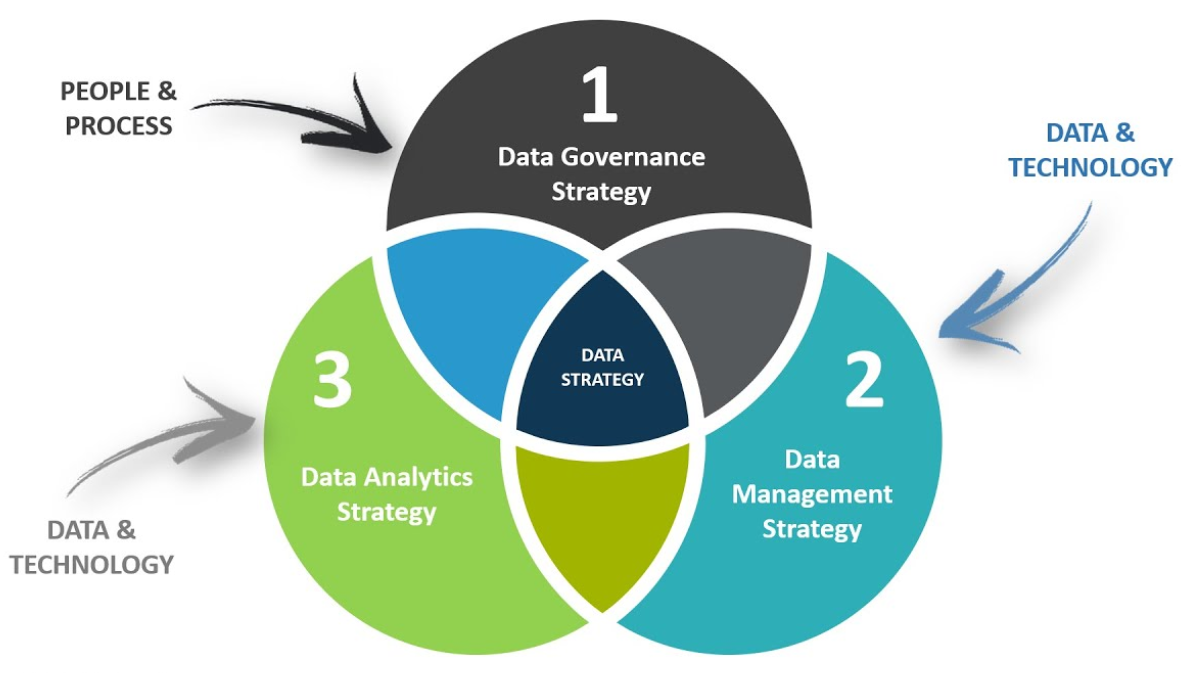
Управление рисками данных следует рассматривать как часть корпоративной стратегии управления данными, а не как узкую задачу по безопасности или соответствию. Риск данных возникает на стыке качества, доступности, конфиденциальности и целостности данных, а также на стыке правовых требований и бизнес-целей. Чтобы эффективно управлять такими рисками, необходимо сформировать универсальную рамку, которая сочетает требования регуляторов, ожидания акционеров и потребности бизнеса.
Ключевые принципы включают:
- Интеграция с корпоративной стратегией: риск-менеджмент данных должен формироваться как часть повседневной работы по развитию data-driven решений и повышению доверия к данным.
- Единая таксономия рисков: создание общей для всей организации шкалы риска, охватывающей операционные, юридические, репутационные и технологические аспекты.
- Принцип пропорциональности: масштабы мер должны соответствовать уровню риска и критичности данных для бизнес-процессов.
- Прозрачность и ответственность: распределение ролей и обязанностей между DPO, CDO, CIO, бизнес-подразделениями и аудитом.
- Эволюционная архитектура контроля: внедрение защит и управленческих процессов в контексте цифровой трансформации, DevOps и Agile-практик.
Роли и ответственности
- Исполнительная власть: формулирует риск-аппетит и общую стратегию управления рисками данных.
- Владелец данных (Data Owner) и ответственные за данные (Data Steward): владеют активами данных и отвечают за качество, доступность и соответствие.
- Ответственные за безопасность и комплаенс: контролируют технические и юридические аспекты защиты данных.
- Команды аудита и соответствия: проводят независимую проверку эффективности мер и процессов.
- Бизнес‑линии и IT: реализуют практики управления рисками в операционной деятельности и разработке продуктов.
Эти роли должны быть закреплены в RACI-матрицах и регламентированы в политиках и процедурах. Встроенная коммуникация между подразделениями и регулярная отчетность позволяют поддерживать общий уровень осознанности и управляемый риск-аппетит.
Связь управления рисками с данными и процессами
Управление рисками должно быть встроено в жизненный цикл данных: от инвентаризации и классификации активов до использования в аналитике и принятий решений. Это обеспечивает раннюю идентификацию угроз и возможность планирования ответных действий вместе с изменениями в бизнес-процессах. В ходе внедрения целеполагания и приоритизации рисков требуется понять, какие данные критичны для каких бизнес-областей, как они используются и какие регуляторные требования применимы в каждом контексте.
Идентификация рисков данных
Идентификация рисков данных охватывает выявление источников угроз, уязвимостей и потенциальных сценариев, которые могут повлиять на качество, доступность, конфиденциальность и целостность данных. Это фундаментальная дисциплина: без ясного понимания того, какие риски существуют и где они сосредоточены, последующая оценка и смягчение будут неполными.
Источники рисков
- Технологические: сбои систем, ошибки интеграций, несоответствия форматов данных, архитектурные дефекты.
- Операционные: слабые процессы обработки данных, нехватка навыков в командах, устаревшие методологии управления данными.
- Качество данных: пропуски, неконсистентность, дублирование, несоответствия метаданным.
- Конфиденциальность и безопасность: несанкционированный доступ, утечки, эксплуатация персональных или чувствительных данных.
- Регуляторные и юридические: требования по сохранению, уничтожению, праву на доступ и причинение ущерба репутации в случае нарушения.
- Внешние поставщики и контракты: качество данных от третьих лиц, согласование условий использования и ответственности.
- Репутационные и бизнес‑риски: риск для доверия клиентов и партнёров, если данные используются ненадлежащим образом.
Инструменты идентификации
- Инвентаризация активов данных: каталог активов, их владельцы, тип данных, уровень критичности и регуляторные требования.
- Карты данных и траектории происхождения (data lineage): отслеживание источников, преобразований и потребителей данных.
- Классификация данных: разделение по уровню конфиденциальности, критичности для бизнеса и регуляторного статуса.
- Тревоги и сценарии: определение потенциальных инцидентов и их воздействий на бизнес-процессы.
- Риск‑ханты и регуляторные обзоры: анализ регуляторных рисков и сопоставление с текущими практиками.
Риски, относящиеся к продукту и процессам
Важно выделять риски на уровне продуктовых линий и бизнес-процессов, чтобы управлять ими на ранних стадиях жизненного цикла продукта, внедрения новых источников данных или изменений в архитектуре данных. Риски должны быть документированы в регистре рисков и связаны с конкретными активами и процессами.
Оценка рисков и приоритизация
Оценка рисков данных - процесс количественной и качественной оценки возможного ущерба и вероятности наступления риск-событий. Эффективная оценка позволяет сконцентрировать усилия на наиболее критичных областях и выстроить прозрачную связь с бизнес-целями.
Методы оценки
- Качественная оценка: экспертные оценки, шкалы вероятности и воздействия, интервью, рабочие группы.
- Количественная оценка: расчёт ожидаемой потери (loss expectancy), модели финансового влияния, сценарии «что если».
- Комбинированные подходы: применение шкал Likert в сочетании с количественными метриками для баланса оперативности и точности.
- Сценарный анализ: моделирование критических сценариев и их влияния на операции, регуляторные требования и репутацию.
- Тепловые карты рисков: визуализация совокупного риска по критичности активов и процессов.
Приоритизация
- Определение порогов риска: пороги для немедленного реагирования, для мониторинга и для планирования смягчения.
- Соответствие бизнес-целям: риски, влияющие на ключевые показатели эффективности (KPI), доходность, цепочку поставок и клиентоориентированность, получают приоритет выше.
- Эффективность контроля: сначала оцениваются риски с менее эффективным набором текущих мер контроля.
- Временной горизонт: различие между краткосрочными и долгосрочными рисками, чтобы распределить усилия во времени.
Связь риска и решения
После оценки формируется набор действий: усиление контроля, изменение процессов, технические улучшения, диверсификация источников данных, или корректировка уровня риск‑аппетита. Важно документировать обоснование решений и связь с конкретными активами данных и продуктами, чтобы обеспечить прослеживаемость и возможность аудита.
Меры смягчения и управление контролями
Меры смягчения должны быть прагматичными, совместимыми с бизнес-процессами и основанными на принципе «защита по слоям» (defense in depth). Эффективная система контроля включает по меньшей мере три класса мер: предотвращающие, обнаруживающие и исправляющие.
Типы контролей
- Предотвращающие: минимизация объема обрабатываемых данных, шифрование в состоянии покоя и в передаче, минимизация сборов, псевдонимизация, управление доступом на основе ролей.
- Обнаруживающие: мониторинг доступа к данным, аудит изменений, механизмы обнаружения аномалий и несоответствий, журналы изменений.
- Исправляющие: планы реагирования на инциденты, резервное копирование и восстановление, процедуры переработки данных, исправление дефектов качества.
- Организационные: регламенты обработки данных, процедуры управления изменениями, обучение и осведомленность сотрудников.
- Технологические: архитектурные решения для контроля доступа, сегментация данных, управление ключами, безопасная интеграция систем.
Принципы выбора мер
- Пропорциональность: выбор мер в зависимости от критичности данных и уровня риска.
- Масштабируемость: устойчивость к росту объема данных, новым источникам и регуляторным требованиям.
- Совместимость с Agile и DevOps: внедрение безопасных практик на ранних этапах разработки и в непрерывной интеграции.
- Субститутивность и экономическая обоснованность: баланс между стоимостью мер и получаемым риском снижением.
- Институциональная поддержка: наличие руководящего органа, регламентов и прозрачной отчетности.
Инструменты контроля
- Регистр рисков и контрольных мер: документирует, какие мериё применяются, кто отвечает и какие сроки.
- Политики доступа и управления идентификацией: многоступенчатая аутентификация, минимальные привилегии.
- Шифрование и псевдонимизация: защита чувствительных данных на пути их хранения и обработки.
- Контроль качества данных: автоматизированные проверки целостности, полноты и консистентности.
Организационные изменения и процессы
Эффективное управление рисками данных требует изменений в культуре, процессах и структуре управления. Без системной поддержки даже самые эффективные методы окажутся недостаточно устойчивыми.
Интеграция в процессы разработки данных
- Внедрение риск-ориентированного подхода в жизненный цикл данных: от планирования источников до деплоймента аналитических моделей.
- Встраивание оценки рисков в процесс управления изменениями: каждое изменение архитектуры данных или источника данных должно проходить оценку риска.
- Включение риска в регламент рабочих процессов: создание стандартов документирования рисков и учета их влияния на KPI.
Организационные изменения
- Создание или усиление должности по управлению данными и рисками: назначение ответственных за риск‑регулирование, взаимодействие с аудитом.
- Развитие компетенций: обучение сотрудников базовым принципам управления рисками, регистрации и анализа инцидентов.
- Прозрачность и коммуникации: регулярные совещания, панель данных о рисках и dashboards для руководства.
Изменения в политике и регуляторной основе
- Обновление политик управления данными: формулировка целей, ролей, требований к инцидентам, аудиту и мониторингу.
- Соответствие требованиям: привязка рисков к текущим регуляторным критериям (например, обработка персональных данных, сохранение данных, право на доступ и удаление).
Мониторинг, отчетность и аудит
Непрерывный мониторинг и периодический аудит позволяют поддерживать актуальность мер, выявлять изменения в профиле риска и оперативно реагировать на новые угрозы.
- Мониторинг: создание дашбордов по инцидентам, уровню соответствия, качеству данных и эффективности контроля.
- Отчетность: регулярные обзоры для руководства, регуляторов и партнеров; прозрачная коммуникация о прогрессе и устранении нарушений.
- Аудит и независимая проверка: независимая оценка эффективности контроля, тестирование архитектурных решений и процессов управления рисками.
Key takeaways
- Управление рисками данных должно интегрироваться в корпоративную стратегию и жизненный цикл данных.
- Эффективная идентификация рисков требует инвентаризации активов, данных lineage, классификации и анализа источников угроз.
- Оценка рисков сочетает качественные и количественные методы и напрямую связана с бизнес‑целями и KPI.
- Меры смягчения должны быть пропорциональными, масштабируемыми и совместимыми с Agile/DevOps и бизнес-процессами.
- Организационные изменения и сильная культура управления данными являются критической основой устойчивого внедрения методов.
- Мониторинг, отчетность и аудиты обеспечивают прозрачность, повышение доверия и возможность адаптации к изменению регуляторной среды.
FAQ
1. Чем риск данных отличается от обычного IT-риска и почему его следует отделять в рамках стратегии?
Риск данных охватывает не только техническую уязвимость систем, но и качество, доступность, конфиденциальность и законность использования самих данных. Это делает риск-менеджмент данных более направленным на бизнес-эффект: влияние на решения в продуктах, соблюдение регулятивных требований и доверие клиентов. Отдельное внимание к данным помогает структурировать управление ими как активом, учитывать регуляторные риски и обеспечивать соответствие политик и процессов.
2. Как связать управление рисками данных с бизнес-целями и KPI?
Связь достигается через определение критичных данных и их влияния на KPI, формирование риск‑аппетита на уровне руководства и привязку мер смягчения к конкретным бизнес‑процессам. Риски должны влиять на приоритизацию изменений в архитектуре данных, подпитывать план улучшений качества и приводить к изменению пороговых значений для решений на уровне аналитики и операционных действий.
3. С чего начать внедрение управления рисками данных в крупной организации?
Начать следует с создания регистров активов и рисков, определения ролей и ответственности, разработки единой таксономии рисков и внедрения регулярной отчетности. Затем реализовать базовые меры контроля для наиболее критичных активов, параллельно развивая методики оценки и приоритизацию. Важна постепенная интеграция в процессы разработки и изменений, с использованием пилотов и последующим масштабированием.
4. Какие метрики полезны для оценки риска данных?
Полезны такие метрики, как доля активов с допустимыми уровнями конфиденциальности, процент инцидентов, связанных с качеством данных, среднее время реакции на инциденты, доля активов с документированными lineage, показатель соответствия политиками и регулярность аудитов.
5. Какие виды контроля считаются наиболее эффективными в управлении рисками данных?
Эффективными являются сочетанные подходы: предотвращающие меры (минимизация сбора данных, минимальные привилегии), обнаруживающие (мониторинг доступа, аудит изменений) и исправляющие (планы реагирования и резервное копирование). Важна их взаимодополняемость и возможность масштабирования.
6. Как учитывать требования регуляторов в процессе управления рисками данных?
Необходимо идентифицировать применимые требования по хранению, доступу, обработке и уничтожению данных для каждого контекста использования. Политики должны быть связаны с регуляторными требованиями, регистрироваться в аудируемых процедурах и регулярно проверяться в рамках внутренних и внешних аудитов.
7. Как управлять рисками данных в условиях ускоренной инновации и внедрения новых источников данных?
Необходима гибкая архитектура данных и четкие процессы оценки рисков для новых источников. Включение риск-оценок на ранних этапах (на этапе проектирования) позволит снизить вероятность неожиданных проблем. Важна культура «безопасности по умолчанию» и быстрые, но обоснованные решения.
8. Какими ролями и структурами следует опираться в корпоративной среде для устойчивого управления рисками данных?
Центральная роль отводится DCO/CDO и CIO, поддерживаемым юридическим и аудиторским блоками. Важно сформировать кросс-функциональные команды: владельцев данных, data stewards, специалистов по безопасности, аналитиков и представителей бизнеса. Регулярные комитеты по рискам данных обеспечивают связь стратегии с операциями, а регистры рисков - прослеживаемость и аудит.


