

Риски внедрения и антиинцидентное планирование: утечки, неконсистентность, неправильная конфигурация
В контексте курса «Trino в Data Lakehouse: федеративные запросы и работа с Iceberg» тема антиинцидентного планирования выходит на передний план как часть стратегии минимизации операционных рисков. Федеративные запросы через Trino к данным на Iceberg расширяют возможности анализа, но при этом усиливают уязвимости: утечки, неконсистентность данных и конфигурационные ошибки становятся не просто техническими проблемами, а бизнес-рисками, влияющими на соблюдение регуляторных требований, репутацию и экономику проекта. Глава рассматривает риски в контексте архитектуры, процессов управления данными и оперативного реагирования, а также дает практические принципы и конкретные меры по их снижению.
Краткое введение
-
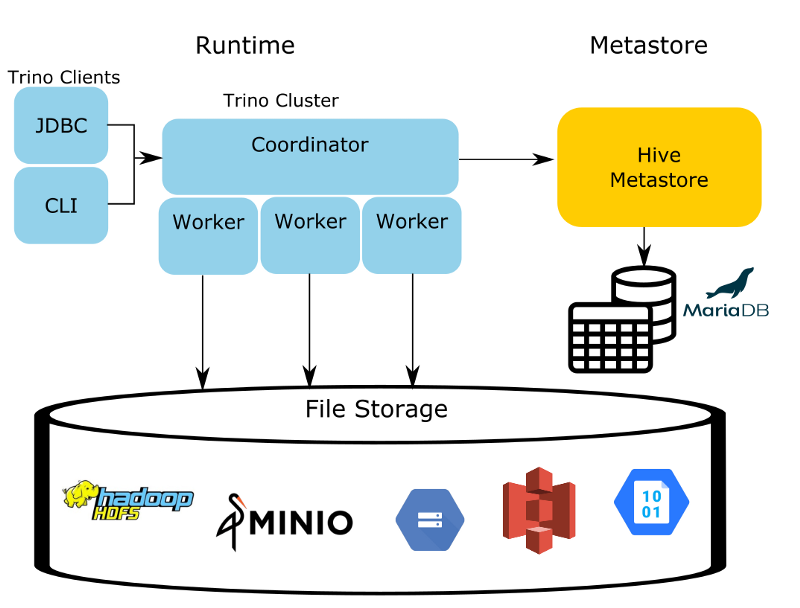
В рамках федеративной архитектуры Trino координирует запросы к нескольким источникам данных, в том числе к таблицам Iceberg. Это создает единое аналитическое окно, но и расширяет поверхность атаки, поскольку данные могут пересекаться между источниками и каталогами, а неверные настройки доступа — привести к утечкам.
-
Эффективное антиинцидентное планирование требует не только технических решений, но и управленческих практик: четко распределённых ролей, регламентов изменений, тестирования на соответствие требованиям и упражнений по реагированию на инциденты. Именно в сочетании архитектурной дисциплины и организационных процессов рождается устойчивость к рискам.
-
Краткое содержание главы
-
Архитектурные риски и утечки в федеративных запросах
-
Неконсистентность данных: согласование схем и версий Iceberg
-
Неправильная конфигурация и эксплуатационные риски
-
Механизмы контроля, защиты и аудита
-
Антиинцидентное планирование и операции
Архитектурные риски и утечки в федеративных запросах
Федеративная архитектура предполагает выполнение запросов к данным, распределённым по различным источникам и сегментам управления. Это усиливает класс рисков, связанных с утечками данных и злоупотреблением прав доступа. Основные причины и последствия включают:
- Избыточная экспозиция: объединение результатов из разных источников может привести к совместному отображению чувствительных признаков, которые каждый источник по отдельности нигде не отображал. В ряде случаев запросы могут «вычислить» ПИИ или финансовую информацию, которая не должна покидать пределы источника, но возникает в ходе объединения.
- Недостаточная изоляция окружений: конфигурации, позволяющие объединять данные между продакшн и тестовыми кластерами, могут приводить к неконтролируемому вытеканию данных из тестовых сред в продакшии и наоборот.
- Проблемы аудита и прозрачности: если аудит запросов и доступов не охватывает federated-пути, может возникнуть несоответствие между реальными действиями пользователей и зарегистрированными событиями.
- Риск неверной аутентификации и авторизации: единая точка доступа может стать «одной точкой выхода» для неправомерного доступа, если политики не поддерживают принцип минимальных привилегий или не синхронизированы между источниками.
- Вектор атак через кэш и журналирование: кэш метаданных Iceberg, журналы запросов и результаты кэшируются в промежуточных звеньях; если эти данные не должным образом защищены, может произойти утечка через несанкционированное чтение журналов или временных буферов.
- Гео- и сетевые риски: межрегиональная передача данных и взаимодействие между облачными поставщиками требуют надёжной защиты на канале (TLS/mTLS), контроля сетевого доступа и аудита трансграничной передачи данных.
Контрмеры и проектирование рисков
- Принцип наименьших привилегий во всех слоях доступа: ограничение прав на уровне katalogов, баз данных и таблиц; разделение ролей между аналитиками и администраторами, создание строгих гранул доступа к данным по контексту задачи.
- Разграничение политик на уровне источников: применение горизонтальной сегментации по источнику данных и по каталогу, чтобы federated-запросы не выходили за пределы авторизованных контекстов.
- Шифрование и управление ключами: TLS для всех коммуникаций, защита статических данных в покое и автоматизированное управление ключами (KMS, Vault) с пайплайнами прохождения ключей в процессе выполнения запросов.
- Механизмы динамического маскирования и политики доступа: применение маскирования данных в динамическом рантайме для чувствительных столбцов и стойких политик, привязанных к ролям пользователя, контексту запроса и источнику.
- Контроль журнала и аудит: централизованный сбор журналов аудита запросов и действий платформы, корреляция событий across источников и хранение их в безопасном месте на длительный срок.
- Архитектурная устойчивость: раздельные координационные узлы и вычислительные ноды, минимизация риска узкопоточности и деградации serviço при перегрузке; мониторинг задержек между компонентами, чтобы ранее выявлять аномалии в латентности федеративных путей.
- Практики безопасного обмена метаданными: ограничение раскрытия метаданных между каталогами и источниками; разделение контрольных точек для версий таблиц Iceberg и их аудит.
Поддержка идей через структурированные подходы
- Архитектура федеративной среды должна документироваться в виде архитектурной карты риска: какие источники задействованы, какие данные соединяются, какие политики применяются на каждом шаге. Это облегчает идентификацию слабых звеньев и ускоряет ответ на инциденты.
# Пример иллюстративного фрагмента антиинцидентного плана (не основной код)
# В реальной среде этот блок служит для запуска игровых сценариев и проверки доступности компонентов.
incident_playbook:
  - phase: обнаружение
    actions:
      - включить алертинг по подозрительной активности в федеративных путях
      - проверить журналы доступа к каждому источнику
  - phase:Containment
    actions:
      - приостанавливать федеративные запросы к источникам с повышенным риском
      - временно изолировать узлы-coordinator и узлы-исполнители
  - phase:eradication
    actions:
      - обновить политики доступа и отключить сомнительные аккаунты
      - очистить кэш метаданных Iceberg и синхронизировать их через источники
  - phase:recovery
    actions:
      - вернуть доступ после аудита соответствия
      - провести повторное тестирование на утечки
Неконсистентность данных: согласование схем и версий Iceberg
Iceberg обеспечивает формализацию схем и их эволюцию, но в условиях федерации возникают специфические сложности. В этом разделе рассматриваются механизмы, приводящие к неконсистентности, и способы их предотвращения.
Основные источники неконсистентности
- Несогласованные изменения схем между источниками: обновления схем в Iceberg могут происходить асинхронно; один источник может перешагнуть через изменение до того, как остальные источники адаптируются.
- Различия в версиях таблиц и кэшировании: Trino может кэшировать метаданные Iceberg; без механизма принудительной синхронизации кэшей разные узлы могут видеть различную схему таблицы.
- Различия в политиках изменений и совместимости: разные команды могут применять различимый подход к совместимости схем (например, разрешение на изменение типа столбца или добавление нового столбца), что приводит к ошибкам выполнения и неверной интерпретации данных.
- Временная несогласованность между данными и их временем валидности: запросы с временным контекстом (time travel, snapshot) могут привести к противоречивым выводам, если источники не синхронизированы по времени обновления.
Стратегии снижения риска неконсистентности
- Единство политики схем и CI/CD для Iceberg-таблиц: внедрение требований к совместимости и одобрения изменений схем в рамках процесса Change Management; автоматическое тестирование изменений на стейджинге перед продвижением в продакшн.
- Управление кэшированием метаданных: контроль частоты обновления и принудительная синхронизация кэша после изменений схем; мониторинг задержек обновлений между источниками.
- Стандартизированные контракты данных: формализация контрактов между источниками и аналитическими слоями, включая определение обязательных и допускаемых изменений схем.
- Наблюдаемость и линейность данных: внедрение lineage-услуг и трассировки источников, чтобы быстро определить источник несогласованности.
- Контроль версий таблиц Iceberg: фиксация версий и снапшотов, к которым обращаются федеративные запросы, с возможностью отката к конкретной версии в случае несогласованности.
Практические принципы
- Вводите обязательные тесты на совместимость при изменении схем: автоматизированные регрессионные тесты на READ-пути и сущности, зависящие от схем Iceberg.
- Включайте мониторинг соответствия текущих запросов ожидаемой схемы: сигнальные пороги на отклонения в схеме, частоту изменения схем и долю отклонений.
Неправильная конфигурация и эксплуатационные риски
Конфигурационные ошибки представляют собой наиболее распространённый источник проблем в продуктивной среде Trino + Iceberg. Этот раздел охватывает риски, связанные с настройкой соединителей, кэширования и политики доступа, а также подходы к их предотвращению.
Типовые примеры неправильной конфигурации
- Неправильные параметры аутентификации и авторизации: неверная связка провайдеров идентификации, устаревшие ключи доступа, отсутствующие или некорректно настроенные политики.
- Ошибки сетевой конфигурации: открытые порты, слабый межсетевой экран, недостаточно строгие правила маршрутизации между подсистемами, что приводит к нежелательному доступу или утечкам.
- Проблемы кэширования и устаревания метаданных: излишне агрессивное кэширование метаданных Iceberg или Trino, что вызывает рассинхронизацию между фактическими данными и тем, что видит аналитик.
- Неправильные политики записи и репликации: конфликт либо отсутствие политики обновления на уровне источников, что приводит к непредсказуемым результатам и несоответствующим данным.
- Несоблюдение конфигурации безопасности в окружениях: различие между тестовой и продакшн-средами по критическим параметрам безопасности без должной верификации.
Лучшие практики внедрения и эксплуатации
- Конфигурация как код: храните все параметры в системах управления конфигурациями и используйте CI/CD для проверки и развертывания; фиксируйте версии конфигураций и храните их в системе контроля версий.
- Строгие проверки перед выпуском изменений: автоматизированные проверки совместимости схем, регрессии запросов, тестирование производительности и устойчивости к сбоям.
- Разделение окружений и минимизация пересечений: выделение отдельных класторов и каталогов для разработки, тестирования и продакшна; грамотная сегментация сетей и прав доступа.
- Упреждающая подготовка инфраструктуры: планирование ресурсов под пиковые нагрузки федеративных запросов; мониторинг потребления памяти и CPU; настройка ограничений по одновременным запросам и очередям.
- Контроль ключевых секретов и секретного управления: использование специализированных сервисов (к примеру, Vault или облачные менеджеры секретов) для хранения учетных данных и ключей, с ротацией и аудитом.
Инфраструктурные примеры и политики
- Определяйте базовые политики безопасности и соответствия в рамках архитектурной документации: какие источники допускаются, какие поля подпадают под маскирование, какие данные требуют аудита.
- Применяйте сценарии отказоустойчивости к конфигурациям: резервное копирование конфигураций, быстрые откаты, проверка совместимости с новыми версиями Trino и Iceberg через песочницы.
Механизмы контроля, защиты и аудита
Эффективная защита данных в среде Trino + Iceberg основана на комплексном подходе к доступу, мониторингу, аудиту и управлению ключами. В этом разделе рассматриваются конкретные механизмы и их применение в контексте антиинцидентного планирования.
Контроль доступа и аудит
- Применение принципа минимальных привилегий на уровне источников, каталогов и таблиц Iceberg; внедрение многоуровневых политик доступа и проверок в реальном времени.
- Внедрение динамического маскирования и политики доступа, зависящей от роли и контекста запроса, чтобы чувствительные данные не попадали в пользователей без соответствующих прав.
- Централизованный аудит: сбор и корреляция событий доступа, изменений схем, попыток доступа к запрещённым данным; хранение журналов в защищённом хранилище и обеспечение их неизменности.
Логирование, мониторинг и линейность данных
- Логирование запросов и их трассировка по источникам данных; внедрение Open Lineage и/или Apache Atlas для отслеживания происхождения данных и связей между источниками.
- Мониторинг задержек и ошибок в федеративных путях; настройка алертов на отклонения от нормальной латентности и объемов сквозной выборки.
- Метрики качества данных: мониторинг частоты ошибок, несоответствий схем, а также доли результатов, требующих дополнительной валидации.
Безопасность данных в состоянии покоя и в транзите
- Шифрование данных в транзите между компонентами (TLS/mTLS) и на дисках; управление ключами через централизованный секретоноситель.
- Контроль перемещений данных между облачными регионами и между источниками — регулятивная дисциплина, аудит соответствия и политика архивирования.
Управление изменениями и своевременная актуализация
- Политика изменений и требование утверждений для любых изменений в конфигурации, схемах и правилах доступа; практика «одно изменение — один постпроверочный кейс».
- Регулярная проверка политики безопасности и её соответствие требованиям регуляторов и бизнес-процессам.
# Пример упрощённой структуры теста на доступ к Iceberg через Trino
- **test_name**: iceberg_access_policy
  inputs:
    user: "analyst_user"
    source: "sales_iceberg"
  expected:
    allowed: true
    masked_fields: ["customer_email"]
  actions:
    - run_query: "SELECT customer_email, total_sales FROM sales_iceberg WHERE region='EU';"
    - validate_masking: ensure(customer_email) == "***@***.com"
Антиинцидентное планирование и операции
Антиинцидентное планирование — это систематическое развитие процессов обнаружения, реагирования и восстановления после инцидентов, связанных с данными в федеративной среде. Эффективная программа включает роли, процессы, инструменты и учения из практик.
Стратегия и роли
- Назначение ответственных лиц: Data Owner, Platform Owner, Security Lead, Legal/Compliance и Incident Commander. Ваша роль распределяется по этапам: обнаружение, эскалация, устранение, восстановление и последующее обучение.
- Регулярные учения и драматизации: проведение tabletop-тренировок, где моделируются сценарии утечки, некорректной конфигурации или сбоя федеративного запроса; анализ действий и выявление узких мест.
Процессы работы с инцидентами
- Обнаружение и регистрация: автоматические сигналы от мониторинга и аудит журналы; фиксация инцидента в единой системе для последующего анализа.
- Анализ и оценка: определение масштабов, источников и причин инцидента; определение юрисдикционных и регуляторных требований.
- Контейнение и устранение: немедленная изоляция источников и прекращение доступа к опасным путям; устранение причин и обновление политики.
- Восстановление и восстановление целостности: повторная настройка доступа, повторное развёртывание компонентов, верификация целостности данных и журналов.
- Постинцидентный разбор: документирование уроков, обновление runbooks, обновление политик и обучения сотрудников.
Runbooks
- Нормативная последовательность действий при утечке: идентификация источника, отключение доступа, секционирование сетей, уведомления, правки конфигураций, тестирование и аудит.
- Время отклика и эскалация: заранее прописанные SLO/SLA на время обнаружения, задержку эскалации и сроки устранения, с учётом специфики бизнеса.
- Коммуникации и соответствие: внутренние и внешние коммуникации, уведомления требованиям регуляторов, форматы отчетности и архивирование.
Тестирование антиинцидентного потенциала
- Табличные упражнения и симуляции в тестовой среде: «периодические» проверки на устойчивость к утечкам, проверку политики masking, а также на корректность журналов аудита и событий.
- Ревизии и аудит: периодический аудит конфигураций, политики доступа, графиков обновления и политики секретов.
# 示例 runbook для инцидента утечки данных
incident_runbook:
  - id: IR-001
    title: "Утечка данных в федеративном запросе"
    trigger: "back-end alert: anomalous data exposure detected"
    steps:
      - 1: Изолировать затроненные источники и временно отключить федеративные коннекторы
      - 2: Собрать журналы и определить объёмы данных и пользователей
      - 3: Применить маскирование и ограничение доступа к задействованным данным
      - 4: Уведомить соответствующие подразделения и регуляторов (при необходимости)
      - 5: Восстановить доступ после аудита соответствия и обновить runbook
      - 6: Провести постинцидентный разбор и обновить политики
Key takeaways
- Федеративные запросы в Trino к Iceberg расширяют аналитические возможности, но существенно увеличивают поверхность риска утечек и неконсистентности, что требует системного подхода к безопасности и управлению данными.
- Архитектурная дисциплина и политики доступа должны быть внедрены на уровне каталогов, источников и таблиц, включая маскирование и аудит.
- Применение изменений схем, конфигураций и политик требует процессов CI/CD, проверок совместимости и тестирования на стейдж-окружениях, прежде чем они попадут в продакшн.
- Управление ключами, безопасная передача данных и централизованный аудит являются фундаментом для обеспечения соответствия и снижения рисков.
- Антиинцидентное планирование должно быть встроено в операционное управление: runbooks, роли, коммуникационные планы и регулярные учения.
- Линейность данных и мониторинг обеспечивают раннее обнаружение несогласованностей между источниками и помогают поддерживать доверие к результатам анализа.
- Постоянное обучение и улучшение процессов на основе опыта инцидентов являются ключевыми элементами устойчивости инфраструктуры.
FAQ
Какие основные источники утечек в федеративных запросах через Trino к Iceberg?
- Основные источники: непреднамеренное объединение чувствительных данных из разных источников, неверная конфигурация прав доступа, утечки через журналы и кэш метаданных Iceberg, а также временные несоответствия между источниками, которые приводят к отображению большего набора данных, чем ожидается. Утечки могут происходить как через прямой доступ к данным, так и через косвенный доступ через аналитические интерфейсы и журналы запросов.
Как Iceberg обеспечивает согласованность схем и какие ограничения существуют?
- Iceberg поддерживает явную схему, версионирование и управление эволюцией таблиц. Однако в федеративной архитектуре согласованность может зависеть от синхронности обновлений схем между источниками и от поведения кэшей. Риски связаны с задержками в обновлениях схем, различиями в версиях таблиц и с тем, что запросы могут обращаться к разным состояниям таблиц на разных узлах. Лучшие практики включают стандартизированные контракты данных, строгий контроль изменений, тестирование совместимости и своевременную синхронизацию кэшей метаданных.
Какие практики снижают риск неправильной конфигурации в среде Trino + Iceberg?
- Применение конфигураций как кода и автоматизированных проверок на стадии CI/CD; отделение окружений (dev/test/prod) и строгая изоляция; принципы минимальных привилегий и проверки доступа; мониторинг и аудит конфигураций; регламентированное управление секретами и их ротация; регулярные тесты устойчивости к сбоям и обновлениям версий.
Какие механизмы контроля и аудита наиболее критичны для федеративной среды?
- Важны интегрированные политики доступа и их мониторинг, хранение аудита и журналов в неизменяемом формате, трассировка происхождения данных (data lineage), маскирование чувствительных полей на уровне рантайма, и централизованный сбор телеметрии. В качестве примера можно упомянуть OpenLineage или Apache Atlas как инструменты для lineage и governance.
Каковы ключевые принципы антиинцидентного планирования в контексте Trino и Iceberg?
- Нужно определить чёткие роли и обязанности, иметь готовые runbooks, регулярно проводить учения и тестирования сценариев, обеспечить быстрый доступ к журналам и инструментам для расследования, а также иметь план коммуникаций внутри компании и с регуляторами. Важна также быстрая изоляция компонентов, повторная настройка политик и безопасная процедура восстановления после инцидента.
Какие рекомендации по мониторингу помогают обнаруживать утечки и неконсистентность?
- Рекомендованы: мониторинг безопасности доступа к источникам и кэшам, мониторинг изменений схем и версий Iceberg, контроль и оповещение по аномалиям в объёме выборки и латентности федеративных путей, а также мониторинг журналов запросов и их содержания на наличие неожиданных или чувствительных полей.
Что важно учесть при проектировании CI/CD для конфигураций и схем в федеративной среде?
- Важно создавать единый репозиторий конфигураций и схем, автоматизировать тестирование на совместимость и регрессию, внедрить меры контроля версий, предусмотреть безопасное управление секретами, а также обеспечить возможность быстрого отката изменений в случае инцидента.
Как работать с данными, чтобы снизить риск утечки PII в федеративных запросах?
- Применять динамическое маскирование и правила минимизации данных, ограничивать доступ к чувствительным полям, использовать контракт между источниками данных, что безусловно нужно защищать PII, и проводить периодическую проверку соответствия политик доступа и маскирования с учётом регуляторных требований.
Какие ограничения у вас должны быть на уровне сетевой инфраструктуры?
- Необходимо обеспечить изоляцию между различными окружениями, сегментацию сетей, строгие правила доступа и мониторинг взаимодействий между компонентами, использование TLS/mTLS для всех соединений и регулярную проверку сертификатов и доверенных цепочек.
Какие шаги следует предпринять после обнаружения инцидента?
- Зафиксировать инцидент в системе, изолировать затронные источники, собрать журналы и доказательства, оценить масштабы и последствия, уведомить заинтересованные стороны, применить меры по устранению причин и восстановить доступ, провести постинцидентный разбор и обновить политики и runbooks.
Готовность к инцидентам в рамках Trino + Iceberg требует системного подхода: архитектурной дисциплины, процессов изменения, эффективного мониторинга и готовности к быстрой реакции. Правильная постановка вопросов, четкое разделение ролей и постоянное совершенствование процессов обеспечивают устойчивость к рискам и сохраняют доверие к аналитическим результатам в Data Lakehouse.


