

Масштабирование и эволюция платформы: roadmap к будущим версиям и архитектурным решениям
В условиях растущей сложности данных и требований к ML-аналитике sandbox-платформа должна не только выполнять текущие задачи, но и гибко эволционировать. Ключ к долгосрочному успеху лежит в продуманной архитектуре, которая отделяет контрольные плоскости от рабочих сред, обеспечивает надежную изоляцию и позволяет ускорить переход от пилотных проектов к масштабируемым продуктам. В этой главе рассматриваются принципы масштабирования и эволюции sandbox-платформы для DWH и ML, дорожная карта версий, подходы к управлению изменениями и примеры реализации на практике.
Современная sandbox-платформа строится вокруг идеи модульности, автоматизации и управляемого градуирования изменений. Эволюция происходит через четко заданные версии компонентов, которые поддерживают совместимость и упрощают миграцию между окружениями: от локального пилота к централизованному multi-tenant решению. В фокусе лежит практическая валидность архитектурных решений: как разделять данные и вычисления, как обеспечивать автономность сред, как реализовывать политики безопасности и соответствия, а также как минимизировать издержки на инфраструктуру и операционные процессы.
- Архитектура, принципы и дорожная карта к будущим версиям, с акцентом на изоляцию сред, управляемость конфигураций и интеграцию DWH и ML-пайплайнов.
- Практики масштабирования компонентов sandbox: управление ресурсами, сетевые границы, сервис-меш и API-проекты.
- Порядок версий, критерии перехода между версиями и механизмы плавного обновления без нарушения бизнес-процессов.
- Аналитика безопасности, комплаенс и операционная дисциплина при эволюции платформы.
- Интеграции данных и ML: каталогизация, трассируемость, репродуцируемость моделей и совместная работа команд.
Стратегический контекст и принципы эволюции платформы
Эволюция sandbox-архитектуры требует четкого видения того, что значит масштабирование и как обеспечить устойчивость к росту объемов данных и сложности моделей. Ключевые принципы включают:
- Принцип модульности: разбиение платформы на независимые, но хорошо интегрируемые компоненты контрол- плоскости, дата-плоскости и ML-плоскости. Это позволяет развивать функциональность без каскадного влияния на всю систему.
- Принцип изоляции как базовой опоры: среда разработчика, тестирования и продакшена должна быть отделена через межсетевые политики, квоты ресурсов, версионирование API и управление секретами. Изоляция снижает риск кросс-эмуляций и ошибок миграций.
- Принцип управляемой эволюции: дорожная карта версий, механизмы отката, feature flags и процессы изменения конфигураций. Это обеспечивает предсказуемость переходов и минимизирует простои.
- Принцип управляемых затрат: контроль потребления CPU, памяти, пропускной способности сетей и хранилища через квоты, лимит-контроли и мониторинг затрат в рамках каждого окружения.
- Принцип совместимости и воспроизводимости: поддержка обратной совместимости API, строгие правила миграций и полная трассируемость изменений в данных и моделях.
Эти принципы проявляются в архитектурной разметке: изолированные окружения, контроль над конфигурациями, централизованный каталог метаданных, управляемые процессы развёртывания и детальная видимость затрат. В качестве концептуального якоря следует рассмотреть разделение на контрольную плоскость (управление окружениями, политиками, версиями) и плоскость данных/вычислений (инстансы, пайплайны, хранилища). Такой подход позволяет параллельно развивать новые версии платформы и сохранять устойчивость к изменениям в потребностях бизнес-подразделения.
- Внедрение стратегий RBAC и атрибутивной аутентификации для каждого компонента.
- Использование политики инфраструктуры как кода (IaC) для повторяемых сред и минимизации ошибок конфигурации.
- Применение моделей платформа-как-продукт (Platform as a Product), где внутренняя команда выступает как поставщик, а пользователи - как клиенты с понятными SLA и дорожной картой.
apiVersion: v1
kind: Namespace
metadata:
  name: sandbox-dwh-ml

apiVersion: v1
kind: ResourceQuota
metadata:
  name: rq-sandbox
  namespace: sandbox-dwh-ml
spec:
  hard:
    "requests.cpu": "20"
    "requests.memory": "64Gi"
    "limits.cpu": "40"
    "limits.memory": "128Gi"
apiVersion: networking.k8s.io/v1 kind: NetworkPolicy metadata: name: deny-all namespace: sandbox-dwh-ml spec: podSelector: {} policyTypes: - Ingress - Egress ingress: [] egress: []Обеспечение контроля над такими элементами, как квоты и сетевые политики, создает устойчивую среду для экспериментирования и ускоряет переходы между версиями без переразметки инфраструктуры. В качестве инструментов можно рассмотреть Open-Source решения, которые хорошо зарекомендовали себя в подобных контекстах: orchestration и workflow-системы (Airflow, Dagster), управление данными (Delta Lake, Apache Iceberg) и ML-экосистемы (MLflow). В рамках российского рынка допустимо ссылаться на практики локальных проектов, например интеграции с Yandex DataSphere как примера крупных экосистем ML-обработки, хотя основное внимание следует уделять архитектурной совместимости и повторяемости.
Масштабирование архитектурных компонентов sandbox
Эволюция архитектуры требует системной проработки инфраструктурных слоев, чтобы обеспечить устойчивый рост числа рабочих сред, проектов и пользователей. Основу составляет разделение ролей по плоскостям: контрольной и данных/вычислений, создание повторяемых шаблонов сред и внедрение политики "одна среда - один проект" там, где это целесообразно.
- Контрольная плоскость отвечает за конфигурацию, версионирование и управление жизненным циклом сред. Через API и декларативные конфигурации задаются параметры окружения, квоты и политики безопасности.
- Плоскость данных/вычисления обеспечивает изоляцию данных, сетевые границы и ограничение доступа к ресурсам. Архитектура должна поддерживать параллелизм выполнения пайплайнов, независимую обработку DWH-операций и параллельную тренировку моделей в RAM и GPU-окружениях.
В качестве рабочих схем применяются следующие паттерны:
-
Multi-tenant sandbox с изолированными Namespace/Projects: каждый проект получает свою область с соответствующими квотами и политиками.
-
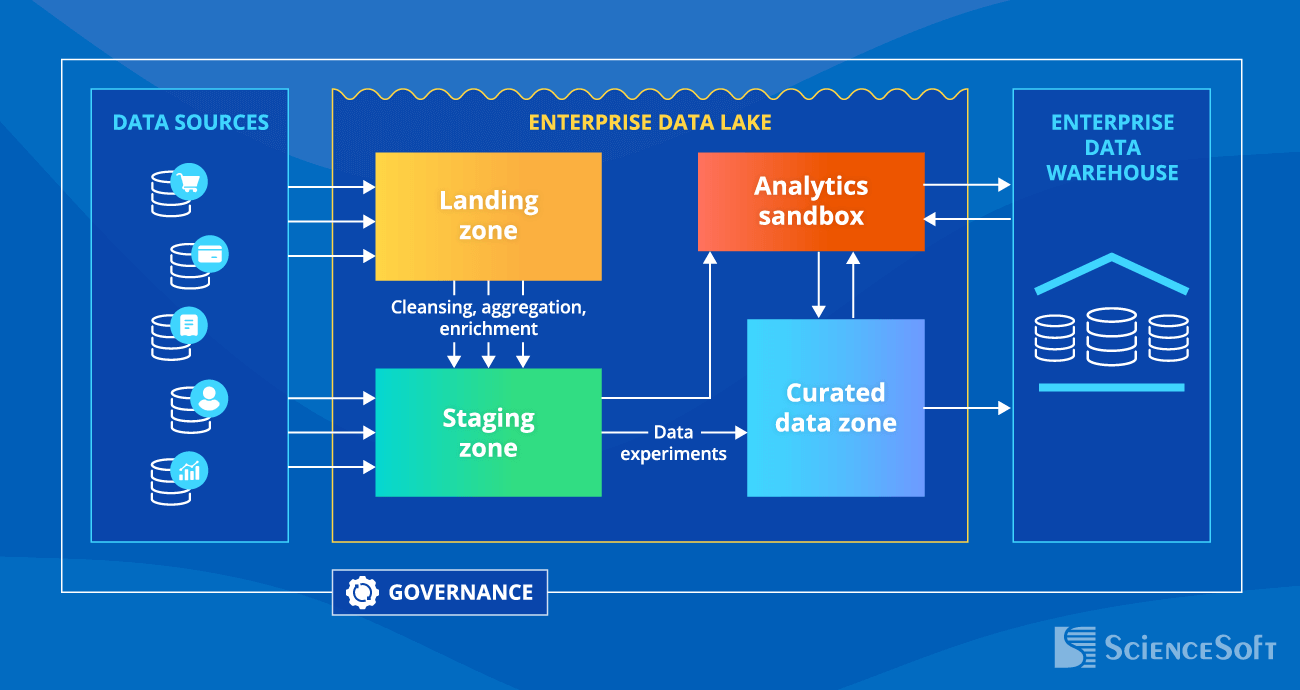
Раздельное хранилище (data lake) и вычисление: данные зашиваются в хранение, доступ к ним контролируется через политики доступа, а вычисления выполняются в отдельных инстансах.
-
Архитектура сервис-меш: для безопасной связи между сервисами, шифрования TLS и трассируемости вызовов; позволяет гибко менять маршруты и политики без изменений приложений.
-
API-углы и контрактная интеграция: четко определённые версии API, поддержка обратной совместимости, контрактные тесты и мониторинг изменений.
-
Архитектура событий и потоков данных: Kafka/gnom (или альтернативы) для асинхронной коммуникации между компонентами, поддержка exactly-once семантики там, где это критично.
-
Масштабирование инфраструктурного слоя, включая вычислительные ресурсы для моделей и ETL-пайплайнов.
-
Управление конфигурациями через IaC (например, Terraform/Helm) для повторяемости и auditable изменений.
-
Мониторинг и алертиинг на уровне среды: SLA по доступности, потреблению ресурсов и задержкам обработки.
Вариант реализации может выглядеть так:
- Контрольная плоскость: централизованный каталог конфигураций, политика доступа, набор версий API.
- Плоскость данных: независимые цепочки DDL-DML-пайплайнов, изоляция данных по проектам, версии схем (schema evolution) и поддержка Time Travel для аудита.
- ML-плоскость: репозитории моделей, управление зависимостями, регистрация экспериментов, версионирование метрик и воспроизводимости.
Для примера интеграций можно выделить:
- О orchestration: Apache Airflow или Dagster как средство конфигурации пайплайнов, с поддержкой версионирования задач и понятной стратегией тестирования.
- О хранилище данных: Delta Lake или Apache Iceberg обеспечивают схемовую эволюцию, версионирование данных и эффективную оптимизацию запросов.
- О моделях: MLflow как регистр моделей, управление экспериментами и повторяемость развёртываний.
Версии платформы: дорожные карты и критерии перехода
В рамках эволюции платформы следует определить, какие версии являются критическими, какие изменения требуют миграций и как управлять временем. Основные принципы:
- Ясная дорожная карта версий: выпускать крупные версии через фиксированные интервалы и сопровождать их серии минимальных апдейтов. Каждая версия должна иметь понятный набор изменений и влияния на пользовательские сценарии.
- Семантическое версионирование компонентов: API, контракты, пайплайны и хранилища - с четким обозначением несовместимых изменений и совместимых апдейтов.
- Этапы перехода: режимы "постепенного развертывания", канарейки и две параллельные окружения для миграций. Встроенные механизмы отката и детальная журналируемость изменений.
- Механизм feature flags: включение новых функций без риска для текущих пайплайнов. Функциональные флаги позволяют проводить A/B-тестирование, сравнение производительности и постепенное внедрение.
- Управление зависимостями: детальная карта зависимостей компонентов и контрактов между ними, чтобы новый функционал не ломал существующие пайплайны.
Дорожная карта к будущим версиям должна включать следующие уровни:
- Версии ядра: базовые сервисы контроля, API, каталог метаданных, управление средами.
- Версии функциональных блоков: новые модули данных и ML, улучшения механизмов изоляции и безопасности.
- Версии интеграций: новые коннекторы для источников данных и целевых хранилищ, обновления для инструментов аналитики и преподавательство экосистем.
- Версии операционных процессов: улучшение CI/CD, тестирования, мониторинга и управления инцидентами.
Пользовательский сценарий: команда разработки может начать с пилотной версии, где создаются ограниченные sandbox-окружения и минимальные наборы пайплайнов. По мере готовности внедряются новые коннекторы, расширяются квоты и добавляются дополнительные правила изоляции. Важна прозрачная коммуникация изменений: релиз-ноты, руководство по миграции и доступ к тестовым средам.
- В качестве примера можно рассмотреть последовательность версий: V1 - базовые Sandbox: изоляция по проектам, ограниченные квоты; V2 - расширенная изоляция и безопасность; V3 - расширенная поддержка данных и ML, версия API с обратной совместимостью; V4 - универсальные коннекторы и оптимизация выполнения.
- Критерии перехода: задержки, пропускная способность, качество данных, устойчивость пайплайнов к изменениям, и удовлетворенность пользователей.
- Управление релизами: документированные миграции, тестовые стенды и автоматизированные проверки на соответствие требованиям.
Изоляция сред и операционная среда: безопасность, комплаенс, ответственность
Изоляция сред должна быть не только техническим требованием, но и залогом управляемости и соблюдения регуляторных требований. Основные подходы:
- Многоуровневая изоляция: пространственная (namespace/project), сетевой (миддлваро, сетевые политики), доступ к данным (RBAC, шифрование на уровне столбца/хранилища) и контроль исполнения (тайм-ауты, квоты).
- Управление секретами: централизованное хранение секретов с ротацией и аудитом, доступ по принципу наименьших прав. Примеры решений: Vault, Kubernetes Secrets в ограниченном режиме, интеграция с HSM.
- Безопасность данных: маскирование или дедупликация чувствительных данных, применение политики минимизации копий данных в песочнице, аудит доступа к данным.
- Комплаенс и аудит: журналирование действий пользователей и автоматический аудит изменений; политика retention и стандартизированные процессы анализа соответствия.
- Безопасность исполнения ML: контроль зависимостей, обеспечение изоляции GPU/TPU-ресурсов и воспроизводимость окружения моделей.
Ниже приводится иллюстративный пример конфигурации окружения с акцентом на изоляцию и безопасность. Он показывает, как конфигурации могут быть зафиксированы как код и применены через IaC:
## Пример конфигурации Namespace и ограничений
apiVersion: v1
kind: Namespace
metadata:
name: sandbox-dwh-ml
## Разделение ресурсов между проектами
apiVersion: v1
kind: ResourceQuota
metadata:
name: rq-sandbox
namespace: sandbox-dwh-ml
spec:
hard:
"requests.cpu": "20"
"requests.memory": "64Gi"
"limits.cpu": "40"
"limits.memory": "128Gi"
## Пример политики сетевой изоляции
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: deny-all
  namespace: sandbox-dwh-ml
spec:
  podSelector: {}
  policyTypes:
  - Ingress
  - Egress
  ingress: []
  egress: []
Эти примеры демонстрируют необходимость сочетания физических ограничений и сетевой изоляции, что критично для предотвращения «перекрестного загрязнения» между проектами и средами. В рамках политики безопасности рекомендуется интегрировать:
- Управление секретами и ключами, автоматическую ротацию и аудит.
- Шифрование в покое и в транзите для всех критичных данных.
- Контроль доступа на основе ролей, утверждение политик постоянного мониторинга и устранение несанкционированного доступа.
- Процедуры реагирования на инциденты и резервное копирование данных.
Важно помнить: изоляция не должна препятствовать продуктивному обмену данными внутри организации. Поэтому строится баланс между необходимостью разделения и возможностью безопасного обмена агрегированными данными и обучающими данными через специально предусмотренные каналы и политики.
Интеграции и обеспечение совместимости: данные, ML, инструменты
Эволюция платформы требует устойчивой стратегии интеграции с существующими инструментами и протоколами. Важными аспектами являются:
- Каталог метаданных и совместимость схем: единая система версий схем, регистр изменений, поддержка roll-forward и rollback. Это обеспечивает согласованность между DWH и ML-пайплайнами.
- Логика траектории данных и линейная трассируемость: источник, трансформации, назначения, версии файлов и схемы данных - всё записывается в журнале изменений и доступно для аудита.
- Модели и репозитории: единый репозиторий моделей, метрик и артефактов, поддержка повторяемости обучающих пайплайнов и сопоставимых экспериментов.
- Инструменты для обучения и продакшена: ML-пайплайны, переносимость окружений, артефакты и инфраструктура для воспроизводимости.
- Контракты между компонентами: API-версии, контрактное тестирование и тестовые окружения, поддержка backward и forward-совместимости.
При этом важно не перегружать текст перечнями: архитектурные решения должны быть представлены как связка из взаимосвязанных элементов, объясняющих, почему именно такой состав обеспечивает требуемую гибкость и безопасность.
- DWH-инфраструктура: поддержка ленивого вычисления, хранение версий данных, средства обеспечения консистентности и времени отката.
- ML-инфраструктура: управление экспериментами, регистр моделей, контроль зависимостей и воспроизводимость обучения.
- Интеграционные коннекторы: новые источники данных и целевые хранилища, конвергенция форматов данных, адаптация к изменениям бизнес-путей и требований.
- Правила эксплуатации: CI/CD для пайплайнов, автоматическое тестирование изменений и мониторинг производительности в продакшене.
Пример: интеграция с Delta Lake для версии данных, MLflow для регистров моделей и Dagster как оркестратор пайплайнов позволяет обеспечить единый цикл разработки, обучения и развёртывания, сохраняя при этом изоляцию между средами. В качестве альтернатив open-source технологий можно отметить Apache Airflow и Apache Iceberg как средства, поддерживающие устойчивость к изменениям и масштабируемость.
Этапы перехода: от пилота к масштабированию
Переход от пилотной реализации к масштабируемой платформе следует рассматривать как серию управляемых шагов с проверяемыми результатами. В процессе важно:
- Определить набор метрик: производительность пайплайнов, задержки, доля ошибок, стоимость выполнения, удовлетворенность пользователей.
- Внедрить режимы тестирования: unit/integration тесты, контрактные тесты между сервисами, тестирование на загрязнение данных и тесты регрессий.
- Реализацию миграций: поэтапное обновление окружений, минимизация простоя, поддержка отката и параллелизм.
- Вводить новые функции через feature flags: контроль доступности функций, A/B-тестирование и сбор фидбэка.
- Рефакторинг и деплой: повторяемость развёртываний через IaC, мониторинг изменений и автоматическая проверка соответствия требованиям.
Этапы перехода должны сопровождаться документацией, обучением сотрудников и четкой коммуникацией о возможных рисках и ожидаемых эффектах. Важной частью является управление рисками и план по снижению их влияния через резервы и резервные окружения.
Key takeaways
- Эволюция sandbox-архитектуры строится на принципах модульности, изоляции, управляемости и экономичности.
- Разделение контрольной и плоскости данных/вычислений обеспечивает гибкость и устойчивость к изменениям.
- Масштабирование требует предсказуемых механизмов квот, сетевых политик и воспроизводимости инфраструктуры.
- Версии платформы и дорожная карта должны включать совместимость, откат и feature flags для безопасного внедрения изменений.
- Изоляция сред и безопасность должны быть встроенными аспектами, с управлением секретами, аудитом и соответствием регуляторным требованиям.
- Интеграции с DWH и ML строят единый цикл разработки, обучения и развёртывания с детальной трассируемостью и регистром артефактов.
- Плавный переход между версиями требует детального планирования миграций, контрактных тестов и централизации мониторинга.
- Принципы архитектуры должны отражаться в практических примерах и реализациях через IaC, сервис-меш, версионированные API и четкие контракты.
FAQ
- Как определить оптимальный момент для перехода на новую версию платформы?
- Оптимальным является момент, когда новая функциональность обеспечивает ощутимую ценность без деградации текущих пайплайнов. Важны четкие критерии готовности: совместимость API, стабильность новых модулей, наличие тестов и возможность безопасного отката. Рекомендуется проводить пилот на ограниченном наборе проектов, затем расширять охват по мере подтверждения эффективности.
- Какие практические меры гарантируют изоляцию между средами?
- Вводятся отдельные пространства имён/проектов, квоты по ресурсам, политика RBAC, сетевые политики и секреты, доступные только через централизованные механизмы. Помимо этого применяются режимы контроля доступа, аудит, ротация ключей и ограничение копий данных между средами.
- Как обеспечить плавность миграций без простоев?
- Используются параллельные окружения, канарейный выпуск новых функций, feature flags, и поэтапная миграция данных. Контракты между сервисами тестируются на предмет совместимости, а откаты осуществляются через версионирование API и сохранение старых контрактов на время миграции.
- Какие инструменты наиболее эффективны для сочетания DWH и ML в sandbox?
- Для оркестрации пайплайнов эффективны Airflow или Dagster; для хранения данных и их версии - Delta Lake или Apache Iceberg; для регистров моделей - MLflow. В рамках российского рынка можно рассмотреть интеграции с локальными облачными сервисами и решениями, соответствующими требованиям к локализации данных, сохраняя при этом открытые стандарты взаимодействия.
- Как обеспечить безопасность и соответствие требованиям при эволюции платформы?
- Реализуются многоуровневые политики доступа, управление секретами, шифрование, аудит, мониторинг и управление инцидентами. Регулярно проводятся аудиты соответствия и тесты на уязвимости, а также обучение персонала по безопасной работе в среде sandbox.
- Какой подход к версии API обеспечивает долгосрочную совместимость?
- Применяется семантическое версионирование API, контрактное тестирование и поддержка обратной совместимости в течение заранее определённых периодов. Новые версии разворачиваются через механизм фичевых флагов и баннеров функционала, чтобы пользователи могли возможно выбрать момент перехода.
- Как контролировать затраты на инфраструктуру при росте числа сред?
- Вводятся квоты на ресурсы, мониторинг потребления и афтекст (cost-aware) автоматизации. Планы оплаты и бюджетирование по проектам позволяют выявлять неэффективность и планировать расширение по потребностям.
- Какие риски наиболее критичны и как их минимизировать?
- Риск несогласованности API между версиями, задержки в обновлениях инструментов, перегрузка вычислительных кластеров и угрозы безопасности. Их минимизируют через детальные планы миграций, строгий контроль версий, тестирование на совместимость, мониторинг в реальном времени и готовность к откату к предыдущей версии.
- Какие роли и процессы необходимы для эффективной эволюции платформы?
- Нужны архитекторы платформ, владельцы продуктов, специалисты по безопасности, инженеры по данным и ML, а также команды по эксплуатации и тестированию. Важна координация между командами через общую стратегию, регламенты изменений, набор SLA и прозрачную коммуникацию.
- Какие наиболее важные шаги на ближайшие 12-18 месяцев?
- Определение единого набора принципов архитектуры, запуск пилотных проектов по новой версии, внедрение политики изоляции и управления секретами, создание каталога метаданных, настройка CI/CD и IaC, переход к расширенным функциям мониторинга и управлению затратами, а затем постепенная миграция в более широкую сеть проектов.


