

Стратегия управления песочницами: принципы и рамки
Песочницы представляют собой управляемые и изолированные пространства для экспериментов с данными, приложениями и вычислениями. Их стратегическая роль состоит не только в предоставлении скорости инноваций, но и в обеспечении соответствия требованиям безопасности, управляемости затрат и контроля рисков в рамках цифровой трансформации. В данной главе рассматриваются принципы формирования рамок песочниц, архитектурные решения, процессы управления доступами и стоимостью, а также механизмы мониторинга и аудита, позволяющие организациям scalable и безопасно управлять портфелем песочниц.
Цель главы - перейти от концепций к реализуемым практикам: определить целевые показатели песочниц, описать архитектурные принципы изоляции и контроля, выстроить управляемые процессы на уровне организации, включая распределение ролей, управление доступами и стоимостью, а также построить карту рисков и соответствия. В результате читатель получит набор взаимосвязанных рамок и процедур, пригодных к внедрению в рамках существующей IT-стратегии и управленческих практик.
- Определение целей песочниц и границ их применения
- Архитектура и уровни изоляции, контрольные точки и данные
- Управление доступами, стоимостью и рисками
- Процессы внедрения, эксплуатации и мониторинга
Концептуальные основы стратегического подхода к песочницам
Песочницы следует рассматривать как управляемую среду для безопасного тестирования идей и новых способов работы с данными и вычислениями. Их стратегическая ценность раскрывается через формализацию целей, ограничение зоны ответственности и выстраивание жизненного цикла песочницы от идеи до безопасного завершения проекта. В рамках стратегии необходимо обеспечить согласованность с общими принципами корпоративного управления данными, информационной безопасностью и финансовым контролем.
Архитектура песочниц: уровни изоляции и контролей
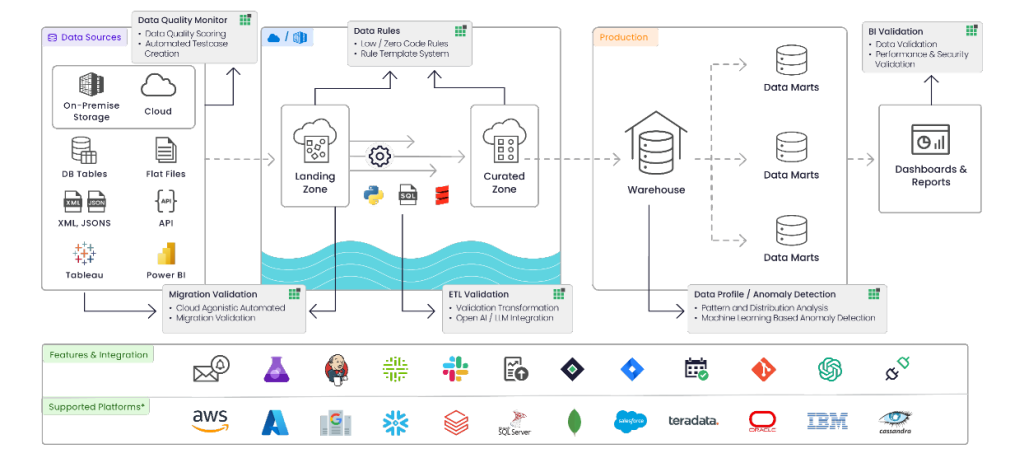
Эффективная архитектура строится вокруг нескольких уровней изоляции и контроля. Первый уровень - изоляция вычислений и приложений: вычислительные кластеры, виртуальные сети, квоты на ресурсы и ограничение сетевого доступа. Второй уровень - изоляция данных: маркировка чувствительности, политику доступа к данным, маскирование и раздельное хранение копий. Третий уровень - контроль процессов: единая точка политик (policy enforcer), централизованный план управления доступами и аудит. Четвертый уровень - интеграция с экосистемой: учет затрат, управление жизненным циклом песочницы и автоматизированные сценарии развертывания через инфраструктурный код (policy-as-code, инфраструктура как код). В качестве примера архитектурной практики можно привести подход с раздельным управлением слоями: управление доступами через сервис-проекции (PDP) и фиксацию действий через журналирование (PDP+PDP). В современных платформах можно встретить концепции RBAC и ABAC как элементы контроля доступа, а также tiered workspace isolation, например в случаях с пространствами имен в Kubernetes или проектах в Databricks и Snowflake.
Роли и ответственности
Ключевые роли в рамках стратегии песочниц включают: Виконтелянная (Sandbox) Владелец проекта - отвечает за целеполагание, бюджет и сроки; Менеджер песочницы - обеспечивает ежедневную эксплуатацию, внедрение политик и координацию между командами; Команда Platform (или Platform Team) - предоставляет инфраструктуру, шаблоны, автоматизацию и контроль версий; Владельцы данных и сторожи качества - обеспечивают соблюдение требований по обработке данных; Безопасность и соответствие - проводят контроль рисков, аудиты и инспекции; Финансы и учет расходов - осуществляют отслеживание затрат и отчетность. Роль ответственности должна быть зафиксирована в RACI-матрице, что позволяет избежать дублирования функций и противоречий между подразделениями.
Принципы управления и рамки
Стратегия управления песочницами строится вокруг нескольких фундаментальных принципов, обеспечивающих баланс между скоростью инноваций и устойчивостью операционного риска.
-
Принцип целеполагания и ограниченности зоны ответственности. Каждая песочница должна иметь формулировку целей, привязку к бизнес-задаче и ограничение по бюджету, времени жизни и области применения.
-
Принцип жизненного цикла песочницы. Определяется стадиями создания, эксплуатации, эволюции и утилизации. Для каждой стадии устанавливаются политики перехода и критерии выхода, вплоть до разрыва связей с данными и удалением ресурсов.
-
Принцип минимальных привилегий и строгого контроля доступа. Доступ к песочнице назначается на основании минимального набора прав, запрашиваются временные разрешения, используются политики запретов и автоматизированных отзывов. В дополнение к RBAC применяются элементы ABAC (атрибутно-ориентированный доступ), чтобы учитывать контекст пользователя, назначения проекта и чувствительность данных.
-
Принцип прозрачности расходов. Вводятся бюджетные лимиты, платформа предоставляет понятные метрики затрат, и в случае превышения бюджета автоматически применяются ограничительные меры или уведомления. При необходимости реализуется внутризатратный учет по проектам или клиентам.
-
Принцип безопасности и соответствия. Встраиваются политики обработки данных, маскирование, аудит доступа, сохранение журналов и соответствие требованиям регуляторов. Важной частью является incident response и тестирование процедур реагирования на инциденты.
-
Принцип мониторинга и непрерывного совершенствования. Постоянный сбор метрик по производительности, расходам, качеству данных и рискам позволяет корректировать политику и архитектуру. Рекомендуется внедрять циклы улучшения на основе обратной связи от пользователей песочниц и результатов аудитов.
-
Принцип совместимости с процессами организации. Песочница должна быть частью существующей экосистемы корпоративного управления - интегрироваться с ITSM, управлением изменениями, безопасностью и финансовым контролем. Это обеспечивает согласованность между проектами и исключает фрагментацию управления.
Модели доступа, идентификации и разрешений
Эффективная модель доступа - краеугольный камень доверия к песочницам. Она сочетает формальные схемы управления доступом с гибкостью для временных и контекстуальных сценариев.
-
Управление доступом и идентификацией. В основе лежит сочетание RBAC и ABAC. RBAC обеспечивает структурную модель на основе ролей (например, Sandbox Owner, Developer, Data Steward), а ABAC дополняет ее атрибутами пользователя, контекста выполнения и чувствительности данных. В качестве практики целесообразно применять policy-as-code: политики доступа описываются как код и проходят автоматизированную верификацию и ревью.
-
Запросы доступа и согласования. Процесс запросов доступа должен быть прозрачен и поддерживать цепочку согласований: запрашивающий - менеджер проекта - владелец песочницы - служба безопасности. Временный доступ автоматически истекает по заданному тайм-слоту, после чего доступ требует повторного запроса, чтобы снизить риск злоупотреблений.
-
Контроль сессий и аудит. Вводится ограничение продолжительности сессий, журналирование всех операций и возможность детектирования несанкционированной активности. Сессии могут быть привязаны к конкретной песочнице и проекту, чтобы обеспечить целостность аудита.
-
Изоляция на уровне данных и вычислений. Выделение отдельных рабочих пространств и копий данных позволяет минимизировать перекрестное влияние между песочницами. Используются маскирование данных или псевдонимы там, где это необходимо для соблюдения конфиденциальности.
-
Примеры технологий. В рамках крупных облачных экосистем применяются подходы RBAC и ABAC в сочетании с policy-as-code. В открытых системах можно опираться на Kubernetes namespaces для изоляции вычислительных сред, в корпоративных платформах - на функциональность подобного уровня в Databricks или Snowflake, где поддерживаются политики доступа к данным и вычислениям на уровне рабочих пространств и баз данных.
Управление стоимостью песочниц
Управление затратами на песочницы требует прозрачности, прогнозируемости и возможности реагирования на аномалии.
-
Модели бюджетирования и распределение затрат. Вводятся бюджеты на песочницу, а также механизм распределения затрат по проектам или заказчикам. Применяется практика распределения расходов на основе фактического использования вычислительных ресурсов, хранения данных и сетевых спектров. В отдельных случаях возможно внедрение центров расходов (chargeback) или внутреннего учета, чтобы мотивировать экономное использование ресурсов.
-
Контроль использования и оптимизация. Мониторинг потребления ресурсов (CPU, память, клUSTER-ы, хранение данных) и автоматическое выключение неиспользуемых песочниц после завершения срока действия. Применяются политики автоматизированного масштабирования и ограничения по квотам для отдельных команд или проектов.
-
Прозрачность и аналитика затрат. Один источник правды, где пользователи могут видеть доступные бюджеты, предиктивные прогнозы расходов и историю использования. Визуализация метрик позволяет быстро реагировать на отклонения и оценивать экономическую эффективность экспериментов.
-
Примеры практик вендорской инфраструктуры. В облачных средах часто применяются нотации, такие как проекты и учетные квоты, которые позволяют привязывать затраты к конкретным подразделениям. В случае гибридной архитектуры возможность учета затрат по песочнице может быть реализована через отдельные бюджеты в облаке и встроенные механизмы централизованного учета.
Управление рисками и соответствием
Эффективное управление рисками требует системного подхода к идентификации, оценке и снижению угроз, а также к обеспечению соблюдения регуляторных требований и внутренних политик.
-
Таксономия рисков песочниц. Риски делятся на операционные (например, некорректная конфигурация изоляции), технические (утаивание или неправильное обращение с данными), финансовые (перерасход бюджета) и регуляторные (несоблюдение требований к обработке персональных данных). Каждой категории соответствуют параметры контроля: вероятность, воздействие, риск-уровень и соответствующие меры.
-
Контроль и защитные мероприятия. Реализуются превентивные и детективные controls: ограничение сетевого доступа, маскирование чувствительных данных, журналирование и хранение аудита, политика минимальных прав, регулярные аудиты и тестирования устойчивости к угрозам. Встроены автоматические проверки изменения политик и конфигураций песочниц.
-
Инцидент-менеджмент и реагирование. Налажены процедуры обнаружения, оценки и устранения инцидентов, связанных с песочницами. Включены ролики по эскалации, коммуникации с заинтересованными сторонами, восстановлению и последующему анализу уроков для улучшения контрольных мер.
-
Соответствие и аудит. Ведутся журналы доступа и действий, хранение копий политик и версий конфигураций, регулярные аудиты на соответствие требованиям корпоративной политики и регуляторным нормам. Для ускорения аудитов применяются автоматизированные проверки соответствия и репликация ключевых данных в безопасной среде.
-
Примеры рисков и меры снижения. Риск неверной настройки изоляции можно минимизировать через преднастройки шаблонов песочниц с фиксированными режимами доступа. Риск утечки данных снизит маскирование и контроль над копиями данных. Риск перерасхода бюджета - через автоматическое отключение песочницы по истечении срока и оповещения о превышении лимита.
Интеграция с организационной структурой и процессами
Эффективная реализация стратегии требует тесной интеграции песочниц в существующую организационную модель и процессы управления.
-
Интеграция с IT- и бизнес-процессами. Песочницы должны быть встроены в процессы управления изменениями, релиз-менеджмента и IT-операций. Это обеспечивает консистентность между экспериментами и экспертной поддержкой, снижает риски неконтролируемой эксплуатации и упрощает восстановление после сбоев.
-
Взаимодействие с рисковым и финансовым блоками. Финансы и управление рисками должны обладать понятной моделью учета затрат, механизмами аудита и регулярной отчетности по статусу песочниц. В результате достигается согласованность между инновациями и финансовой устойчивостью.
-
Управление политиками и автоматизацией. Внедряются единые политики и шаблоны, которые распространяются на все песочницы. Автоматизация через policy-as-code и инфраструктуру как код обеспечивает повторяемость и ускорение развертывания, минимизируя ручной труд и вероятность ошибок.
-
Роли управления и ответственность. Утверждается четкая организация управления песочницами: компетентности, полномочия, распределение ответственности между платформенной командой и бизнес-подразделениями, процедуры эскалации и взаимодействия с аудиторскими комиссиями.
-
Внедрение в зрелость организации. Начиная с пилотных проектов, затем переход к масштабированию с применением повторяемых архитектурных решений и готовых шаблонов. По мере роста портфеля песочниц увеличивается роль центра компетенций, который развивает методологию, формирует стандарты и поддерживает обучение.
Key takeaways
- Песочницы должны быть управляемыми средами, где скорость экспериментов сочетается с контролем риска и затрат.
- Архитектура изоляции, политики доступа и автоматизации жизненного цикла критически важны для устойчивости модели.
- Эффективное управление доступами требует сочетания RBAC и ABAC, policy-as-code и временных прав доступа.
- Управление стоимостью требует прозрачности бюджетов, предупреждений и автоматических механизмов отключения неиспользуемых песочниц.
- Риск-менеджмент и соответствие должны быть встроены в процесс через аудит, мониторинг и реагирование на инциденты.
- Интеграция песочниц в организационную структуру и процессы обеспечивает единое управление портфелем и ускорение внедрения.
- Регулярная оценка и обновление политик позволят поддерживать баланс между инновациями и ответственностью.
FAQ
- Что именно обеспечивает концепция стратегии управления песочницами?
Стратегия обеспечивает формализацию целей песочниц, архитектурные принципы изоляции и контроля, процедуры доступа и стоимости, а также механизмы мониторинга и соответствия. Она избегает хаотического развертывания песочниц и обеспечивает повторяемость, безопасность и управляемость портфеля экспериментов.
- Какие роли критично важны в такой модели?
Ключевые роли - Sandbox Owner (владелец проекта), Sandbox Manager (операционный менеджер), Platform Team (инфраструктура и automation), Data Steward (качество и безопасность данных), Security/Compliance (контроль и аудит) и Finance (стоимость). Распределение ролей должно быть зафиксировано в RACI-матрице.
- Как определить границы песочницы и ее жизненный цикл?
Границы устанавливаются бизнес-целью, пределами по бюджету и сроками. Жизненный цикл включает этапы: инициация, provisioning, эксплуатация, контроль и завершение с автоматическим удалением ресурсов и архивированием данных. Эти этапы должны поддерживаться шаблонами и политикам, которые задокументированы и автоматизированы.
- Как организовать управление доступом к песочницам?
Используется сочетание RBAC и ABAC, реализуется policy-as-code, запросы на доступ проходят согласование, а активные сессии ограничиваются по времени. Важна практика «разделения обязанностей» для предотвращения конфликтов интересов и злоупотреблений.
- Как быть с затратами на песочницы?
Необходимо предусмотреть бюджеты, прозрачность затрат и механизмы предупреждений. Вводится учет по проектам, возможность chargeback или внутреннего распределения расходов, а также автоматические меры по отключению песочниц при превышении лимита.
- Какие риски требуют особого внимания?
К числу главных рисков относятся утечки данных, некорректная изоляция, перерасход бюджета и несоблюдение требований к обработке персональных данных. Меры снижения включают маскирование данных, журналирование, аудит и регулярное тестирование устойчивости политик.
- Как обеспечить эффективную интеграцию песочниц в организацию?
Необходимо синхронизировать песочницы с процессами ITSM, финансового и управленческого контроля, обеспечить единый центр компетенций, стандартизировать шаблоны и политики, а также внедрить обучение и практики обмена опытом между командами.
- Какие примеры технологий или платформ поддерживают такую стратегию?
Используются подходы RBAC/ABAC и policy-as-code. В открытой среде применимы Kubernetes namespaces для изоляции вычислительных сред; в корпоративной экосистеме - инструменты платформ, таких как Databricks или Snowflake, где можно реализовать политики доступа, разделение данных и управляемые среды разработки. Широкий подход позволяет адаптировать решение под конкретную архитектуру организации.
- Как измерять эффективность стратегии песочниц?
Эффективность оценивается через сочетание бизнес-метрик (скорость цикла эксперимента, доля принятых идей, возврат инвестиций), операционных показателей (уровень соответствия политикам, количество инцидентов, время реакции) и финансовых метрик (собственные бюджеты по песочницам, экономия времени на тестировании).
- Какие шаги для начала внедрения стратегии?
Начать с пилотной группы песочниц, определить цели, роли и основной набор политик. Построить шаблоны для изоляции и управления доступами, внедрить централизованный мониторинг затрат и аудита. По результатам пилота - масштабировать архитектуру и процессы, внедрить стандартизированные процедуры и обучающие программы для всей организации.


