

Архитектура безопасности: доступ, маскирование, аудит и соответствие требованиям
Современный хранилище данных (DWH) является объединяющим узлом для анализа, отчетности и управленческих решений. Уровень безопасности, применяемый к этому слою, определяет не только сохранность данных, но и доверие к аналитическим выводам. Глубокая архитектура безопасности должна обеспечивать гибкость в доступе к данным для разных ролей и приложений, минимизируя риск утечки, нарушения конфиденциальности и несоответствий регулятивным требованиям. В данной главе рассматриваются принципы проектирования архитектуры безопасности для SQL-доджаного DWH, способы реализации доступа, маскирования и аудита, а также подходы к соответствию требованиям и управлению рисками.
Безопасность в контексте DWH - это не только технологическая задача. Это сочетание архитектуры данных, политик управления доступом, механизмов маскирования и шифрования, инфраструктуры аудитa и процессов управления соответствием. Реализация должна быть ориентирована на принцип наименьших привилегий, явное разграничение обязанностей, прозрачность операций и возможность аудита независимо от уровня доступа. Эффективная архитектура безопасности поддерживает широкий набор сценариев: от обычной аналитической работы по данным до административных и инженерных процедур обслуживания, включая миграции, тестирование и развёртывание обновлений.
Далее приводится структурированный взгляд на ключевые элементы архитектуры безопасности в DWH, их взаимосвязь, типовые схемы интеграции и практические ориентиры по реализации.
- Ключевые компоненты: доступ и идентификация, контроль доступа, маскирование и защита данных, аудит и мониторинг, соответствие требованиям и управление рисками.
- Распределение обязанностей: роли пользователей, разделение функций между аналитиками, администраторами баз данных и инженерами безопасности.
- Технические решения: модели контроля доступа (RBAC, ABAC), динамическое и статическое маскирование, шифрование и управление ключами, интеграция с IdP и SIEM.
- Производственная практика: проектирование политики доступа, процессного контроля, тестирование множества сценариев доступа, регламенты аудита и ретенции логов.
Архитектура доступа и идентификации
Доступ к данным в DWH следует строить на базе единой системы идентификации и многоуровневой модели контроля доступа. Основной концепцией является распределение ролей и атрибутов, которые определяют, какие данные доступны конкретному пользователю или сервису, в каком объёме и в каком контексте. Современная архитектура предполагает интеграцию с IdP (Identity Provider) через федеративные протоколы (SAML, OAuth, OIDC) и внедрение единого входа (SSO) на уровне рабочих процессов аналитиков и бизнес-приложений.
Ключевые принципы:
- Модель управления доступом: RBAC для стандартных операций, ABAC для динамических ограничений по контексту (география, проект, временные окна и т. п.). В реальных сценариях целесообразна гибридная комбинация: роли задают базовый набор привилегий, атрибуты уточняют доступ.
- Разграничение по окружениям: разделение доступа между разработкой, тестированием и продакшном, чтобы риск ошибок и экспозии снизить до минимальных уровней.
- Принцип наименьших привилегий: пользователи получают только те права, которые необходимы для выполнения их задач; привилегии требуют обоснования и регулярной актуализации.
- Сегментация данных и ролей: создание наборов данных и соответствующих ролей, ограничивающих доступ к чувствительным субъектам (PII, финансовые данные, данные клиентов).
- Интеграция с каталогами и ремесло аудита: кросс-отслеживание прав доступа и изменений в политике через централизованный каталог и журналы изменений.
Схемы реализации:
- Центральный IdP + локальные политики в DWH: единая аутентификация, локальная политика авторизации для операций, выполняемых внутри DWH.
- Контроль доступа на уровне объектов: базы данных, схемы, таблицы, столбцы. Включение многоуровневых ограничений позволяет защитить чувствительные столбцы и строки без ложного ограничивания аналитики по всему набору данных.
- Разделение функций администратора и пользователя: операционные действия по созданию и изменению пользователей отделяются от аналитических запросов к данным.
Пример реализации на PostgreSQL (иллюстративный, для понимания концепций):
-
Создание роли и включение Row Level Security (RLS) для таблицы orders с локальной политикой доступа по региону.
ALTER TABLE orders ENABLE ROW LEVEL SECURITY; ## CREATE POLICY region_filter ON orders USING (region = current_setting('myapp.user_region')::text); -
Пример настройки контекста сессии:
SET myapp.user_region = 'US';
Важно учитывать, что в многих DWH-решениях есть готовые инструменты и политики для интеграции с IdP и для управления сессиями. Например, в коммерческих платформах безопасность реализуется через встроенные механизмы ролей, политик и политики маскирования, которые можно дополнять внешними провайдерами идентификации и централизованной политикой доступа.
Маскирование и защита данных
Маскирование данных - один из самых эффективных способов защиты чувствительных данных на уровне аналитических запросов, не препятствуя аналитике. В DWH маскирование может быть реализовано как на уровне столбцов и таблиц, так и на уровне запросов (динамическое маскирование). Систематический подход к маскированию снижает риск случайной утечки и обеспечивает соответствие требованиям регуляторов без радикального ограничения объема доступной информации.
Типы маскирования:
- Статическое маскирование: создаются копии наборов данных с замаскированными значениями для тестирования, обучения и DR-анализов. Это минимизирует риск затрагивания реальных данных.
- Динамическое маскирование: во время выполнения запроса значения конфиденциальных столбцов заменяются маской по правам доступа пользователя. Это сохраняет возможность проведения полного анализа для авторизованных пользователей и предотвращает вывод чувствительных данных неавторизованным.
Выбор подхода зависит от контекста использования: для продакшн-аналитики чаще применяют динамическое маскирование в сочетании с политиками доступа, тогда как для тестирования и разработки - статическое маскирование.
Маскирование на уровне столбцов и схем:
- Выборочные столбцы, содержащие идентификационные данные (PII, финансы) маскируются для всех неавторизованных ролей.
- В продвинутых сценариях применяются маскировочные политики, которые учитывают контекст запроса: роль пользователя, источник запроса, временные параметры и сложность расчета.
Шифрование и управление ключами:
- Данные в покое шифруются с использованием ключей, управляемых централизованно через облачный KMS или локовую систему управления ключами.
- Ротация ключей, хранение ключей отдельно от данных, журналирование операций над ключами, разделение обязанностей между владельцами данных и администраторами ключей.
Интеграция с политиками классификации:
- Категоризация данных в каталоге знаний должна отражать чувствительность столбцов и таблиц. Это позволяет автоматически применять политики доступов и маскирования на основе классификации.
Пример архитектуры маскирования в контексте DWH:
- Использование встроенных функций базы данных или внешних политик, которые определяют, какие роли видят полные значения, а какие - маскированные.
- Соответствие требованиям скорости анализа - динамическое маскирование минимизирует задержки, обеспечивая прозрачность для пользователей, сохраняя безопасность.
Аудит и мониторинг безопасности
Эффективная система аудита и мониторинга необходима для обнаружения инцидентов, подтверждения соответствия и поддержки дисциплины изменений. В DWH аудит обеспечивает полный реестр действий пользователей, изменений конфигураций, выполнения критических операций и попыток несанкционированного доступа. Аудит способствует выявлению аномалий и позволяет быстро реагировать на инциденты.
Ключевые элементы аудита:
- Что логировать: идентификатор пользователя, роль, временная метка, выполняемая операция, объекты данных, параметры запроса, результат операции.
- Где хранить логи: на централизованном хранилище с неизменяемостью (WORM, хранение в архивах), с защитой от несанкционированного удаления.
- Как анализировать: интеграция с SIEM/эффективной системой анализа логов, построение дашбордов по событиям доступа, частоте попыток входа, экспорту данных и др.
- Контроль целостности: защитные механизмы против манипуляции логами, нативные механизмы хранения и проверки целостности (криптографическая хеш-функция, цепочка изменений).
- Регулярные проверки: тестирование сценариев аудита, аудит соответствия политик и регламентов, ревизии прав доступа.
Организационно аудит должен сопровождаться регламентами:
- Политика хранения логов и ретенции: сколько времени хранить, какие данные удалять и как обезличивать информацию.
- Сроки ответов на инциденты: оперативная обработка, эскалация, уведомления.
- Процедуры мониторинга аномалий и управление этими инцидентами.
- Документация изменений в политике доступа и в маскировании.
Технологически аудит может быть реализован через:
- Интеграцию DWH с SIEM, системами мониторинга и поиска событий.
- Хранение метаданных об изменениях в политике доступа и маскировании в централизованном каталоге.
- Использование функциональности аудита базы данных (audit logs), доступных в большинстве современных систем управления базами данных.
Соответствие требованиям и управление рисками
Данные в DWH подвержены регуляторным требованиям разных юрисдикций. Управление соответствием требует системного подхода: описание контроля, его исполнение, доказательства соблюдения и периодические проверки. В рамках архитектуры безопасности в DWH решаются вопросы локализации данных, прав на обработку, периода хранения, удаления и обеспечения прав субъектов данных.
Ключевые направления:
- Регуляторная карта и карта рисков: идентификация регуляторных требований (SOX, GDPR, HIPAA, PCI-DSS и др.), сопоставление их с существующими контролями, формирование плана исправления.
- Политики хранения и удаления данных: определение сроков хранения данных, автоматизация удаления или анонимизации по истечении срока, обеспечение возможности исполнения прав субъектов данных (право на удаление, доступ к данным и их исправление).
- Контроль доступа и аудит как управляемый риск-панель: регулярные обзоры прав доступа, политика обновления ролей, отслеживание изменений в политиках доступа и маскировании.
- Географическая локализация и трансграничная передача данных: соответствие требованиям к хранению и обработке данных в рамках соответствующих юрисдикций, использование регионализованных кластеров и политик.
- Управление поставщиками и интеграциями: оценка поставщиков, управление контрактами, аудит зависимостей и безопасности интеграций.
Институциональные процессы и роль архитектуры:
- Создание единой политики безопасности, привязанной к бизнес-процессам и данным, а не только к технологиям.
- Внедрение процессов управления изменениями, включая оценку влияния изменений на безопасность и соответствие.
- Построение цикла аудита и сертификаций, включая периодические проверки пройденных тестов, обновлений политик и контроль эффективности.
Интеграционные элементы:
- Интеграция с облачными или локальными сервисами идентификации и управления доступом для единой картины прав.
- Внедрение каталогов данных и классификации с автоматическим применением политик к данным на основе метаданных.
- Интеграция журнала аудита с системами мониторинга и управления инцидентами.
Практическая дорожная карта реализации:
- Определение политики доступа и маскирования на уровне бизнес-подразделений; формирование ролей и атрибутов, соответствующих задачам.
- Выбор архитектурных моделей контроля доступа (RBAC/ABAC) и перестройка существующих объектов базы данных под новые политики.
- Внедрение маскирования: динамическое для запросов аналитиков и статическое для тестовой среды; обеспечение отсутствия лишней информации в ответах.
- Реализация аудита: сбор и нормализация событий, настройка SIEM и политики ретенции, обеспечение непрерывности мониторинга.
- Обеспечение соответствия: соответствие регуляторным требованиям, документация и регулярные проверки.
- Обучение персонала и настройка процессов управления изменениями, включая ротацию ключей и обновления политик.
Реализация инфраструктурного обеспечения
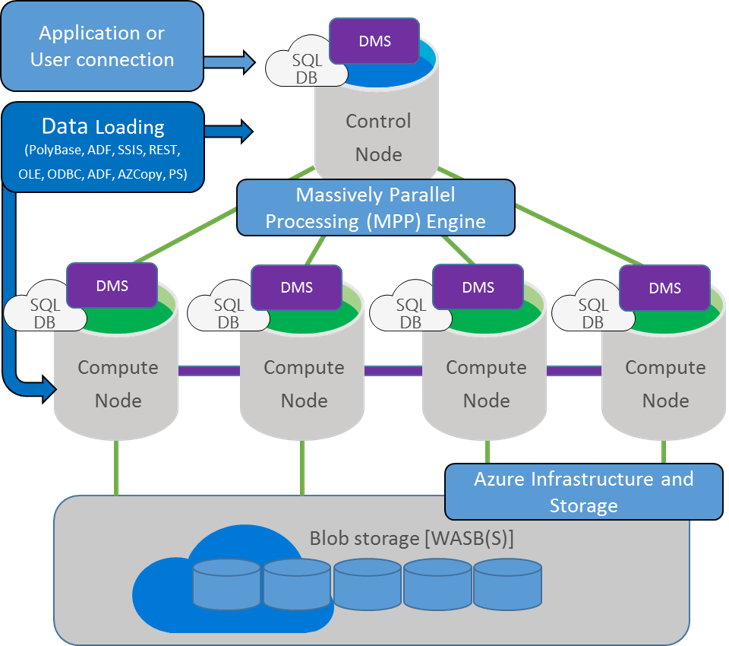
В реальных системах следует обеспечить совместимость между различными компонентами: хранение данных, обработка запросов, управление доступом, маскирование и аудит. Значительную роль играет интеграция с внешними и внутренними сервисами идентификации, каталогами, безопасной конфигурацией и механизмами мониторинга. Важно обеспечить согласованность политики доступа между слоями: источником данных, слоями хранения и инструментами отчетности.
Рекомендации по архитектуре:
- Разграничение ролей и функций: отделение администраторов баз данных от аналитиков и сервисных аккаунтов, чтобы не возникало пересечений в правах.
- Инструменты и форматы политик: хранение политик в централизованном репозитории, который поддерживает версионирование и аудит изменений.
- Учет требований по данным: классификация данных и внедрение соответствующих политик. Это позволяет делать автоматическое применение ограничений к данным в зависимости от их уровня секретности.
- Мониторинг и резервирование: регулярный аудит и тестирование политик доступа, маскирования и аудита; создание копий журналов и обеспечение их сохранности в случае инцидентов.
- Производительная устойчивость: рассмотрение влияния политик на производительность запросов; баланс между безопасностью и скоростью аналитических операций.
Key takeaways
- Эффективная архитектура безопасности DWH строится на сочетании управления доступом, маскирования, аудита и соответствия требованиям.
- RBAC и ABAC должны использоваться совместно для гибкого и точного управления доступом к данным на уровне таблиц и столбцов.
- Динамическое маскирование позволяет сохранять полноту аналитики для авторизованных пользователей и снижает риск утечки данных для остальных.
- Аудит и мониторинг являются неотъемлемой частью безопасности: они обеспечивают доказательства соответствия, позволяют обнаружить инциденты и улучшить процессы.
- Управление соответствием требует документированной политики, привязки к бизнес-процессам и регулярной проверки прав доступа и политик.
- Интеграция с IdP, каталогами данных и SIEM упрощает управление доступом, упрощает аудит и поддерживает скорость реакции на инциденты.
- Практическая реализация должна отражать бизнес-цели, требования регуляторов и технические ограничения системы хранения данных.
FAQ
- Что такое баланс между доступностью аналитики и защитой конфиденциальных данных?
Баланс достигается за счет сочетания RBAC/ABAC, динамического маскирования и политики разделения привилегий. Аналитики получают доступ к необходимым данным через роли, а чувствительные поля защищаются маскированием или ограничением доступа, что позволяет сохранить точность анализа без риска утечки.
- Как выбрать между RBAC и ABAC в DWH?
RBAC прост в внедрении и управлении, особенно на старте проекта, но ограничивает гибкость в контекстных условиях. ABAC обеспечивает более точную настройку доступа по контексту (проект, регион, время). Рекомендуется использовать гибридный подход: базовые роли через RBAC, дополняемые атрибутами через ABAC для динамических ограничений.
- Какие типы маскирования предпочтительнее для больших DWH?
Динамическое маскирование хорошо подходит для продуктивной аналитики и интерактивных запросов, поскольку не требует дублирования данных. Статическое маскирование полезно для тестовой среды и обучения, когда требуется полное разделение наборов данных и гарантия конфиденциальности.
- Какие основные элементы аудита должны быть в каждом DWH?
Идентификация пользователя, роль и сессия; выполняемая операция; целевые объекты данных; временная метка; результат. Логи должны храниться централизованно, иметь защиту от tampering и быть доступными для анализа в SIEM.
- Как обеспечить соответствие GDPR/SOX в DWH?
Создать карту регуляторных требований, привязать их к конкретным контролям (доступ, маскирование, аудит), внедрить политики сохранения данных и удаления, обеспечить контроль полноты и точности журналов аудита, провести периодические аудиты процессов и политик.
- Какие риски возникают при слабой архитектуре безопасности DWH?
Утечка данных, нарушение прав субъектов, нарушение регуляторных требований, эскалация привилегий и манипуляции журналами. Риск усиливается при неправильной настройке маскирования, несогласованных политиках доступа и отсутствии централизованного аудита.
- Что лучше использовать для интеграции с IdP и каталогами данных?
На практике целесообразно опираться на готовые решения уровня IdP и каталога, например, федеративные протоколы SAML/OIDC для аутентификации и интеграцию с каталогами данных через стандартные интерфейсы. Примеры: интеграция со SIEM-решениями и использованием встроенных механизмов политик в DWH и в IdP.
- Как проверить эффективность политики доступа и маскирования?
Провести тестирование сценариев доступа: попытки доступа по ролям и атрибутам, попытки доступа к маскированным столбцам и к полям с различной конфиденциальностью, анализ логов аудита, нагрузочное тестирование влияния политик на производительность, ревизия политики через регламентированные процессы.
- Какие примеры технологий и практик стоит учитывать сразу?
Для иллюстрации: динамическое маскирование и RBAC/ABAC в рамках современных DWH-решений; использование KMS для управления ключами; аудит через SIEM; интеграцию с IdP для единого входа; каталогизация данных и классификация согласно требованиям конфиденциальности.
- Что является ключом к устойчивому внедрению архитектуры безопасности в DWH?
Ключами являются четко обозначенная бизнес-цепочка требований к данным, управляемые политиками доступа и маскирования, автоматизированный аудит и ретенционность логов, а также регламентированные процессы изменения и улучшения политики безопасности. Устойчивость достигается через циклическую проверку и адаптацию к меняющимся регуляторным требованиям и бизнес-целям.


