

Безопасность в мультиоблачной и гибридной среде: управление идентификацией и политики
В условиях мультиоблачной и гибридной инфраструктуры идентификация пользователей, устройств и сервисов становится краеугольным камнем безопасности дата-платформ. Единая модель доверия, эффективная политики доступа и механизмы аудита должны работать как единый конструктор, объединяющий разнородные облачные окружения, локальные конторы и сервисные архитектуры. Эта глава посвящена архитектурным подходам к управлению идентификацией и к формированию политик доступа в рамках мультиоблачной и гибридной среды: какие механизмы позволяют обеспечить единое доверие, как проектировать политики по принципу минимального доверия, какие протоколы и интеграционные паттерны применяют на практике, как организовать аудит и соответствие требованиям.
Во вводной части представлены концепции, которые лежат в основе современных решений по идентификации в мультиоблачной среде: Fabric идентификации, федеративные механизмы, брокеры идентификации и принципы централизации или координации управления доступом. Далее разбираются политики доступа и архитектурные схемы реализации zero trust, опираясь на стандартные протоколы и принципы кросс-облачной совместимости. В финальной части главы приведены практические сценарии внедрения, варианты интеграции с существующими инструментами и средствами аудита.
- Архитектура управления идентификацией в мультиоблачной и гибридной среде
- Политики доступа и подход Zero Trust в дата-платформах
- Технологии и протоколы: SSO, OAuth, OpenID Connect, mTLS, PAM, KMS
- Управление ключами, шифрованием и аудит
- Интеграция и кейсы внедрения в реальных условиях
- Мониторинг и аудит доступа
Архитектура управления идентификацией в мультиоблачной и гибридной среде
Центральной концепцией является создание единого “фабрика доверия” — объединение источников идентификаторов, механизмов аутентификации и секьюрных политик в рамках единой архитектуры. В мультиоблачной и гибридной среде часто применяют сочетание федеративной идентификации и брокерства идентификацией: централизованная платформа или сервис-посредник обеспечивает единый вход к ресурсам в разных облаках, одновременно поддерживая автономные политики отдельных сред. В такой архитектуре выделяют несколько ключевых элементов:
- Identity fabric (структура доверия): набор доменов идентификации, которые связаны между собой через доверительные отношения. В реальности это может быть федеративная сеть на базе ОIDC/SAML, поддерживаемая через брокера идентификации, который переводит креды и атрибуты между облаками.
- Identity provider (IdP) и сервис-посредник (broker): IdP выдает аутентификацию и необходимые атрибуты, брокер обеспечивает согласование и маршрутизацию запросов к нужному набору услуг в разных облаках. В некоторых случаях IdP в одном облаке выступает как основной источник идентификации, в другом — как федеративная связь через стандартный протокол.
- Протоколы и стандарты: OIDC, OAuth 2.0, SAML, SCIM для плана автоматизации provisioning, а также протоколы для сервиса-сервиса аутентификации (mTLS для сервиса к сервису). Эти протоколы обеспечивают согласование атрибутов и политики между различными средами.
- Принципы безопасной настройки и жизненного цикла учетной записи: единый процесс регистрации, атрибутивная матрица (roles, groups, attributes), принципы least privilege и автоматизированная ротация удостоверений.
- Инструменты управления секретами и ключами: централизованный пул, который обеспечивает доступ к секретам и ключам на основе политик, а также безопасное распространение ключей между облаками ( envelope encryption, контекстно-зависимое деобложение).
Схема доверия между облаками должна быть спроектирована так, чтобы избегать единичной точки отказа и минимизировать риск утечки данных. В реальных проектах это достигается через распределенную архитектуру доверия: несколько IdP, каждый из которых обслуживает конкретные регионы или бизнес-области, и единый брокер, обеспечивающий согласованный обмен атрибутами и политиками. В качестве примера архитектуры можно рассмотреть схему с OIDC-брокером, который агрегирует идентификацию пользователей из AWS Cognito, Azure AD и локального IdP, а затем предоставляет консистентные токены сервисам в разных окружениях.
Ключевые принципы здесь — единый контекст атрибутов и согласованность политик. Принципы атрибутивной передачи (SCIM-совместимый provisioning), управление сессиями и длительность жизни токенов, а также корректная настройка доменов доверия снижают риск конфигурационных ошибок и снижают задержки в обработке аутентификации.
Пример: функционирование политики в контексте федеративной идентификации. В рамках одного решения можно использовать.policy, который обеспечивает проверку Claim-атрибутов входа и связи между ролью пользователя и доступом к данным в разных окружениях. Ниже приведён упрощённый образец политики на языке Rego (OPA), иллюстрирующий подход к policy-as-code в мультиоблачной среде.
package authzdefault allow = false
allow { input.method == "GET" input.path == "/data" input.user.role == "data_reader" input.device.trusted }
Расширение архитектуры включает в себя механизмы протокольной агрегации, где каждая среда поддерживает свой набор протоколов, но общий контекст атрибутов согласуется через брокер идентификации. В итоге получается единое окно входа для пользователей и сервисов с централизованным управлением политиками и атрибутами.
Управление идентификацией в мультиоблачной среде требует особого внимания к трех аспектам: скорости реакции на изменения в учетных записях, проверке подлинности и целостности данных, а также устойчивому хранению и обновлению атрибутов. Эволюция архитектуры должна предусматривать трассируемость действий пользователей и сервисов: кто, когда и какие ресурсы запросил доступ, и какие атрибуты повлияли на это решение.
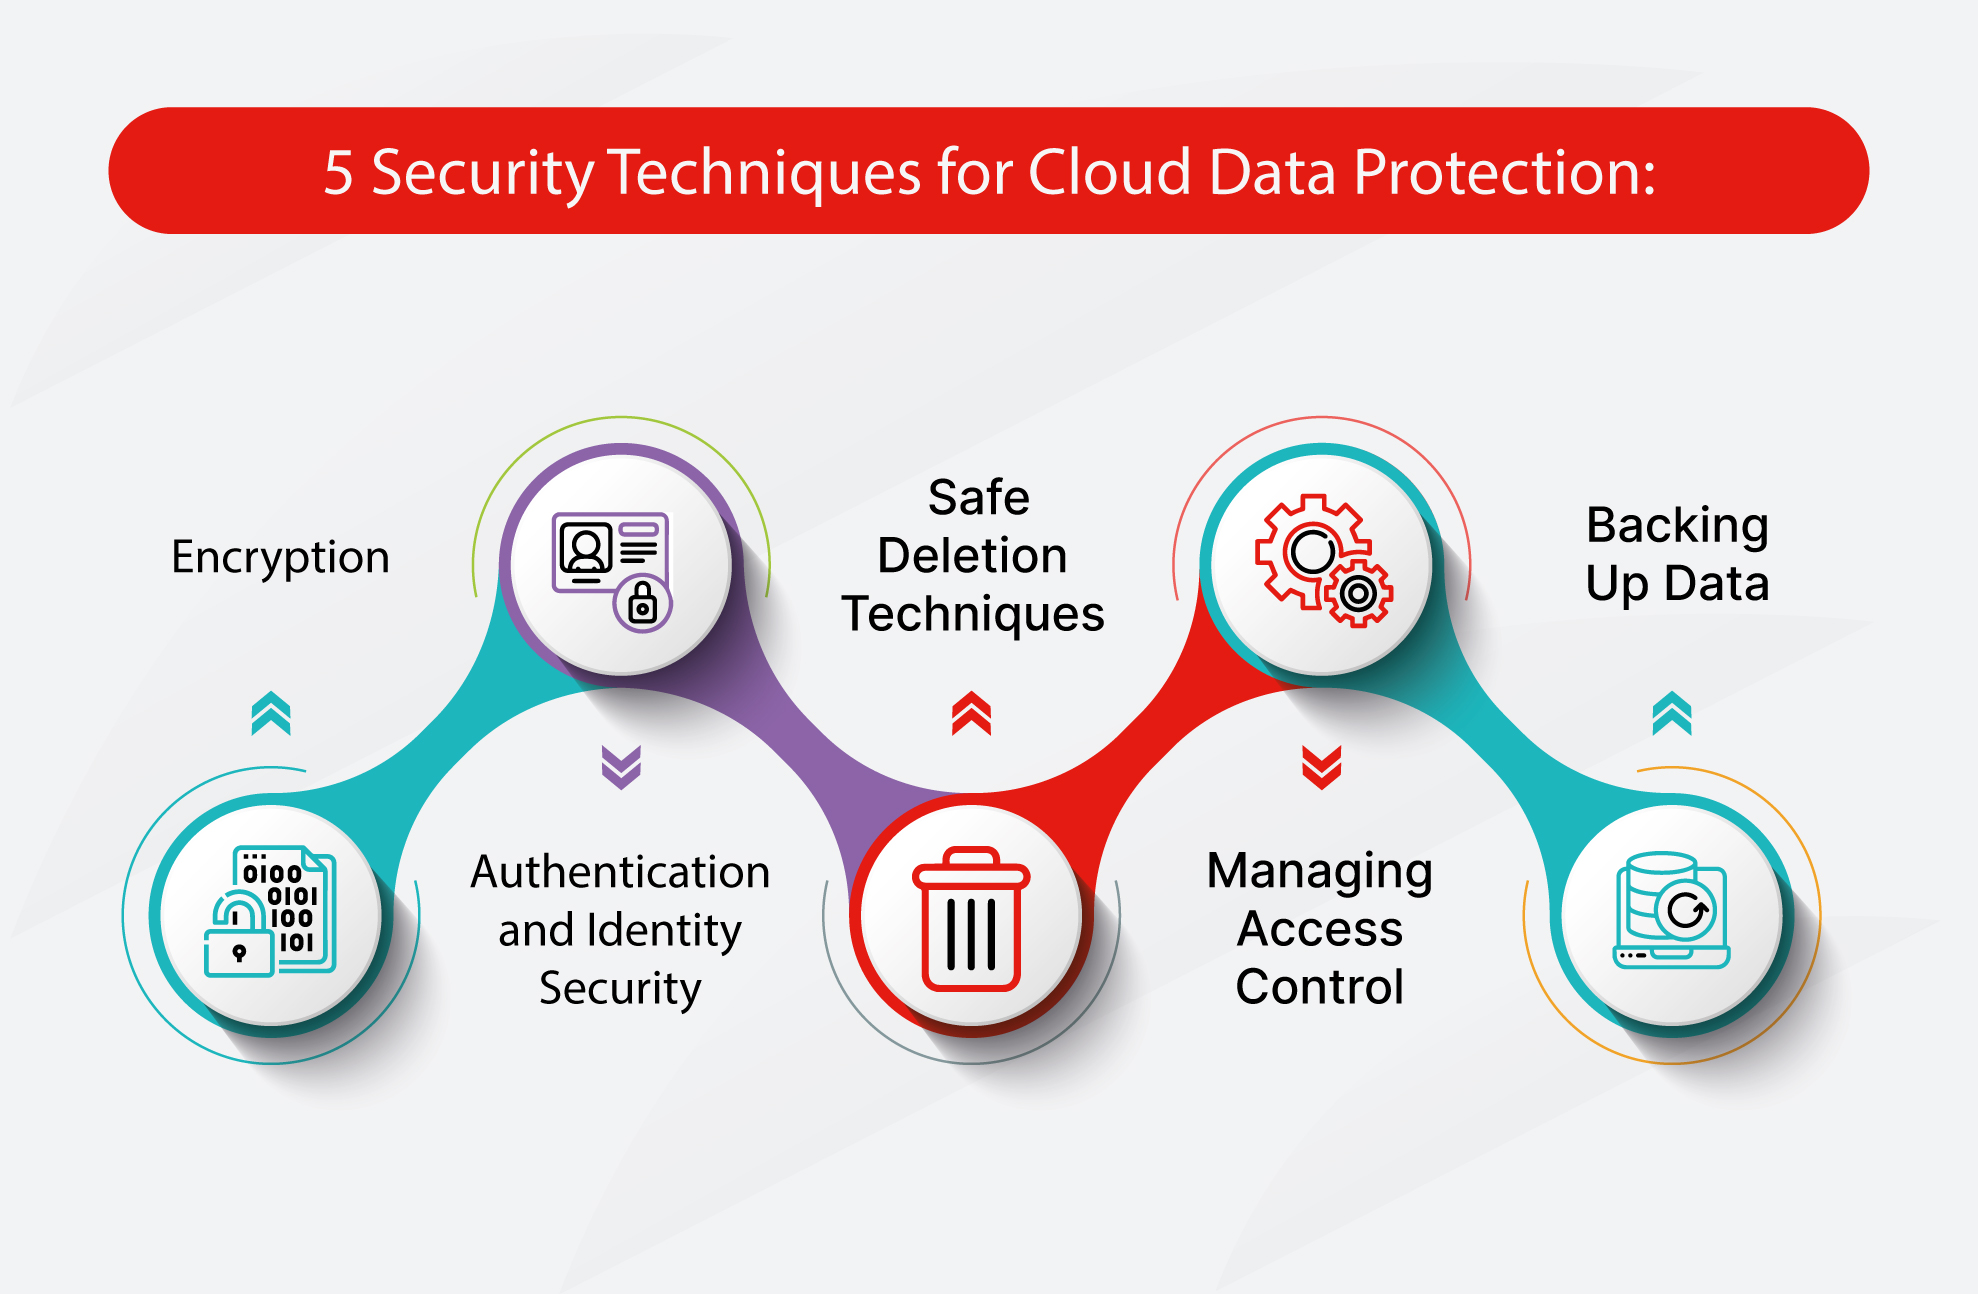
Политики доступа и подход Zero Trust в дата-платформах
Zero Trust предполагает отказ от доверия по умолчанию и проверку каждого запроса доступа независимо от источника. Реализация этого подхода в мультиоблачной среде требует проектирования политик на уровне атрибутов пользователя, устройства, контекста запроса и поведения сервиса. Основные принципы включают:
- Доступ по принципу минимального доверия (least privilege): пользователю и сервису предоставляется только необходимый доступ на минимальный срок.
- Многоуровневые политики: политики доступа должны быть разделены на уровне идентификации, контекста устройства, геолокации, времени и уровня сервиса.
- Policy-as-code: политики описываются в виде машинно читаемых правил, которые могут версионироваться и автоматически применяться по всей инфраструктуре.
- Контекстная авторизация: решение об доступе зависит не только от роли, но и от состояния устройства, валидности сессии, прохождения дополнительной аутентификации и прочих факторов риска.
Для реализации Zero Trust применяют сочетание PDP/PEP (policy decision point / policy enforcement point) и динамическое управление доступом. PDP принимает решение на основе актуальных данных об идентификационной сессии, контексте устройства, местоположении и риска. PEP обеспечивает фактическое выполнение этого решения на точках входа — API-шлюзах, сервис-мессях и базах данных.
- Политика как код: использование таких инструментов, как Open Policy Agent (OPA) или аналогичных механизмов, которые читают входные данные, оценивают правила и возвращают разрешение или запрет. Это позволяет централизовать контроль и снизить риск расхождений между средами.
- Атрибуты и источники данных: помимо базовых ролей, в политику включаются атрибуты устройства (антивирусный статус, наличие безопасного ключа, рейтинг доверия устройства), контекст запроса (время суток, риск-метрики), контекст сервиса (ему принадлежность к критическому рабочему потоку) и данные об аутентификации (напр., метод входа: MFA, биометрия).
- Схемы аудита и мониторинга: каждое решение должно быть сопровождаемо детализированными журналами, чтобы в случае инцидента можно было определить точку отказа и характер нарушения.
Примеры паттернов реализации политики в мультиоблачной среде:
- Политики доступа, основанные на RBAC/ABAC: роль или набор атрибутов (group, department, device type) напрямую влияет на доступ к данным и сервисам.
- Управление доступом к данным через сервисные аккаунты: сервисам предоставляются минимальные привилегии на уровне чтения/записи и временные креды, которые автоматически обновляются.
- Контекстная MFA: для критических операций доступ требует многофакторной аутентификации, особенно если запрос приходит из нестандартного региона или устройства.
В качестве иллюстрации можно рассмотреть следующий сценарий: запрос к данным выполняется через API, который должен принять решение в рамках политики. PDP получает входные данные: метод "GET", путь "/data", роль пользователя "data_reader", статус устройства "trusted". На основе политики PEP разрешает доступ. В противном случае запрос блокируется, и инцидент регистрируется для аудита.
Технологии и протоколы: SSO, OAuth, OpenID Connect, mTLS, PAM, KMS
Эффективная интеграция мультиоблачной и гибридной среды требует опоры на современные протоколы и технологии. Ниже рассмотрены ключевые группы протоколов и их роль в архитектуре безопасности дата-платформ.
- SSO и федеративная идентификация: единый вход в разные облачные среды упрощает пользовательский опыт и снижает вероятность паролей в слабых местах. Реализация часто опирается на SAML или OpenID Connect, где OIDC выступает надёжной биржей токенов между IdP и ресурсами.
- OAuth 2.0 и OpenID Connect: OAuth обеспечивает авторизацию без раскрытия паролей, а OIDC добавляет аутентификацию и передачу атрибутов пользователя. В мультиоблачной среде это позволяет централизовать выдачу access-токенов и безопасно делиться ими между SaaS и сервисами.
- mTLS для сервис-сервисной аутентификации: двухстороннее TLS-шифрование обеспечивает проверку подлинности и целостности между сервисами в разных облаках и в гибридной инфраструктуре. Это критично для потоков данных между компонентами дата-платформы.
- Privileged Access Management (PAM): управление привилегированным доступом к сервисам и инфраструктурным компонентам, включая временные креды, контроль над сессиями и аудит действий администраторов.
- Key Management System (KMS) и криптография: envelope encryption и централизованное управление ключами позволяют защищать данные и в покое, и в передаче. Интеграция между облачными KMS и внешними системами, например Vault, обеспечивает единый контроль доступа к ключам независимо от среды.
- Безопасность идентификационных источников: паттерны по поддержке биометрии, FIDO2, аппаратной защиты ключей и защиты учётных данных на уровне устройств — важная часть Zero Trust.
Практическое применение протоколов в мультиоблачной среде строится на согласованной схеме обмена токенами и атрибутами, а также на унифицировании политики. В реальных проектах часто применяется гибридный подход: внутри каждого облака — локальные IAM и политики, а для кросс-облачной аутентификации — федеративный IdP с единым банк идентификационных удостоверений и централизованной политикой доступа.
Важно помнить, что выбор протоколов должен быть обусловлен требованиями к совместимости, скорости и безопасности. Например, для сервисов с высоким уровнем требовательности к задержкам и устойчивости рекомендуется минимизировать количество переходов по сетям и использовать обмен токенами через заранее согласованные прокси-агенты. В случаях, когда требуется строгий контроль над выдачей ключей и управление ими, применяют централизованные системы управления ключами с поддержкой многоуровневых политик доступа и ретрацией.
Управление ключами, шифрованием и аудит
Безопасность данных в мультиоблачной среде неразрывно связана с криптографией и управлением ключами. Основные принципы:
- Enveloping и lifecycle ключей: данные шифруются на уровне клиента или на уровне сервиса с использованием Data Keys, которые сами шифруются мастер-ключами в KMS. Ротация ключей должна происходить регулярно и автоматически, без прерывания доступа к данным.
- Доступ к ключам: политика доступа к ключам должна быть строго ограничена по ролям и атрибутам, с журналированием всех запросов к ключам. В мультиоблачной среде жизненно важно обеспечить единый механизм аудита для всех ключевых операций.
- Централизованное управление ключами: использование одного места управления ключами позволяет унифицировать политику и мониторинг, упрощая соответствие требованиям и аудит.
- Интеграция с Vault и облачными KMS: HashiCorp Vault как кросс-облачный инструмент управления секретами и ключами может сочетаться с облачными KMS (AWS KMS, Google Cloud KMS, Azure Key Vault) для обеспечения согласованной политики доступа и аудита. Это снижает зависимость от конкретного поставщика и способствует более гибкой миграции между облаками.
- Аудит и комплаенс: мониторинг и запись всех операций с ключами, доступ к секретам, а также событийные логи, связанные с шифрованием и доступом к данным, — критически важны для соответствия требованиям регуляторов и стандартам безопасности.
Дополнительно к процессам ключевого управления следует внедрить технические меры по защите критических операций: многофакторная аутентификация для администраторов, разделение ролей для секретного менеджмента, периодическая проверка политик доступа и аудита через независимую аудиторию. В гибридной среде особенности аудита включают консолидацию логов из разных облаков в централизованный SIEM и создание общих метрик по времени жизни ключей, частоте вращения и объему обработанных секретов.
Интеграция и кейсы внедрения в реальных условиях
Реальные проекты требуют практических руководств по интеграции архитектурных принципов в существующую экосистему. В мультиоблачной и гибридной среде к интеграции подходят следующие подходы:
- Федеративная интеграция и брокерство: выбор между прямой интеграцией IdP в каждое облако и использованием централизованного брокера идентификации. Второй подход чаще всего обеспечивает более предсказуемую политику доступа и упрощает аудит.
- Policy-as-code на уровне платформ: политики описываются в коде и применяются на уровне PDP/PEP. Это обеспечивает воспроизводимость и версионирование политик между средами.
- Управление секретами как услуга: Vault или аналогичные решения, поддерживающие интеграцию с облачными KMS и локальными секрет-резервами, позволяют держать политики доступа к секретам в централизованной форме.
- Многообразие языков и сред: используйте нейтральные протоколы и форматы (OIDC, SAML, SCIM), чтобы снизить сложность и риск несовместимости между окружениями.
- Архитектура безопасности данных: реализуйте envelope encryption, защищайте ключи в KMS, и обеспечьте согласованное управление политиками доступа. Это позволяет безопасно обрабатывать данные в разных облаках без перебоев в доступе.
Пример инфраструктурного сценария внедрения может выглядеть так: организация имеет AWS, Azure и локальный дата-центр. Центральный IdP (например, с поддержкой OIDC) обеспечивает единый вход, затем данные об атрибутах и правах пользователей передаются через адаптеры в ключевые сервисы в каждом облаке. Партнерские сервисы получают доступ к данным через PEP, который опирается на централизованную политику. Автоматизация provisioning осуществляется через SCIM, а секреты распределяются через Vault с синхронизацией с AWS KMS и Azure Key Vault.
В качестве примеров открытых инструментов, которые часто применяют в рамках таких проектов, можно упомянуть Keycloak как open-source IdP/broker и HashiCorp Vault как гибридное решение для секретов и ключей. Они хорошо сочетаются с облачными KMS (AWS KMS, Google Cloud KMS, Azure Key Vault) и позволяют реализовать единый контроль доступа и аудит в смешанной среде. В качестве ориентира по внедрению также можно рассмотреть применение решений на базе стандартов OAuth 2.0/OIDC и Certificate-based authentication, поддерживаемых многими облачными провайдерами.
Мониторинг и аудит доступа
Эта часть посвящена тому, как обеспечить видимость и контроль за всеми операциями доступа и изменениями в мультиоблачной среде. Рекомендации:
- Централизованный сбор логов: консолидируйте журналы аутентификации, доступа к данным, изменении политик и операций с ключами в единую систему мониторинга. В мультиоблачном контуре такой подход упрощает расследование инцидентов и проверку соответствия.
- Корреляция событий: связывайте события аутентификации, контексты доступа и операции с данными для обнаружения аномалий и случаев эксплуатации уязвимостей. Это включает корреляцию по IP-адресам, временным окнам и паттернам поведения.
- Аудит политик и жизненный цикл ключей: регистрируйте версии политик доступа и ключей, хранение версий и сроки ротации. Это обеспечивает воспроизводимость и возможность аудита.
- Регуляторные требования и соответствие: настройте хранение и доступ к журналам согласно требованиям регуляторов: периодичность сохранения, защиту целостности журналов, доступ только уполномоченным лицам.
- Мониторинг риска контекста: следите за фактором риска в реальном времени — изменения в контексте устройства, локации, времени, подозрительная активность — и адаптируйте политики доступа.
Инструменты мониторинга должны быть способны обрабатывать контекстное окно, охватывать несколькими облаками и поддерживать гибридную инфраструктуру. В современных решениях рекомендуется внедрять SIG (Security Information and Event Management) и Threat Intelligence в связке с политиками, чтобы не только отвечать на инциденты, но и предупреждать о потенциальных нарушениях до их возникновения.
Key takeaways
- Управление идентификацией в мультиоблачной и гибридной среде требует архитектуры доверия, которая объединяет IdP, брокеров идентификации и централизованные политики в единой модели.
- Zero Trust становится основой политики доступа: доступ к данным и сервисам должен оцениваться каждый раз на основании контекста, атрибутов пользователя и состояния устройства.
- Протоколы SSO, OAuth 2.0, OpenID Connect и SAML образуют надежный фундамент для кросс-облачной аутентификации и авторизации, а mTLS обеспечивает безопасность сервис-сервисной коммуникации.
- Управление ключами и шифрованием требует envelope encryption, вращения ключей и центрлизованного контроля через KMS/Vault, чтобы обеспечить защиту данных в покое и в передаче.
- Интеграция и политики должны быть реализованы как код: политики доступа и provisioning, аудит и управление изменениями должны быть воспроизводимыми и версионируемыми.
- Мониторинг и аудит должны быть централизованы: сбор журналов, корреляция событий, хранение и защита журналов, обеспечение соответствия требованиям.
- Открытые инструменты, такие как Keycloak и HashiCorp Vault, помогают реализовать кросс-облачную идентификацию и управление секретами при сохранении гибкости и совместимости.
FAQ
Какие основные принципы лежат в основе архитектуры идентификации в мультиоблачной среде?
- Основные принципы включают единый контекст атрибутов и согласованные политики доступа, федеративную идентификацию, брокерство идентификации и централизованное управление политиками в рамках PDP/PEP. Важно обеспечить устойчивый жизненный цикл учетных записей, автоматизированную ротацию ключей и единое мониторинг-свидетельство, которое охватывает все окружения.
Что такое Zero Trust и как его реализовать в дата-платформе?
- Zero Trust — это подход, при котором неверифицированному запросу не доверяют, даже если он исходит из внутренней сети. Реализация включает политику по принципу минимального доверия, многоуровневые политики (RBAC/ABAC), контекстную аутентификацию, MFA для критических операций и непрерывный мониторинг. В мультиоблачной среде это достигается через единый PDP/PEP и политики-as-code, которые действуют во всех окружениях.
Какие протоколы и технологии наиболее полезны для cross-cloud аутентификации?
- Ключевые протоколы: OAuth 2.0, OpenID Connect, SAML, а также SSO через федеративные IdP. Важны и mTLS для сервис-сервисной аутентификации, и SCIM для автоматизации provisioning пользователей. PAM и KMS обеспечивают безопасность привилегированных доступов и управление ключами. В сочетании они дают единый и безопасный вход в ресурсы из разных облаков.
Как организовать централизованное управление ключами и шифрованием в гибридной среде?
- Ротация ключей, envelope encryption и единое управление через KMS Vault. Архитектура должна поддерживать синхронизацию между облачными KMS и внешними средствами управления ключами, чтобы не зависеть от одного поставщика и обеспечить целостность политики доступа к ключам. Аудит всех операций с ключами и секретами должен быть централизованным и доступным для расследований.
Какие сценарии интеграции идентификации чаще всего встречаются в практике?
- Часто применяются сценарии федеративной идентификации с использованием IdP в одном облаке и брокера идентификации для других окружений, политика-as-code с OPA, provisioning через SCIM и секреты через Vault с тесной интеграцией в облачные KMS. Реализация должна сохранять единый контекст атрибутов и согласованные политики доступа по всей инфраструктуре.
Какие риски сопровождают мультиоблачную идентификацию и как их снижать?
- Риски включают несогласованность политик, утерю контроля над ключами и сессиями, слабые практики управления доступом и задержки в обработке запросов. Снижаются они за счет централизации политик, автоматизации ротаций ключей, использования MFA для критических операций, мониторинга и аудита, а также тестирования на проникновение и проверок конфигураций (hardening) в каждом облаке.
Какие практики аудита наиболее эффективны в мультиоблачной среде?
- Эффективны централизованные журналы действий пользователей и администраторов, корреляция событий по контексту атаки, сохранение журналов в защищенном виде и доступ по принципу минимального круга лиц. Важно обеспечить возможность реконструкции жизненного цикла ключей и политик, а также соответствие требованиям регуляторов через регулярные проверки и независимые аудиты.
Как выбрать между локальной федерацией и центральным IdP?
- Выбор зависит от организационной зрелости, географического распределения рабочих групп, требуемой скорости аутентификации и уровня соответствия. Федеративная архитектура удобна, когда требуется локальная автономия, но при этом необходим единый контроль через брокера. Централизованный IdP упрощает управление политиками и аудит, но может стать точкой перегрузки и необходимости обеспечения отказоустойчивости.
Какие открытые инструменты наиболее полезны в рамках политики и идентификации?
- Keycloak как открытая IdP/брарок идентификации и HashiCorp Vault как кросс-облачное управление секретами и ключами. Оба инструмента хорошо сочетаются с облачными KMS и позволяют реализовать единый контроль доступа и аудита в гибридной среде, оставаясь гибкими к изменению окружения и требованиям бизнеса.
Какие KPI стоит использовать для оценки эффективности управления идентификацией и политики доступа?
- KPI могут включать время реакции на изменение учетной записи, процент автоматизированного provisioning с SCIM, долю запросов с успешной аутентификацией через SSO, долю сессий, защищенных mTLS, частоту ротаций ключей и среднюю продолжительность жизни токенов, среднее время восстановления после инцидентов доступа, и число инцидентов, связанных с нарушением политик доступа.
Глава охватывает фундаментальные принципы архитектуры, политики и технологий, необходимые для обеспечения безопасности в мультиоблачной и гибридной среде. Влияние данных подходов на устойчивость дата-платформ, операционную эффективность и соблюдение требований регуляторов становится ощутимым уже на ранних стадиях внедрения, если учесть синергию между идентификацией, политиками и аудитом.
Безопасность данных невозможно обеспечить только отдельными инструментами — она должна быть встроена в архитектуру всей платформы данных: от хранения и обработки до управления доступом и политик Data Governance.
Узнайте, как выстроить полноценную Data Platform, где безопасность, управление данными и аналитическая инфраструктура работают как единая система — от Data Warehouse и Data Lake до Lakehouse-архитектуры и AI-ready среды.


