

Регламентирование обработки персональных данных: согласие, DPIA и ограничения обработки
Добро пожаловать в главу о регламентировании обработки персональных данных в рамках курса по безопасности, доступам и соответствию регуляторным требованиям в Data Governance персональные данные, аудит и контроль использования данных. Здесь мы соединим теорию и практику: как законно и безопасно собирать, обрабатывать и хранить данные, как правильно запрашивать и фиксировать согласие, как проводить DPIA (Oтчет о оценке влияния на защиту данных) и как внедрять ограничения обработки. Мы рассмотрим не только требования и теорию, но и конкретные практические примеры, распишем технические детали и приведем инструменты—как open-source, так и российские решения, которые реально применяются на практике.
Цели главы:
- понять юридические основания согласия, DPIA и ограничения обработки;
- научиться распознавать случаи, когда нужен DPIA, и каким образом его проводить;
- освоить практические примеры внедрения политики согласия и ограничений обработки;
- рассмотреть архитектурные подходы к Data Governance, которые поддерживают регуляторные требования;
- разобрать риски, ограничения и способы снижения рисков в реальной среде.
Персональные данные, согласие и принципы обработки
Персональные данные ( PD ) — любая информация, относящаяся к физическому лицу, которую можно прямо или косвенно идентифицировать. В большинстве юрисдикций к PD относятся имя, идентификатор, данные о здоровье, финансовые показатели, логи активности и т. п.
Оператор и обработчик. Оператор — лицо или организация, которые определяют цели и способы обработки PD. Обработчик выполняет обработку по инструкциям оператора.
Законодательные основы:
- Российский Федеральный закон № 152-ФЗ «О персональных данных» (ФЗ-152) — базовый правовой каркас в РФ. Правовые принципы: законность, цель, минимизация, точность, хранение не дольше, чем необходимо, безопасность, ответственность.
- Регуляторные географические требования: локализация или трансграничная передача PD регулируется контрактами, соглашениями и законами.
- В международном контексте часто упоминают GDPR (ЕС) и принцип согласия как один из допустимых оснований для обработки PD.
Согласие на обработку PD:
- Должно быть информированным: субъект должен понимать цели обработки, объём данных, сроки, риски и права.
- Добровольность и конкретность: согласие даётся на конкретные purposes; в некоторых случаях допускается подтверджение согласия на пакет обработки.
- Легитимность и отзыв: согласие может быть отозвано, субъект имеет право на удаление, доступ к данным и исправление ошибок.
- Хранение записи согласия: важно фиксировать момент предоставления согласия, источник, версию условий и время отзыва.
- Принципы минимизации: сбор только тех PD, которые необходимы для целей обработки.
Ограничения обработки как принцип регуляторного соответствия:
- Целевая привязка: PD обрабатываются только для оговорённых целей.
- Минимизация и точность: данные минимальны и актуальны.
- Время хранения: хранение PD ограничено сроком, необходимым для целей.
- Право субъектов: доступ, исправление, удаление, переносимость и ограничение обработки.
DPIA (оценка влияния на защиту данных):
- DPIA — систематический процесс оценки воздействия обработки PD на защиту прав и свобод субъектов данных, особенно при новых проектах/сложных сценариях.
- Когда DPIA требуются: при крупных рисках, новых технологиях, использовании чувствительных PD, внедрении трансграничной передачи, автоматизированном принятии решений, профилировании и т. п.
- Этапы DPIA: описание проекта, идентификация PD и целей, оценка рисков и их влияния, меры защиты и смягчения рисков, документирование и согласование, мониторинг и повторная оценка.
- Роль DPO/регуляторов: DPIA обычно требует подтверждения ответственного лица за защиту данных (DPO) и может требовать согласования с регулятором.

Теоретические основы регламентации в Data Governance
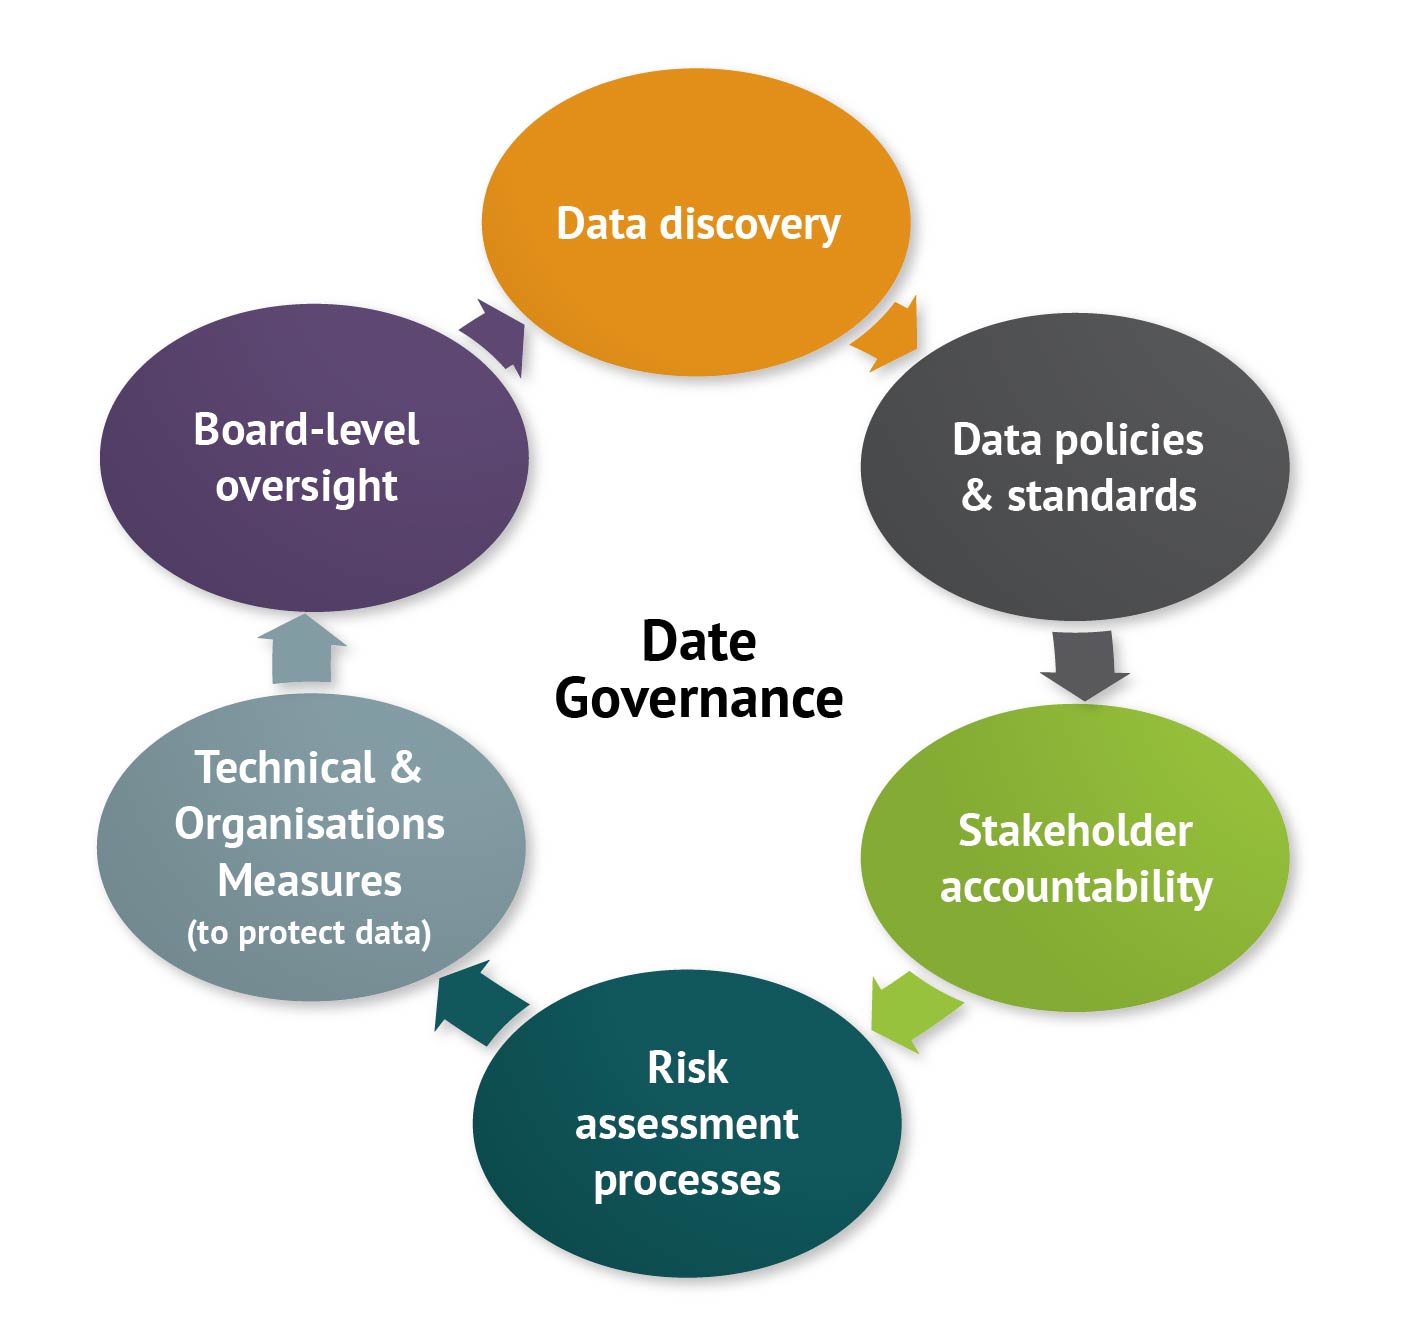
Data Governance — это система процессов, ролей, политик и технических инструментов для обеспечения доступности, управляемости, защищенности и соответствия данным в организации.
В контексте PD регламентирование включает:
- Политики согласия и обработки PD, включая форматы согласия и способы отзыва.
- Процедуры DPIA и автоматизацию процессов оценки рисков.
- Контроль доступа и минимизацию агентской необходимости: кто имеет доступ к PD и зачем.
- Учет жизненного цикла PD: сбор, хранение, использование, архивирование, удаление.
- Аудит и мониторинг соответствия регуляторным требованиям.
Термины и концепты:
- Лицо, субъект данных — физическое лицо, к данным которого относится PD.
- Лицо, ответственное за обработку — оператор/обработчик.
- Данные характеристик риска — типы PD, чувствительные PD (например, медицинские данные, раса, религия и т. п.).
- Трансграничная передача — передача PD за пределы юрисдикции, требующая дополнительных гарантий (SCCs, BCR, локальные регуляторные условия).
- Политика минимизации и прозрачности — требования к информированию субъектов и ограничению обработки.
Подход к оценке риска:
- Вероятность наступления события и потенциальный ущерб.
- Учитываются угрозы: несанкционированный доступ, утечка, неправильная рассылка, потери носителя данных.
- Меры снижения риска: шифрование, псевдонимизация/модификация идентификаторов, аудит и контроль доступа, мониторинг.
Связь DPIA с регуляторными требованиями:
- DPIA является инструментом по управлению рисками и способом документирования ответственности за защиту PD.
- Результаты DPIA часто используются для принятия решения о дополнительных мерах защиты, согласований с регулятором и улучшениям в архитектуре обработки данных.
Практические примеры
Пример 1: сбор согласия для маркетинга в CRM
Сценарий: демонстрация согласия на использование PD для маркетинга через CRM-систему.
Что делаем:
- Добавляем явную форму согласия на обработку PD для целей маркетинга: рассылки, персонализация, аналитика.
- В форме должны быть разъяснения: какие данные собираются (email, действия на сайте, покупки), как будут использоваться, на какой срок, как субъект может отозвать согласие.
- Храним доказательство согласия: запись в БД с полем «согласие_доступно_до» и «версия_условий», штамп времени и идентификатор источника (например, форма на сайте, мобильное приложение).
- Учет отзыва согласия: предусмотрен механизм отзыва и удаления PD из маркетинговых активностей в отдельном процессе.
Важные моменты:
- Прозрачность: пользователь видит цель обработки и параметры.
- Разделение согласий по целям: согласие на маркетинг не должно автоматически распространяться на другие цели (например, аналитика без маркетинга).
- Логи и аудиты: регулярно проверяем логи согласий (когда было получено, кто инициировал удаление/изменение).
Технические детали:
-
Пример таблицы согласий:
- id, субъект_id, цель_обработки, данные_PD, согласие_получено_в, версия_условий, источник, статус(активно/отозвано), дата_отзыва
- Пример API-слоя: POST /consent с полями субъект_id, цель, согласие, подпись времени.
| Поле | Описание |
|---|---|
| id | Уникальный идентификатор согласия |
| субъект_id | Идентификатор субъекта данных |
| цель_обработки | Целевая формулировка обработки PD |
| данные_PD | Что именно собирается (email, ip, поведенческие данные) |
| согласие_получено_в | Таймштамп времени получения согласия |
| версия_условий | Версия политики согласия |
| источник | Источник согласия (web, mobile) |
| статус | Активно/отозвано |
| дата_отзыва | Дата отзыва согласия (если применимо) |
Пример 2: DPIA для нового проекта обработки PD
Сценарий: внедрение сервиса персонализированной аналитики для клиентов.
Этапы DPIA:
- Описание проекта: какие PD используются, для каких целей, какие процессы обработки задействованы.
- Инвентаризация PD: какие данные, источники, объем, частота обновления.
- Анализ рисков: вероятность и потенциальный ущерб для субъектов (неавторизованный доступ, неверная обработка, неправильная логика персонализации).
- Мероприятия по снижению рисков: усиление контроля доступа, псевдонимизация, шифрование, аудит, анонимизация, минимизация данных.
- Оценка резервных сценариев: аварийное восстановление, потеря ключей, внешние поставщики.
- Решение об уровне риска: приемлемо/неприемлемо; какие меры должны быть внедрены до начала проекта.
- Договоренность с регулятором и DPO: согласование DPIA перед запуском.
- Мониторинг: периодическая переоценка DPIA по мере изменений проекта.
Пример табличной структуры DPIA:
- Риск, Вероятность, Влияние, Риск-оценка, Меры снижения, Ответственный, Статус.
Практическая реализация:
- В документации DPIA фиксируется список рисков и план действий.
- В архитектуре проекта учитываем требования к безопасности: минимизация данных, разграничение доступов, журналирование операций доступа.
Пример 3: ограничения хранения и трансграничной передачи PD
Сценарий: сервис, который хранит PD пользователей в дата-центре за пределами РФ и передает данные в другие страны.
Как действовать:
- Определяем срок хранения PD по целям обработки и политике хранения.
- Вводим правила локализации: критичные PD хранятся в отечественных дата-центрах; для трансграничной передачи используем договоры и защита, например, SCCs (Standard Contractual Clauses) или BCR (Binding Corporate Rules).
- Применяем технические меры: шифрование в покое и в канале, контроль доступа, аудит.
Практический штрих:
- Создаём карту потоков данных (data flow map) с пометкой мест хранения, трансграничной передачи и участников процесса.
- Включаем проверки DPIA на каждую трансграничную передачу.
Пример 4: продуктивная политика минимизации и обработка данных в реальном времени
Сценарий: онлайн-сервис, который производит персонализированные предложения в реальном времени.
Решение:
- Минимизация: собираем только данные, необходимые для персонализации и антифрода. Удаляем или псевдонимируем данные после использования.
- Архитектура: реализуем временные токены вместо хранения полного PD в сессиях.
- Контроль доступа: внедряем роли и атрибутивный доступ (ABAC) с минимально необходимыми правами.
- Логи и мониторинг: регистрируем доступ к PD, мониторинг аномалий.
Пример политики:
- Цель: персонализация предложений
- Данные: email, поведенческие данные, платежные данные (минимум)
- Время хранения: 30 дней, затем агрессивная очистка
- Меры безопасности: TLS, AES-256, псевдонимизация
Пример 5: SQL и таблицы аудита согласий и DPIA
Пример SQL-скриптов для аудита согласий:
- Создание таблицы согласий и журналирования изменений.
- Вставка, обновление, удаление записей согласия сопровождается записью в журнал аудита (audit_log).
Пример кода для простого DPIA-отчета в Python:
- Определить риски и меры снижения риска, генерировать резюме DPIA.
Пример кода (псевдокод Python):
class DPIARecord:
    def __init__(self, project, data_categories, purposes, risks, mitigations):
        self.project = project
        self.data_categories = data_categories
        self.purposes = purposes
        self.risks = risks  # список рисков с вероятностью и воздействием
        self.mitigations = mitigations  # список мер снижения

def assess_risk(risk):
    likelihood = risk['likelihood']
    impact = risk['impact']
    return likelihood * impact  # простая численная оценка

# Пример записи DPIA
dpia = DPIARecord(
    project="Рекомендательная система",
    data_categories=["email", "поведение на сайте", "геолокация"],
    purposes=["персонализация контента", "аналитика"],
    risks=[{"name": "неавторизованный доступ", "likelihood": 0.3, "impact": 0.9},
           {"name": "утечка данных", "likelihood": 0.2, "impact": 0.8}],
    mitigations=["шифрование", "контроль доступа", "псевдонимизация"]
)

for risk in dpia.risks:
    risk_score = assess_risk(risk)
    print(f"Риск: {risk['name']}, Балл: {risk_score}")
Архитектура и интеграция согласия, DPIA и ограничений обработки
Архитектура Data Governance должна включать:
- Модуль управления согласиями: хранение согласий, версии политик, возможность отзыва и аудита.
- Модуль DPIA: поддержка шаблонов DPIA, хранение результатов, управление задачами по снижению рисков.
- Модуль политики обработки PD: цели, данные, условия хранения, правила трансграничной передачи.
- Журналы аудита и мониторинга: запись действий пользователей, изменений политик, доступа к PD.
- Контроль доступа и шифрование: шифрование данных в покое и в канале, разграничение доступа по ролям (RBAC/ABAC).
- Управление жизненным циклом PD: создание, обновление, архивирование, удаление.
Типовые потоки данных:
- Источник PD → сбор → анонимизация/псевдонимизация по необходимости → хранение → использование по целям → аудит и удаление.
- DPIA как встроенная часть проектирования: DPIA проводится до запуска проекта и пересматривается по мере изменений.
Инструменты и примеры решений
Open-Source решения:
- Apache Atlas — управление метаданными и политики доступа к данным; позволяет описывать данные, их источники, цели обработки и ответственность.
- Threat Dragon (OWASP) — инструмент для моделирования угроз и анализа рисков в системах обработки PD.
- MITRE Caldera — платформа для моделирования атак и проверки устойчивости процессов обработки PD.
- OpenDP (Open Differential Privacy) — набор инструментов и библиотек для реализации дифференциальной приватности в аналитике.
- Общий подход к DPIA можно использовать в сочетании с шаблонами и чек-листами из международных рекомендаций (ICO, IAPP) и применять к данным внутри Atlas и других инструментов.
- Apache Ranger — управление доступом и политикам RBAC/ABAC в экосистеме Hadoop и прочих хранилищах.
Российские решения и подходы:
- InfoWatch: отечественные решения в области DLP, классификации данных и управления безопасностью данных. Используются для контроля доступа к PD, классификации данных и предотвращения утечек.
- КриптоПРО: решения для криптографической защиты, управления ключами и криптографической безопасностью в рамках российского законодательства. Криптографическая защита необходима для хранения PD в согласованных условиях.
- Локальные СЭД/ДО системы: многие российские предприятия внедряют локальные решения для регламентации доступа, политик конфиденциальности и аудита, адаптированные к требованиям ФЗ-152.
- Важная ремарка: многие российские решения бывает нужно закупать через локальных поставщиков/партнеров и согласовывать с регуляторами, включая требования к локализации и хранению данных.
Таблица соответствий инструментов и задач:
| Задача | Open-Source решения | Российские решения |
|---|---|---|
| Управление метаданными и данными | Apache Atlas | В ряде организаций адаптируются внутренние модули совместно с SED/регламентацией |
| Модель угроз и DPIA | Threat Dragon, MITRE ATT&CK | отечественные методички и чек-листы, внедряемые через DPO и регламенты |
| Дифференциальная приватность | OpenDP | локальные разработки на базе крипто-решений (КриптоПРО) в контексте приватности |
| Контроль доступа | Apache Ranger (RBAC/ABAC) | локальные ABAC/ RBAC решения, интеграция с отечественными системами аутентификации |
| DLP и защита данных | множество open-source подходов + разработанные сценарии | InfoWatch и аналоги DLP, интегрированные с корпоративной инфраструктурой |
| Шифрование и управление ключами | OpenSSL, libsodium (общие подходы) | КриптоПРО, локальные решения по работе с ключами и криптографией |
Примечание по применению:
- Выбор инструментов зависит от инфраструктуры, регламентов и географических ограничений. При внедрении DPIA важно сочетать методологию с корректной архитектурой и документированием в рамках Data Governance.
Примеры технических деталей для внедрения
Пример YAML-описания политики DPIA (упрощённый шаблон):
dpiA_project:
  name: "Персонализация контента"
  data_categories:
    - email
    - behavioral_data
    - geolocation
  purposes:
    - "персонализация контента"
    - "аналитика"
  risks:
    - name: "неавторизованный доступ"
      likelihood: 0.25
      impact: 0.8
      mitigations:
        - "мультфакторная аутентификация"
        - "разделение ролей"
        - "аудит доступа"
    - name: "утечка данных"
      likelihood: 0.15
      impact: 0.9
      mitigations:
        - "шифрование в покое"
        - "шифрование в канале"
        - "псевдонимизация"
  residual_risk_criteria:
    - max_score: 0.3
  owners:
    - "DPO"
    - "DataOwner: Маркетинг"
  review_schedule: "ежеквартально"
Пример SQL для аудита согласия:
CREATE TABLE consent_log (
  id BIGINT PRIMARY KEY,
  subject_id VARCHAR(64),
  purpose VARCHAR(128),
  data_collected JSONB,
  consent_given_at TIMESTAMP,
  consent_version VARCHAR(32),
  source VARCHAR(64),
  status VARCHAR(16) DEFAULT 'active',
  revoked_at TIMESTAMP NULL
);

-- Пример вставки
INSERT INTO consent_log VALUES (
  1, 'user-123', 'marketing', '{"email": true}', now(), 'v1.2', 'web_form', 'active', NULL
);

-- Пример обновления статуса при отзыве
UPDATE consent_log SET status='revoked', revoked_at=now() WHERE id=1;
Риски и ограничения
Риски внедрения:
- Недостаточная вовлеченность бизнес-единиц: DPIA и согласие часто воспринимаются как формальность, а не как часть дизайна продукта.
- Неполная карта потоков PD и зависимостей между системами: риск несоответствия требованиям, неполного аудита и слабых мер защиты.
- Перенос данных за пределы юрисдикции: сложности с локализацией, правовые риски, неполная документация.
- Избыточная бюрократия и конфликты между регуляторной нагрузкой и скоростью бизнеса.
- Неполное внедрение DPIA: недостаточно детальные оценки, отсутствие обновлений по мере изменений.
- Неадекватные механизмы отзыва согласия: затруднение в обработке запросов субъектов и несогласованная обработка.
- Риски поставщиков и подрядчиков: внешние обработчики PD, которые не соблюдают требования, риск несоответствия и утечки.
Технические ограничения:
- Неполная поддержка локализации PD в дата-центрах; требования к хранению в РФ.
- Сложности с хранением ключей и криптографией в рамках российского законодательства.
- Необходимость согласований с регуляторами для трансграничной передачи PD.
- Риски при миграции данных и переходе между системами без должной фиксации согласий и DPIA.
Организационные ограничения:
- Ограниченная ёмкость DPO/команды по обработке PD и DPIA.
- Вызовы в поддержании актуальности согласий и политики; требуется регулярная переоценка.
- Необходимость в обучении сотрудников и аудитах по обработке PD.
- Встроенная зависимость между регуляторной политикой и техническими решениями: необходимо поддерживать синергию между отделом комплаенса и IT.
Рекомендации по снижению рисков:
- Внедрить циклы взаимодействия между бизнес-единицами и DPO; проводить DPIA заранее и повторно при изменениях.
- Разработать чёткие политики согласия и обработки PD, включая понятные и доступные уведомления для субъектов.
- Встроить автоматизированные проверки на уровне CI/CD, чтобы DPIA и согласия были частью процесса разработки продукта.
- Использовать принцип минимизации данных и интеллектуальные методы защиты (псевдонимизация, анонимизация, контроль доступа).
- Вести карту потоков данных и обновлять её при изменении процессов.
- Обеспечить устойчивость к регуляторным изменениям: подготовить план корректировок.
Ограничения внедрения:
- Внедрение DPIA и согласия может потребовать времени и бюджета, особенно для сложных проектов, где данные множатся и перерабатываются в реальном времени.
- Конфигурации доступа и политики требуют поддержки от руководства и IT-архитекторов.
- Риски связанных подрядчиков: нужно заключать договоры и проводить их аудит.
Выводы
- Регламентирование обработки PD — это не только юридическое требование, но и эффективная практика управления данными. Регламентирование согласия, DPIA и ограничений обработки позволяет обеспечить прозрачность, юридическую безопасность и доверие клиентов.
- DPIA служит инструментом для раннего выявления рисков и их снижения, что особенно важно для проектов с использованием чувствительных PD и новых технологий.
- Согласие — это не разовый акт; он требует документирования, обновлений и возможности отзыва.
- Ограничения обработки помогают контролировать риски и обеспечивают соответствие принципам минимизации, законности и прозрачности.
- Внедрение регламентирования требует сочетания методологии, инструментов (open-source и российские решения) и осмысленной архитектуры Data Governance.
- Успешная реализация требует постоянного аудита, обучения сотрудников и взаимодействия между отделами: комплаенсом, юридическим отделом, IT и бизнес-единицами.
FAQ (Вопросы и ответы)
1) Что такое DPIA и зачем она нужна в нашей организации?
- DPIA — это систематическая процедура выявления и оценки рисков для прав и свобод субъектов PD в контексте обработки данных. Она нужна, чтобы заранее определить риски, выбрать меры снижения, согласовать действия с DPO и регуляторами, а также документировать ответственность за защиту данных. DPIA помогает предотвратить утечки, неправомерную обработку и улучшает общий уровень доверия к данным.
2) Когда обязательно проводить DPIA?
- DPIA рекомендуется и часто обязателен в случаях крупных рисков, использования новых технологий, автоматизированной обработки, профилирования и трансграничной передачи PD, особенно если есть сочетание чувствительных PD и высокий риск для субъектов.
3) Какие этапы DPIA нужно пройти в проекте?
- Описание проекта и целей обработки; инвентаризация PD; идентификация рисков и их влияние; оценка риска (вероятность × влияние); выбор мер снижения риска; документирование DPIA; согласование с DPO и регулятором (если требуется); мониторинг и повторная оценка при изменениях проекта.
4) Как именно задокументировать согласие субъектов?
- Необходимо фиксировать источник согласия, цель и условия обработки, срок действия согласия, версию политики, а также хранить доказательство согласия и возможность отзыва. Следует регистрировать дату и время, идентификатор субъекта, и каким образом он дал согласие (веб-форма, мобильное приложение и т. п.).
5) Какие технологии помогают реализовать согласие и DPIA?
- Open-source решения: Apache Atlas для управления данными и политиками, Threat Dragon для threat modeling, OpenDP для приватности; Apache Ranger для контроля доступа. Российские подходы — решения InfoWatch для DLP и классификации данных, КриптоПРО для криптографии и защиты ключей. Важно совместить инструменты с архитектурой организации и требованиями ФЗ-152.
6) Какие риски стоят на пути внедрения регламентирования PD?
- Риски включают ложное ощущение полноты регуляторного соответствия, несовместимость бизнес-процессов, сложности с локализацией хранения PD, недостаточную квалификацию DPO, и зависимость от внешних подрядчиков. Неправильная настройка DPIA или несоблюдение соглашений с регуляторами может привести к штрафам.
7) Какие практические шаги можно сделать в ближайшее время?
- Создать карту потоков PD и перечень целей обработки; внедрить базовую форму согласия и механизм отзыва; запустить шаблон DPIA для текущих проектов; внедрить журнал аудита доступа к PD; начертить политику минимизации и ограничений хранения, обеспечить контроль доступа и шифрование.
8) Какую роль играет Data Governance в регламентировании PD?
- Data Governance обеспечивает системные подходы к управлению данными, включая политик согласия, DPIA, управление метаданными, аудит и контроль доступа. Это помогает обеспечить прозрачность, ответственность и устойчивость к регуляторным требованиям.
9) Какие примеры open-source инструментов полезны для регламентации PD?
- Apache Atlas (метаданные и политики доступа), Threat Dragon (моделирование угроз), MITRE Caldera (сетевые тесты на устойчивость процессов), OpenDP (дифференциальная приватность), Threat Modeling и анализ рисков. Они позволяют создавать архитектуру защиты PD и документировать DPIA и согласие.
10) Какие российские решения можно использовать для поддержки регламентирования PD?
- Решения InfoWatch для DLP и категоризации данных; КриптоПРО для криптографии и управления ключами; локальные адаптации политик и регламентов в рамках ФЗ-152; интеграция с отечественными системами аутентификации и управления доступом. Важно согласовать выбор и внедрять их в соответствии с требованиями регулятора.


