

Встраивание DG в бизнес-процессы: процессы, процедуры и контроль
Data Governance (DG) — системная дисциплина по управлению данными в организации. Она охватывает не только технические инструменты, но и организационные роли, процессы, политики и контрольные точки, позволяющие данным приносить ценность бизнесу. Встраивание DG в бизнес-процессы означает, что управление качеством данных, доступом, соответствием и прослеживаемостью становится частью ежедневной деятельности сотрудников и узлов операционной модели, а не отдельной функцией, которая запускается раз в квартал.
Цель данной главы — показать, как проектировать операционную модель DG, разрабатывать процессы и процедуры, формировать контрольные точки и критерии готовности, а также применить практические примеры и технические детали внедрения. Мы разберём концепции, термины, методологии и конкретные шаги, которые помогут вам внедрить DG в повседневную работу компании.
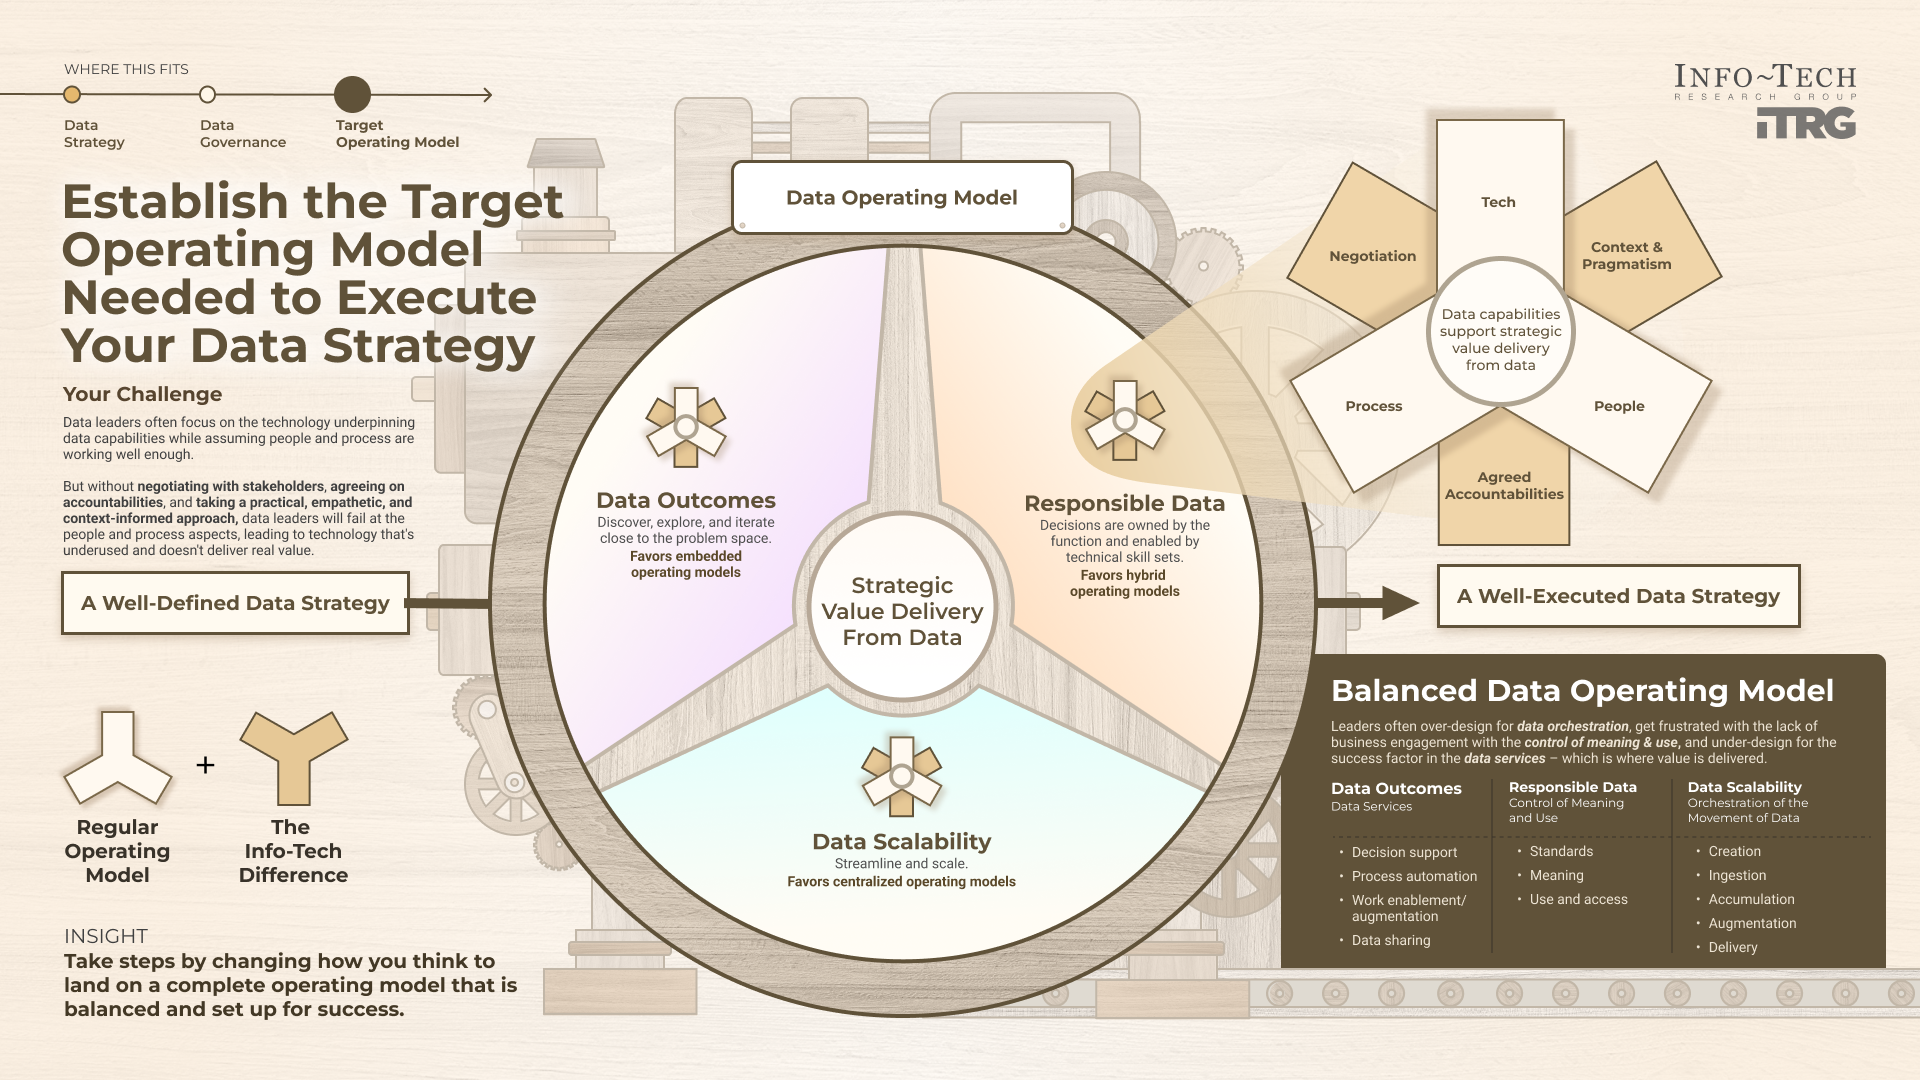
Что такое DG и зачем он нужен
Data Governance — совокупность процессов и управленческих практик, направленных на обеспечение качества, доступности, достоверности, безопасности и прослеживаемости данных.
Основные компоненты DG:
- Организационная модель: роли, ответственности, механизмы взаимодействия.
- Процессы и процедуры: регулярные действия по управлению данными.
- Каталог и метаданные: описания активов данных, контексты, линейность.
- Качество данных: правила проверки, профилирование, мониторинг.
- Безопасность и соответствие: доступ, контроль, аудит, соответствие требованиям.
- Контроль и метрики: показатели эффективности DG.

Оргформа, доменная модель и RACI
Операционная модель DG требует четкой структуры ролей: Data Owner, Data Steward, Data Custodian, Data Architect, DG Council, CIO/CDO и др. Роль Ownership отвечает за бизнес-значение актива данных, Steward — за качество и использование, Custodian — за техническое хранение и операции.
Доменная модель (Domain Model) — систематизация бизнес-областей и их данных: предметные области (например, клиенты, продажи, продукты, финансы). В DG доменная модель обеспечивает единое словарное описание и общую терминологию.
RACI (Responsible, Accountable, Consulted, Informed) — матрица ответственности, помогающая распределять роли по конкретным активам данных и процессам:
- Responsible (исполняющий): кто выполняет задачу;
- Accountable (ответственный): кто принимает итоговое решение;
- Consulted (консультируемый): кто предоставляет экспертизу;
- Informed (информируемый): кто должен знать результаты. Встраивание RACI в процессы DG обеспечивает ясность и снижает риск дублирования задач.
Процессы и процедуры DG
Процессы DG охватывают создание, каталогизацию, качественный контроль, доступ и защиту, аудит и улучшение данных.
Структура процессов:
- Планирование DG: цели, политики, требования к данным.
- Инвентаризация и каталогизация: обнаружение и документирование активов данных.
- Качество данных: правила проверки, профилирование, мониторинг.
- Управление доступом и безопасностью: политики доступа, RBAC/ABAC, аудит.
- Прослеживаемость и lineage: отслеживание происхождения и трансформаций данных.
- Управление изменениями: контроль версий, изменения схем, миграции.
- Обучение и коммуникации: обучение сотрудников правилам и нормам.
Процедуры — детализированные инструкции, которые описывают, как выполнять каждую задачу в рамках процессов DG. Примеры: процедура регистрации нового набора данных в каталоге, процедура обработки инцидентов качества данных, процедура запроса доступа к данным.
Контроль и метрики
Контроль– точка: встроенные механизмы контроля качества и соответствия на каждом критическом шаге преобразования данных.
Метрики DG:
- Покрытие данных в каталоге (количество активов, описаний, тегов).
- Уровень качества по данным (процент прохождения валидаторов).
- Время цикла обработки данных (OTTD: end-to-end throughput).
- Время реакции на инциденты качества.
- Процент удовлетворённых требований регуляторов.
Контроль доступа: соответствие политикам, регулярные аудиты, журналы изменений.
Видение архитектуры и интеграции
Интеграционная логика: DG-составляющие должны быть встроены в конвейеры данных (ETL/ELT, потоковая обработка) и в бизнес-процессы через открытые API и события.
Архитектура обычно включает:
- Каталог метаданных (Data Catalog) для описания активов данных.
- Метаданные и линейность (lineage) для прослеживаемости данных.
- Инструменты контроля качества (data quality) для валидаторов и тестов.
- Инструменты управления доступом и безопасностью (IAM, RBAC/ABAC).
- Оркестрация рабочих процессов (workflow orchestration) для DG-процессов (например, задачи по обновлению метаданных, проверки качества).
Этапы внедрения: подготовка, пилот проекта, масштабирование, операционная эксплуатация и улучшение.
Инструменты и методологии
Подходы и методологии:
- DMBoK (DAMA DMBoK) как ориентир по функциям DG и их взаимосвязям.
- TOGAF/ADM для архитектурного подхода к DG в рамках операционной модели.
- PDCA (Plan-Do-Check-Act) для постоянного улучшения качества данных.
Роли и методы документирования:
- Data Dictionary и Data Catalog как места хранения описаний активов.
- Метаданные, lineage и схемы описания.
- Политики данных и политики доступа как обязательные артефакты.
Архитектурные паттерны:
- Локализация данных и хранение в соответствии с требованиями локализации.
- Централизованный каталог данных с локальными хранителями (data stores) и федеративной моделью доступа.
- Модульная архитектура: разделение по доменным областям и слоям (данные, методы, политика).
Практические примеры
Пример 1: Встраивание DG в order-to-cash (O2C)
- Бизнес-кейс: улучшение качества данных клиентов, заказов, счетов и платежей. Цель — снизить число ошибок в платежах и увеличить скорость обработки.
- Активы данных: клиент, заказ, продукт, счет-фактура.
-
Процессы DG:
- Регистрация активов в каталоге: описание атрибутов, источников и owner’ов.
- Определение политик доступа: кто может видеть/модифицировать данные клиентов.
- Q&A профилирование: проверки полноты, уникальности, согласования между системами.
- Lineage: прослеживаемость от CRM/ERP до BI-слоя.
-
RACI-расклад по активу «Клиент» (упреждение: может быть таблица в вашем документе):
- Data Owner: бизнес-область Клиент.
- Data Steward: аналитики продаж и маркетинга.
- Data Custodian: ИТ-операции, база данных клиентов.
- DG Council: руководство по данным.
- CIO/CDO: утверждение политики.
-
Пример SOP (процедура регистрации нового клиента):
- Шаг 1: анализ источников данных (CRM, ERP, платежная система).
- Шаг 2: описание атрибутов клиента: имя, идентификатор, адрес, статус, дата обновления.
- Шаг 3: валидация: требования полноты и согласования.
- Шаг 4: добавление в каталог и связывание с lineage.
- Шаг 5: назначение владельцев и уведомление заинтересованных сторон.
Пример 2: Управление качеством данных через Great Expectations
- Гипотеза: данные о клиентах должны иметь уникальный идентификатор и отсутствие пропусков в критических полях.
-
Правило отбора (пример кода на Python):
-
Создание набора тестов в Great Expectations (ge):
- Проверки: уникальность client_id, not_null для email, корректный формат телефона.
-
Создание набора тестов в Great Expectations (ge):
-
Как это внедряется:
- Интеграция тестов в пайплайн данных.
- Мониторинг дефектов и автоматическое уведомление при нарушениях.
- Корректировка процессов и источников для устранения причин ошибок.
Пример 3: Архитектура каталога метаданных с Apache Atlas
- Архитектура: Atlas как центральный каталог метаданных, интегрированный с источниками данных, линейностью и политиками.
- Регистрация датасета: описание атрибутов, источников, owners, tags.
- Примеры API-запросов (JSON-формат) — публикация актива в Atlas:
  - {
    "typeName": "DataSet",
    "attributes": {
      "name": "customer",
      "qualifiedName": "crm.customer@prod",
      "description": "Клиентская база CRM",
      "owner": "biz:marketing",
      "clusterName": "prod"
    }
  }
Пример 4: Open Metadata / Amundsen / DataHub как open-source решения
Общее назначение: хранение метаданных, каталогизация, линейность и доступ к данным. Потоки интеграции:
- Ингесторы: коннекторы к источникам данных (базы, хранилища, BI-инструменты).
- Каталогизация: автоматическое добавление активов и их атрибутов.
- Линейность: отслеживание трансформаций и зависимостей.
- Поиск и доступ: безопасный доступ, фильтры по ролям, аудит действий. Пример YAML-конфигурации для подключения к источнику данных (Open Metadata):
  - sources:
      - type: "postgres"
        name: "sales_db"
        connection: "postgresql://user:pass@host:5432/sales"
Примеры российских решений (практические ориентиры)
В отечественной практике доступны решения от больших российских поставщиков и банковских/госструктур, которые адаптивно строят DG под локальные требования.
Что искать в российской платформе DG:
- Поддержка локализации и хранения данных в рамках страны.
- Соответствие требованиям ФЗ-152, СПО (регуляторной нагрузки), безопасность и аудит.
- Гибкая настройка доменной модели и RACI под российские бизнес-процессы.
- Интеграцию с отечественными системами аутентификации и доступами (например, LDAP/Active Directory в российских инфраструктурах).
- Инструменты каталога, линейности, политики доступа и мониторинга качества.
Принципы внедрения в российских условиях:
- Выбор решения, которое может работать в локальной инфраструктуре или на отечественных облаках (с учетом локализации данных).
- Привязка DG к регуляторным требованиям и внутренним политикам компании.
- Постепенное внедрение через пилоты по ключевым доменным областям и расширение по мере зрелости.
Архитектура и интеграционные точки
Типичная архитектура DG:
- Источники данных: базы данных, хранилища, файловые системы, SaaS-приложения, потоки данных.
- Метаданные и каталог: централизованный репозиторий описаний активов.
- Линейность и прослеживаемость: события трансформаций, задачи ETL/ELT, пайплайны.
- Политики доступа и защиты: IAM, RBAC/ABAC, аудит.
- Инструменты качества данных: профилирование, тесты качества, мониторинг.
- Инструменты управления изменениями: контроль версий схем, уведомления об изменениях.
API и интеграции:
- REST/GraphQL API для доступа к метаданным и управления активами.
- Интеграция с оркестраторами (Airflow, Prefect, Dagster) для триггеров и мониторинга DG-процессов.
- Инструменты для реализации lineage между источниками и потребителями данных.
Конфигурации и примеры кода
Пример YAML-конфигурации для aliment data catalog (Open Metadata/DataHub):
  - sources:
      - type: "postgres"
        name: "sales_db"
        connector: "postgresql"
        host: "db-host"
        port: 5432
        username: "dbuser"
        password: "dbpass"
  - metadata_store:
      type: "OpenMetadata"
      host: "om-host"
      port: 8585
Пример теста качества данных в Great Expectations (Python):
  - import great_expectations as ge
  - from great_expectations.core.batch import BatchRequest
  - context = ge.data_context.DataContext()
  - batch_request = BatchRequest(...)
  - suite = context.create_expectation_suite("customer_suite")
  - row_count_expectation = suite.expectations.config
  - context.run_checkpoint(checkpoint_name="customer_quality")
Пример таблицы RACI по активу данных
| Актив данных | Data Owner | Data Steward | Data Custodian | DG Council | CIO/CDO |
|---|---|---|---|---|---|
| Клиент | Ответственный за бизнес-правила клиента | Контроль качества, описание атрибутов | Техническое хранение, миграции | Утверждение политики клиент-данных | Стратегическое руководство DG |
| Заказы | Владение бизнес-правилами заказа | Контроль полноты и согласования | База заказов, журналы изменений | Контроль аудита требует | Обеспечение соответствия |
Роли и процессы в реализации
- Data Owner отвечает за бизнес-значение и использование набора данных.
- Data Steward обеспечивает качество, описание и использование в рамках процессов.
- Data Custodian отвечает за техническое хранение и операции над данными.
- DG Council принимает ключевые решения по политике и приоритетам.
- CIO/CDO обеспечивает стратегический надзор и согласование ресурсов.
Таблица видов контроля
| Тип контроля | Примеры | Цель |
|---|---|---|
| Предупредительный | Политики доступа, валидации источников | Предотвращение ошибок на входе |
| Детективный | Мониторинг качества, алерты | Обнаружение проблем в пайплайне |
| Корректирующий | Автоисправления, уведомления об ошибках | Быстрое исправление и нормализация |
Блоки процесса внедрения
- Подготовка и сбор требований: определения доменных областей, бизнес-целей DG, политики.
- Построение operating model: структура ролей, взаимодействия, каналы коммуникаций.
- Инструментальная архитектура: выбор Open Source или коммерческих решений, интеграции.
- Пилот и масштабирование: ограниченный запуск; расширение на новые домены.
- Операционная эксплуатация: мониторинг, аудит, улучшение.
Риски и ограничения внедрения
- Сложность изменений: DG требует культурного сдвига, поддержки руководства и вовлечённых сотрудников.
- Правовые и регуляторные требования: соответствие локальным законам, локализации данных и правилам хранения.
- Дублирование и согласование: риск конфликтов ролей и дублирования задач, если RACI не определен чётко.
- Архитектурные ограничения: сложность интеграции между различными системами, несовместимости форматов или версий.
- Безопасность и конфиденциальность: управление доступом, аудит, утечки данных.
- Миграционные риски: перенос данных в каталог и линии может временно снизить доступность.
- Оценка выгоды: ROI DG может быть сложной для измерения; нужны конкретные KPI.
- Зависимость от инструментов: инвестирование в конкретные платформы может привести к зависимости.
Ограничения и пути минимизации
- Начало с малого: пилот на одной доменной области, сопровождаемый четкими целями и метриками.
- Внедрение по фазам: постепенное добавление активов и потоков.
- Встроенное обучение: регулярные тренинги и коммуникации.
- Интеграция с регуляциями: адаптация политики доступа к требованиям локализации и аудита.
- Выбор гибких инструментов: возможность перехода между решениями без потеря данных.
Выводы
- Встраивание DG в бизнес-процессы — это долгосрочный проект, который должен быть основан на реальных потребностях бизнеса и поддержан руководством.
- Важно не столько выбрать идеальный инструмент, сколько построить устойчивую операционную модель: роли, полиtики, процессы, каталоги и мониторинг.
- Эффективная DG-операционная модель должна быть адаптивной: служить для улучшения качества данных, обеспечения доступа и соблюдения регуляторных норм, а также для прослеживаемости данных в бизнес-процессах.
- Open-source решения дают гибкость и прозрачность, в то время как российские решения могут обеспечить локализацию, соответствие требованиям локальных регуляторов и интеграцию в отечественную инфраструктуру.
- Риск-менеджмент и коммуникации — критичны: без согласованной культуры данных DG не будет устойчив.
FAQ (Вопросы и ответы)
1) Что такое DG и чем она важна для бизнес-процессов?
- DG — это система принципов, процессов и инструментов, которая обеспечивает качество, безопасность, прослеживаемость и доступность данных. Встраивание DG в бизнес-процессы позволяет данным приносить ценность организации, снижает операционные риски и обеспечивает соответствие требованиям регуляторов.
2) Какие роли и кто отвечает за DG в организации?
- Типичные роли: Data Owner (владелец данных), Data Steward (ответственный за качество и использование), Data Custodian (оперативное хранение), Data Architect (архитектор данных), DG Council (совет по данным), CIO/CDO (руководство). Роль RACI помогает зафиксировать ответственность по конкретным активам и процессам.
3) Как связать DG с доменной моделью и RACI?
- Доменная модель структурирует данные по предметным областям и единым терминам. RACI помогает распределить ответственность за активы в рамках процессов DG. Вместе они создают понятную карту данных и ясные обязанности.
4) Какие инструменты подойдут для открытой архитектуры DG?
- Open-source варианты: Apache Atlas, Amundsen, DataHub для каталога и метаданных, Great Expectations для качества данных, OpenLineage для lineage, Airflow/Prefect/Ddagster для оркестрации. Эти инструменты можно комбинировать для создания гибкой DG-платформы.
5) Какие российские решения можно использовать и на что обратить внимание?
В российской практике встречаются отечественные ДГУ-платформы, ориентированные на локализацию данных, соответствие требованиям регуляторов и интеграцию в локальную инфраструктуру. При выборе важно обратить внимание на:
- локализацию и хранение данных внутри страны;
- совместимость с отечественными системами аутентификации;
- возможность внедрения политики доступа и аудита;
- поддержку доменной модели и RACI под ваши бизнес-процессы.
6) Какой минимум процессов и артефактов нужен для старта DG?
- Минимум: данные активов и роли (Data Owner/Steward/Custodian), каталог активов, политики данных и доступа, базовые правила качества данных, lineage для критических потоков, регламент взаимодействий DG Council и Metastore/SaaS-платформы.
7) Какие риски чаще всего возникают при внедрении DG?
- Основные риски: культурное сопротивление, неопределенные роли и ответственности, регуляторные несоответствия, сложности интеграции между системами, нехватка компетенций, некорректный дизайн доменной модели, чрезмерное усложнение процессов.
8) Как измерять эффективность DG?
- Метрики: покрытие активов в каталоге, качество данных (процент прохождения тестов), время реакции на инциденты качества, уровень соответствия политикам, частота аудитов и их результаты, скорость доступа к данным и уменьшение повторяющихся ошибок.
9) Как начать внедрение DG в организации?
- Советую начать с пилота в одной доменной области, определить ролями и RACI для ключевых активов, построить каталог и политики, внедрить базовые проверки качества, обеспечить обучение сотрудников. Постепенно расширяйтесь на новые домены и активы.
10) Как связать DG с технологическими процессами (ETL/ELT, BI, аналитика)?
- DG должен быть встроен в конвейеры данных: метаданные должны автоматически пополняться из источников, lineage должен отражать трансформации, политики доступа должны применяться ко всем потребителям, а качество данных — мониториться на каждом этапе пайплайна. Используйте API и события для синхронизации каталога и пайплайнов.


