

Политика доступа и управление идентификацией
Эффективная политика доступа и управление идентификацией являются краеугольным камнем sandbox- governance. В условиях быстрого создания песочниц, множественных команд, разнообразных источников идентификации и разнородных данных, правильная организация доступа обеспечивает не только безопасность и соответствие требованиям, но и ускоряет инновации. Эта глава формулирует подходы к проектированию и внедрению процессов идентификации, описывает архитектуру и роли, а также дает практические рекомендации по контролю рисков и обеспечению прозрачности в рамках методологии Sandbox Governance Model.
Изменение парадигмы доступа в песочницы предполагает баланс между свободой экспериментов и необходимостью контроля. Основной принцип - принцип наименьших прав и проверяемая атрибутивная политика доступа, дополняемая механизмами временного доступа,-break-glass процедурой, автоматическим возвращением прав после завершения задачи и регулярной аттестацией. В сочетании с централизованной политикой доступа это позволяет управлять разнообразием песочниц, поддерживать соответствие требованиям по защите данных и одновременно ускорять цикл разработки и трансформационных инициатив.
- Краткое содержание главы
- Контекст и принципы политики доступа в песочницах и управлении идентификацией
- Архитектура идентификационных данных, IAM-подходы и интеграции
- Жизненный цикл доступа, согласование прав и аудит
- Роли, ответственность и организационные взаимодействия
- Методы оценки риска, метрики эффективности и соблюдения требований
Контекст и принципы политики доступа в песочницах и управлении идентификацией
Политика доступа для песочниц должна базироваться на нескольких взаимодополняющих принципах. Прежде всего это принцип наименьших прав и минимального доступа: участники получают только те права, которые необходимы для выполнения конкретной задачи в рамках песочницы. Далее следует принцип на основе ролей и атрибутов (RBAC/ABAC), где доступ определяется комбинацией роли и значимых атрибутов объекта (например, тип набора данных, класс чувствительности, стадия эксперимента). В реальности песочницы часто требуют гибридного подхода: базовые роли + контекстно-зависимые атрибуты, временные разрешения и возможность динамического расширения прав при выполнении конкретной задачи.
Неотъемлемой частью политики является управление идентификацией: откуда приходят идентификаторы пользователей, как они проходят аутентификацию и какие способы подтверждения личности допускаются - MFA, device binding, геолокация и контекст задачи. В архитектуре политики особо выделяются три слоя: источник идентификации (IdP/Dir), механизм авторизации (policy engine), а также точка применения прав на песочнице (policy enforcement point). Эти слои связаны между собой так, чтобы изменение политики автоматически распространялось на новые песочницы и проекты без деградации контроля.
Важнейшие элементы политики включают: жизненный цикл учетной записи, периодическую аттестацию доступа, процедуры break-glass и аварийного доступа, политики автоматической выдачи и отзыва прав, а также регламент аудита и журналирования. Управление идентификацией должно поддерживать три критических сценария: (1) ежедневное оперативное использование песочниц, (2) временный доступ для конкретной задачи, (3) выход сотрудника и перемещение проекта либо закрытие песочницы. Во всех сценариях необходимо обеспечить прослеживаемость действий, своевременную аттестацию и возможность кросс-функционального аудита.
- В контексте методологии важно зафиксировать стандартные процессы: создание политики доступа, её согласование, внедрение в инфраструктуру песочниц, мониторинг и ревизия. Эти процессы должны быть формализованы в рамках каталогов политик, процедур смены и регламентов аудита.
- В качестве архитектурной основы полезно обратиться к концептуальным моделям IAM: управляемые сущности (пользователи, сервисы, роботы), политики доступа (RBAC/ABAC), и механизм реализации через точки контроля доступа в песочнице. Учитывайте возможность применения Just-In-Time (JIT) и Just-Enough-Access (JEA) для задач, требующих временного повышения прав.
- При планировании политики важно учитывать совместимость с требованиями регуляторов и внутренней нормативной базы: хранение журналов, доступ к данным, обработку персональных данных и требования по хранению.
Архитектура идентификационных данных и управления доступом
Голова архитектуры IAM для песочниц состоит из взаимосвязанных компонентов: источников идентификации, механизмов аутентификации и авторизации, а также журнала и мониторинга. Центральное звено - централизованный IAM-поставщик или набор взаимосвязанных поставщиков, которые обеспечивают единый профиль пользователя, его роли и атрибуты. В песочницах это особенно критично, так как доступ к конфиденциальным данным и вычислительным ресурсам должен быть строго ограничен и легко отслеживаем.
- Источники идентификации: корпоративные директории, облачные IdP, внешние поставщики удостоверений для конкретных проектов, а также временные учетные записи для временного доступа. В идеале реализуется единое хранилище идентификаторов, поддерживающее синхронизацию между системами, чтобы исключить фрагментацию данных и расхождения в правах.
- Аутентификация: MFA как базовый стандарт для доступа к песочницам, использование контекстной аутентификации (сессии, устройство, IP-адрес, география) и поддержка многофакторной аутентификации для критичных операций. В условиях песочницы целесообразно внедрять adaptive MFA - адаптивную аутентификацию в зависимости от риска задачи и контекста.
- Авторизация: модель доступа, реализуемая через PDP (policy decision point) и PEP (policy enforcement point). Используемые подходы - RBAC и ABAC, где ABAC особенно полезен в сложных песочницах с разнообразными наборами данных и уровней чувствительности. В качестве примера архитектурного паттерна можно привести интеграцию с открытым решением Keycloak (как элемент IAM) или FreeIPA как локального варианта идентификации и многофакторной аутентификации.
- Управление атрибутами: хранение и синхронизация атрибутов пользователей и ролей между IdP, каталожной службой и системами песочниц. Атрибуты - ключ к точному праву доступа: роль, проект, стадия задачи, уровень данных.
- Журналы и аудит: сбор и корреляция логов доступа, действий в песочницах, попыток несанкционированного доступа. Логи должны быть защищены от изменений и доступны для регуляторного аудита, с хранением в разумных боковых системах (SIEM).
В практическом плане гибридная архитектура IAM (с намеренной связью между корпоративной директорией и песочницей) позволяет обеспечить единый контекст идентификации и единую точку политики. Примером открытого решения для реализации IAM является Keycloak, который поддерживает SSO, MFA, адаптивную аутентификацию, RBAC и ABAC, а также может быть интегрирован с существующими директориями и облачными IdP. Еще одним примером - FreeIPA, предоставляющий централизованное управление идентификацией и разрешениями в инфраструктуре Linux и смешанных средах. Эти примеры демонстрируют, что выбор конкретной реализации зависит от контекста организации и требований к безопасности, но общие принципы остаются одинаковыми: консистентность идентификаторов, единая политика и прозрачность для аудита.
- Архитектура должна предусматривать отделение функций управления идентификацией и функционала песочницы: IdP как источник идентификации и авторизации, PAP/ PDP как управление политиками, PAP/LAP как административный слой для политики, PEP на границе песочницы.
- Для эффективного внедрения важно обосновать границы ответственности между командами безопасности, эксплуатации песочниц и разработчиками: кто отвечает за хранение секретов и ключей, кто отвечает за аттестацию пользователей, кто - за аудит и уведомления.
- Учет затрат и устойчивости архитектуры: единая политика доступа упрощает управление аудитами и снижает риск политического раздробления; при этом необходимо учитывать влияние на время предоставления доступа и сложность интеграций.
В контексте методологии следует помнить об особенностях песочницы: пользователи часто работают над проприетарными данными, временными проектами и прототипами. Архитектура IAM должна поддерживать быстрое создание и отзыв прав без нарушения основного бизнес-процесса. Это требует четкого набора API и процедур для автоматизации, чтобы операционная команда могла оперативно управлять правами в рамках политики.
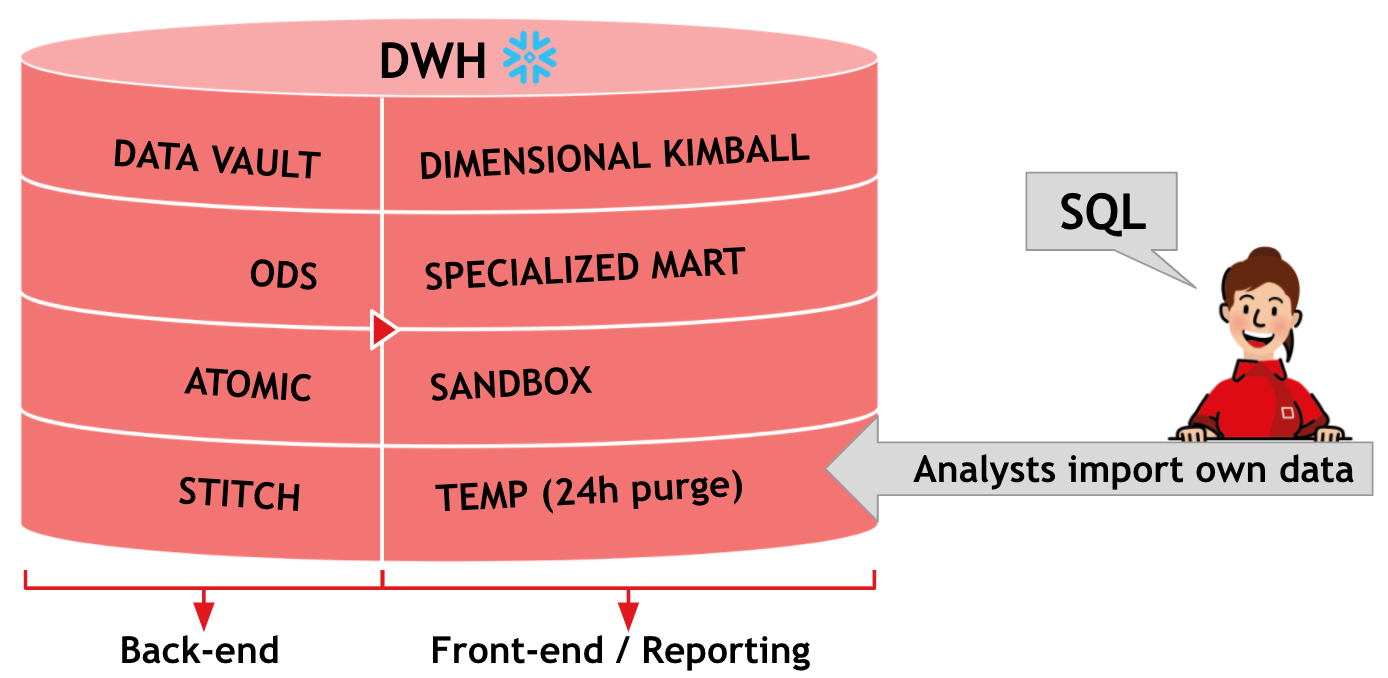
Жизненный цикл доступа, согласование прав и аудит
Управление идентификацией в песочницах строится на строго регламентированном жизненном цикле доступа. Этот цикл начинается с запроса на доступ и заканчивается его отзывом, включая периодические повторные аттестации и обновления прав. Эффективная реализация цикла требует формализованных процессов и ясной ответственности.
- Запрос и предложение прав: пользователи подают запрос через согласованный процесс, в котором формулируются задача, необходимый доступ и срок. В зависимости от сложности запроса и чувствительности данных доступ может потребовать двухступенчатого утверждения со стороны ответственных лиц проекта, куратора данных и безопасности.
- Принятие решения и provisioning: после согласования права автоматически инициируются процессы provisioning в песочнице и сопутствующих системах. Используются принципы JIT/JEA, когда возможна выдача прав на ограниченное время и для конкретной задачи.
- Обучение и аттестация: участие в периодических аттестациях доступа. Регулярные подтверждения необходимы для сохранения актуальности прав, особенно при смене состава команды, проекта или цели песочницы.
- Отзыв и архивирование: по завершении проекта, а также при выходе сотрудника или прекращении проекта, права снимаются, данные доступа аннулируются и предоставляются отчеты об отношениях между правами и активностями в песочнице.
- Аудит и проверка соответствия: журналирование событий доступа, контроль несоответствий, периодический аудит на соответствие требованиям безопасности и регуляторным нормам. В качестве практики рекомендуется автоматизация анализа журналов и создание дашбордов для контроля изменений в правах.
Организационные аспекты жизненного цикла должны быть закреплены в регламенте: какие роли имеют право на утверждение, какие требования к документации и какие SLA на предоставление доступа. В рамках методологии полезно реализовать RACI-модель: кто отвечает за запрос, кто утверждает, кто осуществляет provisioning, кто контролирует аудит и кто занимается отзывом. Наличие четкого RACI снижает зависимости между командами и ускоряет процессы.
Важно также рассмотреть инструменты и политики для breaks-glass сценариев - критических случаев, когда требуется немедленный доступ для предотвращения сбоя в песочнице. Определение критериев, протоколов и времени реакции, а также журналирования подобных действий - ключ к сохранению прозрачности и минимизации рисков злоупотребления.
- Break-glass процедуры должны быть ограничены, с обязательной последующей аттестацией и постоперационным аудитом. Доступ в break-glass должен быть записан, обоснован и выписан на отдельном отчете.
- Временной доступ должен иметь явные лимиты по сроку и условиям, после которых автоматический отзыв прав должен быть инициирован.
- Для аудита важна связка журналов аутентификации, изменений в правах и действий в песочнице. Эти данные должны храниться в неизменяемом виде и быть доступны для регуляторного контроля.
Политика должна быть документирована в форме политики доступа и регламентов управления идентификацией, а также поддерживаться в наборе документации по процессам и техническим правилам. Наличие четких процедур обеспечивает не только безопасность, но и предсказуемость поведения процессов внутри песочниц.
Роли, ответственность и организационные взаимодействия
Эффективная политика доступа требует ясности по ролям и ответственностям, чтобы взаимодействие между командами происходило без задержек и с соблюдением контрольных механизмов. Основные роли включают:
- Владелец политики доступа (Policy Owner): отвечает за разработку, актуализацию и согласование политики доступа, обеспечивает соответствие требованиям по безопасности и регуляторике, координирует обновления в рамках Sandbox Governance Model.
- Менеджер песочницы (Sandbox Admin): обеспечивает внедрение и применение политики в конкретной песочнице, координирует provisioning и отзыв прав, следит за соблюдением регламентов и сотрудничает с командой безопасности.
- Администратор идентификации и доступа (IAM Administrator): поддерживает IdP, управляет учетными записями, контролирует атрибуты, реализует MFA и синхронизацию между системами. Обеспечивает техническое выполнение политик доступа.
- Безопасность и комплаенс (Security & Compliance): определяет требования к аудиту, контролю доступа, breaks-glass, аттестациям и мониторингу. Обеспечивает соответствие требованиям регуляторов и внутренней политики.
- Руководитель проекта и владелец данных (Project Lead / Data Owner): определяет доступ, необходимый для достижения целей проекта и уровня чувствительности данных, обеспечивает корректность классификации данных и соответствие ограничениям на использование.
- Разработчик/инженер DevOps (Developer/Platform Engineer): реализует необходимые интеграции между IdP, песочницей и сервисами, обеспечивает соблюдение политики при автоматизации процессов и CI/CD.
Распределение ответственности требует документированной RACI-модели. В идеале формируется governance-комитет или рабочая группа, которая периодически рассматривает изменения политики, регламентирует новые сценарии доступа и проводит регулярные встречи по вопросам безопасности. Взаимодействие между административными и операционными командами должно поддерживать непрерывность работы песочниц и сохранять высокий уровень контроля.
Важным аспектом является прозрачность и обучение: пользователи и руководители проектов должны понимать принципы политики, требования к доступу и как подать запрос. Периодическая коммуникация и обучение помогают снизить количество спорных ситуаций и ошибок в процессе выдачи доступа.
Методы оценки риска, метрики эффективности и соблюдения требований
Эффективность политики доступа следует измерять через набор показателей, которые отражают как безопасность, так и оперативную эффективность песочниц. Важные метрики включают:
- Время на выдачу доступа (Time to Grant): среднее время от подачи запроса до наличия прав в песочнице. Эта метрика критична для скорости инноваций и бизнес-эффективности.
- Время на отзыв доступа (Time to Revoke): среднее время удаления прав после завершения задачи или проекта. Быстрая отзывность снижает риск кризисных ситуаций и нежелательного доступа.
- Доля аттестаций, выполненных в срок: показатель дисциплины по регулярной аттестации прав и соответствию политике.
- Уровень соответствия политики: доля случаев отклонения или несоответствия требованиям политики доступа и регуляторным нормам, выявляемых в аудитах.
- Доля нарушений Break-glass: количество случаев Break-glass и обоснование их использования. Важен анализ причин и внедрение профилактических мер.
- Доля аудируемых действий: процент действий в песочнице, попадающих под регламентированный аудит и журналирование, и полнота журналов.
- Уровень управления данными и ответственность за данные: доля песочниц с классификацией данных и назначенными владельцами данных; соответствие правилам обработки персональных данных.
- Стоимость владения доступами: оценка затрат на управление доступами, включая инфраструктуру IdP, хранение журналов и автоматизацию процессов.
Оценка рисков в контексте политики доступа проводится через анализ таких факторов, как риск несанкционированного доступа, несоответствие требованиям регуляторов, вероятность нарушения данных и скорость реагирования на инциденты. Риски должны быть структурированы в реестре рисков и регулярно обновляться в консультативном порядке, что позволяет управлять рисками и принимать превентивные меры.
Важная часть методологии - обеспечение согласованности между политикой доступа и другими элементами Sandbox Governance Model, включая управление песочницами, стоимостью, рисками и доступами. В частности, надо обеспечить:
- Согласованность между политикой доступа и классификацией данных: данные должны иметь соответствующий уровень контроля доступа и требования к принятию риска для песочниц с различным уровнем чувствительности.
- Согласование с политикой управления затратами песочниц: доступ должен соответствовать планам использования песочницы и затратам на ресурсы, чтобы избежать перерасхода и злоупотребления ресурсами.
- Совместимость с процессами аудита и регуляторными требованиями: политика доступа должна поддерживать аудит и соответствие требованиям законодательства и стандартов безопасности.
Практическая реализация включает формализацию политики в документах, автоматизацию процессов запроса и выдачи доступа, а также разработку наборов правил и шаблонов для различных сценариев. Важно обеспечить управление изменениями в политике - любые изменения должны проходить через регламентированные процессы согласования и обновления и тестироваться в тестовых песочницах перед применением в продуктивной среде песочниц.
Key takeaways
- Эффективная политика доступа в песочницах требует сочетания RBAC и ABAC, поддержки временного и контекстно-зависимого доступа и сильной аттестации.
- Архитектура IAM должна быть централизована и устойчиво связана с песочницами через PDP/PEP, обеспечивая единое управление идентификацией и атрибутами.
- Жизненный цикл доступа - это непрерывный процесс от запроса до отзыва, с обязательной аттестацией и аудитом для соблюдения регуляторики и внутренних норм.
- Четкое распределение ролей и ответственность через RACI помогает устранить узкие места в процессах и повысить предсказуемость операций.
- Метрики и аудит позволяют не только обеспечить безопасность, но и управлять эффективностью и стоимостью доступа в песочницы.
FAQ
- Какова роль политики доступа в Sandbox Governance Model и почему она критична?
Политика доступа определяет, кто и какие ресурсы песочницы может использовать, на каких условиях и на какой срок. В условиях множества песочниц и команд это обеспечивает единый контроль за использованием данных, предотвращает утечку информации и минимизирует риск нарушения регуляторных требований. Без четкой политики доступ может стать источником хаоса, а аудит и управление рисками - неполными.
- Какие подходы к моделированию доступа наиболее эффективны в песочницах?
Наилучший подход - гибрид RBAC/ABAC. RBAC обеспечивает простоту и предсказуемость, ABAC добавляет контекст - тип данных, проект, стадия задачи, чувствительность. Это позволяет давать точный доступ для конкретной задачи, а не общую привязку к роли. В сочетании с Just-In-Time и Just-Enough-Access доступ становится более управляемым и безопасным.
- Какие технологии и решения рекомендуется рассмотреть для реализации IAM в песочницах?
Рекомендовано рассмотреть централизованный IdP/ IAM-решение, поддерживающее SSO, MFA и гибкую политику доступа. Примеры открытых решений - Keycloak или FreeIPA. Они позволяют реализовать RBAC/ABAC, интеграцию с существующей директорией и адаптивную аутентификацию. Выбор конкретного решения зависит от контекста организации, но следует стремиться к единообразию и совместимости с регуляторными требованиями.
- Какие риски связаны с неправильным управлением доступом в песочницах и как их минимизировать?
Основные риски - несанкционированный доступ к данным, неверная аттестация прав, задержки в отзыве прав, слабый аудит. Их минимизация достигается через: внедрение многоступенчатой аутентификации (MFA), управление атрибутами на основе ABAC, автоматизацию процессов provisioning и отзывов, регулярные аттестации, сильное журналирование и аудит, а также четкие регламенты по Break-glass и инцидентам.
- Как организовать аудит и соответствие требованиям в рамках политики доступа?
Необходимо вести неизменяемые журналы доступа, действий и изменений прав, обеспечить хранение журналов в соответствии с регуляторикой, определить периоды хранения, обеспечить доступ регуляторам к аудитам и регулярно проводить внутренние и внешние аудиты. Включение процессов аудита в регламенты и автоматизация анализа журналов помогают увеличить прозрачность и ускорить реакцию на инциденты.
- Как связать политику доступа с управлением данными и конфиденциальностью?
Ключевые связи - классификация данных и назначение владельцев данных, согласование уровней доступа в зависимости от класса данных, соблюдение принципов минимального доступа и тестирование политик на песочницах с различной степенью чувствительности. Это обеспечивает дорогую на практике защиту персональных данных и соответствие нормам.
- Какие организационные изменения необходимы для внедрения эффективной политики доступа?
Необходимо создание должности и команды, ответственные за политику доступа (Policy Owner, IAM Administrator, Security & Compliance). Вводится регулярная аттестация доступа, регламентированные процессы запроса и утверждения, а также межфункциональные комитеты по управлению изменениями. Важно обеспечить сочетание процессов, методологий и инструментов, чтобы политика была не просто документом, а живым и управляемым процессом.
- Каковы принципы эффективного Break-glass и какие регламентирования требуются?
Break-glass - это сценарий критического доступа в случае инцидента либо неотложной задачи. Эффективное применение требует строгой необходимости, документированной причины, автоматического аудита, ограниченного времени доступа и обязательной последующей аттестации. Политика Break-glass должна предусматривать контроль доступа к критическим данным, журналирование и уведомления руководству, чтобы исключить злоупотребления.
- Как автоматизировать процессы управления доступом в песочницах без снижения контроля?
Автоматизация достигается через интеграцию IdP, систем управления песочницами и процессами provisioning через API. Автоматизированные workflows должны поддерживать согласование прав, автоматическое снятие доступа по истечении срока, повторные аттестации и регулярную проверку соответствия политике. При этом автоматизация не должна заменять контроль - требуется мониторинг и независимый аудит.
- Какие шаги предпринять в начале проекта для внедрения политики доступа в песочнице?
На старте проекта следует: определить принципы политики доступа, классифицировать данные и определить уровни чувствительности, определить роли и атрибуты, выбрать технологическую инфраструктуру IAM, сформировать governance-комитет и RACI, разработать регламенты запроса и утверждения, внедрить пилотную песочницу с ограниченным набором данных и правами, провести обучение участников, запустить процессы аттестации и аудит, и обеспечить мониторинг эффективности политики.


