

Риск-менеджмент и ограничения: типичные ловушки и способы их минимизации
Sandbox-архитектура для DWH и ML-аналитики ставит задачу не только воссоздать безопасную изоляцию сред, но и обеспечить управляемые границы риска на всех этапах жизненного цикла проекта: от provisioning до decommissioning. В условиях больших массивов данных и множества экспериментальных сценариев важно не только определить, какие угрозы существуют, но и внедрить устойчивые механизмы их предотвращения и реагирования. Глава рассматривает типичные ловушки в реализации sandbox-сред, критические зоны риска и практические способы их минимизации с точки зрения архитектуры, политики и операционных процессов.
Краткое содержание главы
- Определение контекста риска и архитектурных принципов изоляции в sandbox для DWH и ML.
- Типичные ловушки: от избыточной привилегированной выдачи доступа до дрейфа конфигураций и неконтролируемого роста затрат.
- Механизмы минимизации риска: многоуровневая изоляция, управление доступом, маскирование данных, мониторинг и аудит, управление жизненным циклом сред.
- Интеграция риск-менеджмента в пайплайны DWH и ML: операционные сценарии, процессы выпуска и контроля изменений.
- Практические рекомендации и дорожные карты внедрения в реальных условиях.
Контекст риска и архитектурные принципы изоляции
В рамках sandbox-архитектуры для DWH и ML риск следует рассматривать как сочетание угроз безопасности, нарушений конфиденциальности и целостности данных, а также операционных и финансовых рисков. Архитектурная модель должна обеспечивать многослойную изоляцию: на уровне среды (namespace/кластеры), доступов, данных и вычислений. Основные принципы включают:
- извлечение изоляции до уровня control plane и data plane: разделение управляемых задач от выполнения вычислений и доступа к данным;
- минимизацию привилегий и принцип наименьших прав (least privilege) на всех шагах provisioning, использования и teardown;
- политики как код (policy-as-code) и централизованный механизм аудита для контроля соответствия;
- возможность использования маскировки и синтетических данных там, где реальные данные не требуются для разработки и обучения;
- управляемый жизненный цикл сред с автоматизированным provisioning, мониторингом и де-привязкой ресурсов после завершения экспериментов.
Архитектурно важны три слоя: инфраструктура изоляции (сетевые и кластерные границы), контроль доступа и управления данными (крипто- и секрет-менеджмент, маскирование, аудит), а также управляемые пайплайны и оркестрация (CI/CD для sandbox-окружения, автоматизация развёртываний и откатов). В связке эти слои позволяют снизить риск непреднамеренного доступа, неконсистентности окружений и конфликтов между проектами.
Важно помнить, что точный набор слоёв зависит от контекста организации: объёмы данных, требования регуляторов, профили пользователей и характер ML-экспериментов. Но базовые принципы остаются универсальными: изоляция по средам, принципы контроля доступа, контроль за данными и прозрачный мониторинг.
Алгоритм оценки риска в sandbox-архитектуре
Для системного подхода к управлению рисками в sandbox целесообразно внедрить формальный алгоритм оценки риска, который связывает угрозы, уязвимости, вероятность их реализации и потенциальный ущерб. Ниже приведен упрощённый подход, который может быть адаптирован под конкретную организацию.
1) **Определить активы**: данные наборы, вычислительные кластеры, сетевые сегменты, токены доступа, ключи шифрования.
2) **Идентифицировать угрозы**: утечки данных, злоупотребление привилегиями, дрейф конфигураций, перегрузка ресурсов.
3) Оценить вероятность Each угрозы (0–1) и потенциальный ущерб (0–1).
4) **Рассчитать риск**: риск = вероятность × ущерб.
5) **Привязать риск к критическим контролям**: если риск превышает порог, активировать соответствующий контроль (маскирование, дополнительная изоляция, аудит, ограничение доступа).
6) Обновлять рейтинг риск-уровня после изменений в окружении и инцидентов.
В контексте технических реализаций полезно закреплять такие принципы: риск с высокой вероятностью реализации и высоким ущербом требует автоматизированных и повторяемых контрмер; риск с умеренной вероятность может быть управляем через политики и наблюдение. Включение в процесс риск-менеджмента функционала политики доступа и маскирования данных значительно снижает потенциальный ущерб.
Типичные ловушки и их причины
В практике реализации sandbox для DWH и ML-аналитики встречаются ряд повторяющихся ловушек. Каждая ловушка связана с конкретной областью риска, но часто они пересекаются и усиливают друг друга. Ниже систематизирован набор наиболее частых проблем и источников риска.
-
Ловушка 1: избыточная привилегированность и пересечение прав между средами
Причина: отсутствие строгой гранулярности прав или попытки снизить задержку в доступе, что приводит к расширению прав на уровне проектов и отдельных пользователей.
Воздействие: риск утечки или изменения критических данных, несанкционированный доступ к секретам, конфигурационным файлам.
Минимизация: внедрить RBAC/ABAC с моделью least privilege, отдельные роли по средам, строгие сетевые политики и автоматическую выдачу доступа по принципу time-bound и context-aware. -
Ловушка 2: дрейф конфигураций и несогласованность окружений
Причина: ручное управление конфигурациями, отсутствие версии окружения и недостаток контроля изменений.
Воздействие: нестабильность процессов анализа и обучения, некорректные результаты экспериментов, проблемы воспроизводимости.
Минимизация: инфраструктура как код (IaC), контроль версий окружений, автоматизированный стендап и тестирование конфигураций, регулярные проверки соответствия. -
Ловушка 3: данные и их маскировка
Причина: использование реальных данных без надлежащей маскировки или синтетических данных там, где это недопустимо.
Воздействие: утечки конфиденциальной информации, нарушение регуляторных требований.
Минимизация: полная реализация маскирования, сегментация по доменам данных, использование синтетических данных для разработки и обучения, контроль доступа к чувствительным полям. -
Ловушка 4: мониторинг и аудит на местах
Причина: недоолжность телеметрии, слабый аудит событий, пропуски в журналировании.
Воздействие: пропуск инцидентов, слабая трассируемость, трудности в расследовании.
Минимизация: централизованный сбор телеметрии, полноформатный аудит, централизованный SIEM, поддержка реформируемых алерт-процессов. -
Ловушка 5: управление затратами и ресурсами
Причина: автономный рост sandbox-сред без лимитов, неоптимальная квотировка ресурсов.
Воздействие: перегрузка кластеров, задержки и недоступность сервисов, неожиданные счета.
Минимизация: установка квот и лимитов, автоматическое масштабирование с политиками лимитирования, мониторинг затрат в режиме реального времени. -
Ловушка 6: совместное использование инфраструктуры и риск-контекст
Причина: совместное использование кластера без четкой изоляции сетей и секций данных.
Воздействие: перекрестные влияния между проектами, сложности в аудите и управлении безопасностью.
Минимизация: всеобъемлющие сетевые политики, разграничение доменов данных, отдельные пространства для исполнения критических задач. -
Ловушка 7: регуляторные требования и соответствие
Причина: недооценка требований к локализации данных, хранению журналов и ретриaлизации доступа.
Воздействие: штрафы, вынужденные модификации архитектуры, риск недоверия со стороны регуляторов.
Минимизация: встроенная поддержка аудита, локализация данных по доменам, политики хранения и ретенции, регулярные проверки соответствия. -
Ловушка 8: интеграции и совместная экосистема
Причина: использование открытых или внешних инструментов без учёта их взаимодействия с изоляцией sandbox.
Воздействие: неконтролируемые ссылки на внешние ресурсы, тайминги синхронизации, несогласованность версий.
Минимизация: уверенная интеграционная архитектура, границы доступа и, ограничение внешних вызовов, тесты совместимости. -
Ловушка 9: тестирование и воспроизводимость экспериментов
Причина: несанкционированный обмен данными и окружениями между экспериментами.
Воздействие: трудности в воспроизводимости, скрытые зависимости и непредсказуемые результаты моделирования.
Минимизация: строгий контроль среды, поддержка изоляции зависимостей, трассируемые версии наборов данных и моделей. -
Ловушка 10: жизненный цикл и де-привязка
Причина: задержки в деактивации сред, неустойчивые политики де-привязки ресурсов.
Воздействие: риск накопления «мертвых» сред, непреднамеренный доступ после завершения проекта.
Минимизация: автоматизация жизненного цикла, регламент decommission, политика автоматического удаления окружения по истечении срока.
В качестве примера демонстрируемого подхода к ловушке 1 можно рассмотреть сценарий, когда роль администратора проекта по умолчанию получает доступ ко всем sandbox-средам. Привязкой к политике может служить автоматическое ограничение доступа по контексту проекта и тайм-аутам. В блоке ниже приводится упрощённый пример политики доступа в формате кода политики, который можно адаптировать под используемую систему (OPA, Kubernetes RBAC и т. п.).
## Псевдокод политики доступа
if user.role in ["project-admin"] and resource.environment in ["sandbox-A", "sandbox-B"]
    allow()
else if user.requires_temporary_access and time_within_window()
    allow_with_expiry()
else
    deny()
Эта иллюстрация демонстрирует принцип: доступ должен зависеть не только от роли, но и от контекста окружения, временного окна и целей.
Механизмы минимизации риска: архитектура, политики и операционные практики
Эффективное снижение риска требует сочетания архитектурных решений, формализованных политик и понимаемых операционных процессов. В рамках sandbox-архитектуры для DWH и ML ключевые направления включают:
-
Архитектура изоляции и сетевые политики
- Разделение по средам и субъектам данных: каждый проект получает уникальное пространство с ограниченным доступом к домену данных, сетевые политики запрещают обход межсетевых экранов.
- Изоляция control plane и data plane: управление доступом и оркестрация выполняются в одной зоне, вычисления - в другой, с ограниченным сетевым доступом к данным.
- Ограничение вычислительных ресурсов: квоты по CPU, памяти, I/O; гармонизированные политики масштабирования, чтобы предотвратить «побочные эффекты» от соседних проектов.
-
Управление доступом и Secrets
- Принцип наименьших прав: роли и политики доступа детализированы по доменам данных, средам и задачам.
- Управление секретами: централизованные хранилища секретов, вращение ключей, временный доступ, аудит доступа к секретам.
- Аудит и детальная трассировка действий: записи об авторизациях, попытках доступа и изменениях конфигураций.
-
Управление данными и маскирование
- Маскирование и синтетические данные: применяются на стадиях разработки и обучения, чтобы снизить риск утечки.
- Контроль доступа к чувствительным полям: полная сегментация и политики секций данных.
- Логирование использования данных: какие данные использовались, кем и для каких целей.
-
Мониторинг, аудит и реагирование на инциденты
- Централизованный сбор телеметрии, корреляция событий, алертинг и оперативная реакция.
- Чёткие планы реагирования: инцидентная роль, этапы расследования, коммуникационные протоколы и требования к регуляторическим уведомлениям.
-
Управление жизненным циклом sandbox
- Автоматизация provisioning/deprovisioning, снапшоты сред и откаты.
- drift-контроль: периодические проверки соответствия текущих конфигураций базовым моделям.
- Регламентированное хранение журналов и контроль версий всех изменений.
-
Финансовый контроль и управление затратами
- Введение квот и бюджеты на проекты; мониторинг затрат в реальном времени.
- Автоматическое ограничение масштабирования при выходе за пределы бюджета.
-
Интеграционные практики
- Интеграции с DWH и ML пайплайнами через управляемые API и демилитаризованные каналы доступа.
- Контроль версий пайплайнов, независимость экспонатов и воспроизводимость.
Примеры инструментов и подходов:
- политики доступа и управления доступом: RBAC/ABAC, OPA (Open Policy Agent) для централизованной реализации правил;
- секреты и ключи: Vault или аналогичный секрет-менеджер с вращением и аудитом;
- маскирование данных: встроенные механизмы маскирования в СУБД DWH и вспомогательные сервисы;
- мониторинг и аудит: SIEM-решения, инструменты наблюдения за ресурсами и событийной телеметрией;
- управление жизненным циклом: GitOps-подходы к инфраструктуре, IaC (Terraform, Ansible и т. п.), CI/CD для sandbox.
Управление жизненным циклом сред sandbox
Эффективное управление жизненным циклом сред уменьшает риск дрейфа, снижает вероятность ошибок и обеспечивает предсказуемость поведения инфраструктуры. Основные процессы включают:
-
Provisioning и де-привязка
- Автоматизированное создание сред по шаблонам с преднастроенными политиками доступа и ограниченными квотами.
- Жизненный цикл: создание, тестирование, ввод в эксплуатацию, последующее обслуживание, деактивация и удаление.
-
Drift и конфигурационный контроль
- Регулярные сверки реальных конфигураций с эталонными моделями.
- Внесение изменений через утверждённый процесс изменений, с версионированием и аудитом.
-
Верификация соответствия и аудит
- Регулярные аудиты по контенту данных, архитектуре и событиям доступа.
- Привязка к регуляторным требованиям: локализация данных, хранение журналов, доказательства соблюдения.
-
Обеспечение устойчивости и восстановления
- Регламентированные планы аварийного восстановления и резервирования.
- Механизмы отката изменений и быстрого возврата к рабочему состоянию.
-
Культура и операционная дисциплина
- Нормы поведения, чек-листы перед запуском новых проектов, ежедневные и еженедельные обзоры состоянии sandbox-сред.
- Нормы поведения, чек-листы перед запуском новых проектов, ежедневные и еженедельные обзоры состоянии sandbox-сред.
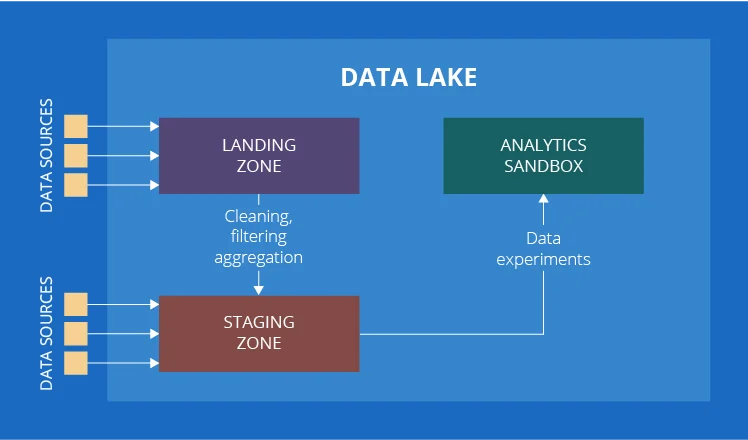
Интеграция с DWH и ML пайплайнами: операционные сценарии
Интеграция риск-менеджмента в DWH и ML-пайплайны должна быть естественной частью архитектуры. Основные сценарии:
-
DWH-интеграция
- Разграничение доступа к источникам данных и аналогичным наборам, чтобы каждый проект мог работать только в рамках выделенного домена данных.
- Контроль загрузки: разрешение на загрузку и трансформацию данных в sandbox ограничено, с учетом политики маскирования, если данные чувствительны.
- Мониторинг изменений и версий схемы: миграции схемы должны происходить через управляемые процессы с автоматической фиксацией и аудитом.
-
ML-интеграция
- Изоляция экспериментальных окружений: каждый эксперимент получает собственный sandbox со своим набором зависимостей и версиями библиотек.
- Повторяемость экспериментов: фиксация версий данных, моделей и кода в репозитории, связанная с конкретным sandbox-средством.
- Обеспечение контроля за данными и метаданными: хранение данных для обучения в сегрегированном виде с доступом по правилам, предотвращающим утечки.
-
Пример архитектурного потока
- Запрос на создание sandbox: формируется набор политик, квот и секретов.
- Provisioning и конфигурация: создаются namespace/clusters, политики доступа, маскирование данных.
- Развёртывание пайплайнов: загрузка данных, подготовительные трансформации, обучение моделей в изолированной среде.
- Мониторинг и аудит: сбор телеметрии, алерты на события, анализ использования.
- Завершение проекта: деактивация sandbox, удаление ресурсов, архивирование журналов и артефактов.
Особое внимание следует уделять управлению зависимостями и версиями: в ML-экспериментах очень чувствительны версии библиотек, CUDA-драйверов и других зависимостей; их необходимо фиксировать и безопасно изолировать между проектами.
Практические рекомендации и дорожная карта внедрения
- Введите политики как код и автоматизируйте проверку соответствия на каждом этапе жизненного цикла sandbox.
- Реализуйте многослойную изоляцию: сетевые границы, разделение данных, ограничение вычислительных ресурсов.
- Организуйте централизованный мониторинг и аудит, чтобы быстро обнаруживать отклонения и реагировать на инциденты.
- Используйте маскирование данных, синтетические данные для разработки и тестирования.
- Обеспечьте управление изменениями и воспроизводимость экспериментов через строгие процессы релизов и контроля версий.
- Внедрите цикл decommission и автоматическое удаление ресурсов по завершению проекта, чтобы снизить риск накопления «мертвых» сред и затрат.
- Интегрируйте риск-менеджмент в CI/CD: проверки соответствия, тесты безопасности и проверки конфигураций на каждом уровне развертывания.
С учётом конкретики вашего контекста можно дополнить главу примерами для отраслевых регуляторов, а также выбрать 1-2 популярных инструментов, которые реально усиливают смысл предлагаемой архитектуры. Важно избегать перегрузки решениям: ограничитесь 1-2 ключевыми инженерными подходами и 1-2 примерами инструментов на раздел, чтобы сохранить ясность и применимость.
Key takeaways
- Sandbox-архитектура должна быть сквозь призму риска: изоляция среды, контроль доступа и управление данными являются базовыми принципами.
- Типичные ловушки чаще всего связаны с избыточной привилегией, дрейфом конфигураций и неконтролируемыми затратами; их можно предотвратить через политики, IaC и автоматизированный мониторинг.
- Архитектура требует многоуровневой изоляции: сетевые границы, контроль доступа, маскирование данных и управляемый жизненный цикл сред.
- Управление жизненным циклом Sandbox и аудиты выполняются через стандартизированные процессы: provisioning, drift-контроль, де-привязка и регламентированные проверки соответствия.
- Интеграция риск-менеджмента с DWH и ML пайплайнами обеспечивает воспроизводимость экспериментов, безопасность данных и управляемые расходы.
- Применение принципов "policy-as-code" и "infrastructure as code" значительно упрощает масштабирование и повторяемость.
- Внедрение маскирования данных и использование синтетических данных позволяют снизить риск утечек без потери качества разработки и обучения.
- Регуляторная устойчивость достигается через аудит, локализацию и хранение журналов, а также через централизованные политики доступа.
- Построение дорожной карты внедрения должно включать конкретные шаги по provisioning, мониторингу, аудиту и де-привязке средиSandbox-окружений.
- Разделение ответственности между командами по архитектуре, безопасности и эксплуатации ускоряет внедрение безопасной sandbox-архитектуры.
FAQ
- Какие ключевые элементы риска нужно учитывать в Sandbox для DWH и ML?
- В первую очередь это безопасность доступа к данным, изоляция сред, управление данными (маскирование и синтетика), мониторинг и аудит, контроль затрат и жизненный цикл сред. Яркими триггерами риска являются дрейф конфигураций, утечки конфиденциальной информации и перегрузка ресурсов.
- Как обеспечить эффективную изоляцию между проектами в одном кластере?
- Используйте разделение на пространства имен (namespaces) или кластеры, сетевые политики, разграничение доменов данных, а также политики доступа по ролям и контексту проекта. Модель least privilege и временно ограниченный доступ позволяют снизить риск перекрестного доступа.
- Какой подход к управлению данными оптимален в sandbox?
- Основа - сегментация данных по доменам и контроль доступа на уровне поля. Маскирование и синтетические данные должны применяться там, где это возможно, чтобы минимизировать риск обработки реальных чувствительных данных в экспериментах.
- Какие механизмы мониторинга и аудита наиболее эффективны?
- Централизованный сбор телеметрии, журналы доступа, аудита конфигураций, алертинг по критическим событиям, интеграция с SIEM. Важно поддерживать детальную трассируемость карактеристик доступа и изменений.
- Как управлять затратами sandbox-сред?
- Вводите квоты на ресурсы, лимиты по времени жизни окружения, автоматическое отключение неиспользуемых сред и мониторинг расходов в реальном времени. Включение бюджета проекта в политику обеспечит экономическую дисциплину.
- Какие Practices помогают снизить дрейф окружения?
- IaC и GitOps-подходы к инфраструктуре, версионирование конфигураций, регулярные проверки соответствия эталону, тестирование окружений перед выпуском в эксплуатацию.
- Нужно ли использовать реальные данные в sandbox?
- Не желательно. Реальные данные следует маскировать или заменять синтетическими данными, особенно на этапах разработки и обучения. Это существенно снижает риск утечки и регуляторных проблем.
- Какие роли и ответственности стоит распределить в контексте risk-management?
- Архитектура включает команду по безопасности (выстраивает политики и контроль), команду платформы (управляет инфраструктурой и изоляцией), команды Data/ML (определяют требования к данным и экспериментам) и команды эксплуатации (обеспечивают устойчивость и мониторинг).
- Как обеспечить воспроизводимость экспериментов в условиях sandbox?
- Фиксация версий данных, моделей и кодовой базы, использование изолированных сред для каждого эксперимента и документирование зависимостей. Автоматизация сборок и CI/CD для sandbox поддерживает воспроизводимость.
- Какие открытые или российские решения стоит рассмотреть для реализации этой архитектуры?
- В качестве примера можно рассмотреть Kubernetes с сетевыми политиками и Namespaces для изоляции; Open Policy Agent для политики доступа; Vault для секретов и аутентификации; Apache Airflow или Dagster для оркестрации пайплайнов. В контексте российского рынка можно рассмотреть локальные решения для аудита и мониторинга, интегрируемые с открытыми стандартами, но конкретный выбор зависит от регуляторных требований и инфраструктурной зрелости организации.
Глава представляет собой системный подход к рискам Sandbox-архитектуры в DWH и ML. Элементы архитектуры, политики и операционные практики работают в связке, сокращая риск утечек данных и сбоев пайплайнов, обеспечивая воспроизводимость экспериментов и предсказуемость бизнес-результатов.


