

Цели песочниц данных: бизнес-ценность, безопасность и комплаенс
Песочницы данных выступают не только инструментом ускорения разработки и экспериментов, но и важным механизмом снижения организационных рисков при работе с чувствительной информацией. В данной главе рассматриваются цели песочниц сквозь призму технической архитектуры, обеспечения безопасности и соответствия требованиям комплаенса. Обсуждается, как обеспечить изоляцию данных, управлять доступом, сохранять прослеживаемость изменений и при этом сохранять скорость и гибкость бизнес-процессов.
Погружение в тему начинается с концепции бизнес-ценности песочниц, затем переходит к архитектурным решениям, протоколам доступа и интеграциям, а завершает практическими рекомендациями по внедрению и управлению жизненным циклом песочницы. В конце - набор практических вопросов и ответов, помогающих выстроить устойчивую модель эксплуатации песочниц в рамках цифровой трансформации организации.
- Обоснование бизнес-ценности песочниц и их роль в ускорении ценности данных.
- Архитектура песочниц: изоляция, управление данными, протоколы доступа и интеграции.
- Безопасность, приватность и комплаенс: политики, аудит, управление данными и соответствие регуляторным требованиям.
- Жизненный цикл песочницы и внедрение в существующие процессы разработки и эксплуатации.
Архитектурные принципы песочниц данных
Построение песочницы начинается с обеспечения изоляции на уровне среды исполнения и данных, что снижает риски непреднамеренного воздействия на продуктивные источники. Архитектура типично включает несколько слоев: источник данных (коннекторы к системам хранения и обработки), слой инкапсуляции данных (изоляционная оболочка и трансформации), управляемый доступ (policy engine и IAM), слой обработки (платформа аналитики и ML-инструменты в песочнице), а также аудит и мониторинг.
-
Изоляция и сегментация
- В основе лежит рациональная сегментация: отдельные экземпляры песочницы или виртуальные кластеры, физически не пересекающиеся области хранения, сетевые правила и ограничение трафика. Такие подходы позволяют запускать задачи на тех же данных, но без риска выхода за пределы разрешенных границ. Виртуализация окружения, контейнеризация и сетевые политики обеспечивают гибкую масштабируемость без потери контроля над данными.
- Вводные принципы: ограничение прав доступа на уровне контейнеров и подов, минимизация набора данных, необходимых для конкретной задачи, и применение маскирования или синтетических данных там, где это возможно.
-
Механизм доступа и аутентификация
- Эффективная песочница должна поддерживать отказоустойчивую федерацию идентификации и единую политику доступа. В архитектуре применяются протоколы и подходы, такие как OAuth 2.0/OIDC для аутентификации и RBAC/ABAC для авторизации, а также mTLS между сервисами песочницы и источниками данных.
- Управление доступом строится на принципе наименьших привилегий: пользователи и сервисы получают только те права, которые необходимы для выполнения конкретной задачи. Политики доступа кодируются как конфигурация (policy as code) и верифицируются на этапе размещения.
-
Управление данными и маскирование
- Для защиты конфиденциальности в песочнице применяются методы маскирования, токенизации и синтеза данных. Маскирование может быть статическим или динамическим, с сохранением необходимых форматов для аналитики. Синтетические данные позволяют моделям обучаться без реального доступа к чувствительным записям.
- Важной концепцией является data virtualization, позволяющая работать с «виртуальными» копиями источников, не дублируя реальные данные, что снижает риск утечек и копирования чувствительной информации.
-
Инструменты и интеграции
- Архитектура предполагает тесную интеграцию с системами каталогизации данных, оркестрации задач и средствами мониторинга. В качестве ориентиров можно указать открытые проекты и платформы: системы управления политиками доступа и метаданными, такие как Apache Ranger и Open Policy Agent (OPA). Они позволяют реализовать централизованный контроль доступа и политики обработки данных в песочнице.
- Для обработки больших данных в песочнице применяются инфраструктурные решения: контейнерные оркестраторы (Kubernetes), инфраструктура как код, безопасные каналы передачи (TLS, mTLS), а также конвееры обработки данных (Kafka, Apache Spark) в изолированном контексте. Это обеспечивает повторяемость задач и упрощает миграцию сценарием в продуктивную среду.
{
  "sandbox_id": "sandbox-prod-01",
  "roles": ["data_scientist","data_engineer"],
  "policy": [
    {"resource": "data_source_A", "action": "read", "conditions": {"masking": "partial"}},
    {"resource": "synthetic_data", "action": "write", "conditions": {"retention": "30d"}}
  ]
}
-
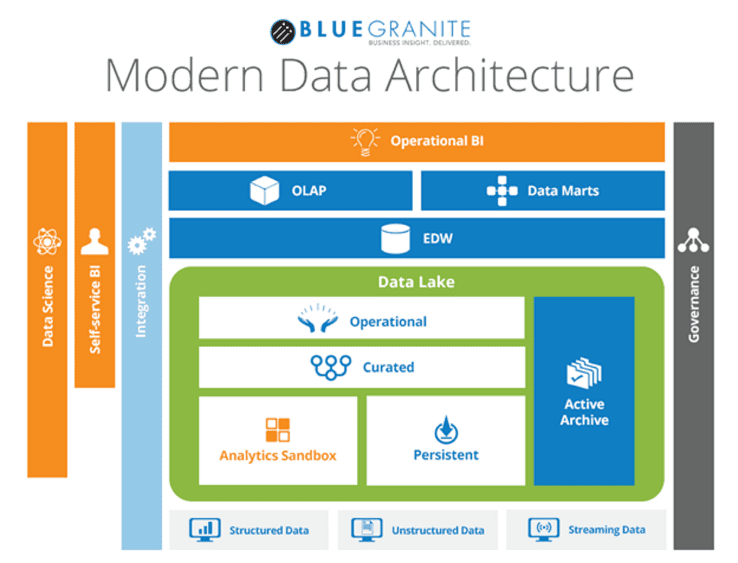
Примерная архитектурная схема
- Источник данных и коннекторы → Среда песочницы (изоляционная оболочка) → Инструменты анализа и ML → Системы аудита и мониторинга. Связь между слоями контролируется политиками доступа, которые реализуются через policy engine и IAM. Вводится проследяемость через lineage и журналы, что обеспечивает возможность аудита и соответствие регуляторике.
- Источник данных и коннекторы → Среда песочницы (изоляционная оболочка) → Инструменты анализа и ML → Системы аудита и мониторинга. Связь между слоями контролируется политиками доступа, которые реализуются через policy engine и IAM. Вводится проследяемость через lineage и журналы, что обеспечивает возможность аудита и соответствие регуляторике.
Безопасность и комплаенс в песочницах данных
Безопасность и соответствие требованиям - фундамент песочницы. Здесь важны три взаимосвязанных аспекта: управление доступом, защита данных и прослеживаемость действий. В рамках этой секции освещаются подходы к реализации политики доступа (policy as code), защите конфиденциальной информации и соблюдению регуляторных требований.
-
Политики доступа и аудит
- Политики доступа формируются как код и внедряются в среду через движок политик (например, OPA). Это обеспечивает единый контроль над тем, кто может что увидеть или изменить внутри песочницы. Аудит и журналы действий фиксируют каждое событие: кто выполнил операцию, на каком ресурсе и какие данные были затронуты.
- Важное значение имеет детальная фиксация действий: даты, версии набора данных, используемые маски или синтетика, сохранение результатов и экспорта. Эти данные необходимы для регуляторного расследования и ретроспективной проверки модели.
-
Защита данных и приватность
- Применяются методы защиты на уровне данных: маскирование, токенизация, обфускация и синтетика. В случае анализа чувствительных данных полезна стратегия «privacy by design» на этапе проектирования песочницы.
- Ключевые практики: хранение ключей в управляемом хранилище ключей, разделение ключей для разных сред, ротация ключей и поддержка протоколов передачи данных в зашифрованном виде. В контексте протоколов обмена используется TLS-соединение, а внутри кластера - mTLS.
-
Комплаенс и соответствие регуляторным требованиям
- Регуляторные рамки (GDPR, HIPAA, отраслевые требования в финансовом секторе) требуют документированного управления данными и доказуемой прослеживаемости. Песочницы позволяют демонстрировать, что любые данные, выходящие за пределы необходимых сценариев, подвергаются соответствующим маскированиям или замещаются синтетическими данными.
- В качестве примера средств поддержки можно упомянуть использование политики доступа, журналирования и lineage-метаданных, которые помогают установить ответственность за данные и корректное их использование.
-
Примеры технологий и практик
- Открытые решения: Apache Ranger предоставляет централизованное управление доступом к данным в рамках песочницы. Open Policy Agent (OPA) позволяет реализовать policy as code и верифицировать политики на этапе развёртывания. Эти инструменты позволяют централизованно управлять рисками и сохранять единые правила поведения в разных песочницах.
- Пример кода политики доступа (policy as code) приведен выше в виде JSON-подобной структуры - это иллюстративный фрагмент, демонстрирующий концепцию. Реальные реализации требуют адаптации к конкретной среде и набору данных.
-
Взаимосвязь с жизненным циклом песочницы
- Безопасность и комплаенс должны быть встроены на каждом этапе жизненного цикла песочницы: проектирование сценариев, развёртывание окружения, операционная эксплуатация, обновления и депо. Это включает регламентированные процессы изменения конфигураций, периодическую переоценку рисков и план восстановления после инцидентов.
- Безопасность и комплаенс должны быть встроены на каждом этапе жизненного цикла песочницы: проектирование сценариев, развёртывание окружения, операционная эксплуатация, обновления и депо. Это включает регламентированные процессы изменения конфигураций, периодическую переоценку рисков и план восстановления после инцидентов.
Бизнес-ценность песочниц и экономический эффект
Эффективная песочница - это инструмент, который не только снижает риск, но и ускоряет создание и внедрение ценности. В этом разделе рассматриваются механизмы перевода технологических преимуществ песочниц в конкретные бизнес-метрики и экономический эффект.
-
Ускорение вывода количественной ценности
- Песочницы сокращают временные и финансовые барьеры для доступа к данным: уменьшение времени на подготовку данных, ускорение цикла обучения моделей и тестирования бизнес- гипотез. В результате снижается time-to-Value: от идеи до реального эффекта проходит меньше времени, а стоимость начальных экспериментов снижается за счёт повторяемости и автоматизации.
- Повышение качество решений за счёт тестирования гипотез на реальных наборах данных с применением маскирования или синтетики, что позволяет быстрее проверить идеи и валидировать бизнес-пользовательские сценарии.
-
Экономия за счёт оптимизации доступа к данным
- Контроль доступа и аудит помогают минимизировать несанкционированный доступ и связанные с ним риски утечки. Это снижает потенциальные штрафы и последствия инцидентов, а также улучшает доверие клиентов к данным и аналитическим выводам.
- Стратегия повторного использования данных внутри песочницы уменьшает дублирование усилий: эксперты могут делиться наработками, кодом и пайплайнами без повторного копирования чувствительных данных.
-
Привязка к инвестиционному портфелю и управлению рисками
- В рамках портфеля цифровой трансформации песочницы служат средством безопасного тестирования инноваций, агностикуя риск внедрения новых аналитических решений. Это позволяет компании более гибко перераспределять бюджеты в зависимости от достигнутых результатов и реального бизнес-эффекта.
- Включение песочниц в процессы управления рисками помогает увидеть непредвиденные эффекты изменений: влияние на регуляторные требования, на имущественные права данных и на устойчивость инфраструктуры.
-
Метрики для оценки эффективности
- Время до READY: время, необходимое для подготовки рабочего набора данных и постановки задачи в песочнице.
- Доля автоматических пайплайнов: процент процессов, полностью управляемых через инфраструктуру песочницы без ручного вмешательства.
- Риск-скоринг доступа: частота нарушений политики доступа и среднее время их обнаружения и устранения.
- Стоимость владения данными в песочнице: сравнение затрат на хранение, обработку и управление данными в песочнице с аналогичными затратами в отдельных проектах.
-
Инструменты оценки и методология
- Применение принципов экономического анализа к архитектуре песочниц позволяет оценить эффективность на уровне проектов и портфеля. В сочетании с аудиторскими данными и показателями качества данных это обеспечивает устойчивую базу для принятия управленческих решений.
- Применение принципов экономического анализа к архитектуре песочниц позволяет оценить эффективность на уровне проектов и портфеля. В сочетании с аудиторскими данными и показателями качества данных это обеспечивает устойчивую базу для принятия управленческих решений.
Интеграции и жизненный цикл песочниц
Эффективная песочница функционирует как часть экосистемы данных. Это подразумевает тесную интеграцию с процессами данных, ML-циклами и политиками управления. Важность здесь - не только создание среды, но и её поддержка, обновления и безопасное завершение проекта.
-
Жизненный цикл песочницы
- Инициация и проектирование: формирование целей, выбор наборов данных (с учетом маскирования и синтетики), определение ролей и политик.
- Развёртывание и конфигурация: provisioning окружения, настройка политик, установка инструментов анализа и ИИ-моделей в изолированной среде.
- Эксплуатация и развитие: работа пайплайнов, мониторинг производительности, обновления политик, аудит и соответствие требованиям комплаенса.
- Депролиация и закрытие: корректное удаление временных данных, архивирование результатов экспериментов и передача полезных наработок в продуктивную среду или репозиторий знаний.
-
Интеграции с данными и аналитикой
- Песочницы должны быть связаны с каталогами данных, системами управления метаданными и сервисами мониторинга качества данных. Это облегчает обнаружение источников, оценку качества и повторное использование рабочих материалов.
- Интеграции с системами оркестрации (например, Airflow, Kubernetes Jobs) обеспечивают повторяемость и аудит выполнения задач. Встроенная поддержка конвейеров данных позволяет поддерживать единый контроль версий и воспроизводимость экспериментов.
-
Интеграции с безопасностью и управлением рисками
- Инструменты политики доступа и идентификации, такие как OPA и Apache Ranger, должны быть встроены в пайплайны развёртывания и эксплуатации песочницы. Это обеспечивает единый контроль и минимизацию ошибок человеческого фактора.
- Механизмы аудита и lineage должны быть доступны на уровне пользователей и процессов, что упрощает расследование инцидентов и демонстрацию соответствия регуляторным требованиям.
-
Практические сценарии внедрения
- Песочница приватности для аналитики персональных данных: целью является разработка моделей и аналитики без доступа к полным записям. Маскирование и синтетика позволяют сохранять аналитическую ценность.
- Песочница для разработки ML-моделей на отраслевых данных: использование синтетических данных и изоляции позволяет ускорить экспериментальный цикл и снизить риск передачи конфиденциальной информации в продуктив.
- Песочница для аудита и соответствия: поддерживает процесс документирования изменений, трассировку поведения моделей и контроль версий политик, что помогает удерживать регуляторные требования в актуальном состоянии.
Практические сценарии внедрения и риск-менеджмент
Внедрение песочниц требует системного подхода. Рекомендованные шаги включают анализ текущего портфеля данных, карту рисков и пилотные проекты для проверки гипотез. В процессе следует учитывать организационные изменения, изменение культуры работы с данными и требования к квалификации сотрудников.
-
Этапы внедрения
- Оценка потребностей: определение сценариев использования песочницы, требований к скорости, доступности и конфиденциальности.
- Выбор архитектурных паттернов: определение изоляции, выбор инструментов и политик доступа, план миграции.
- Пилотный проект: запуск минимального viable sandbox с ограниченным набором данных и участниками, сбор отзывов и корректировка модели.
- Масштабирование: по результатам пилота расширение песочницы на другие бизнес-подразделения, стандартизация процессов и политики.
-
Риски и их минимизация
- Риск утечки данных: уменьшение через маскирование, синтетические данные, изоляцию и строгий аудит.
- Риск несоответствия требованиям комплаенса: внедрение политики доступа как кода и регулярные аудиты, документирование процессов.
- Риск задержек в внедрении: использование шаблонов конфигураций, предопределённых наборов инструментов и повторяемых пайплайнов, что ускоряет развёртывание.
-
Рекомендации по выбору инструментов
- Не перегружать стек списком решений: достаточно 1-2 ключевых инструментов на каждый аспект (например, для политики доступа и управления данными). В рамках открытых решений допустимо внедрить Apache Ranger для роли и доступа и Open Policy Agent для политики без привязки к конкретной платформе. Эти решения облегчают масштабирование и упрощают поддерживаемость.
- Обеспечить совместимость с регуляторной и корпоративной инфраструктурой: важно, чтобы песочница могла интегрироваться с существующими каталогами пользователей, хранилищами ключей и системами мониторинга.
Key takeaways
- Песочницы данных должны строиться на принципах изоляции, управляемого доступа и прозрачной прослеживаемости действий.
- Безопасность и комплаенс являются неотъемлемой частью архитектуры песочницы и требуют политики доступа как кода, аудита и защиты данных через маскирование и синтетические данные.
- Бизнес-ценность песочниц выражается в сокращении времени до ценности, снижении рисков и улучшении эффективности использования данных.
- Жизненный цикл песочницы включает инициацию, развёртывание, эксплуатацию и безопасное завершение проекта, с тесной интеграцией в существующую инфраструктуру.
- Интеграции с каталогами данных, системами мониторинга и инструментами политики обеспечения доступа критичны для устойчивой эксплуатации.
- Применение открытых решений, таких как Apache Ranger и Open Policy Agent, помогает централизовать контроль и ускорить внедрение безопасной архитектуры.
- Внедрение песочницы требует управляемых изменений в организационной культуре и процессах, а также наличия мер по управлению рисками и измерению бизнес-эффекта.
FAQ
- Что такое песочница данных и чем она отличается от обычной банковой лаборатории данных?
- Песочница данных - это изолированная среда для разработки, тестирования и анализа, где данные могут быть безопасно подготовлены, маскированы и/или синтетизированы для экспериментов. В отличие от «лаборатории» это системно встроенная инфраструктура с управлением доступа, аудитом, регуляторной поддержкой и интеграциями в реальные пайплайны. Основной смысл - сохранить ценность данных, не нарушив требования конфиденциальности и регулятивных норм.
- Какие протоколы и технологии чаще всего применяются для обеспечения безопасности в песочнице?
- Типично применяются OAuth2/OIDC для аутентификации, RBAC/ABAC для авторизации, TLS/mTLS для защиты передачи и VPN-сегментация для изоляции. В качестве инструментов политики доступа используются Open Policy Agent, а для управления доступом - Apache Ranger. Важна поддержка шифрования at rest и in transit, а также маскирование и синтетика данных для приватности.
- Как обеспечить баланс между изоляцией и сотрудничеством внутри команды?
- Баланс достигается через гранулярное разделение ролей и контекстов. Пользователи получают доступ к конкретным наборам данных и инструментам, необходимым для задачи, в рамках ограниченных окружений. В то же время используется совместная платформа хранения знаний, репозитории кода и шаблоны пайплайнов, которые позволяют безопасно повторно использовать наработки без открытия доступа к самой конфиденциальной информации.
- Какие методы используются для защиты приватности и соответствия требованиям?
- Основные методы: маскирование, токенизация, синтетические данные, приватные вычисления и контроль доступа через политики as code. Важна прослеживаемость - lineage и аудиты - чтобы можно было реконструировать, какие данные и как использовались. Регулярная переоценка рисков и обновление политик помогают поддерживать соответствие.
- Как измерять экономическую эффективность песочниц?
- Эффективность оценивается через сокращение времени до ценности (time-to-value), снижение затрат на подготовку данных, увеличение числа успешных экспериментов, улучшение качества моделей и снижение регуляторных рисков. Метрики включают временные затраты на подготовку данных, долю автоматических пайплайнов, процент нарушений политики доступа и стоимость владения данными в песочнице.
- Какие шаги нужно предпринять, чтобы внедрить песочницу в организации?
- Начать с оценки потребностей и рисков, затем спроектировать архитектуру и политики, запустить пилотный проект, собрать отзывы и скорректировать подход. По мере роста масштаба - обеспечить стандартизацию процессов, расширение набора данных и инструментов, а также интеграцию с корпоративными системами управления доступом и мониторинга.
- Как обеспечить соответствие регуляторным требованиям в песочнице?
- Важно иметь документированные политики доступа, регистрацию изменений и аудируемые процессы. Использование policy as code и журналирование событий позволяет доказать соблюдение требований. Регулярные аудиты и переоценка рисков помогают адаптироваться к новым регуляторным требованиям и обновлять подходы к обработке данных.
- Какие риски чаще всего возникают в песочницах и как их минимизировать?
- Основные риски: утечки конфиденциальной информации, нарушение политик доступа, недостоверность данных и несоответствие требованиям. Минимизация достигается через изоляцию, маскирование/синтетику, сильный контроль доступа, аудит и lineage, а также ясные процессы по изменению конфигураций и реагированию на инциденты.
- Какие архитектурные паттерны полезны для масштабирования песочниц?
- Паттерны «многоtenant» с изолированными окружениями, модульный подход к политике доступа, data-first подход к маскированию, а также использование data catalog и lineage на уровне всего портфеля. Важна способность быстро разворачивать новые песочницы, повторно использовать конфигурации и централизованно управлять политиками.
- Как выбрать путь внедрения и какие ограничения учитывать?
- Следует начинать с небольшого пилота в рамках одного бизнес-подразделения, где есть ясные сценарии и данные с ограничениями. По мере уверенности масштабировать на другие подразделения. Ограничения включают регуляторные требования к данным, необходимость поддержки инфраструктуры и компетенций сотрудников. Необходимо обеспечить действенную поддержку инсайтов в продуктивных процессах и устойчивые процессы управления изменениями.


