

Архитектурные паттерны для приватности: Consent-Driven Data Layer, Privacy-by-Design и data minimization
Во время цифровой трансформации данные клиентов становятся ценнейшим ресурсом для компаний. Однако грамотная работа с приватностью требует системного подхода: согласие клиента должно быть не просто формальным флагом, а движущей силой обработки данных на протяжении всего цикла жизни информации. В CDP концепции Consent-Driven Data Layer, Privacy-by-Design и data minimization рассматриваются как взаимодополняющие паттерны, позволяющие обеспечить персонализацию и аналитику без нарушения прав клиента и регуляторных требований.
Эта глава предлагает практическую модель построения таких паттернов в рамках гибридной среды: сочетания архитектурных решений, продуктовых компонентов и методологических процессов. Рассматриваются концепции, архитектурные схемы, процессы внедрения и конкретные сценарии эксплуатации в рамках CDP-платформы и экосистемы данных.
- Концептуальные основы приватности и нормативные требования.
- Архитектурные паттерны для реализации приватности в CDP и принципы их применения.
- Практические сценарии внедрения и управление согласиями across channels.
- Метрики, аудит и устойчивость к регуляторным изменениям.
Краткое содержание главы
- Определение рамок: какие принципы и требования лежат в основе приватности в CDP и как они перекликаются с принципами минимизации данных.
- Consent-Driven Data Layer: архитектура, события согласия, управление версиями и gating данных.
- Privacy-by-Design и data minimization: как встроить приватность на уровне архитектуры, хранения и обработки, чтобы не подрывать бизнес-цели.
- Практические сценарии внедрения: интеграции с CMP, управление согласиями на разных каналах, аудит и мониторинг.
- Риски, вызовы и меры управления: юридические требования, риски манипуляций согласиями, технические ограничения.
Consent-Driven Data Layer: управление согласием как движок данных CDP
Consent-Driven Data Layer (CDL) выступает как единая управляемая сеть правил и данных о согласиях, через которую регламентируется доступ к любым данным клиента. В архитектурном виде CDL обеспечивает единый источник истины по согласию, который трактуется downstream-подсистемами при решении, какие данные можно собирать, хранить и активировать в сегментах, аудитах и персонализации.
Архитектура и компоненты CDL
- Consent Registry (реестр согласий): централизованный хранилище для записей согласия, версий и времени их действия. Реестр должен поддерживать исторический аудит, возможность восстановления состояния до конкретной версии и терминологическую единицу согласия (например, базовые analytics, персонализация рекламы и т. п.).
- Policy Engine (движок политик): слой правил, который сопоставляет состояние согласий с разрешениями на обработку конкретных категорий данных, каналов и сценариев использования. Он принимает решения в реальном времени и формирует итоговые наборы данных для downstream-систем.
- Data Gate / Access Layer: прослойка доступа к данным, которая применяет политики CDL на входе и на выходе. Она фильтрует или оборачивает данные согласно текущему согласию, применяет маскирование и псевдонимизацию там, где требуется.
- Event Router: механизм маршрутизации событий согласия в реальном времени в аналитические потоки, сегменты, рекламные сети и CRM-системы. Он обеспечивает согласование между событием согласия и действиями в системах цепочки данных.
- Auditing and Compliance Logs: журнал аудита для отслеживания всех изменений согласия, доступа к данным и исполнения политик. Ключевой элемент для регуляторной прозрачности и внутреннего контроля.
Алгоритмический подход к обработке согласий
Концепция состоит из жизненного цикла согласия и сопутствующих состояний, управляемых через конечный автомат. Основные состояния:
- Unknown: исходное состояние до явного действия клиента.
- Consented: клиент дал явное согласие на обработку определённых категорий данных и каналов.
- Refused: клиент отказался от конкретной обработки.
- Withdrawn: клиент отозвал согласие, действовало ранее выданное.
- Expired: согласие истекло по сроку действия или после изменений в политике.
Переключения между состояниями осуществляются посредством событий: явное согласие, отзыв, изменение формулировок политики, обновление профиля. Каждый переход влечет конкретные действия над данными: разрешение или запрет на сбор, фильтрацию полей, изменение правил сегментации и корректировку ретенции. Важной практикой является поддержка «soft gating» и «hard gating»:
- soft gating: данные маркируются и помечаются как доступные частично, применяются маскирование или агрегации.
- hard gating: данные физически исключаются из потоков обработки и хранилищ, когда согласие отсутствует или аннулировано.
Интеграции с CMP, CRM и аналитикой
Эффективная интеграция предполагает:
- открытые интерфейсы обмена (API/Webhooks) между CMP и CDL, а также между CDL и CDP-смежными системами.
- единая идентификационная модель: соответствие идентификаторов пользователя в CMP, CDP и внешних источниках для корректного применения согласий на уровне пользователя.
- синхронизация версий: каждая система должна поддерживать версионирование политик согласия и привязку к конкретной транзакции обработки данных.
- соответствие событиям в реальном времени: обновления согласия должны немедленно влиять на активированные сегменты, ретенционные правила и доступ к данным в аналитике.
Практические паттерны реализации
- Паттерн «гейтинг» (data gating): данные доступны только после проверки соответствующего согласия; любые запросы к персонализированным данным проходят через CDL, где их поля маскируются или не возвращаются вовсе.
- Паттерн «версионирования политик»: политики согласия хранятся в виде версий; изменения применяются с точкой входа в бизнес-процессы, что минимизирует расхождения между системами.
- Паттерн «сверки согласий»: периодическая сверка состояний согласия с активной бизнес-логикой, чтобы обеспечить корректную работу глобальной персонализации и кампаний.
- Паттерн «управления конфликтами»: когда разные каналы требуют противоречивую информацию, применяется приоритет по каналу, типу данных и сроку хранения.
Таблица: Состояния согласия, триггеры и эффекты
| Состояние | Триггер | Эффект |
|---|---|---|
| Unknown | пользователь не предоставил согласие | Играет роль запрета на обработку персональных данных; базовые технические данные допускаются только в анонимной форме. |
| Consented | явное согласие получено | Разрешена обработка разрешённых категорий данных на всех поддерживаемых каналах. |
| Refused | отказ от конкретной обработки | Исключение соответствующих полей из сбора и анализа; данные могут быть агрегированы без персонализации. |
| Withdrawn | согласие отозвано | Прекращение обработки в рамках текущих политик; данные в сторонних системах зачищаются или обезличиваются. |
| Expired | срок действия политики истёк | Необходимо обновление согласия или автоматическое прекращение обработки согласно SLA. |
Введение CDL в CDP требует не только технического решения, но и согласования на уровне организации: роль продукта, юридический отдел и операционные команды должны договариваться об идентификации согласий, процессах обновления и аудитах.
Privacy-by-Design: встроенная приватность на всем жизненном цикле данных
Privacy-by-Design (PbD) предполагает включение приватности как основного конструктивного элемента системы, а не как добавки. В CDP PbD реализуется через проектирование архитектурных слоев, процессов обработки и инструментов контроля, которые гарантируют защиту данных с момента их сбора до удаления.
Принципы по умолчанию приватности и минимизации
- Принцип «privacy by default»: по умолчанию собираются минимально необходимые данные; дополнительные данные запрашиваются только при наличии явного требования и согласия.
- Принцип «privacy by design»: приватность проектируется в архитектуру систем, протоколов обмена данными, хранения и обработки, а не внедряется постфактум.
- Принцип минимизации данных: каждый элемент данных оценивается на предмет надобности для бизнес-задач; избыточные поля исключаются из процессов, хранения и передачи.
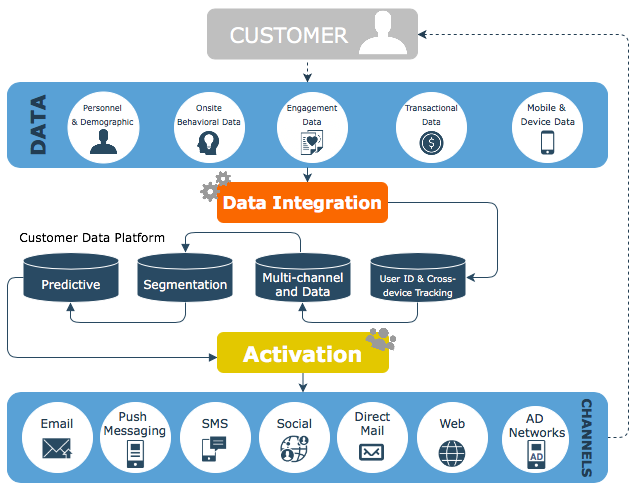
Архитектурные слои защиты
- Входная фильтрация данных на уровне ingestion: данные проходят через фильтринг целевых полей, которые прямо относятся к персональным данным или чувствительным категориям.
- Псевдонимизация и маскирование по запросу: идентификаторы пользователей заменяются псевдонимами, чтобы снизить риск идентификации в аналитике и сегментации.
- Шифрование на уровне хранения и передачи: данные шифруются как в состоянии покоя, так и во время передачи; ключи управления доступом разделяются и регламентируются.
- Контроль доступа по принципу наименее привилегии: RBAC/ABAC, аудиты доступа и регулярная ревизия прав доступа.
Контроль доступа, аудит и соответствие
- Аудит и журналы действий: фиксация попыток доступа, изменений согласий и активности обработки; журналируемость критична для регуляторной отчетности.
- Процессы управления изменениями: любые политические обновления должны проходить через формализованный процесс утверждения и документирования.
- Условия обработки в PIA/PIA-экстрактах: оценки воздействия на приватность позволяют заблаговременно выявлять и снижать риски на проектной стадии.
Применение PbD в CDP часто требует согласования между компонентами CDL и CMP, а также внедрения политики «least privilege» на уровне API и баз данных. В сочетании с data minimization PbD позволяет обеспечить персонализацию без риска чрезмерной обработки и хранения. В реальности PbD - это непрерывный процесс, вовлекающий команды разработки, архитекторов, юридический отдел и бизнес-единицы.
Примеры реализации PbD в CDP
- Встроенная фильтрация на стадии ingest: конструкторы потоков данных проектируются так, чтобы чувствительные поля сразу помечались как не доступные без явного согласия.
- Псевдонимизация как стандарт по умолчанию: идентификаторы клиентов преобразуются в псевдонимы до попадания в обработку и аналитику.
- Политики доступа и аудит: все запросы к данным сопровождаются контекстом политики, что обеспечивает прозрачность использования данных и простоту аудита.
Таблица слоев PbD и контроля
| Слой | Механизм | Цель |
|---|---|---|
| Ингестинг | маскирование полей, псевдонимизация | защита идентификаторов на входе в CDP |
| Хранение | шифрование, раздельное управление ключами | обеспечение конфиденциальности и целостности данных |
| Обработка | политика least privilege, ограничение доступов | минимизация обработки и риска утечек |
| Удаление | безопасное стирание данных, ретенционные политики | соответствие требованиям сроков хранения |
PbD требует и организационных изменений: формализация процессов PIAs, внедрение роли «Data Privacy Engineer» или аналогичной функции, регулярные тренинги и создание культуры ответственности за приватность.
Data minimization: минимизация объема хранимых и обрабатываемых данных
Data minimization следует рассматривать не как ограничение, а как стратегическую возможность сохранить ценность данных и снижения рисков. В CDP минимизация строится на осознанном выборе данных, которые действительно необходимы для целей обработки, и на применении технологий для защиты и контроля доступа к данным.
Определение минимально необходимого
- Определение целей обработки для каждой сущности данных: какие задачи требуют какие поля и какие каналы доставки данных.
- Разделение данных на «нужные» и «необходимые»: проводится анализ по функциональным нуждам и бизнес-ценности.
- Стратегия хранения: какие данные нужно хранить, в каком объёме, на каком этапе жизненного цикла. Необходимость хранения в аггрегированной или обезличенной форме.
Метрики и мониторинг
- Data Minimization Score: показатель, который отражает долю полей, которые можно исключить без ущерба для целей обработки.
- Метрики ретенции: сколько времени данные действительно необходимы для конкретной задачи; регулярная сверка с регуляторными сроками.
- Мониторинг качества персонализации: анализ того, как минимизация влияет на способность к персонализации и точности сегментов, и поиск компромиссов.
Архитектура хранения и выборки
- Разделение данных по зонам: персональные данные хранятся отдельно и доступны только через CDL с проверкой согласия.
- Обезличивание и псевдонимизация: применяются как до работы в аналитике, так и во время сегментации, чтобы минимизировать прямую идентифицируемость.
- Техники де-идентификации: агрегирование, дифференциальная приватность, синтетические данные там, где они соответствуют задачам анализа без раскрытия индивидуальных данных.
Влияние на персонализацию
- Приватность не означает полное устранение персонализации: существуют подходы к privacy-preserving personalization, использующие агрегированные сигналы и контекстную персонализацию без прямого доступа к идентификаторам.
- Оптимизация пользовательского опыта: переход к моделям, которые работают на обобщённых данных с сохранением релевантности к сегментам, что снижает риск нарушения приватности.
Практические сценарии реализации minimization в CDP
- Эскалация запросов на персональные данные: только при наличии согласия и для утверждённых целей, с маршрутизацией через CDL.
- Маскирование в реальном времени: при выводе данных внутри интерфейсов аналитики и дашбордов применяются маски и уровни доступа.
- Тестовые наборы: использование обезличенных наборов в тестовой среде без привязки к реальным пользователям.
Объединение паттернов: как работать вместе
Эффективная практика требует согласования между Consent-Driven Data Layer, PbD и minimization. В связке CDL обеспечивает корректный доступ к данным в зависимости от согласий, PbD задаёт архитектурные принципы и технические меры защиты, а minimization ограничивает сбор и хранение только тем, что действительно нужно. Это три краеиспользования одной логики приватности, которые должны быть встроены в процесс разработки, эксплуатации и аудита.
- Стратегия внедрения: начать с CDL и политики согласия, затем внедрить PbD как фундаментальную архитектуру, и параллельно выстроить процессы минимизации как корпоративную норму.
- Интеграции и инфраструктура: выбрать OpenID/OIDC-подходы для единого контроля доступа, использовать проверенные инструменты для псевдонимизации и криптографических операций, обеспечить соответствие логам и аудитам.
- Управление рисками: формировать регуляторный пакет документов, проводить PIAs и регулярные ревизии соответствия политикам согласия и приватности.
Key takeaways
- Приватность в CDP достигается через согласованную работу трех паттернов: Consent-Driven Data Layer, Privacy-by-Design и data minimization.
- CDL обеспечивает единый источник истины по согласию и управляет доступом к данным на уровне потоков и хранилищ.
- PbD превращает приватность в конструкторскую характеристику архитектуры, внедряя минимизацию, псевдонимизацию и строгий контроль доступа.
- Data minimization не ограничивает бизнес-цели, а предоставляет структурированную модель для сохранения ценности данных при минимизации рисков.
- Внедрение требует организацийной координации: четкие процессы согласования, аудит и документированное управление изменениями.
- Архитектура должна поддерживать гибкость в работе across channels, чтобы согласие клиента применялось последовательно и прозрачно.
- Успех зависит от действий на уровне архитектуры, продукта и процессов: от проектирования до эксплуатации и аудита.
FAQ
- Как обеспечить синхронность согласий между различными каналами и устройствами?
Согласие должно быть централизовано в CDL и распространяться через Policy Engine в реальном времени. Каждый канал получает обновление согласия через Event Router и применяет соответствующие политики, чтобы избежать расхождений. Важна версионированная политика и единая идентификационная модель, чтобы одинаковые данные трактовались одинаково в разных системах.
- Какие типы согласий следует поддерживать и чем они отличаются?
Типы согласий варьируются по целям обработки, например, аналитика, персонализация рекламы, обмен данными с партнёрами. В документации и политике компании должны быть четко указаны границы каждого типа согласия, сроки действия и шаги по его отзыву. В CDL каждый тип согласия представляет собой отдельную категорию политики, с возможностью комбинирования и приоритизации в зависимости от канала.
- Как обеспечить соответствие требованиям GDPR, LGPD и других регуляторов в CDP?
Требуется построение регуляторной овой базы: PIAs, Records of Processing Activities (RPA), полная трассируемость согласий, возможность удаления или обезличивания данных по запросу, а также прозрачное информирование пользователя о целях обработки и сроках хранения. CDL обеспечивает техническое исполнение согласий, PbD - структурную защиту, minimization - ограничение объема обрабатываемых данных.
- Какие подходы к псевдонимизации и де-идентификации эффективны в контексте CDP?
Псевдонимизация позволяет связывать данные пользователя без прямого доступа к идентификатору. Эффективный подход сочетает псевдонимы с маскированием и агрегацией на уровне анализа, чтобы обеспечить персонализацию без идентификации. Дифференциальная приватность в аналитических точках дополнительно снижает риск вывода индивидуальных сведений.
- Как минимизация данных влияет на персонализацию и агрегацию?
Минимизация снижает риск утечки и регуляторные риски, но требует продуманного баланса. Использование агрегированных сигналов, контекстной и поведенческой информации без прямой идентификации позволяет сохранять релевантность персонализации. При этом нужно учитывать, что слишком сильная минимизация может снизить точность сегментов; здесь применяются приватностно-ориентированные методики и безопасные вычисления.
- Какие практики аудита и мониторинга следует внедрить?
Необходимо вести детальные журналы доступа, изменений и событий согласия, регулярно проводить аудиты соответствия и проверки политик, внедрять контрольные точки в каждом этапе обработки данных. Важны регламентированные процедуры реакции на инциденты, тестирование процессов восстановления после ошибок и периодические регламентные проверки согласий против текущих политик.
- Какие примеры открытых инструментов или решений можно применить в рамках CdP и приватности?
В качестве открытых решений можно рассмотреть инструменты управления доступом и идентификацией, такие как Keycloak для единого входа и ролей доступа, а также инфраструктурные средства для шифрования и аудита. Для де-идентификации и обеспечения приватности в аналитике применяются открытые библиотеки дифференциальной приватности и обезличивания данных, которые интегрируются в конвейеры обработки.
- Как правильно планировать внедрение CDL и PbD в существующую CDP-архитектуру?
Начать следует с определения политики согласия и формализации архитектурной дорожной карты. Затем внедряются CDL и Policy Engine, после чего добавляются механизмы PbD на уровне ingestion, хранения и обработки. Важна эволюционная стратегия: минимизация данных и псевдонимизация внедряются параллельно с расширением функциональности по согласию и аудитам.
- Как сбалансировать регуляторные требования и бизнес-цели в контексте консент-центричной архитектуры?
Необходимо обеспечить прозрачность для пользователя, информировать о целях обработки, предоставить удобные механизмы управления согласием и отзывом, а также организовать регулярный мониторинг и аудит. Архитектура должна позволять персонализацию в рамках согласованных целей и не нарушать рамки приватности.
- Какие риски могут возникнуть при несоблюдении приватности и как их минимизировать?
Риски включают юридические штрафы, потерю доверия клиентов, утечки данных и регуляторные санкции. Их минимизация достигается через структурированное управление согласиями, PbD-подходы, минимизацию сбора данных, постоянный аудит, прозрачность и сильные механизмы контроля доступа. Важно внедрять процессы, которые позволяют быстро обнаруживать несоответствия и реагировать на изменения в регуляторных требованиях.


