

Data privacy и согласия клиентов в CDP
В условиях ужесточения регуляторных требований и роста ожиданий пользователей к защите персональных данных управление data privacy и согласиями клиентов становится ключевым элементом архитектуры Customer Data Platform. Компании должны не только собирать и использовать данные, но и обеспечивать прозрачность их обработки, контроль согласий и соответствие международным стандартам, таким как GDPR и CCPA.
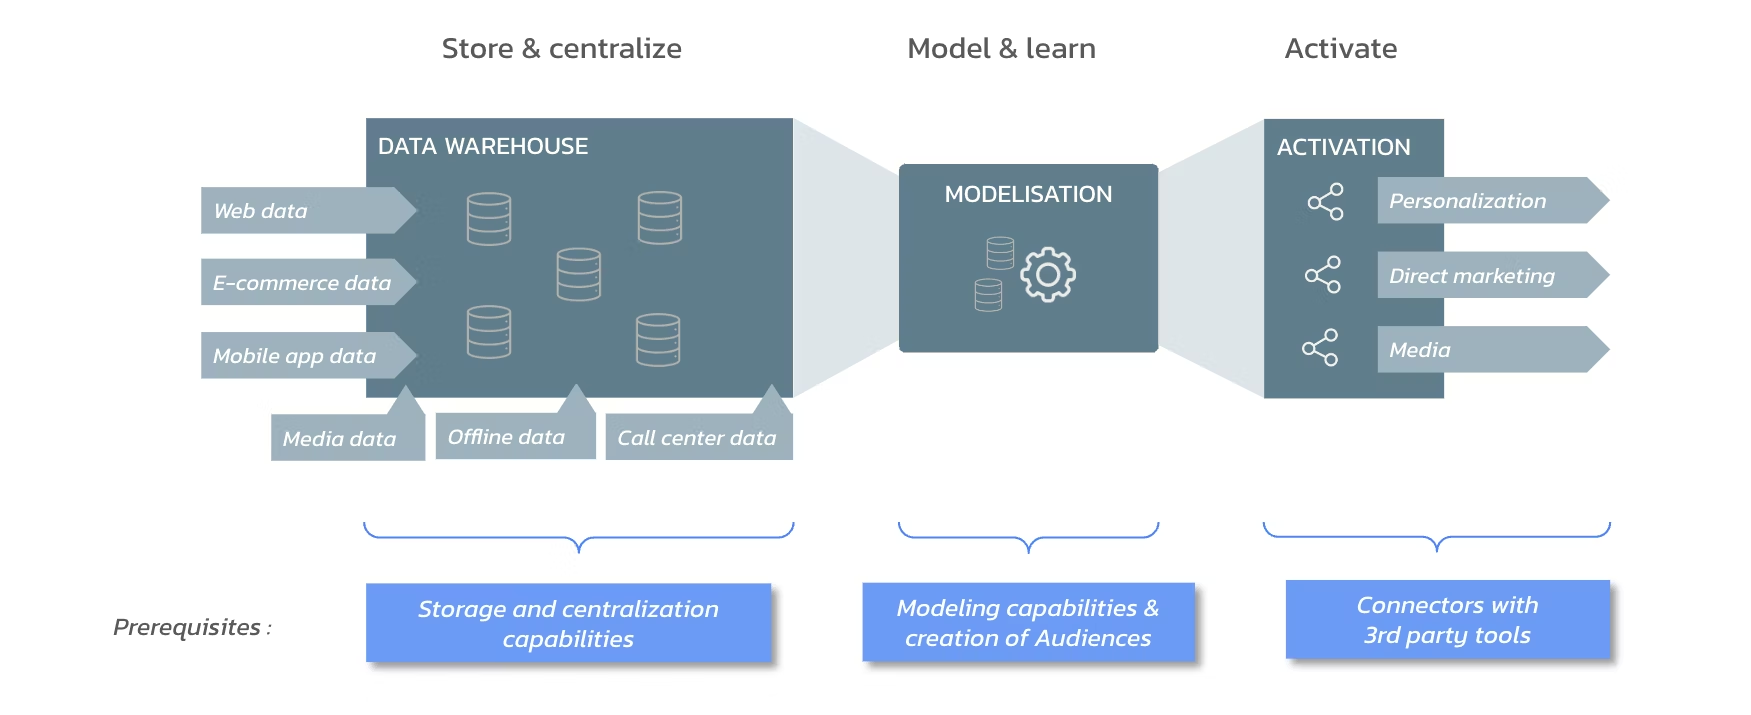
В этом разделе рассматриваются принципы построения CDP с учётом приватности: управление жизненным циклом согласий, архитектурные паттерны privacy-by-design, методы защиты данных и контроль доступа. Особое внимание уделяется интеграции систем управления согласиями (CMP), работе с различными типами данных и обеспечению соответствия требованиям регуляторов.
Дополнительно рассматриваются организационные и операционные аспекты: роли и ответственности (CDO, DPO), процессы аудита, управление рисками и развитие зрелости privacy-практик. Такой подход позволяет не только минимизировать юридические и репутационные риски, но и повысить доверие клиентов, превращая управление данными в конкурентное преимущество.
- Введение: data privacy, согласие клиентов и CDP
- Термины и базовые понятия: PII, согласие, обработка данных, CMP
- Контекст CDP в условиях приватности: архитектура, данные и потребности бизнеса
- Правовые рамки: GDPR, CCPA/CPRA, LGPD, PDPA и международные требования
- Роли, ответственности и управленческие практики: governance, DPO, CDO
- Архитектура CDP и принципы приватности: слои данных, потоки, доступ
- Типы данных в CDP и их правовой статус
- Жизненный цикл согласия: сбор, хранение, использование, обновление, отзыв
- Теоретические основы приватности и формальные модели
- Методы защиты данных в CDP: псевдонимизация, деидентификация, маскирование
- Формулы и метрики согласия: охват, коэффициенты согласия, время действия
- Архитектурные паттерны для приватности: Consent-Driven Data Layer, Privacy-by-Design и data minimization
- Управление согласиями: CMP, политики версий, аудит и согласование
- RBAC/ABAC, доступ к данным и управление привилегиями
- Интеграции источников данных: веб, мобильные, офлайн
- Интеграции с партнёрами и дата-шеринга: контракты, ограничения, надзор
- Документация и надзор: DPIA, DPA, политика хранения, журнал аудита
- Планирование внедрения: стратегический подход, дорожная карта, бюджет
- Реализация архитектурных решений: сбор согласий, граф идентификаторов, синхронизация
- Внедрение CMP-CDP: паттерны интеграции, миграция с прошлого решения
- Инструменты поддержки внедрения: data catalog, lineage, тестирование согласий
- Эксплуатационная модель: мониторинг согласий, SLA, обслуживание
- Управление изменениями, релиз-менеджмент и процессы поддержки
- Практические кейсы и сценарии использования: персонализация с учетом согласий
- Кейсы внедрения в разных индустриях: розничная торговля, финансы, телеком
- Риски, ограничения и типовые ошибки: частые ловушки и контрмеры
- Развитие, масштабирование и зрелость: maturity model, roadmap к масштабируемому управлению согласием
- Этика и доверие клиентов в CDP
- Аудит и демонстрация соответствия: подготовка к внешним аудиторским проверкам


