

Масштабирование и эволюция архитектуры: мультикластерность и изоляция нагрузок
Airbyte как платформа для интеграции данных предлагает гибкую архитектуру, способную выдерживать рост объёмов источников и потребления данных. По мере усложнения конвейеров интеграции возрастает потребность не столько в скорости загрузок, сколько в управляемости, предсказуемости влияния нагрузок и устойчивости на уровне инфраструктуры. Эта глава фокусируется на рациональном проектировании мультикластерной архитектуры и методах изоляции нагрузок: как распределить ответственность, как обеспечить безопасность и управляемость, какие паттерны применять для ETL и ELT, и какие практики внедрять для устойчивой эволюции решений на базе Airbyte.
Airbyte в базовой конфигурации является относительно модульной системой: сервисы для управления коннекторами, планировщик задач, воркеры выполнения синхронизаций и централизованная база метаданных. При переходе к масштабируемой архитектуре возникает необходимость разделять нагрузки между кластерами, минимизировать воздействие одной команды или одного коннектора на остальные, а также обеспечить единый уровень мониторинга и безопасности. В данном контексте важна не только техническая реализация, но и управленческие решения: где размещать коннекторы, как конфигурировать конвейеры, как оплачивать ресурсы и как организовать автономию команд без ущерба для общей согласованности данных.
Построение масштабируемой архитектуры требует сочетания стратегий мультикластерности, политики изоляции, корректного выбора паттернов интеграции и четкой Operational BPM. Ниже приводятся концепты, практики и архитектурные решения, которые можно адаптировать под контекст вашей организации: от раздельных кластеров в разных окружениях до гибридной модели с единым контрольным планировщиком и локальными воркерами.
- Контекст и требования к масштабируемости Airbyte
- Паттерны мультикластерности и изоляции нагрузок
- Архитектура загрузки и принципы интеграции источников и хранилищ
- Реализация инфраструктуры, безопасность, мониторинг и управление изменениями
- Встраивание процессов ETL/ELT и автоматизация загрузки
Контекст и принципы масштабирования Airbyte
Airbyte опирается на набор компонентов: API-сервис для управления коннекторами, Scheduler для планирования задач, воркеры, которые выполняют собственно извлечение и загрузку, и база метаданных, которая хранит конфигурации, историю и статистику. Масштабирование начинается с разделения состояния и поведения: воркеры обычно могут быть горизонтально масштабируемыми и работать как stateless-единицы, тогда как база метаданных и коннекторы требуют устойчивости и согласованности.
Ключевые принципы:
- Горизонтальное масштабирование воркеров и планировщика через контейнеризацию. Это позволяет добавлять узлы по мере роста нагрузки и количества коннекторов.
- Разделение по окружениям и бизнес-подразделениям. Мульти-кластерная организация позволяет избежать воздействия одного набора нагрузок на всех.
- Разграничение ответственности и RBAC на уровне кластера. Это обеспечивает автономность команд и минимизирует риски.
- Учет связанных зависимостей: источники, назначения, трансформации и оркестрация.
Здесь важно помнить: масштабирование не сводится к добавлению воркеров. Необходимо рассмотреть архитектуру хранения метаданных, конфигураций коннекторов и версии Connector Catalog, чтобы обеспечить устойчивость к параллельным обновлениям, тестированию и развёртыванию.
Архитектура компонентов и их масштабируемость
- Аппликейшн API: управляет коннекторами, профилями и правами доступа; должен быть реплицируемым и доступным через балансировщик нагрузки.
- Scheduler: планирует задания синхронизации; может работать как несколько реплик, распределяя задачи между воркерами.
- Воркеры: выполняют извлечение, загрузку и, при необходимости, преобразование. В зависимости от нагрузки может быть настроено многократно.
- База метаданных: хранит данные о конфигурациях, статусах, истории и логах. Требуется высокая доступность и согласованность.
- Коннекторы: сами источники и назначения, которые по сути являются плагинами. Их обновление и версии должны поддерживаться в рамках стратегии выпуска.
Эти компоненты можно масштабировать отдельно, но практическая архитектура часто требует синхронной эволюции: например, увеличение числа воркеров наряду с отдельной копией базы метаданных на другой кластерной ноде, чтобы снизить contention. Такой подход требует продуманной стратегии миграций и резервирования.
Мультикластерность: архитектурные паттерны и изоляция нагрузок
Вопрос мультикластерности решается через выбор архитектурного паттерна, который соответствует требованиям организации: скорость развертывания, изоляцию, стоимость эксплуатации и требования к безопасной работе. Рассмотрим несколько паттернов и их последствия.
Паттерн 1: изолированные кластеры по окружениям или по доменам
- Каждая команда или бизнес-додаток разворачивает свой собственный Airbyte-портал в отдельном Kubernetes-кластере (или в отдельном namespace с собственными ресурсами).
- Каждый кластер имеет свою базу метаданных и собственный набор коннекторов.
- Преимущества: максимальная изоляция, независимая политика управления ресурсами, упрощённое тестирование и откат.
- Недостатки: дублирование инфраструктуры, сложность консолидации мониторинга, необходимость синхронизации конфигураций и версий коннекторов.
Паттерн 2: централизованный контроллер с разделённой инфраструктурой
- Один центр управления (центральный кластер) с общим планировщиком и API, но воркеры и коннекторы размещаются в отдельных, изолированных кластерах.
- Central control plane хранит конфигурацию, а локальные кластеры выполняют загрузки и агрегацию данных в хранилище.
- Преимущества: упрощённое обновление коннекторов, единая политика безопасности, сниженная дубликация конфигураций.
- Недостатки: риск общей точки отказа, требования к межкластерной сетевой политике и синхронизации секретов.
Паттерн 3: гибридный подход
- Несколько окружений в разных кластерах, но с общими константами и единым каталогом коннекторов, синхронизируемым через CI/CD и GitOps.
- Воркеры могут работать в узлах разных кластеров, но данные метаданных и логи остаются локальными, с централизованной системой мониторинга.
- Преимущества: баланс между изоляцией и управляемостью, возможность совместного использования коннекторов и версий.
- Недостатки: повышенная сложность конфигурации, требования к синхронизации между кластерами.
Таблица ниже иллюстрирует сопоставление подходов по основным критериям:
| Характеристика | Изолированные кластеры | Централизованный контроллер | Гибридный подход |
|---|---|---|---|
| Изоляция нагрузок | высокая | средняя | средняя-высокая |
| Масштабируемость | высокая локально | зависит от инфраструктуры | гибкая |
| Управление политиками | локальное | централизованное | частично централизованное |
| Стоимость инфраструктуры | выше | ниже при экономии сервисов | средняя |
| Мониторинг и трассировка | локальные дашборды | единая панель | объединённые панели |
Изоляция нагрузок и управление ресурсами
Изоляция нагрузок особенно важна в многокластерной среде. Реализация может основываться на:
- Разделении по пространство имён (namespaces) и применении ограничений ресурсов (ResourceQuota, LimitRange) для каждого пространства.
- Настройке лимитов CPU и памяти для воркеров, планировщика, API и баз данных.
- Применении сетевых политик и service mesh для контроля потока трафика и разрешений между кластерами.
- Включении RBAC для ограниченного доступа к конфигурациям и данным коннекторов.
Применяемые практики требуют планирования: обновления версий коннекторов и новых возможностей должны происходить без параллельного воздействия на другие кластеры. Для этого целесообразно использовать GitOps-подходы и тестовые стенды перед развёртыванием изменений в продуктивной среде.
Взаимодействие между кластерами и консолидация данных
На уровне взаимодействий между кластерами следует определить:
- какие данные и метаданные перемещаются между кластерами (если вообще перемещаются);
- какие коннекторы и версии доступны в каждом окружении;
- как обрабатывается конфликт версий конфигураций и зависимостей;
- как обеспечивается единая политика безопасности и соответствие требованиям.
Пример подхода - центральный планировщик и локальные воркеры, где планировщик в одном кластере координирует запуск задач в отдельных узлах. Такой подход позволяет сохранять автономию команд, но требует согласованных политик по безопасному обмену конфигурациями и журналами.
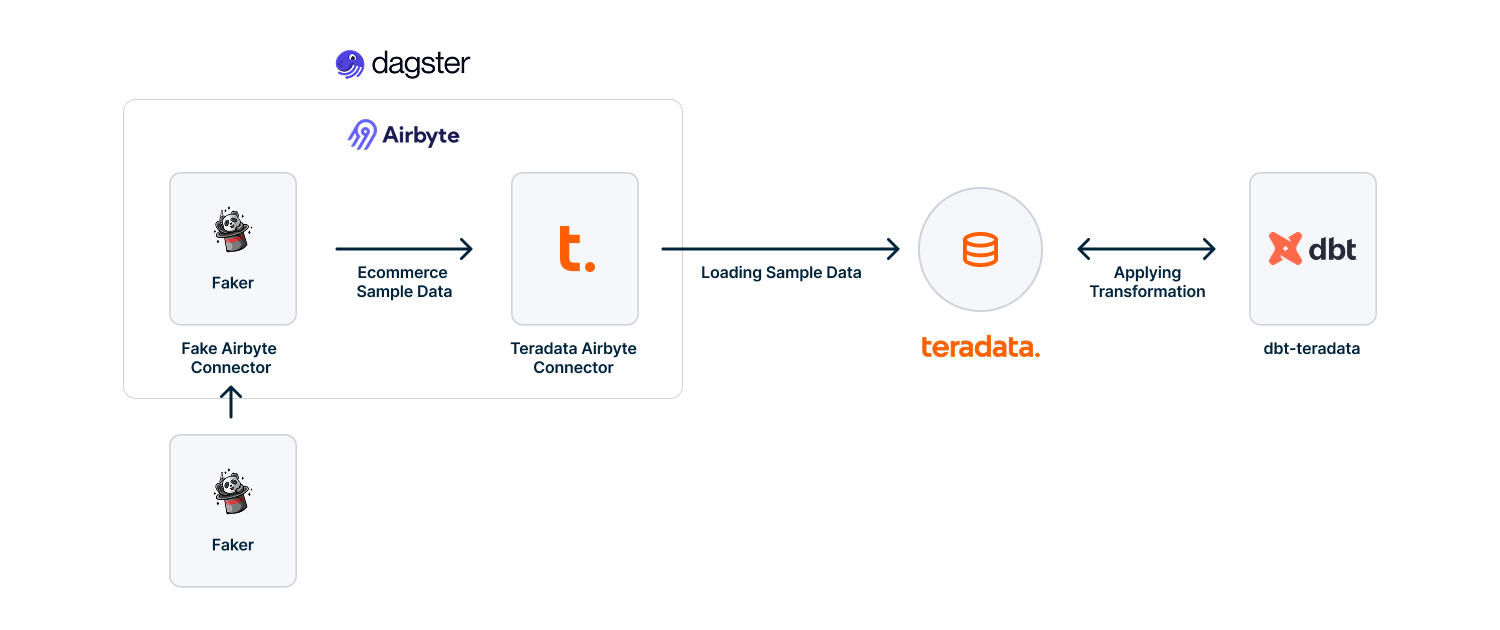
Архитектура загрузки и принципы интеграции источников и хранилищ
Airbyte реализует извлечение и загрузку данных с поддержкой различных источников и хранилищ. В контексте масштабирования критически важны два аспекта: как реализовать ETL/ELT-подход и как обеспечить устойчивость к изменениям структур и задержек.
ETL vs ELT: где трансформации и когда
В зависимости от требований организации трансформации можно выполнять в целевом хранилище (ELT) или в промежуточном слое (ETL). В Airbyte чаще всего выполняются две роли:
- Извлечение и загрузка данных в хранилище; трансформации - в целевом DW/LA (через dbt или аналогичные инструменты).
- При необходимости минимизации задержек можно включать частичную трансформацию на промежуточной стадии, но это требует более сложного управления консистентностью.
Рассматривая масштабирование, ELT-подход удобно реализовать в мультикластерной архитектуре, где хранилища данных доступны из разных кластеров, а трансформации централизованы в единый пайплайн аналитики.
Протоколы интеграции и устойчивость коннекторов
Коннекторы Airbyte поддерживают различные протоколы - REST, GraphQL, JDBC и прочие. При масштабировании важно учитывать:
- idempotentность операций: повторяемые попытки не должны приводить к дублированию данных;
- режимы загрузки: полное обновление (full_refresh) против инкрементального (incremental) обновления;
- обработку ошибок и повторные попытки, circuit breakers и backoff на уровне планировщика и воркеров;
- управление конфигацией и секретами коннекторов через безопасные механизмы.
Логика согласованности и маршрутизация
При работе в мультикластерной среде следует:
- обеспечить правильную маршрутизацию данных и метаданных между узлами;
- определить, какие задачи выполняются локально против каких задач следует передать внешнему слою;
- соблюдать единые политики качества данных, включая префиксы имен схем, уникальные ключи и схемы версионирования.
Подходы к мониторингу и журналированию
Чтобы управлять ростом конвейеров, следует реализовать единый канальный поток журналирования и мониторинга между кластерами. Это включает:
- централизованные дашборды по статусам синхронизаций, задержкам, ошибкам и частоте повторов;
- трассировку трансформаций и движение данных через коннекторы;
- сбор метрик через Prometheus/OpenTelemetry и визуализацию в Grafana.
Реализация инфраструктуры, безопасность, мониторинг и управление изменениями
Переход к масштабируемой мультикластерной архитектуре требует конкретных практик реализации. Ниже - практические рекомендации и примеры инфраструктурных решений.
Развертывание и конфигурация в Kubernetes
Выделение окружения и изоляция на уровне кластера достигаются через namespace-изоляцию, разделённые ресурсы и политики доступа. В качестве практики рекомендуется:
- создание отдельных namespaces для prod, staging и dev;
- назначение ResourceQuota и LimitRange в каждый namespace;
- применение сетевых политик для ограниченного доступа между кластерами и сервисами.
apiVersion: v1
kind: Namespace
metadata:
  name: airbyte-prod

apiVersion: v1
kind: ResourceQuota
metadata:
  name: rq-airbyte-prod
  namespace: airbyte-prod
spec:
  hard:
    requests.cpu: "2000m"
    requests.memory: "4Gi"
    limits.cpu: "4000m"
    limits.memory: "8Gi"
Управление секретами и безопасностью
Безопасность требует разделения секретов по окружениям, применения секретных менеджеров (например, Vault или Kubernetes Secrets, с автоматическим обновлением) и периодической ротации ключей коннекторов. В мультикластерной среде рекомендуется:
- централизовать управление секретаd и разрешениями доступа;
- осуществлять шифрование в покое и в передаче;
- внедрять многофакторную аутентификацию для доступа к консоли Airbyte и крокам изменения конфига.
Мониторинг, трассировка и управляемость
Унификация мониторинга между кластерами достигается через:
- сбор метрик базового уровня Airbyte и инфраструктурных метрик (CPU, память, задержки, очереди задач);
- использование OpenTelemetry для распределённой трассировки потоков;
- создание единых дашбордов в Grafana, с алартинами по SLA и пороговым значениям.
Практики CI/CD и GitOps
Эволюцию архитектуры следует сопровождать автоматизированными пайплайнами:
- хранение конфигураций коннекторов и параметров окружения в Git;
- автоматизированные тесты на принадлежность версий и совместимость коннекторов;
- применение GitOps через Argo CD для непрерывного развёртывания в разные кластеры;
- регламент выпуска: версионирование коннекторов, совместимость API и контрактов.
Обеспечение устойчивости и тестирования
- резервное копирование и восстановление метаданных и конфигураций Airbyte (регулярные бэкапы БД);
- тестовые стенды под каждую миграцию и обновление;
- сценарии отказоустойчивости: автоматическое переключение между кластерами, повторные попытки, чередование воркеров и очередей.
Ключевые выводы
- Масштабирование Airbyte требует не только увеличения числа воркеров, но и грамотной архитектурной организации: изоляция нагрузок, разделение данных и единый мониторинг.
- Выбор паттерна мультикластерности должен основываться на требованиях к автономии команд, рискам и бюджету на инфраструктуру.
- Правильная реализация ETL/ELT-подходов и интеграция с инструментами трансформации (например, dbt) позволяет гибко управлять трансформациями в хранилище.
- Управление ресурсами, RBAC, сетевые политики и секреты - критические элементы устойчивой мультикластерной архитектуры.
- Наблюдаемость и безопасность - фундамент устойчивой эксплуатации: используйте централизованный мониторинг, трассировку и политики безопасности.
- Резервное копирование и план восстановления важны для минимизации потерь данных и простоя в условиях масштабирования.
- GitOps и CI/CD упрощают эволюцию архитектуры, ускоряют внедрение изменений и снижают риск ошибок.
FAQ
- Какой паттерн выбрать для моей организации: изолированные кластеры или централизованный контроллер?**
- Выбор зависит от уровня автономии команд и требований к безопасности. Если команды работают независимо, имеют строгие SLA и специфические политики доступа, изолированные кластеры подходят лучше. Если важна консолидация версий коннекторов, единой политики обновлений и упрощённого мониторинга, разумнее рассмотреть централизованный контроллер с разделённой инфраструктурой. Гибридный подход часто сочетает преимущества обеих стратегий и позволяет балансировать между автономией и управляемостью.
- Какие меры изоляции нагрузки наиболее эффективны в Airbyte?
- Основные меры: разграничение по namespace, ResourceQuota и LimitRange, горизонтальное масштабирование воркеров, RBAC, сетевые политики и использование изолированных секретов. Важно также ограничить одновременные синхронизации по каждому коннектору и каждому окружению, чтобы избежать перегрузки планировщика.
- Как обеспечить согласованность данных при параллельной работе в нескольких кластерах?
- Установите чёткие правила: уникальные ключи и идентификация записей на уровне источников, режимы загрузки (incremental/full_refresh), идемпотентность операций и детальная политика конфликтов. Используйте ETL/ELT в связке с централизованной трансформацией в DW и настраивайте транзакционные границы в целях обеспечения консистентности.
- Какие риски связаны с мультикластерной архитектурой и как их минимизировать?
- Основные риски: усложнение конфигураций, риск несогласованности версий коннекторов, потеря видимости между кластерами, сложность восстановления после сбоев. Их минимизируют через GitOps, тестовые стенды перед релизом, унификацию версий коннекторов и центральный мониторинг, а также чётко сформулированные политики управления секретами и версиями.
- Как организовать мониторинг и алертинг в мультикластерной среде?
- Реализуйте единый слой метрик с агрегацией на уровне кластера и глобальной панели. Включите OpenTelemetry для трассировки потоков и Prometheus для сбора метрик. Настройте алерты по задержкам, частоте ошибок, количеству активных синхронизаций и переполнению очередей.
- Какие подходы к CI/CD подходят для Airbyte-коннекторов в мультикластерной среде?
- Внедрите тестирование совместимости версий коннекторов, автоматические проверки на производительность и корректность данных, а также автоматическое развёртывание в тестовой среде перед выпуском в prod. Используйте GitOps - хранение конфигураций в репозитории и автоматическое развёртывание через Argo CD или аналогичный инструмент.
- Как обеспечить безопасное хранение и вращение секретов в мультикластерной архитектуре?
- Разделяйте секреты по окружениям, используйте безопасные менеджеры ключей и секретов (Vault или встроенные решения Kubernetes Secrets с шифрованием и ограничениями доступа). Реализуйте политики автоматической ротации и аудит доступа к секретам, а также аудит и регламентирование изменений в конфигурациях.
- Как проводить миграции между версиями Airbyte в мультикластерной среде без простоя?
- Планируйте миграции через поэтапное обновление: начать с тестового стенда, затем обновить стек в prod-подмножествах, используя версию-канон, совместимый контракт API и коннекторов. Обеспечьте возможность отката и резервное копирование метаданных. Включите автономное тестирование на целевых коннекторах и сценариях синхронизации, чтобы минимизировать риски простоя.
- Какие практические архитектурные сценарии можно привести в качестве примеров?
- Сценарий A: коммерческий отдел имеет собственную команду с строгими SLA и изоляцией, развертывает свой Airbyte в отдельном кластере, применяет собственную политику секретов и мониторинга.
- Сценарий B: крупная организация с единым центром контроля и множеством команд использует гибридный подход: центральный планировщик и локальные воркеры с общим каталогом коннекторов и синхронизируемыми версиями в рамках GitOps.
- Сценарий C: среда тестирования и продакшна разделены, но коннекторы и трансформации версионированы централизованно; используется единая платформа для оркестрации и мониторинга, что уменьшает задержки и ускоряет релизы.
- Как реализовать резервное копирование и восстановление метаданных Airbyte?
- Регулярно создавайте бэкапы базы метаданных и конфигураций, тестируйте восстановление в стенде, поддерживайте версионирование скриптов миграций. Автоматизируйте планирование бэкапов и хранение копий в долговременном хранилище. Это особенно критично в мультикластерных средах, где потеря конфигураций может повлечь дорогостоящие простои.
Готовность к масштабированию Airbyte требует системного подхода: от архитектурных решений по мультикластерности до оперативных практик по мониторингу, безопасности и управлению изменениями. Правильная комбинация паттернов, политик и инструментов позволит вашей организации эффективно строить и эволюционировать конвейеры загрузки данных, обеспечивая устойчивость, управляемость и высокую доступность бизнес-аналитических процессов.


