

План внедрения Airbyte: этапы, контрольные точки и критерии успеха
Airbyte - это модульная платформа для интеграции данных, ориентированная на быструю инсталляцию коннекторов и надёжную загрузку данных в хранилища. В рамках данного раздела рассматривается практический план внедрения Airbyte в крупной корпоративной среде: как спроектировать архитектуру, выбрать и адаптировать коннекторы, какие режимы загрузки выбрать, как организовать мониторинг, автоматизацию и управление данными. Фокус - техническая реализация: схемы взаимодействий, алгоритмы обработки потоков, протоколы обмена данными и подходы к интеграции с существующим стэком.
Airbyte позволяет объединять источники данных и направления (destinations) через единый orchestrator, поддерживающий как пакетную загрузку, так и инкрементальные обновления. В условиях стремительной цифровой трансформации это решение должно удовлетворять требованиям масштабируемости, безопасности и управляемости. Глава структурирована так, чтобы перейти от концепций к реализациям: определить целевые архитектурные принципы, спроектировать пайплайны и каталоги данных, выстроить контрольные точки и критерии оценки, расписать практики автоматизации и устойчивости.
- В рамках проекта особое внимание уделяется формированию архитектурного паспорта внедрения, согласованию с бизнес-вонтами и операционными командами, а также выработке регламентов по изменению схем, управлению секретами и безопасной эксплуатации.
- Важной частью является проектирование коннекторов и синхронизаций так, чтобы обеспечить идемпотентность, предсказуемость задержек и минимизацию дрейфа между источниками и целями.
Краткое содержание главы
- Архитектура внедрения Airbyte: принципы, инфраструктура и взаимодействие компонентов
- Планирование коннекторов и пайплайнов: режимы синхронизации, эволюция схем и контракты данных
- Контрольные точки и критерии успеха: метрики, качество данных и риск-менеджмент
- Реализация: конфигурация, мониторинг, автоматизация загрузки и CI/CD для коннекторов
- Безопасность, соответствие и управление данными: доступ, секреты, аудит и регуляторные требования
Архитектура внедрения Airbyte: принципы, инфраструктура и взаимодействие компонентов
Airbyte реализуется как набор взаимосвязанных элементов: сервер приложений, исполнительный движок (workloads/workers), коннекторы источников и направлений, а также база метаданных, в которой хранится конфигурация коннекторов, схемы и история синхронизаций. В развертываниях на месте часто применяют Docker Compose или Kubernetes, обеспечивая изоляцию окружений (dev, staging, prod) и возможность горизонтального масштабирования. В облачных средах (Airbyte Cloud) добавляются слои управления доступом, оркестрации и мониторинга на уровне сервиса.
- Компоненты и их роли. Сервер Airbyte выступает как точка управления: UI, API и планирование задач. Исполнительный движок отвечает за выполнение коннекторов: чтение из источника, преобразование (при необходимости) и запись в целевое хранилище. База метаданных сохраняет конфигурацию коннекторов, журналы изменений, историю прогонов и связь между версиями схем.
- Инфраструктура и развёртывание. Для крупных организаций разумнее рассмотреть Kubernetes-орбостку с возможностью горизонтального масштабирования рабочих агентов, разделение сетевых политик и rotazed secret management. Для сквозной версионируемости конфигураций полезна поддержка GitOps: хранение конфига коннекторов и проектов в репозитории и автоматизированная синхронизация через CI/CD пайплайны.
- Интеграция со стэком. Основной набор источников и целей покрывается коннекторами Airbyte: базы данных (PostgreSQL, MySQL, Oracle), хранилища данных (BigQuery, Snowflake, Redshift), SaaS-сервисы (CRM и ERP), очереди сообщений и потоки данных (Kafka, Debezium). Архитектура должна предусматривать выбор между полным обновлением и инкрементальной загрузкой, а также поддержку режимов сбора изменений с учётом идентификаторов, ключей и курсоров.
- Архитектура данных и согласование контрактов. Воплощение идемпотентности и согласованности достигается за счёт четко описанных контрактов между источником, преобразованиями и целевой системой. Это включает выбор схемы данных, определение ключевых полей и курсоров для инкрементальных загрузок, а также регламент версионирования схем и миграций.
- Безопасность и соответствие. В архитектуру включаются принципы разграничения доступа, шифрование в покое и в канале, управление секретами и аудит операций. В зависимости от регуляторных требований (GDPR, релевантные локальные нормы) добавляются механизмы хранения и удаления данных, уведомления об обработке, а также политики резервного копирования.
Почему именно так. Архитектура, ориентированная на модульность и повторное использование коннекторов, снижает суммарную стоимость владения данными и упрощает внедрение новых источников. Разделение окружений и автоматизация развертывания снижают риски ошибок при переходе в продакшн. Принципы контрактности и идемпотентности обеспечивают устойчивость пайплайнов к повторным срабатываниям и временным задержкам в сетях.
{
  "name": "payments_to_dw",
  "sourceId": 101,
  "destinationId": 202,
  "syncCatalog": {
    "streams": [
      {
        "name": "payments",
        "fields": ["id", "amount", "currency", "created_at"],
        "supportedSyncModes": ["full_refresh", "incremental"],
        "syncMode": "incremental",
        "primaryKey": ["id"],
        "cursorField": ["updated_at"]
      }
    ]
  },
  "status": "active",
  "schedule": "0 2 * * *"
}
Ключевые решения здесь - обеспечить прозрачную версию и повторяемость конфигураций, а также предусмотреть возможность быстрого развёртывания новых коннекторов и обновления существующих без нарушения доступности продовых пайплайнов.
Планирование коннекторов и пайплайнов: режимы синхронизации, эволюция схем и контракты данных
Этап планирования требует формализации того, какие источники данные будут подключены, каковы требования к задержкам и полноте загрузки, и какие режимы обработки данных применяются. В техническом плане стоит различать три критерия: частоту обновления, характер источника и способность хранить историю изменений.
- Выбор коннекторов и источников. Прежде чем включать коннектор в прод, проводят оценку качества исходных данных, доступности API и ограничения по частоте запросов. Гибкость Airbyte позволяет комбинировать источники с разной степенью зрелости: например, стабильный SQL-базовый источник и гибкий SaaS-источник. В рамках методологии целесообразно начать с ключевых источников бизнес-процессов и затем расширять набор по мере подготовки инфраструктуры безопасности и мониторинга.
- Режимы синхронизации и их влияние на логику загрузки. Airbyte поддерживает full_refresh и incremental. В большинстве случаев для высоконагруженных систем предпочтителен инкрементальный режим с корректной обработкой курсора и тайм-Айдент. Однако для консервативной миграции может понадобиться периодическая полная перезапись данных с проверкой на консистентность. Важно определить правила дедупликации и разрешения конфликтов между источником и целевой системой.
- Эволюция схем и контракты данных. Поскольку источники развиваются, необходимо определить процесс эволюции схем: как регистрируются изменения, какие уведомления об изменениях распространяются на downstream, как обрабатываются несовпадения типов или отсутствующие поля. Контракты данных должны документировать ожидаемые поля, типы и ограничения, а также требования к поведению при несовпадении (логирование, алерты, откат).
- Управление версиями коннекторов. В рамках практики целесообразно хранить версии коннекторов как артефакты в репозитории, автоматически тестировать их на совместимость и регистрировать миграции схем. Это снижает риск технологической задолженности и облегчает откат при выявлении регрессий.
Алгоритм проектирования пайплайнов следует строить вокруг идемпотентности и детерминированности: повторный прогона пайплайна не должен приводить к дублированию данных или изменению состояния целевой системы. При проектировании также следует предусмотреть backfill-процедуры: когда новое поле появляется в источнике, необходимо определить, как заполнить пропущенные значения в исторических данных без нарушения бизнес-логики.
Контрольные точки и критерии успеха: метрики, качество данных и риск-менеджмент
Эта часть служит мостиком между концепциями и практическими действиями. Контрольные точки разделены на фазы проекта и на операционные сигналы, которые фиксируют динамику внедрения и качество данных.
- Фазы и контрольные точки проекта
- Подготовка инфраструктуры и контрактов данных: завершение архитектурного паспорта, выбор коннекторов и политик доступа.
- Разработка и тестирование пайплайнов: создание первых коннекторов, тестирование режимов синхронизации, проверка на идемпотентность.
- Пилотная эксплуатация в staging: прогон на реальных данных с мониторингом задержек, ошибок и корректировкой конфигураций.
- Грант go-live: развёртывание в продакшн, настройка алертов, формализация процессов резервного копирования и отката.
- Метрики исполнения
- Свежесть данных (data freshness) и задержки между источниками и хранилищем.
- Полнота загрузки (record completeness) по каждому коннектору и пайплайну.
- Уровень ошибок (error rate) и время восстановления после сбоев.
- Производительность и нагрузка на инфраструктуру: среднее время обработки, пиковая нагрузка, задержки на очередях.
- Качество данных: соответствие контрактам, прохождение автоматических проверок согласованности и целостности.
- Контроль качества данных
- Позаботьтесь о валидаторах данных и обеспечить базовые проверки на уровне ETL/ELT: уникальные ключи, нулевые значения там, где они недопустимы, валидные диапазоны значений.
- Рекомендуется внедрить прикладной слой контроля данных, например через внешние инструменты качества данных, который можно запускать параллельно с Airbyte-пайплайнами.
- Безопасность и соответствие
- Контроль доступа к конфигурациям коннекторов и данным; аудит действий операторов.
- Надёжное управление секретами и их ротация.
- Оценка рисков обновлений схем и миграций и план действий на случай нарушения согласованности.
- Резервирование и устойчивость
- План аварийного восстановления и тесты отката.
- Внедрение стратегий повторного прогона и детектирования аномалий в потоке данных.
- Управление изменениями
- Регламент мониторинга изменений в источниках и коннекторах.
- Процедуры тестирования обновлений и регрессионного тестирования.
Контрольные точки должны быть документированы и автоматизированы: каждый шаг - от подготовки окружения до развертывания в продакшн - должен иметь чек-листы, ответственных и критерии завершения. Так обеспечивается предсказуемость и прозрачность проекта.
Реализация: конфигурация, мониторинг, автоматизация загрузки и CI/CD для коннекторов
Этап реализации превращает архитектурные принципы в рабочие пайплайны. В техническом плане следует организовать конфигурацию коннекторов, мониторинг выполнения и автоматизацию развёртывания.
-
Конфигурация коннекторов и источников. В рамках Airbyte конфигурацию можно осуществлять через UI или API. В продакшне полезно формализовать конфигурацию как артефакт: список источников, целевых направлений и сводные настройки синхронизации. Включаются параметры доступа, частота выполнения и политики обработки ошибок. При необходимости применяются политики миграции схем, чтобы поддерживать совместимость между версиями коннекторов.
-
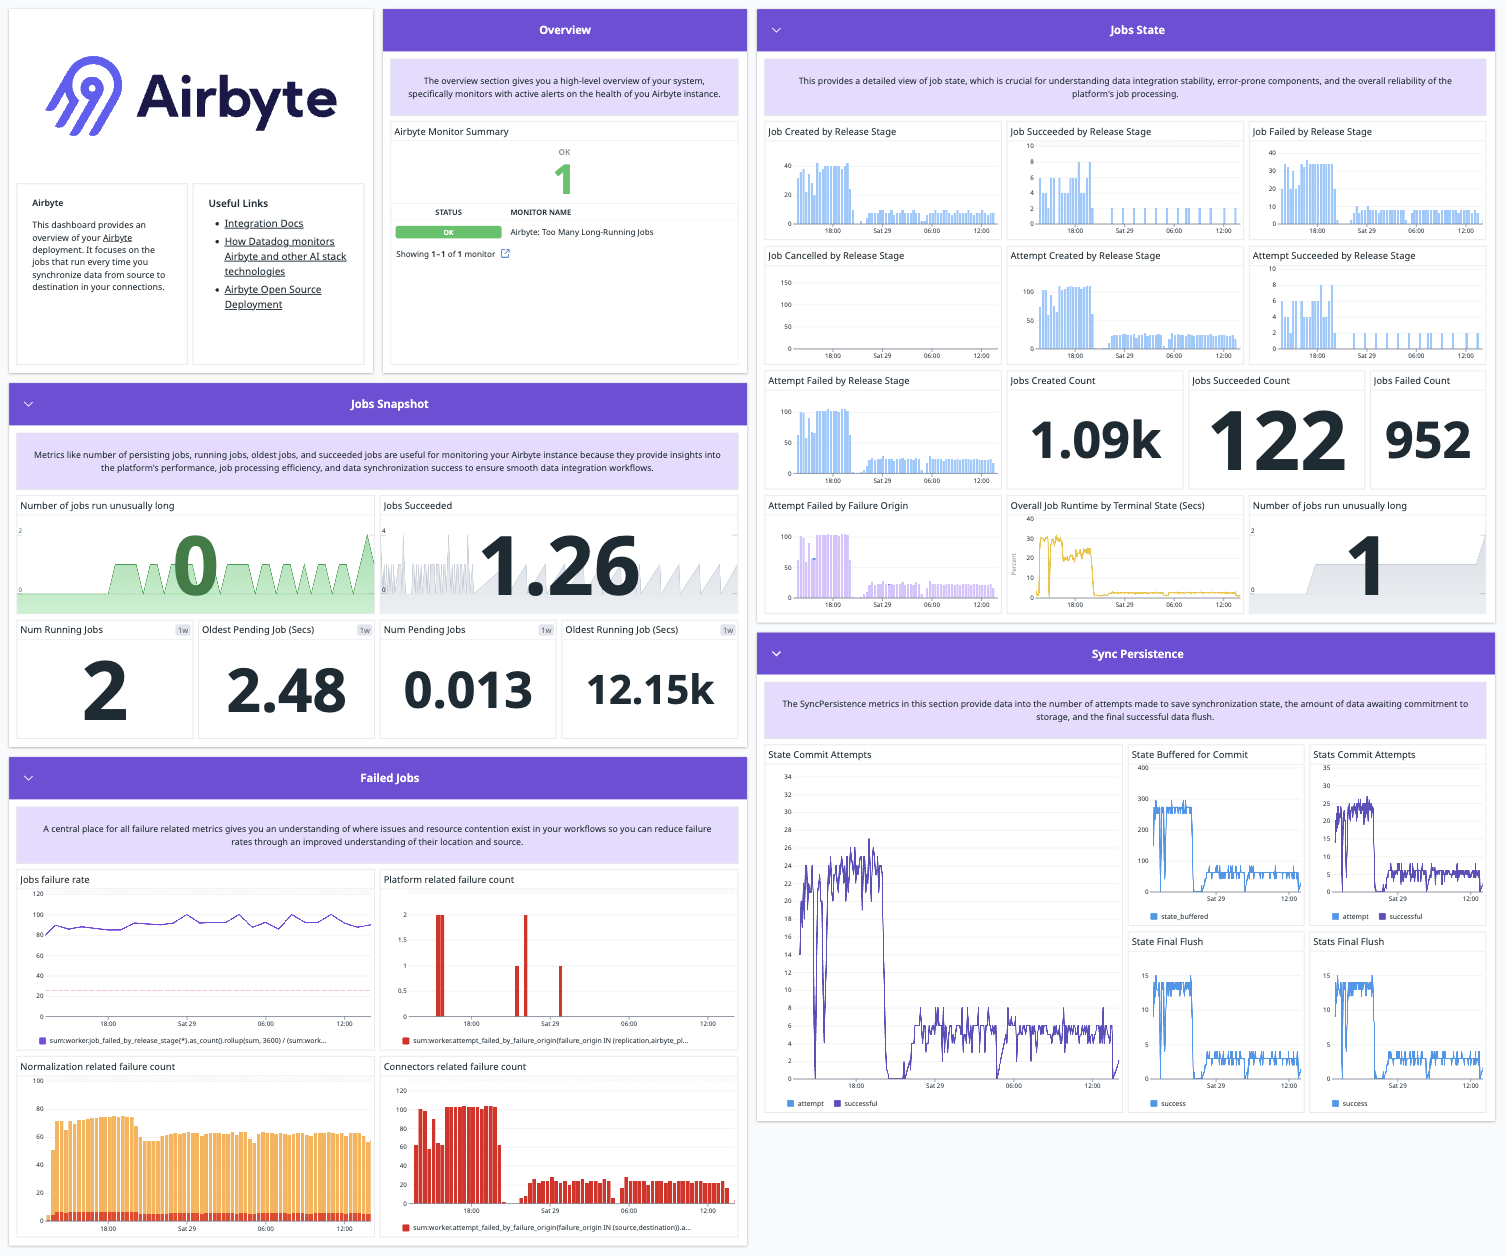
Мониторинг загрузки, алертинг и журналирование. Включается централизованное журналирование прогонов, детализированные логи по каждому коннектору и дашборды по задержкам, успешным прогонам и отклонениям. Важной практикой является настройка алертов в соответствии с критичностью пайплайна: уведомления на Slack/Email для критических ошибок и на общую доску для менее значимых инцидентов.
-
Автоматизация развёртывания и CI/CD для коннекторов. Простейшие коннекторы можно держать в системе контроля версий и автоматизировать развёртывание через скрипты и пайплайны CI/CD. Это обеспечивает устойчивость к изменениям и ускоряет внедрение новых источников. Для крупных организаций целесообразна архитектура GitOps: конфигация коннекторов и скрипты миграций хранятся в репозитории, а изменения применяются автоматическими пайплайнами.
-
Примеры кода и конфигураций
- Применение через API. В реальной практике можно использовать REST API Airbyte для создания и изменения коннекторов и соединений. Пример payload можно адаптировать под версию Airbyte и специфику окружения. Ниже приведён упрощённый фрагмент, иллюстрирующий концепцию:
  {
    "name": "customer_events_to_bq",
    "sourceId": 42,
    "destinationId": 84,
    "syncCatalog": {
      "streams": [
        {
          "name": "customer_events",
          "fields": ["customer_id", "event_type", "created_at"],
          "supportedSyncModes": ["full_refresh", "incremental"],
          "cursorField": ["created_at"],
          "primaryKey": ["customer_id", "event_id"]
        }
      ]
    },
    "schedule": "0 1 * * *"
  }
- Применение через API. В реальной практике можно использовать REST API Airbyte для создания и изменения коннекторов и соединений. Пример payload можно адаптировать под версию Airbyte и специфику окружения. Ниже приведён упрощённый фрагмент, иллюстрирующий концепцию:
-
Конфигурации в репозитории. В качестве варианта организации можно использовать YAML или JSON для описания коннекторов, версий, ролей доступа и окружений, чтобы затем автоматически применить их к кластеру Airbyte через CI/CD.
-
Архитектура автоматизации включает возможность параллельного прогона нескольких пайплайнов и использование очередей на запись данных в хранилище. В случае сложных пайплайнов рекомендуется разделение пайплайнов по бизнес-доменам и обеспечение изоляции ошибок между ними.
Почему подход с CI/CD и GitOps имеет смысл в рамках Airbyte? Он обеспечивает предсказуемость изменений, ускоряет развертывания новых источников и снижает риск человеческих ошибок при настройке и миграциях. Это позволяет организациям держать активную дорожную карту по развитию интеграций и быстро реагировать на новые регуляторные или бизнес-требования.
Безопасность, соответствие и управление данными: доступ, секреты, аудит и регуляторные требования
Безопасность - ключевой элемент любого внедрения. Airbyte должен работать в рамках существующей политики безопасности организации: управление доступом, защита конфиденциальных данных и аудит операций.
- Доступ и аутентификация. Разграничение прав доступа на уровне пользователей и ролей, интеграция с корпоративной системой аутентификации (SAML/OIDC). Эскалация прав и временная доступность должны быть явно регламентированы.
- Управление секретами. Секреты доступа к источникам и целям должны храниться в секрете и периодически обновляться. Ротация секретов и безопасная передача через зашифрованные каналы обеспечивают защиту конфиденциальности.
- Контроль доступа к конфигурациям и данным. Внешний доступ к конфигурациям коннекторов и к самим данным должен быть ограничен и подлежать аудиту. Журналы доступа позволяют отслеживать, кто и какие изменения внёс в пайплайны.
- Аудит и регуляторные требования. Поддержка отслеживания изменений в схемах, версиях коннекторов и параметрах загрузки необходима для соответствия требованиям регуляторов и внутренним политикам. Важной частью являются уведомления об обработке данных и ответственность за вывод данных в соответствующее хранилище.
- Безопасность на уровне данных. Включение методов шифрования данных в покое и в передаче, контроль над retention-политиками и механизмами удаления данных после окончания срока хранения.
- Соответствие стандартам. В зависимости от отрасли и юрисдикции могут применяться специфические требования по защите персональных данных, аудиту и логированию. Встроенная политика безопасности Airbyte должна быть дополнена корпоративными нормами и инструментами безопасности.
Соблюдение этих принципов обеспечивает не только защиту данных, но и доверие бизнес-подразделений к новым интеграциям и способность выдерживать регуляторные проверки. Важно помнить, что безопасность - не однократное мероприятие: она должна быть встроена в каждую фазу проекта - от проектирования и развёртывания до эксплуатации и улучшений.
Key takeaways
- Airbyte следует рассматривать как модульную и масштабируемую платформу для интеграции данных, требующую продуманной архитектуры, контрактов данных и окружений.
- Архитектура внедрения должна обеспечивать изоляцию окружений, версионирование коннекторов и поддержку GitOps для повторяемости изменений.
- Выбор режимов синхронизации и четкое определение контрактов данных критичны для устойчивости пайплайнов и отсутствия дрейфа между источниками и хранилищами.
- Контрольные точки и KPI включают свежесть данных, полноту загрузки, качество данных и устойчивость к сбоям; автоматизация усилий по мониторингу и управлению изменениями существенно снижает операционные риски.
- Безопасность и соответствие должны быть встроены в архитектуру: управление доступом, секретами, аудит и соблюдение регуляторных требований - обязательные элементы.
- Реализация требует сочетания конфигурации через UI/API, мониторинга и CI/CD/GitOps для ускорения развертываний и обеспечения устойчивости процессов.
- Пример API-подстановки и конфигурационные артефакты в репозитории помогают обеспечить детерминированность и повторяемость развёртываний.
FAQ
- Что такое Airbyte и чем он отличается от традиционных ETL/ELT инструментов?
Airbyte - это модульная платформа для интеграции данных, ориентированная на открытые коннекторы и упрощённую расширяемость. В отличие от монолитных проектов, она фокусируется на подключении источников и направлений через стандартный набор коннекторов, поддерживает как полную загрузку, так и инкрементальные обновления, а также позволяет строить собственные коннекторы. Это делает внедрение более гибким и адаптивным к изменениям источников и регуляторных требований.
- Какие критичные параметры учитываются при выборе источников и целей?
Ключевые параметры - доступность API, частота обновления, лимиты по запросам, качество исходных данных и совместимость с целевым хранилищем. Важна также способность коннектора поддерживать инкрементальные режимы и корректно работать со схемами, которые могут эволюционировать.
- Как выбрать режим синхронизации для разных коннекторов?
Выбор зависит от потребностей бизнеса и характеристик источника: инкрементальные режимы подходят для большинства активных систем и позволяют снизить нагрузку на источники; полные обновления применимы при необходимости полной сверки данных или когда инкрементальные курсы недоступны. В обоих случаях критично определить корректный курсор и ключевые поля, чтобы избежать дублирования и рассогласований.
- Как обеспечить качество данных в рамках Airbyte?
Рекомендуется внедрить внешнюю или встроенную проверку данных: контракты данных, валидацию схем, контроль уникальности и целостности. Рекомендуется автоматизировать тестирование новых коннекторов на staging среде и внедрять проверки на соответствие бизнес-логике. Важно также обеспечить мониторинг и алерты по несоответствиям и задержкам.
- Какие риски связаны с внедрением Airbyte и как их минимизировать?
Риски включают неполную совместимость источников, дрейф схем, перегрузку инфраструктуры, утечки данных. Их минимизируют через плановую архитектуру, CI/CD для коннекторов, строгие контракты данных, мониторинг и автоматическое тестирование. Регулярное обновление коннекторов и миграция схем помогают снижать регрессионные риски.
- Как проектировать коннекторы, чтобы уменьшить технический долг?
Стратегия - сохранять единый стиль конфигураций, документировать контракты, внедрять тестирование изменений и поддерживать версионирование. Разделение коннекторов на домены и повторное использование общих компонентов позволяют более гибко развёртывать новые источники и снижать риск ошибок.
- Как организовать безопасное внедрение Airbyte в продакшн?
Необходимо реализовать разграничение прав доступа, управление секретами, аудит действий, хранение журналов и мониторинг аномалий. Важна дисциплина по планам откатов и резервного копирования, а также тестирование критичных изменений в staging перед применением в продакшн.
- Какие практики CI/CD подходят для Airbyte?
Рекомендуется использовать GitOps-подход: конфигурацию коннекторов и пайплайнов хранить в репозитории, автоматизировать тесты и миграции, применяемые через CI/CD на окружениях staging и production. Такой подход обеспечивает предсказуемость развертываний и быстрый отклик на инциденты.
- Какие преимущества дает интеграция Airbyte в существующий регламент по данным?
Airbyte упрощает повторяемость и прозрачность загрузок, облегчает управление версиями коннекторов, а также позволяет централизованно контролировать доступ и мониторинг. Это способствует более эффективной работе команд по данным, снижает риск ошибок и ускоряет введение новых источников.
- Как начать пилотный проект внедрения Airbyte в крупной организации?
Начать следует с определения набора ключевых источников и направлений, проектирования контрактов данных и архитектурных рамок. Затем создать staging-пайплайн для первых коннекторов, настроить мониторинг и алерты, выполнить пилот на ограниченной выборке данных, собрать KPI и на основе полученных результатов расширить внедрение по всем источникам и целям.


