

Безопасность и соответствие: доступ, маскирование, регуляторика
В контексте построения масштабируемых хранилищ данных на базе Data Vault безопасность - это не только вопрос защиты данных, но и фундаментальная составляющая управляемости и доверия к данным в корпоративной среде. Модель hubs-links-satellites дает гибкие точки контроля и изоляции данных, что позволяет реализовать принцип разделения обязанностей, минимизацию объема доступной информации и прозрачность процессов обработки персональных данных. В данной главе рассматриваются архитектурные принципы, паттерны реализации и организационные практики для обеспечения доступа, маскирования и соответствия регуляторным требованиям в рамках подхода Data Vault с нуля.
В современном корпоративном контексте безопасность должна быть встроена на протяжении всего цикла жизни данных: от проектирования модели до эксплуатации и аудита. Это означает не только выбор технологий и инструментов, но и формирование управленческих процессов, ролей и процедур, которые позволяют держать под контролем риск утечки, нарушения приватности и несоответствия нормативам. В отношении Data Vault особое внимание уделяется тому, как разграничение доступа к различным слоям модели (raw, business, de-identified), как и где применяются методы маскирования, а также как регуляторные требования трансформируются в конкретные политики и процедуры.
Ключевые принципы, которые будут развиты в главе:
- безопасность как часть дизайна: интеграция политик доступа и маскирования на этапе моделирования и проектирования ETL/ELT-пайплайнов.
- многоуровневый контроль доступа: роль-Based Access Control (RBAC), Attribute-Based Access Control (ABAC) и контекстно-зависимые политики в рамках data vault-архитектуры.
- изоляция и минимизация: разделение зон доступа, выделение чувствительных данных в управляемых подмножествах (satellites/модели представления), использование представлений и маскирующих слоев.
- прозрачность и регуляторика: аудит, журналирование, хранение следов операций и возможность воспроизведения полного пути обработки данных.
- устойчивые практики соответствия: соответствие требованиям GDPR, ФЗ-152 в РФ (защита персональных данных), локализация данных и требования к обработке чувствительных персональных данных.
Контекст и принципы безопасности в Data Vault
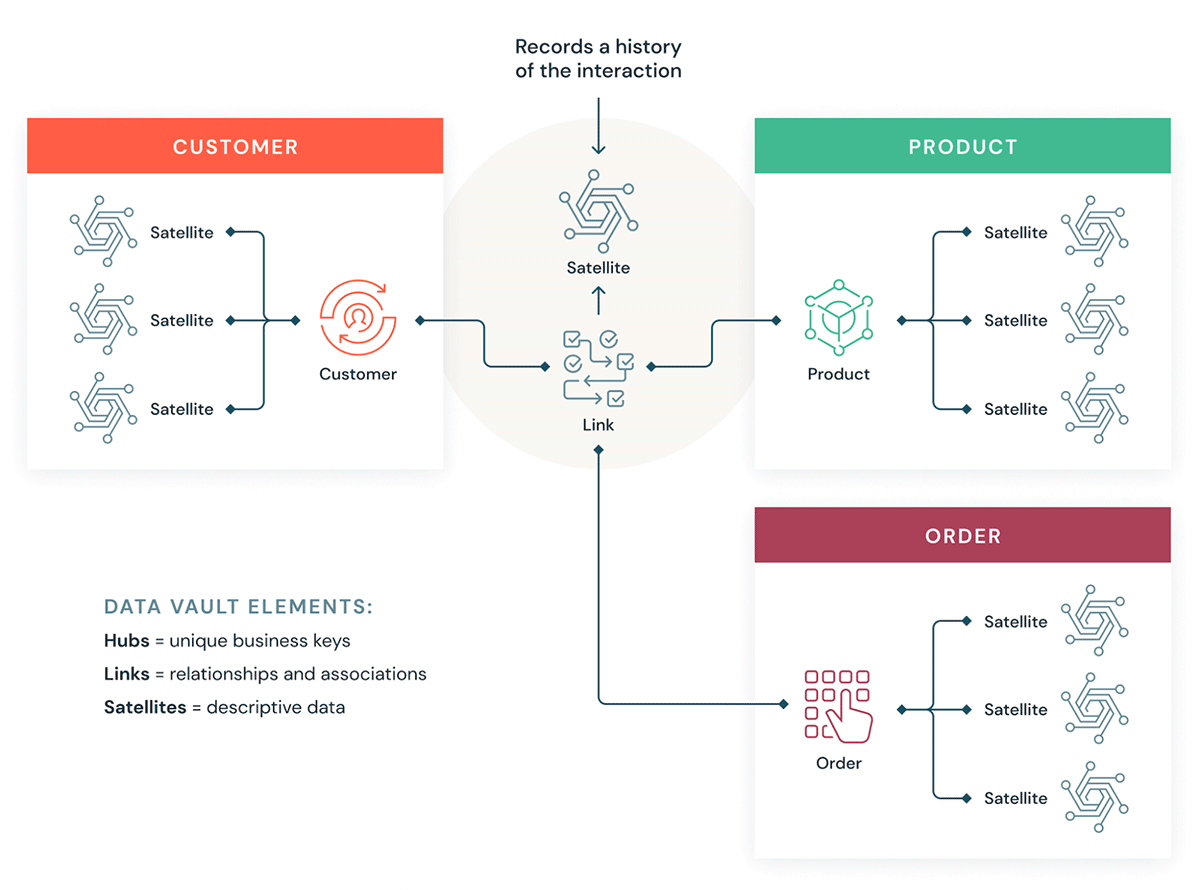
Data Vault структурно разделяет данные на hubs, links и satellites, что предоставляет гибкость в управлении доступом. В реальных условиях данная особенность позволяет реализовать принцип разделения обязанностей: бизнес-логика может работать с расширенным набором контролируемых представлений, в то время как операционная команда имеет ограниченный доступ к первичным источникам. Безопасность здесь должна строиться на нескольких слоях: аутентификация и авторизация, маскирование и деидентификация, аудит и мониторинг, а также управление жизненным циклом данных и их хранением.
Ключевые концепции:
- минимизация привилегий: пользователи получают доступ только к тем данным, которые необходимы им для выполнения служебных задач. В Data Vault это достигается за счет изоляции чувствительных элементов в отдельных слоях и контролируемых представлений.
- безопасность по месту размещения данных: разделение прав доступа на уровне схем, таблиц и представлений, включая изолированные источники и staging-зоны.
- прозрачность lineage: возможность проследить путь данных из источников к конечным бизнес-отчетам, включая все преобразования и маскирование.
- устойчивость к изменениям: безопасность должна сохраняться при эволюции модели, расширении наборов данных и внедрении новых регуляторных требований.
Роль архитектуры в обеспечении соответствия состоит не только в выборе конкретных технологий, но и в выстраивании процессов согласования и контроля на протяжении всего цикла данных: от первоначального проектирования до эксплуатации и архивирования. В рамках Data Vault целесообразно рассматривать три слоя доступа: raw (необработанные данные из источников), business (интерпретируемые данные с бизнес-логикой), и de-identified/masked представления (для аналитиков и бизнес-потребителей). Такой подход обеспечивает гибкость в управлении доступом и возможность проведения безопасной аналитики без риска утечки чувствительных данных.
Архитектурные принципы сегментации доступа
- Разграничение по схемам: выделение отдельных схем для raw, business и masked данных с явными правилами доступа к каждой зоне.
- Представления как шлюзы доступа: создание управляемых представлений, которые применяют маскирование и бизнес-логическую фильтрацию, скрывая чувствительные элементы от неподходящих пользователей.
- Изоляция чувствительных satellites: хранение и доступ к персональным данным в специальных satellites, защищенных дополнительными мерами, такими как шифрование и строгие политики журналирования.
- Контроль версий и аудита: фиксация изменений политик доступа и прозрачные журналы доступа к данным для последующего аудита.
Доступ и аутентификация: архитектура и управление
Эффективная реализация доступа в Data Vault требует сочетания строгой аутентификации и гибких механизмов авторизации. В этой части описаны принципы, которые применяются независимо от конкретной СУБД и платформы, а также практические подходы к реализации.
Аутентификация и авторизация в контексте Data Vault
- Аутентификация: поддержка единого входа (SSO), Kerberos-подключения для сервисов и приложений, OAuth/OIDC для бизнес-приложений. В рамках корпоративной инфраструктуры это обеспечивает единообразное управление учетными данными и упрощает аудит.
- Авторизация: RBAC и ABAC как базовые модели, дополненные контекстными правилами. В Data Vault это означает, что доступ к hub-объектам, связям и satellite может регулироваться отдельно, чтобы предотвратить избыточный доступ к чувствительным полям даже внутри одного слоя данных.
- Контроль доступа на представлениях: создание ролей и политик на уровне представлений, где пользователи получают доступ к безопасной версии данных (masked/de-identified) без прямого доступа к исходным чувствительным столбцам.
- Управление ключами и шифрованием: шифрование данных в покое (at rest) и в транзите (in transit). Использование ключевых управляемых служб (Key Management Service), поддержка TLS/HTTPS и протоколов шифрования для сетевых соединений между эпохами хранения и аналитическими инструментами.
- Аудит доступа: фиксация всех попыток доступа, изменений ролей и политик, а также экспорта данных. Необходимо обеспечить первичные журналы, пригодные для регуляторных расследований и DSAR.
Маскирование и контроль доступа к данным
- Маскирование на уровне представлений: динамическое маскирование при формировании данных для конечного пользователя или аналитического инструмента; статическое маскирование в staging-слоях и raw-зонах по требованию.
- Маскирование по уровню чувствительности: чувствительные поля (PII, финансовые реквизиты, персональные данные) Mask-Enabled в business-сегментах, с возможностью получения полного доступа только внутри доверенной зоны.
- Маскирование и de-identification стратегически размещаются в рамках ETL/ELT-процессов: маскирование выполняется либо на стадии загрузки в Data Vault, либо динамически в представлениях после загрузки; выбор зависит от требований к аналитике и регуляторики.
- Технологические решения: использование возможностей СУБД для конфигурации маскиющих правил; применение внешних инструментов контроля доступа, таких как системы управления доступом к данным (DLP), и решений для маскирования в реальном времени. В рамках открытых инструментов можно опираться на общие принципы, а в рамках российских и открытых решений - на специфические продукты и методики интеграции, сохраняя умеренность в количестве упоминаний.
Маскирование данных и управление чувствительностью
Маскирование в контексте Data Vault - это одна из ключевых стратегий снижения риска нарушений приватности и несоответствия регуляторным требованиям. Маскирование может быть статическим (fixed) или динамическим (dynamic). В статическом подходе исходные данные копируются в пределах masked-слоя с применением постоянных правил маскирования. В динамическом подходе маскирование осуществляется «на лету» в представлениях или через прокси-слой, при этом исходные данные остаются незатронутыми в raw-зонах.
В отношении регуляторики, маскирование служит инструментом минимизации обработки чувствительных данных и упрощает соблюдение прав субъектов персональных данных (DSAR). Эффективная реализация маскивания требует классификации данных по степени чувствительности и разработку политик, которые определяют, какие элементы данных нуждаются в маскировании, какие поля могут быть отображены в деидентифицированной форме, и какие пользовательские роли получают доступ к полномасштабным данным.
Развитие практик маскирования должно сопровождаться:
- классификацией данных: идентификация PII, финансовых данных, медицинских данных, критичных бизнес-данных; определение зон риска и минимально необходимого набора полей для анализа;
- планированием жизненного цикла данных: как данные перемещаются между raw, business и masked-зонами, какие преобразования применяются и где сохраняются аудит-следы;
- внедрением политики маскирования на уровне ETL/ELT: явные правила маскирования в загрузке и в последующих преобразованиях, чтобы обеспечить консистентность и предсказуемость поведения;
- мониторингом и тестированием: регулярная валидация корректности маскирования, проверка соответствия изменений в регуляторике, а также тесты на возможность восстановления данных из маски (если применимо) и на устойчивость к попыткам обхода.
Регуляторика и соответствие: требования и управление
Управление регуляторикой в контексте Data Vault требует выработки системной картины рисков и четких процедур, обеспечивающих соблюдение законов и внутренних политик компании. Регуляторные требования разделяют по регионам и областям: защита персональных данных, финансовая отчетность, аудиты доступа, хранение данных и их переработка, а также требования к локализации данных и хранению журналов.
Ключевые направления:
- GDPR и право на контроль над персональными данными: закон требует прозрачности обработки, возможности доступа и исправления данных, а также право на удаление определенных данных. В Data Vault это реализуется через управление доступом, маскирование и возможности удаления или псевдонимизации в рамках de-identified представлений и политики уничтожения данных.
- ФЗ-152 РФ и связанные нормы: федеральный закон о персональных данных, требования к обработке, локализации и передаче данных, обязанность уведомлять регуляторов и обеспечивать защиту данных в рамках корпоративного DWH. Внедрение таких требований требует разработки регуляторной матрицы, где для каждого элемента данных фиксируются соответствующие меры защиты, хранение и сроки удаления.
- Локализация данных и контроль доступа к кросс-государственным операциями: в некоторых случаях данные должны храниться и обрабатываться в рамках конкретной юрисдикции. Data Vault допускает организацию распределенной инфраструктуры с сегментацией по регионам и схемам, чтобы соблюсти требования локализации.
- Журналирование, аудит и неотменяемость: следует внедрить политику аудита изменений схем, доступа к данным, экспорта данных и изменений масок. Журналы должны быть защищены от модификации и доступны для регуляторных проверок.
- Уровни зрелости и управление изменениями: регулярные аудиты процессов, внедрение политик контроля изменений (change management), регламентированных процедур на случай инцидентов и DSAR. В Data Vault это означает документирование lineage, версионирование политик доступа и прозрачность изменений конфигураций маскирования.
Процедурные подходы к внедрению регуляторики:
- создание регуляторной карты данных (data regulatory matrix), где каждый элемент данных сопоставлен с требованиями конфиденциальности, хранения, доступа и удаления;
- формирование ролей и процедур согласования для изменения политик доступа и маскирования;
- внедрение процедур идентификации и аутентификации пользователей, а также процедур реагирования на инциденты и уведомления регуляторов;
- регулярная проверка соответствия через независимый аудит и сбор доказательств соблюдения регламентов.
Практические паттерны и внедрение: процессы, контроль, аудит
Для успешной реализации принципов безопасности и регуляторики в Data Vault необходимы не только технологические решения, но и управленческие процессы, роли и методики внедрения. Приведенные ниже паттерны помогают превратить концепции в устойчивую практику.
Организация процессов и роли
- внедрить роли в рамках управления данными: Data Owner, Data Steward, Data Protection Officer (DPO), Security Officer, Compliance Lead. Эти роли отвечают за классификацию данных, настройку политик доступа, контроль маскирования и аудит.
- построить цикл управления изменениями: требования к изменениям безопасности проходят через формальные процессы утверждения, тестирования и документирования. Любые обновления политик доступа, маскирования или регуляторных требований должны сопровождаться планом аудита и верификацией.
- внедрить практику data governance: каталог данных, линейка и происхождение данных, связь между элементами Data Vault и политиками защиты. Data catalog становится клеем между бизнес-терминами, техническими объектами и требованиями регуляторики.
Технологические паттерны и интеграция
- архитектура доступа на уровне слоев: raw, business и masked-доступность управляется через набор политик, которые применяются на уровне представлений и ролей. Такой подход позволяет минимизировать риск проникновения к чувствительным данным, не ограничивая аналитиков, работающих с деидентифицированной информацией.
- маскирование как часть ETL/ELT-цепочки: задействование статического и/или динамического маскирования в рамках загрузок и после загрузки. В идеале маскирование должно быть параметризуемым и управляемым через централизованную политическую конфигурацию.
- аудит и мониторинг: журналирование доступа и операций над данными, включая экспорты и изменения политик. Необходимо обеспечить хранение журналов и возможности их последующего восстановления и анализа для регуляторных проверок.
- выбор инструментов: в зависимости от технологической экосистемы можно опираться на сочетание коммерческих и открытых решений. Например, для Unix-подобной среды и Hadoop-экосистемы применяют средства контроля доступа к данным (например, Apache Ranger) и Kerberos/SSL для аутентификации и шифрования. В рамках локальных решений возможно использование стандартных возможностей СУБД (например, ролевое разграничение, встроенные функции маскирования) и фреймворков для аудита.
Организационная трансформация и изменение культуры
- внедрение безопасной культуры в команду: обучение сотрудников основам защиты данных, регуляторике, принципам безопасной разработки и эксплуатации Data Vault.
- развитие практик безопасной DevOps: включение требований безопасности в CI/CD процессы, автоматизированное тестирование политик доступа и маскирования при развёртываниях.
- взаимодействие с регуляторами и аудиторами: подготовка регуляторной документации, доказательств соответствия и планов реагирования на инциденты. Регуляторика должна быть живым документом, обновляемым по мере изменений в бизнес-процессах и регуляторных нормах.
Key takeaways
- Data Vault позволяет гибко реализовать контроль доступа через сегментацию слоев и представлений, что способствует соблюдению принципов минимизации доступа и прозрачности lineage.
- В рамках архитектуры важна многослойность контроля: RBAC/ABAC, маскирование на уровне ETL/ELT и представлений, шифрование в покое и в транзите, централизованное управление ключами и аудит.
- Маскирование данных - эффективный инструмент снижения риска и соответствия, требующий классификации данных, планирования жизненного цикла и практик на уровне ETL/ELT.
- Регуляторика требует системной организации: регуляторная карта данных, управление изменениями, аудит и реагирование на инциденты, связь политик доступа с требованиями GDPR и ФЗ-152.
- Успех внедрения зависит от сочетания технологических решений и управленческих процессов: роли, процедуры согласования, документация и регулярные проверки на соответствие.
FAQ
- Что именно нужно зафиксировать в политиках доступа для Data Vault?
- Необходимо зафиксировать роли и атрибуты, которые определяют, какие слои и какие элементы данных доступны конкретной группе пользователей (raw, business, masked), а также правила маскирования и условия выполнения запросов. Включите политику сегментации по зонам доступа для hubs/links/satellites и регламентируйте процедуру запроса на доступ к чувствительным данным.
- Чем отличается маскирование на уровне представления от маскирования в ETL?
- Маскирование на уровне представления применяется после загрузки данных и обеспечивает динамическое скрытие чувствительных полей для конечного пользователя. Маскирование в ETL - это статическое преобразование, которое применимо к копиям данных в целевых слоях и обеспечивает защиту еще на этапе загрузки. Оба подхода могут сочетаться для усиления защиты, но требуют согласованности правил маскирования и учёта регуляторных требований.
- Какие регуляторные требования критично повлияют на дизайн Data Vault?
- GDPR и принципы защиты личной информации, включая право на доступ, исправление и удаление, а также требования по минимизации обработки данных. В РФ - ФЗ-152 «О персональных данных» и сопутствующие нормативные акты по локализации данных и аудиту. В зависимости от отрасли могут применяться требования HIPAA, PCI-DSS и др. Применение этих норм влияет на уровни доступа, маскирование, хранение и обработку данных, а также на требования к аудиторам и отчетности.
- Как обеспечить аудит данных без снижения производительности?
- Используйте централизованные журналы доступа и изменений политик, храните их в неизменяемых хранилищах и интегрируйте с SIEM/соответствующими инструментами анализа. Разграничьте аудит между raw и de-identified зонами, чтобы не создавать ощутимой нагрузки на операции загрузки и аналитики. Важно документировать lineage и хранить доказательства соответствия в регламентированных форматах.
- Какие техники обеспечивают защиту данных на этапе моделирования Data Vault?
- Сегментация слоев (raw, business, masked), проектирование политики доступа на уровне схем, подготовка шаблонов представлений с встроенным маскированием, выделение чувствительных данных в отдельные satellites и настройка для их обработки. Важно заранее определить элементы, которые подлежат маскированию и/или деидентификации, и предусмотреть тестовые наборы для проверки соответствия политик.
- Какие практики интегрируются с инструментарием управления доступом?
- Инструменты RBAC/ABAC, Kerberos или SSO для аутентификации, TLS для шифрования канала, централизованное управление ключами, аудит и журналирование. При выборе инструментов следует учитывать возможность интеграции с существующей инфраструктурой предприятия и требования к регуляторике.
- Как современная архитектура Data Vault поддерживает локализацию данных?
- Data Vault позволяет организовать инфраструктуру в нескольких регионах и схемах, чтобы соответствовать требованиям локализации. Разделение по регионы и соответствующим политикам доступа помогает соблюсти требования к хранению и обработке данных в конкретной юрисдикции, а также упростить управление аудитами и регуляторными проверками.
- Какие организации и процессы необходимы для устойчивого соответствия?
- Регуляторная карта данных, роли и обязанности по управлению данными, процесс изменения политик доступа и маскирования, процедура аудита и реагирования на инциденты, интеграция с data catalog и data governance. Все это должно быть документировано, протестировано и периодически обновляться.
- Какие риски связаны с неправильной реализацией доступа в Data Vault?
- Риск утечки PII, нарушение регуляторики и штрафы, риск неверного анализа из-за неполного или неправильно маскированного набора данных, а также риск несогласованности в учёте изменений моделирования и политик доступа. Чтобы снизить риски, необходимо обеспечить четкую архитектуру доступа, постоянный мониторинг и регулярные аудиты соответствия.
- Каковы шаги внедрения безопасной и соответствующей среды Data Vault?
- Шаг 1: провести классификацию данных и определить зоны доступа. Шаг 2: определить политики доступа, маскирования и регистрации аудита. Шаг 3: спроектировать архитектуру слоев и представлений. Шаг 4: внедрить контроль доступа, маскирование и шифрование. Шаг 5: организовать governance, регуляторную карту данных и процедуры аудита. Шаг 6: протестировать безопасность и регуляторную соответствие на этапах пилота и полном внедрения.


