

Конфигурации, параметры и безопасность: секреты и конфигурационные политики
Конфигурации являются сердцем любого процесса оркестрации данных: они определяют, какие ресурсы и сервисы участвуют в выполнении pipeline, как они настраиваются и какие ограничения применяются для обеспечения безопасности и воспроизводимости. В этой главе рассматриваются архитектурные аспекты конфигураций Dagster, методы управления секретами и политиками доступа, а также практики безопасной эксплуатации и интеграции конфигураций в CI/CD и инфраструктуру. Акцент делается на техническую глубину: схемы типов, протоколы взаимодействия между компонентами, подходы к валидации и кодовые примеры там, где это действительно поясняет решение задачи.
Конфигурации Dagster выступают как слой абстракции между кодом пайплайна и окружением выполнения. Они позволяют отделить логику трансформаций от параметров окружения, обеспечить повторяемость запусков, а также встроить принципы безопасной эксплуатации: минимальные привилегии, управление секретами и аудит изменений. В условиях многоконтурной инфраструктуры (локальный режим, Kubernetes, облако) конфигурации становятся механизмом поддержки портируемости и контроля над рисками. В рамках этого раздела будут рассмотрены архитектурные концепции, стратегии их применения и практические примеры реализации.
- Архитектура конфигураций Dagster: источники, схемы и валидация
- Управление секретами и политиками доступа
- Валидация конфигураций и обработка ошибок
- Интеграции и безопасная эксплуатация: Kubernetes, CI/CD и политики конфигураций
- Реализация паттернов: профили, presets и переносимость
Архитектура конфигураций Dagster: источники, схемы и валидация
Конфигурационная модель Dagster строится на разделении между кодом пайплайна и параметрами выполнения. Конфигурации могут поступать из нескольких источников: файлов окружения (YAML/JSON), переменных окружения, параметризованных секретов и параметров запуска. В рамках Dagster конфигурации связываются с ресурсами, схеме исполнения, а также с конкретными Solid/Job-пунктами. Ключевым концептом является строгая валидация конфигураций на этапе сборки и перед выполнением, что обеспечивает fail-fast поведение и упрощает диагностику.
-
Источники конфигураций можно рассматривать как слои: базовый environment (общие параметры), окружение исполнения (dev/stage/prod) и конкретный запускаемый набор параметров (run_config). При этом каждый слой может наследовать или переопределять параметры. Такая структура позволяет централизовать управление параметрами и сократить риск несоответствия между окружениями.
-
Схемы конфигураций предполагают использование ConfigSchema и связанных механизмов типизации. Они позволяют определить типы полей, обязательность, значения по умолчанию, зависимости между параметрами и допустимые диапазоны. В рамках Dagster схема конфигурации связывается с объектами ресурса, хранилищами, начальными настройками IO и т.д. Верификация схем помогает выявлять несоответствия до выполнения пайплайна и снижает риск ошибок в боевых окружениях.
-
Валидация и preflight: Dagster поддерживает валидацию конфигураций как на уровне сборки (проверки схемы), так и непосредственно перед запуском. Это важно для обнаружения несовместимостей между версиями пайплайна и изменениями в инфраструктуре (обновления библиотек, смена параметров ресурсов). В реальной эксплуатации это значит - ошибки конфигурации приводят к остановке запуска и генерации информативных сообщений об ошибке, а не к тайм-аутам или некорректной работе в рантайме.
## Пример упрощённой конфигурации run-config для ресурса PostgreSQL resources: postgres: config: host: "db.internal" database: "dagster" user: "dagster" password: ${ env.DATABASE_PASSWORD } -
Пример показывает сценарий, где параметры подключения к базе вынесены в конфигурацию ресурса и пароль берется из переменной окружения. Такой подход позволяет отделить сенситивные данные от кода и configs, а также поддерживать единый механизм управления секретами.
Элементами архитектуры являются и механизмы расширения: возможность определения пользовательских ConfigType и вложенных структур, поддержка сложных комбинаций ресурсов и расписаний, а также возможности для применения профилей окружения. В идеале конфигурационная модель Dagster должна быть не только валидируемой, но и читаемой для инженера: хорошая документация конфигураций, понятная спецификация полей и последовательность изменений через версионирование.
Ключевой практикой здесь является проектирование конфигураций как контрактов между пайплайном и окружением. Контракты должны быть стабильны на протяжении релизов, а изменения - внедряться поверх существующей базы через миграции конфигураций и совместимости полей. В контексте архитектуры это означает внедрение схем конфигураций, которые поддерживают многослойность окружений, а также создание набора предустановок (presets) для различных стадий жизненного цикла проекта.
Управление секретами и политиками доступа
Безопасность конфигураций требует системного подхода к секретам и доступу к сервисам. Концептуально секреты должны храниться отдельно от кода, их доступ должен быть ограничен по принципу наименьших привилегий, а аудит изменений должен быть встроен в процесс эксплуатации. Dagster поддерживает ряд подходов к секретному управлению и интегрируется с внешними системами секретов.
- Учет секретов: переменные окружения
В большинстве сценариев секреты подставляются через переменные окружения, что обеспечивает изоляцию от исходного кода и упрощает Rotate-циклы. В конфигурации ресурсы могут ссылаться на env-переменные, что упрощает автоматическую подстановку в разных окружениях. Важно обеспечить безопасное хранение и защиту переменных окружения на уровне операционной системы и оркестрации (Kubernetes secrets, Kubernetes Sealed Secrets, или секрет-менеджеры). - Секрет-менеджеры: Vault и облачные сервисы
Для более сложной политики секретности применяются внешние решения, такие как HashiCorp Vault или AWS Secrets Manager. Эти инструменты обеспечивают ротацию, автоматическую выдачу временных секретов, аудит доступа и шифрование данных в покое и в транзите. Интеграция с Dagster обычно осуществляется через конфигурацию ресурсов, где параметры доступа к секретам читаются через безопасный API и подставляются во время исполнения. - Управление доступом: принципы наименьших привилегий и аудит
В контексте Dagster и сопутствующей инфраструктуры следует строить модель доступа на основе ролей и прав. Примеры включают доступ к конкретным наборам конфигураций, наборы ресурсов, а также доступ к Dagit/UI. Аудит операций конфигураций и изменений должен быть включен в процессы CI/CD и в регламент эксплуатации: кто вносит изменения в конфигурации, когда и какие параметры были изменены. - Интеграции с системами секретов
В реальной инфраструктуре целесообразно использовать интеграцию Dagster с Vault или облачными секрет-менеджерами через адаптеры, минимизируя прямые секреты в конфигурациях. В Dagster это может означать вынесение обращения к секретам в отдельный модуль конфигурации или использование промежуточного слоя, который подготавливает и валидирует секреты перед передачей в пайплайны.
Вместе эти подходы формируют устойчивую картину безопасности: секреты изолированы, доступ ограничен и аудируем, а конфигурации остаются воспроизводимыми и безопасными на протяжении всего цикла жизни pipeline.
Валидация конфигураций и обработка ошибок
Эффективная эксплуатация требует не только корректной настройки, но и предсказуемого поведения при неверной конфигурации. В Dagster критически важно внедрять многоуровневую валидацию, которая позволяет обнаруживать проблемы на ранних стадиях и минимизировать риск падения исполнения.
- Предполётная валидация
До запуска конфигурации целевой пайплайн проходит проверку на соответствие схеме. Это включает проверку типов, обязательности полей и совместимости между параметрами ресурсов и Solid. Такая валидация позволяет «поймать» ошибки до того, как вычислительный граф будет задействован. - Runtime-валидация и обработка ошибок
Во время выполнения Dagster может валидировать часть конфигурации в рантайме и корректно обрабатывать ошибки, чтобы не приводить к неконтролируемому падению всей задачи. В случае ошибок можно применить режим fail-fast, предупреждать операторов и сохранять трассировку конфигурации для последующего анализа. - Валидация изменений конфигураций
При обновлениях пайплайна важно обеспечить обратную совместимость. Версионирование конфигураций, совместимость авто-миграций и применение политики деградации позволяют снизить риск простоя при обновлениях кластера или зависимостей. В архитектуре такой подход требует поддержки миграций параметров, перехода через временные прокладки и детального аудита изменений. - Мониторинг изменений конфигураций
Системы мониторинга и алертинга должны отражать изменения в конфигурациях: что было изменено, кем и когда. Это делается через интеграцию с системами журналирования и управления конфигурациями на уровне инфраструктуры (например, GitOps-подход), что обеспечивает прозрачность и воспроизводимость.
Практически это означает, что конфигурации должны быть снабжены явными контрактами: каждый параметр имеет документируемый тип и место, откуда он может быть получен (env var, секрет, дефолт). Не менее важно - обеспечить тестирование конфигураций на уровне репозитория: unit-тесты схем конфигураций, интеграционные тесты, которые запускают минимальные пайплайны с тестовыми значениями.
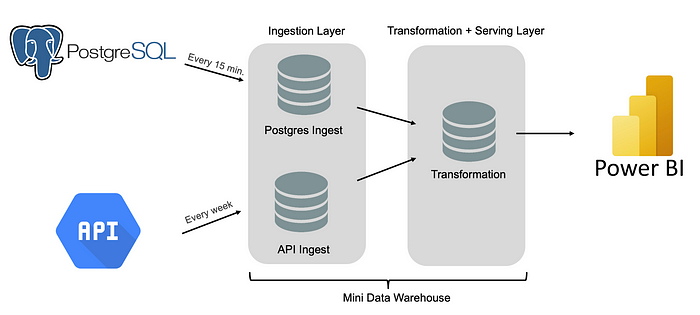
Интеграции и безопасная эксплуатация: Kubernetes, CI/CD и политики конфигураций
Этап эксплуатации требует связки инфраструктуры, процессов развёртывания и политики безопасности. В Dagster можно реализовать безопасную и воспроизводимую эксплуатацию посредством нескольких практик.
- Инфраструктура как код и окружение выполнения
Kubernetes и Docker являются популярной основой для развертывания Dagster. В Kubernetes важно обеспечить TLS для всех сервисов, RBAC для Dagit и Dagster Daemon, а также изоляцию сетей между рабочими узлами и внешними сервисами. В рамках архитектуры конфигураций это означает хранение сетевых параметров, адресов сервисов и режимов доступа как часть конфигураций, управляемых через репозиторий или секрет-менеджеры. - CI/CD для конфигураций
Эффективная практика требует автоматизации тестирования конфигураций, проверки валидаций и миграций. В процессе CI/CD можно реализовать:- статическую валидацию конфигураций по схеме;
- тестовые окружения, где выполняются «пробные» запуски с тестовыми данными;
- ревью изменений в конфигурациях и их секретов;
- автоматическую ротацию секретов и обновление конфигураций в окружении.
- Политики конфигураций как код
В качестве дополнительного слоя применяются политики конфигураций, которые описывают правила безопасности, требования к формату, версии и доступности полей. Такой подход позволяет централизованно управлять безопасностью и соблюдением стандартов. Для реализации можно использовать YAML/JSON-политику в коде или инструменты policy-as-code (например, сопутствующие open-source решения), которые выполняют статический анализ конфигураций перед их применением.
Open-source и облачные практики можно обобщить двумя примерами: интеграция с HashiCorp Vault для секретов и использование Kubernetes Secrets для среды выполнения. В рамках открытых инструментов это обеспечивает безопасные каналы передачи секретов, ограничение доступа и возможность аудита. В рамках ограничений по количеству примеров - достаточно помнить, что такие интеграции требуют аккуратной настройки прав доступа и контроля над конфигурациями, чтобы не возникло утечек через логи или неверно настроенные переменные.
Реализация паттернов: профили, presets и переносимость
Устройства конфигураций под разные окружения требуют продуманных механизмов повторного использования. Профили, presets и миграции конфигураций представляют собой фундаментальные паттерны для обеспечения переносимости и воспроизводимости.
- Профили и presets
Профили - это заранее заданные наборы параметров конфигурации, соответствующие окружениям (dev, test, staging, prod). Presets позволяют закреплять параметры для конкретной задачи или набора задач. Такой подход упрощает развёртывание пайплайнов в разных средах без дублирования конфигураций и кода, а также облегчает контроль версий. - Безопасность через профили
При проектировании профилей следует внедрять политики минимального набора привилегий и минимальной секвенции ключей. Например, профиль prod должен явно запрещать использование тестовых секретов и включать политики ротации для чувствительных параметров. - Миграции конфигураций и переносимость
При изменении схем конфигураций необходимы безопасные миграции: поддержка старых ключей на период перехода, уведомления об изменениях, и тестирование в staging-окружении. Это позволяет избегать «разрыва» между версиями пайплайна и окружением, сохраняя устойчивость и продолжительность эксплуатации. - Документация и поддержка совместимости
Важна прозрачная документация к каждому профилю и preset’у: какие поля ожидаются, какие значения допустимы, какие поля являются обязательными и как осуществляется ротация секретов. Это снижает риск ошибок эксплуатации и облегчает переход на новые версии конфигураций.
В итоге, целостная стратегия конфигураций в Dagster должна соединять архитектурные принципы, практики безопасности и процессы эксплуатации в единую экосистему. Наличие четко описанных источников конфигураций, надёжной политики секретов, эффективной валидации и продуманной миграции конфигураций позволяет достигать высокого уровня устойчивости, соблюдения требований безопасности и воспроизводимости запусков в условиях сложной инфраструктуры.
Key takeaways
- Конфигурации Dagster разделяют код пайплайна и параметры окружения, что обеспечивает повторяемость и управляемость.
- Валидация схем конфигураций на ранних стадиях снижает риск сбоев в продакшене и упрощает диагностику.
- Безопасность конфигураций строится вокруг изоляции секретов, политик доступа и аудита изменений; интеграция с Vault или облачными секрет-менеджерами повышает безопасность.
- Управление изменениями конфигураций и миграции должны быть встроены в процессы CI/CD и практику GitOps.
- Профили и presets создают устойчивую основу для multi-environment deployments; миграции должны поддерживать обратную совместимость и минимизировать риск outages.
- Архитектура конфигураций должна поддерживать портируемость между локальными окружениями, Kubernetes и облачными средами без потери секретности и контроля.
- Поддержка стандартизированных паттернов позволяет снизить затраты на обучение сотрудников и ускоряет внедрение новых процессов без ущерба качеству.
FAQ
- Что такое run_config и чем он отличается от config_schema в Dagster?
- Run_config - это совокупность параметров, которые передаются в конкретный запуск пайплайна. Он может наследовать общие параметры и переопределять их для конкретного запуска. Config_schema (или ConfigSchema) - это контракт конфигурации, определяющий структуру и типы данных, которые должны присутствовать в конфигурации. Валидация run_config ведется по этому контракту, чтобы гарантировать корректность параметров до исполнения.
- Какие подходы к секретам считаются рекомендациями для Dagster?
- Рекомендован подход: хранение секретов вне кода, использование переменных окружения или секрет-менеджеров (Vault, AWS Secrets Manager, Kubernetes Secrets) и интеграция их через конфигурации ресурсов. В идеале секреты ротируются и аудитируются, а доступ к ним ограничен по роли.
- Как выбрать между Env Vars и секрет-менеджером?
- Используйте Env Vars для простых сценариев и локальных разработок, когда секреты не требуют частой ротации и есть риск утечки в логах. Секрет-менеджер выбирают для продакшн-окружений: высокая безопасность, ротация, аудит и централизованное управление доступом.
- Как обеспечить fail-fast при некорректной конфигурации?
- Включайте строгую валидацию конфигураций на стадии сборки и при запуске. Конфигурации должны уходить в ошибку с понятной причиной, чтобы задержка была минимальной и исправления происходили оперативно. Документируйте частые ошибки и предоставляйте примеры корректных конфигураций.
- Какие паттерны применимы для multi-environment deployments?
- Использование профилей и presets, которые позволяют задавать окружения dev/stage/prod отдельно, но при этом сохранять единые правила валидации и безопасность. Профили позволяют быстро переключаться между окружениями без изменений кода пайплайна.
- Как обеспечить версионирование конфигураций?
- Версионируйте конфигурации и схемы, используйте миграционные сценарии, тестируйте миграции на тестовых окружениях и документируйте несовместимости. Важно хранить изменения в системе контроля версий вместе с кодом пайплайна.
- Как интегрировать конфигурации Dagster с CI/CD?
- Включайте этапы статической валидации схем, тестовые прогоны пайплайна с тестовыми данными, проверки на соответствие политик безопасности и ревью изменений перед их внедрением в prod. Используйте GitOps-подходы для управления конфигурациями и секретами, чтобы изменения проходили через контроль версий и аудит.
- Как защитить Dagit UI и мониторинг от несанкционированного доступа?
- Реализуйте RBAC и сетевую сегментацию для Dagit, включите TLS, запрет доступа к чувствительным конфигурациям из пользовательских сессий без явной авторизации, и применяйте аудит действий. Регулярно обновляйте зависимости и применяйте патчи безопасности.
- В каком случае стоит применять политику конфигураций как код?
- Когда требования к соответствию регламентируются, или когда нужно централизованно управлять требованиями к конфигурациям, их форматам и темпам изменений. Политика как код позволяет автоматизированно проверять конфигурации на корректность, соответствие стандартам и безопасность.
- Какие примеры интеграций можно привести как базовый кейс?
- Пример базовой интеграции: Dagster в Kubernetes с TLS и RBAC, использование Vault для секретов и переменных окружения, которые подставляются в конфигурацию ресурса, автоматическая валидация конфигураций в CI/CD и подготовка staging-окружения перед продакшном. Это обеспечивает безопасную, воспроизводимую и управляемую эксплуатацию конфигураций.
Глава рассчитана на профессионалов, работающих с практиками эксплуатации платформы Dagster. Включенные концепции и примеры призваны помочь построить устойчивую архитектуру конфигураций, обеспечить безопасность данных и эффективную эксплуатацию в условиях реальных производственных задач.


