

Ролевая модель PIX BI
Основные положения ролевой модели:
- Есть 2 типа пользователей по происхождению: импортированные из AD и созданные администратором внутри системы. Все пользователи отображаются на странице «Пользователи» в Администрировании.
- Пользователи, отображающиеся на странице «Пользователи» не обязаны иметь лицензий. По умолчанию они их не имеют. Лицензии назначаются на отдельных страницах: «Назначение Pro» и «Назначение Base».
- Пользователи не обязаны иметь "Роль", ее имеет только администратор, либо пользователи, которые не имеют лицензии («Без роли»).
- Пользователи по умолчанию обладают нулевыми (пустыми) правами и доступами к любым объектам системы. Назначение прав и доступов осуществляется с помощью гибкого модуля «Правила безопасности». Все права являются разрешающими.
- При разворачивании системы в ней по умолчанию создано несколько базовых разрешающих правил - автоправила.
Страницы «Назначение Pro» и «Назначение Base» являются идентичными по наполнению и функциональности, за исключением назначаемой/ отображаемой лицензии.
В платформе есть 2 механизма ограничения доступов: OLS и RLS
OLS (Object level security) позволяет ограничивать доступы к директориям, приложениям и загруженным таблицам.
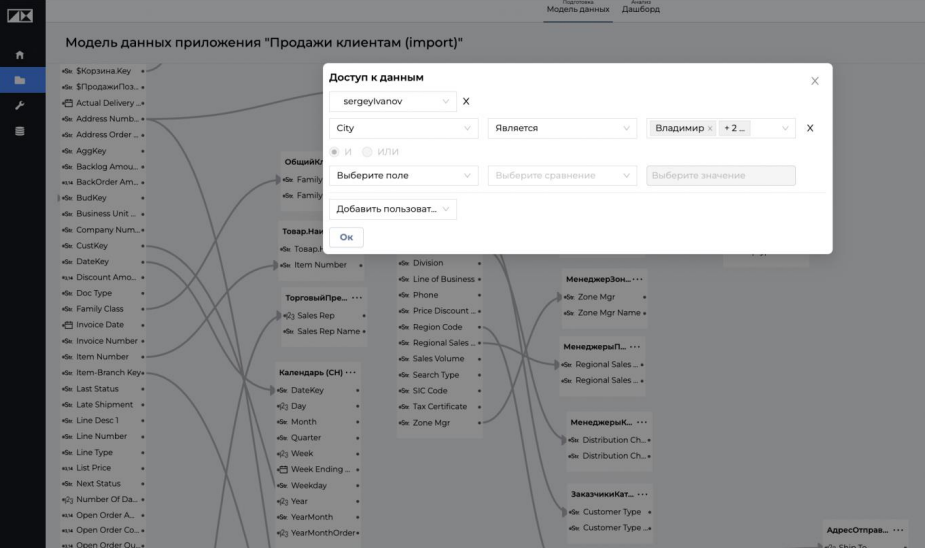
RLS (Row level security) позволяет ограничивать доступы к данным по заданным правилам. Например, с помощью этой технологии можно разграничить доступ для чувствительных данных для менеджеров, которые должны видеть только данные по своему подразделению.


