

Учебный курс "Использование Kubernetes (k8s) при внедрении BI и DWH"
Учебный курс "Использование Kubernetes (k8s) при внедрении BI и DWH" — это практическая программа для архитекторов данных, SRE/DevOps, DBA, дата-инженеров и BI-разработчиков, которая помогает принять взвешенное решение «нужен ли k8s» и безопасно довести платформу до продакшена. Вы последовательно пройдёте путь от TCO/ROI и критериев целесообразности до настройки сети, хранения и безопасности (RBAC, PodSecurity, NetworkPolicy, mTLS/mesh, SSO), а затем освоите GitOps/CI-CD, наблюдаемость (SLI/SLO, алертинг, логи, трейсинг) и экономику (сайзинг, autoscaling, spot). Отдельные блоки посвящены stateful-нагрузкам и российским решениям (PIX BI, Visiology, Модус BI, Arenadata, Postgres Pro, Гармония MDM), а также ClickHouse, Greenplum, Trino, Iceberg и полному конвейеру CDC→S3/Iceberg→dbt→BI.
В каждом модуле — короткая теория, разбор рисков и анти-кейсов, «живые» практики в kind/managed-кластерах и чек-листы для продакшен-готовности. На выходе вы получаете набор рабочих артефактов: Helm-чарты и Kustomize-оверлеи, GitOps-репозиторий (Dev→Stage→Prod), политики безопасности, дашборды SLO, калькулятор TCO, runbook аварий и playbook выката, а также матрицу компетенций с дорожной картой развития команды на 3–6 месяцев. Курс ориентирован на реальную эксплуатацию: минимум теории «ради теории», максимум шаблонов и решений, которые сразу можно применять в вашей BI/DWH-платформе.
Целевая аудитория и формат
- Для кого: CDO/CIO/CTO, архитекторы данных, DevOps/SRE, дата-инженеры, BI-руководители.
- Предпосылки: базовые знания Linux/контейнеров/DWH/BI; опыт эксплуатации ИТ-систем.
- Результаты: уметь оценивать целесообразность k8s для BI/DWH, проектировать/разворачивать стек, обеспечивать безопасность, отказоустойчивость, наблюдаемость, экономику и процессы.
- Форматы: 10–12 недель, 2 занятия в неделю (лекция + практика). Возможен интенсив 5 дней.
Содержание курса
Модуль 0. Зачем k8s в BI/DWH и когда не нужен
Цели: сформировать критерии «использовать/не использовать».
Темы: TCO/ROI, масштабирование, гибкость релизов, гетерогенность стеков; анти-кейсы (малый масштаб, монолитные лицензии, жёсткие требования к Windows-стеку, отсутствие DevOps-процессов).
Практика: скоринговая матрица целесообразности под ваш ландшафт.
Артефакты: шаблон бизнес-кейса, таблица критериев (SLA, нагрузка, компетенции, лицензии).
Модуль 1. Базовая теория Kubernetes для дата-нагрузок
Темы: Pod, Deployment, StatefulSet, Service, Ingress/Gateway, PVC/CSI, Requests/Limits, HPA/VPA, Taints/Tolerations, Node Pools, QoS классы.
Практика: кластер Kind (3 ноды); деплой тестового веб-сервиса и stateful-БД.
Модуль 2. Хранение данных: персистентность и производительность
Темы: RWO/RWX, ReadWriteMany, динамические провиженеры, Ceph/Rook, NFS, локальные диски; объектное хранилище (MinIO/S3) для BI/DWH; бэкапы (Velero, Stash), PITR для СУБД.
Практика: развернуть MinIO + Postgres; настроить бэкап/восстановление.
Модуль 3. Сеть и публикация сервисов BI
Темы: CNI (Calico/Flannel/Cilium), Ingress-контроллеры, TLS, L7-маршрутизация, балансировка, WAF; публикация внутренних и внешних витрин BI, ограничение доступа.
Практика: настроить Ingress для Superset/Metabase + базовая mTLS внутренняя коммуникация.
Модуль 4. Безопасность и соответствие
Темы: RBAC, Namespace-изоляция, NetworkPolicy, PodSecurity/OPA, Secret-менеджмент (External Secrets, Vault), SSO/OIDC/SAML для BI, аудит событий, сигнатурные образы, плавающие токены для коннекторов.
Практика: подключить BI к корпоративному SSO через Ingress/oidc-proxy; запрет egress по умолчанию.
Модуль 5. Наблюдаемость и эксплуатация
Темы: Prometheus/Grafana, алертинг, логирование (EFK/Loki), трейсинг; SLI/SLO для BI/DWH; эксплуатационные дашборды (квоты, латентность запросов, ошибки коннекторов).
Практика: собрать метрики Airflow/Trino/Postgres и сделать дашборд SLO.
Темы: Helm/Kustomize, Argo CD/Flux, промо окружений Dev→Stage→Prod, канареечные релизы, миграции схем (Liquibase/Flyway), управление секретами в пайплайнах.
Практика: полноценный GitOps для стека «Postgres + Airflow + Superset».
Модуль 7. Стек данных на k8s (open-source)
Темы:
- Интеграция/оркестрация: Airflow/Dagster, Kafka, Debezium CDC.
- Хранилище и запросный слой: Postgres Pro на k8s, ClickHouse/Trino, объектное S3 + Iceberg/Hive Metastore.
- Трансформации: dbt Core в контейнере; расписания в Airflow.
- Практика: построить конвейер CDC → S3/Iceberg → Trino → dbt → витрина → Superset.
Модуль 8. BI-приложения в k8s (шаблоны)
Темы: Metabase/Superset — эталонные паттерны; кэш/пулы соединений, отчётные кроны, экспорт в файлы/почту, SSO и разграничение; стратегия масштабирования.
Практика: нагрузочное тестирование BI через k6; настройка HPA.
Модуль 9. Российские решения: варианты развертывания и интеграции
Цель: показать типовые паттерны включения в k8s-ландшафт, даже если часть приложений остаётся вне кластера.
Темы:
- PIX BI, Visiology, Модус BI: контейнеры (если есть), VM рядом с кластером, гибрид; интеграция через SSO, сеть, vitrine DB, Trino/ClickHouse, экспорты в объектное хранилище.
- Arenadata: ADQM/ADPG/каталог данных + k8s-хранилище, публикация интерфейсов через Ingress, логирование/метрики.
- Postgres Professional: StatefulSet-паттерны, Patroni/pgpool, PITR.
- Arenadata Data Catalog, Гармония MDM: web+DB+поиск/очередь в k8s, SSO/LDAP, API/стримы к DWH.
- Практика: спроектировать 2 архитектуры: «BI в k8s» и «BI вне k8s, но data-платформа внутри».
Модуль 10. Многопользовательность и изоляция
Темы: Namespaces-на-команду/проект, ResourceQuota/LimitRange, NetworkPolicy между зонами, Secret-жизненный цикл, отдельные пуллы нод для «тяжелых» задач, GPU-узлы под ML.
Практика: изолировать 3 команды данных и организовать общий слой витрин.
Модуль 11. Надежность и масштабирование
Темы: HA для СУБД/Trino/BI, PodDisruptionBudget, TopologySpreadConstraints, резерв в AZ/ЦОД, DR-сценарии (backup-only vs active-passive), autoscaling рабочих очередей.
Практика: хаос-инжиниринг (эмулировать падение ноды), проверить SLO.
Модуль 12. Экономика и сайзинг
Темы: capacity planning (CPU/Memory/IOPS/Network), расчёт стоимостей, оптимизация хранения (S3 vs block), cold/warm/hot витрины, лимиты и запросы, spot/preemptible узлы, политика ретеншна логов.
Практика: калькулятор TCO для 3 вариантов архитектуры.
Модуль 13. Данные, качество и каталог
Темы: встраивание DQ в конвейеры (Great Expectations/другие), SLA на витрины, lineage (OpenLineage/Marquez), интеграция с data catalog; роли стюардов/владельцев.
Практика: контроль качества в Airflow + публикация метаданных в каталог.
Модуль 14. Миграция на k8s: пошаговый план
Темы: инвентаризация систем, контейнеризация, перенос схем и данных (онлайн/офлайн), совместимость драйверов BI, тесты производительности, обратимость и rollback, план cutover.
Практика: мини-миграция: отчётная витрина + BI-дашборды.
Модуль 15. Команда, роли и процессы
Темы: компетенции: DevOps/SRE, платформенная команда k8s, дата-инженеры, админы СУБД, BI-разработчики, безопасность, архитектор; RACI на жизненный цикл витрин; on-call, change-management, релизная политика, контроль артефактов.
Артефакты: матрица навыков и учебный план развития команды.
Темы:
- Open-source стек end-to-end: Kafka/Debezium → S3/Iceberg → Trino → dbt → Superset.
- Гибрид с российским BI: data-платформа в k8s, BI вне кластера с SSO/Ingress-обвязкой.
- Регулируемая среда: сегментация сети, секреты, аудит, DR.
- Практика: разбор компромиссов и рисков; оформление архитектурных решений (ADR).
Модуль 17. Greenplum в Kubernetes
Темы: мастер/стэнбай, сегменты/зеркала, плейсмент по зонам (topology spread, anti-affinity), быстрый RWO-сторидж (NVMe/SSD), interconnect и сеть, recover/expand через оператор или автоматизацию, бэкапы в S3, мониторинг skew/очередей, ресурсные очереди.
Модуль 18. ClickHouse в Kubernetes
Темы: топология shards×replicas, Keeper, диски RWO и tiered storage (включая S3), схемотехника (MergeTree/Distributed, партиционирование, ORDER BY), материализованные представления и TTL, лимиты/квоты для BI, бэкапы, метрики merges/replication queue.
Модуль 19. Архитектура Kubernetes изнутри
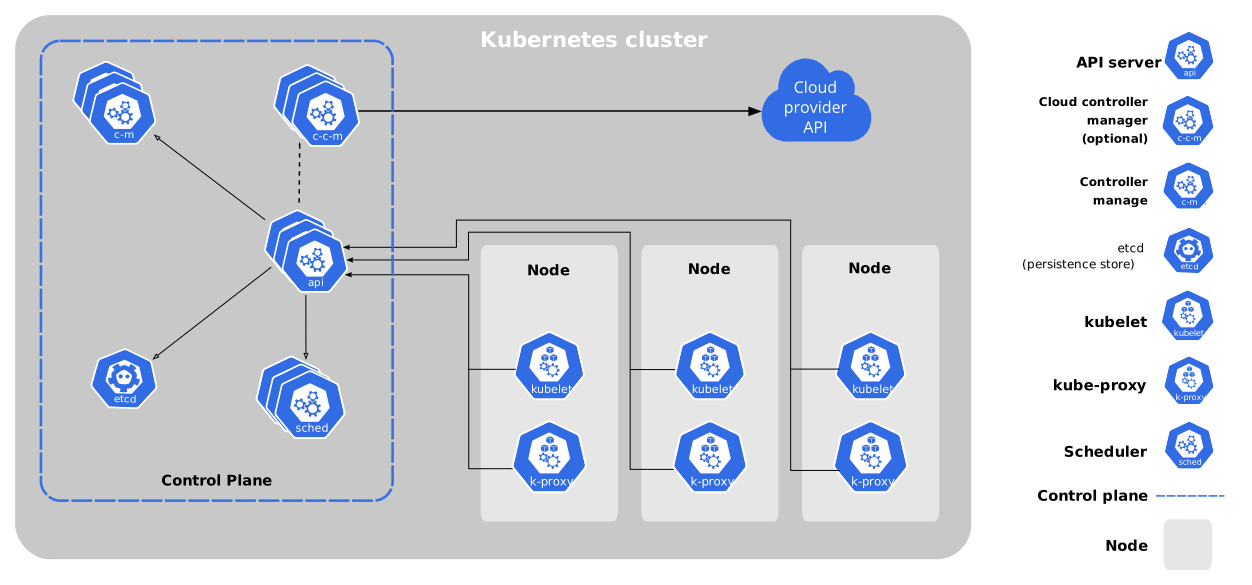
Темы: Control Plane, kube-apiserver, scheduler, controller manager, kubelet, kube-proxy. Взаимодействие компонентов. Диагностика через метрики и логи.
Риски: узкие места в etcd, перегрузка control-plane.
Модуль 20. Установка и настройка кластера
Темы: kubeadm, Kubespray, kOps, K3s и managed-сервисы (Yandex Managed Kubernetes, GKE, EKS, AKS). Плюсы/минусы, типовые проблемы при bootstrap, HA control-plane.
Модуль 21. Kubernetes Networking
Темы: CNI-плагины (Calico, Cilium, Flannel), Service Types (ClusterIP, NodePort, LoadBalancer), Ingress vs Gateway API, DNS, egress-политики.
Риски: утечки IP, неправильная маршрутизация.
Модуль 22. Ingress и балансировка
Темы: Nginx Ingress Controller, HAProxy Ingress, Traefik. Настройка HTTPS, cert-manager, автообновление сертификатов.
Ошибки: петли перенаправлений, истечение TLS.
Модуль 23. Хранилища в Kubernetes
Темы: PersistentVolume, PersistentVolumeClaim, StorageClass, CSI-драйверы, NFS, Ceph, MinIO, S3-адаптеры. Разделение hot/warm/cold-данных.
Риски: lock-in в конкретный storage backend.
Модуль 24. Безопасность Kubernetes
Темы: RBAC, ServiceAccounts, PodSecurity, Secrets, Vault-интеграция, image scanning.
Ошибки: чрезмерные права, хранение паролей в ConfigMap.
Модуль 25. Мониторинг и логирование
Темы: Prometheus, Grafana, Loki, VictoriaMetrics, metrics-server, kube-state-metrics, alertmanager. Логи подов, аудит событий, настройка alert-правил.
Риски: «шумные» алерты.
Модуль 26. GitOps и CI/CD для Kubernetes
Темы: ArgoCD, FluxCD, GitLab CI/CD с k8s executor. Деплой через Helm и Kustomize. Стратегии выката (blue-green, canary).
Ошибки: несогласованность чартов и окружений.
Модуль 27. Stateful приложения в Kubernetes
Темы: StatefulSet, Patroni для PostgreSQL, ClickHouse Operator, Kafka Operator. Поддержание отказоустойчивости и бэкапов.
Модуль 28. Kubernetes для Greenplum
Темы: операторы, архитектура с сегментами на StatefulSet, PV для данных, мониторинг производительности, опыт эксплуатации в облаке.
Модуль 29. Kubernetes для ClickHouse
Темы: ClickHouse Operator, топология кластеров, настройка репликации и шардинга, интеграция с S3 и Iceberg.
Модуль 30. Jobs, CronJobs и обработка данных
Темы: batch workloads, ETL-пайплайны в Kubernetes, интеграция с Airflow и Spark, оптимизация под ресурсы.
Риски: накопление невыполненных job.
Модуль 31. Autoscaling и оптимизация ресурсов
Темы: HPA, VPA, Cluster Autoscaler, Spot/Preemptible узлы, requests/limits tuning.
Риски: oversubscription, out-of-memory.
Модуль 32. Kubernetes API и автоматизация
Темы: kubectl, client-go, Python Kubernetes API, Terraform, Ansible. Автоматизация управления кластерами.
Модуль 33. Политики и безопасность на уровне сети
Темы: NetworkPolicy, Istio, mTLS, сервисная mesh-архитектура. Изоляция трафика между пространствами имён.
Модуль 34. Обновления и миграции Kubernetes
Темы: upgrade кластера и приложений, совместимость API, deprecation policy.
Риски: падение приложений из-за несовместимости версий.
Модуль 35. Анти-паттерны и частые ошибки
Темы: хаотичные namespaces, отсутствие limits, хранение данных в emptyDir, избыточный Ingress, hardcode конфигов.
Цель: как выявлять и исправлять.
Приложения курса (выдаём участникам)
- Полный FAQ: Kubernetes для BI/DWH
- Полный глоссарий по теме Kubernetes для BI/DWH
- Практические кейсы: Kubernetes для BI/DWH — от идеи до устойчивого продакшена
- Руководство: аварии, выкатка, расследование медленных запросов
- Чек-лист: готовность BI/MDM/Каталога к контейнерам, сети, SSO и лицензиям
Итоговые навыки выпускника
- Оценивать уместность Kubernetes для BI/DWH, считать экономику.
- Проектировать и эксплуатировать кластер для данных: хранение, сеть, безопасность, GitOps, SLO.
- Разворачивать open-source стек аналитики и интегрировать российские продукты по устойчивым паттернам.
- Обеспечивать многопользовательность, надежность и соответствие требованиям безопасности.
- Организовывать работу команды и процесс изменений.


