

Роли участников проекта
Этот раздел курса посвящён ролям участников проекта внедрения системы DLP (Data Loss Prevention) в контексте использования BI и DWH. Именно в проектах такого типа критически важно не только выбрать правильное DLP-решение, но и грамотно организовать работу множества людей с различными компетенциями: бизнес-заказчика, специалистов по данным, инженеров по безопасной эксплуатации, аналитиков, юристов и многих других. Вы получите представление о том, какие роли существуют в типичной project-структуре, какие обязанности и взаимосвязи между участниками необходимы для успешной реализации контроля за утечками данных в среде BI и DWH, какие методологии применяются на практике и какие риски сопровождают внедрение. Этот материал станет ориентиром для вашего старта: он помогает понять, кто за что отвечает, какие артефакты产 нужны на каждом этапе, какие технологии чаще всего задействованы и как минимизировать риски и ограничения проекта.
Определения и ключевые термины
- DLP (Data Loss Prevention) — набор процессов, политик и технологий, направленных на предотвращение несанкционированной передачи или утечки конфиденциальной информации из корпоративной среды. В контексте BI и DWH DLP фокусируется на защите данных внутри хранилищ данных, потоков ETL/ELT, отчетов и аналитических панелей, а также на контроле передачи данных за пределы организации.
- BI (Business Intelligence) — совокупность методов и инструментов для извлечения знаний из бизнес-данных: сбор, хранение, анализ и визуализация данных для поддержки управленческих решений.
- DWH (Data Warehouse) — централизованное хранилище интегрированных данных из разных источников, предназначенное для анализа и отчетности.
- Data governance — совокупность политик, ролей, обязанностей, стандартов и метрик, которые обеспечивают качество, доступность, целостность и конфиденциальность данных в организации.
- Data classification (классификация данных) — процесс присвоения данным уровней чувствительности и категорий (например, публичные, служебные, персональные данные, коммерческая тайна).
- Data lineage (происхождение данных) — трассировка источников, трансформаций и перемещений данных в рамках BI/DWH; важна для аудита и соответствия требованиям.
- Data masking и data anonymization — практики сокрытия или обезличивания чувствительных данных, применяемые в BI-отчетах и тестовых средах.
- PII/PHI — персональная и медицинская информация; примеры включают номера паспортов, ИНН, номера банковских карт, медицинские данные. Определение состава таких данных зависит от регуляторного контекста.
- Политика DLP — набор правил и действий, которые должны применяться к конкретным типам данных и их каналам передачи (например, блокировать экспорт, требовать шифрование, логировать инцидент).
- SIEM (Security Information and Event Management) — система анализа событий и инцидентов безопасности, часто интегрируемая с DLP для более быстрого реагирования.
- Регуляторные рамки — ISO 27001, GDPR (Европа), локальные требования России (например, ФЗ-152 о персональных данных), требования по защите коммерческой тайны и т. д. В рамках BI/DWH проектов это влияет на классификацию, хранение и обработку данных.
Теоретические принципы и методологии внедрения
- Подход «data-centric security» — ориентирование на защиту самих данных, а не только на защиту каналов передачи или конечных точек.
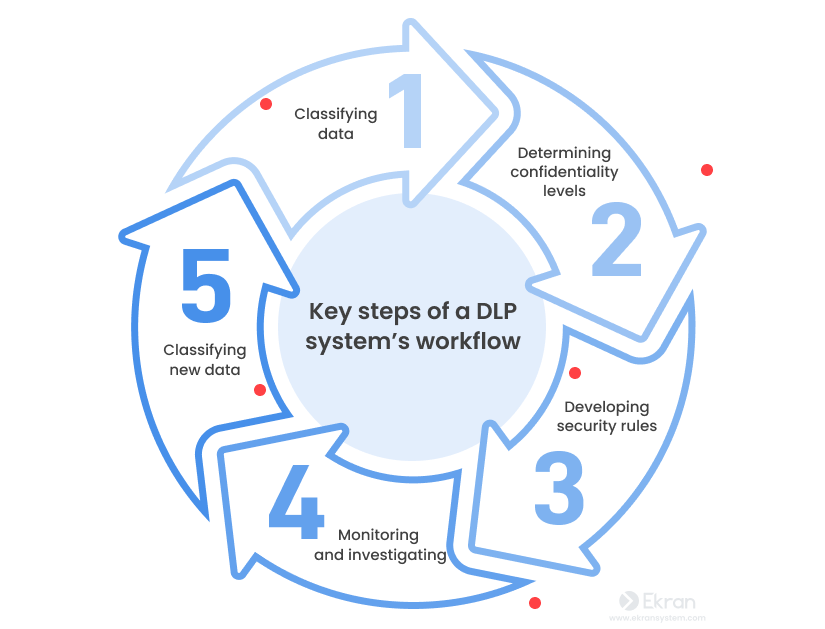
- Жизненный цикл DLP-политик: идентификация чувствительных данных → классификация → настройка правил и реакций → мониторинг и инцидент-управление → аудит и улучшение.
- Инкрементальная реализация: начинать с минимально жизнеспособного набора критичных для бизнеса данных, затем нарастить охват по мере подтверждения эффективности и снижения ложных срабатываний.
- Роли и ответственности (RACI) — один из базовых инструментов управления проектами: кто отвечает за выполнение задачи (Responsible), кто принимает решение (Accountable), кого консультируют (Consulted) и кого информируют (Informed).
- Архитектура интеграции DLP в BI/DWH: источники данных → ETL/ELT → DWH/картотека метаданных → DLP-политики на уровне источников, каналов, слоев BI → мониторинг и уведомления → аудит и отчетность.
- Контроль доступа и минимизация привилегий: принципы наименьших привилегий и сегментации сети, чтобы даже при компрометации одного элемента границы безопасности оставалась в рамках.
- Технологический стек: сочетание открытых стандартов, коммерческих решений и отечественных продуктов, которые позволяют строить устойчивые решения для контроля за данными в BI/DWH.
Общие принципы организации ролей в проекте
- Чёткая структура. В проекте должны существовать определённые роли и зону ответственности, чтобы не было «потерянных» задач.
- Взаимодействие на ранних стадиях. Роли должны участвовать в формировании политики классификации, требований к данным и сценариев инцидентов ещё до начала внедрения.
- Документация и артефакты. Наличие регламентов, политик, технических заданий, архитектурных решений, тест-кейсов и журналов инцидентов — обязательный элемент.
- Обратная связь и итеративное улучшение. Постоянный цикл улучшений на основе мониторинга, аудита и бизнес-результатов.
Практические примеры
Open-source решения и подходы
- MyDLP (open-source версия): модуль с сетьевым и конечным DLP-подходом, поддерживает базовые правила обнаружения чувствительных данных (например, по регулярным выражениям и словарям). В BI/DWH-проекте его можно использовать для контроля выходов через корпоративную почту и сеть, а также для инспекции файловых хранилищ и архивов, загружаемых в DWH. Пример практики: настройка правил на идентификацию номеров паспортов и банковских карт в промежуточных слоях ETL, логирование попыток передачи и создание инцидентов для аудита.
- OpenDLP (opensource): проект, ориентированный на обнаружение конфиденциальных данных в файловых системах и серверах. В контексте BI/DWH можно применить для инвентаризации данных в источниках и мониторинга потоков данных, проходящих через ETL-процессы. Преимущество — прозрачность правил и возможность расширения функционала под конкретную инфраструктуру.
- Apache NiFi (open-source): инструмент для потоковой передачи и обработки данных, в котором можно внедрять content-inspection и policy enforcement на уровнях потоков данных. Пример: добавление процессоров для проверки содержания данных на соответствие классификации перед загрузкой в DWH, маскирование чувствительных полей в процессе ELT, логирование попыток передачи с оповещением администратору.
- ARX Data Anonymization Tool (open-source): инструмент для маскировки и анонимизации данных, применимый к чувствительным данным внутри BI-среды и тестовых окружений. Пример использования: перед копированием данных в тестовую среду для BI-аналитики применить маскирование PII-полей, сохранив при этом полезные характеристики данных для анализа.
- Методы каталогизации и управления данными: Apache Atlas, Amundsen (open-source) — инструменты управления метаданными, классификацией, линейностью данных и политиками доступа. В рамках BI/DWH они помогают централизовать определения данных, их чувствительности и источников.
Российские решения и практики
- Infowatch DLP (InfoWatch DLP): крупное отечественное решение, ориентированное на сеть, конечные точки и данные в облаке; позволяет внедрять политики обнаружения и предотвращения утечек на уровне данных, их каналов передачи и рабочих процессов. В контексте BI/DWH Infowatch может интегрироваться с существующими SIEM-системами и системами управления доступом, а также формировать отчёты об утечках и рисках. Практические сценарии включают запрещение попыток экспорта конфиденциальных наборов в внешние почтовые сервисы и автоматическую блокировку передач с чувствительными данными.
- Kaspersky DLP (Kaspersky Lab): региональное решение, обеспечивающее DLP на уровне корпоративной сети, оконечных точек и приложений. Подходит для компаний, которым нужны сильные механизмы блокирования утечек и детального аудита. В BI/DWH-проекте Kaspersky DLP может обеспечивать защиту каналов передачи данных между локальными хранилищами и внешними сервисами, а также инспекцию файловых потоков, проходящих через ETL-процессы и BI-аналитику.
- Yandex DataLens и сопутствующие отечественные BI-инструменты: хотя это не DLP-решение, современные российские BI-платформы могут быть интегрированы с DLP-политиками для обеспечения визуализации данных без раскрытия чувствительных данных. В сочетании с локальными DLP-решениями это позволяет строить безопасные дашборды и управлять доступами на уровне представлений и ролей.
- Примеры практик: внедрение DLP в российских организациях часто начинается с классификации данных по ролям и бюджетам, внедрения политики «маскировка по мере необходимости» в BI-отчетах и усиления контроля на этапах ETL/ELT, а также интеграции с локальными системами управления доступом, чтобы соблюсти требования российского законодательства о персональных данных и локализации.
Практические примеры сценариев внедрения
- Сценарий 1: банк внедряет DLP в BI/DWH для защиты клиентских данных. Этапы: каталогизация источников данных (корпоративные базами данных, файловые хранилища); классификация по уровню чувствительности; настройка правил маскировки в отчётах BI и маскировка на уровне источника данных; внедрение политики на сетевом уровне и уровне конечной точки; интеграция с SIEM для инцидент-менеджмента. Результат: аналитики могут работать с аггрегированными данными без раскрытия PII, а любые попытки экспорта будут ловиться и блокироваться.
- Сценарий 2: производственная компания использует открытые решения: MyDLP для сетевых и файловых DLP, Apache NiFi для контроля потоков данных, Apache Atlas для управления метаданными и классификацией. Этапы: принять базовую политику классификации; внедрить правила для ETL-процессов; настроить уведомления в случае нарушений; внедрить маскирование для критических полей в тестовой среде; провести пилот на небольшом наборе данных и расширять по мере успешности.
- Сценарий 3: государственная организация выбирает Infowatch DLP для защиты данных в сети и на рабочих местах, интегрируя её с внутренним SIEM-центром и системой управления доступом. BI/DWH разворачивается на изолированной инфраструктуре, где DLP-фильтры обеспечивают защиту на входе в DWH и в конце цепочки аналитической обработки, а данные, присутствующие в отчетах, проходят через маскирование там, где это требуется.
Структура ролей и их обязанности
Руководитель проекта (Project Manager)
- Ответственность: общее планирование, синхронизация задач, контроль сроков и бюджета, управление изменениями.
- Взаимодействие: координация между бизнесом, IT, безопасностью, юридическим отделом.
- Артефкты: план проекта, бюджет, график, регламенты по коммуникациям.
Архитектор BI/DWH
- Ответственность: проектирование архитектуры BI/DCWH, выбор подходящих технологий и стека, обеспечение совместимости DLP и BI/DWH.
- Взаимодействие: команда разработки, безопасность, управляющие данные (Data Governance).
- Артефкты: архитектурная схема, спецификации интеграций DLP, требования к хранению метаданных.
Инженер по данным / Data Engineer
- Ответственность: настройка ETL/ELT-процессов, интеграция источников данных, обеспечение качества данных и их классификации.
- Взаимодействие: BI-разработчики, DLP-специалисты, администраторы баз данных.
- Артефкты: ETL-процессы, конфигурации DLP-инструментов, политики доступа к данным.
Специалист по DLP / DLP-соответствие (Data Loss Prevention Specialist)
- Ответственность: настройка правил и политик DLP, мониторинг событий, реагирование на инциденты.
- Взаимодействие: команда Security, Data Steward, Compliance.
- Артефкты: набор политик DLP, регламент инцидент-менеджмента, логи и уведомления.
Безопасность информации / Security Architect
- Ответственность: определение архитектуры защиты, соответствие требованиям регуляторов, аудит и оценка рисков.
- Взаимодействие: Legal, Compliance, BI/DWH команда.
- Артефкты: политики безопасности, карта рисков, регламент реагирования на инциденты.
Data Steward / Владельцы данных
- Ответственность: управление качеством и контекстом данных, классификация, поддержка бизнес-терминов и метаданных.
- Взаимодействие: бизнес-аналитики, IT-специалисты по данным, Compliance.
- Артефкты: словари данных, схемы классификации, правила тегирования.
Команда анализа и бизнеса (Business Owner, Business Analyst)
- Ответственность: формулирование бизнес-требований к данным, квалификация рисков, использование BI-дашбордов.
- Взаимодействие: Data Steward, BI-разработчики, продуктовые владельцы.
- Артефкты: требования к данным, тест-кейсы, критерии качества данных.
Администратор баз данных / DBA
- Ответственность: управление базами данных, настройка привилегий, резервное копирование и восстановление.
- Взаимодействие: Data Engineer, DLP Specialist, Security.
- Артефкты: политики доступа к данным, журналы аудита.
QA / тестировщик
- Ответственность: проверка функциональности DLP и BI/ETL, тестирование политики на ложные срабатывания.
- Взаимодействие: разработчики, безопасность, Data Governance.
- Артефкты: тест-кейсы, результаты тестирования, регламенты приемки.
DevOps / Platform Engineer
- Ответственность: развёртывание инфраструктуры, CI/CD для BI-платформ и DLP-агентов, мониторинг производительности.
- Взаимодействие: команда разработки и безопасности.
- Артефкты: скрипты развёртывания, конфигурации агентов, мониторинг-дашборды.
Юрист/Compliance Officer
- Ответственность: контроль за соответствием требованиям законодательства, регуляторным нормам и договорам с клиентами.
- Взаимодействие: бизнес, безопасность, Data Steward.
- Артефкты: регламент соответствия, политики обработки персональных данных, требования к хранению данных.
Пользовательские и бизнес-подразделения
- Ответственность: обеспечение требований к данным, использование BI-аналитики в рамках разрешённых политиками данных.
- Взаимодействие: BI-разработчики, Data Steward, Compliance.
- Артефкты: требования к данным, варианты использования.
Процессы взаимодействий и RACI
Как правило, в проектах BI/DWH с DLP формируется RACI-матрица, в которой роли и их обязанности расписываются по ключевым процессам:
- Определение политики классификации данных: Responsible — Data Steward, Accountable — Архитектор/PM, Consulted — Compliance, Legal; Informed — руководители подразделений.
- Разработка DLP-правил для источников данных и потоков ELT: R — DLP Specialist, A — Архитектор Security, C — Data Engineer, I — DBA.
- Интеграция DLP в ETL-процессы: R — Data Engineer, A — Архитектор BI/DWH, C — DevOps, I — BI-аналитики.
- Контроль доступа и маскирование в BI-слое: R — DBA/BI-разработчик, A — Data Steward, C — Security, I — бизнес-владельцы.
- Мониторинг, инцидент-управление и аудит: R — DLP Specialist, A — Security, C — SIEM/Incident Response, I — Compliance и Business Owners.
- Обновление политики по мере изменений регуляторных требований: R — Compliance, A — Data Governance, C — Legal, I — Все участники.
Ключевые артефакты и технические детали реализации
Политики DLP и их параметры:
- Типы данных: персональные данные, финансовая информация, коммерческая тайна, квалифицированная информация.
- Каналы: сеть, устройства, файловые хранилища, облако, BI-слой.
- Действия: логирование, предупреждение, блокировка, шифрование, маскирование.
Классификация и тегирование:
- Номенклатура уровней чувствительности, лейблы для данных в DWH, теги в каталоге данных.
- Привязка тегов к полям в таблицах, к данным в файловых хранилищах, к колонкам в BI-слое.
Маскирование и анонимизация:
- Механизмы маскирования в режиме чтения данные в BI-отчётах и на представлениях, а также в тестовых средах.
- Правила замены чувствительных значений случайными/константными символами или использованием псевдонимов.
Интеграция с BI/DWH:
- Подключение DLP к источникам данных на этапе ETL/ELT и в BI-слое.
- Использование слоев представлений, чтобы обеспечить уровень политика и минимизацию данных, доступ к которым имеет конкретная роль.
Техническая инфраструктура:
- Локальная инфраструктура vs облако; разделение сетевой сегментации; размещение DLP-агентов на концах (если применимо) и серверов, где хранятся данные.
- Интеграционные платформы: Apache NiFi, Apache Atlas/Amundsen, ARX, MyDLP, Infowatch/Kaspersky, SIEM-системы.
- Контроль доступа: роль-based access control (RBAC), attribute-based access control (ABAC), LDAP/AD интеграции.
Метрики и мониторинг:
- Количество инцидентов DLP, время реакции, точность политик (ложные срабатывания vs пропуски), доля данных под маскированием, доля данных, которые требуют дополнительной классификации.
- Мониторинг производительности ETL-процессов и влияния DLP на задержки загрузки в DWH.
Риски и ограничения
Технические риски
- Ложные срабатывания (false positives) и пропуски (false negatives) в правилах DLP приводят к задержкам, недовольству пользователей и снижению эффективности аналитики.
- Перегрузка ETL/ELT-процессов из-за дополнительных проверок DLP может увеличить время загрузки данных и снизить производительность.
- Неоднородность источников данных, несогласованность метаданных и несовместимости версий инструментов.
Организационные риски
- Недостаточная вовлечённость бизнес-пользователей и Data Steward’ов на начальных этапах, что приводит к неадекватной классификации и требованиям к данным.
- Неполное документирование политик и процессов; отсутствие единого регламента по реагированию на инциденты.
- Риск конфликтов между требованиями к безопасности и потребностями бизнеса (например, дополнительная задержка доступа к данным для аналитиков).
Юридические и регуляторные риски
- Неверно примененная локализация и обработка персональных данных в BI-профилях может привести к штрафам и нарушениям требований по охране данных.
- Неоднозначность трактовки требований к хранению и защите данных в рамках российского законодательства и международных регуляторных рамок.
Финансовые и управленческие риски
- Превышение бюджета и времени на реализацию из-за переоценки объема проекта или частых изменений требований.
- Недостаточная квалификация сотрудников для поддержки и развития DLP-систем после внедрения.
Ограничения открытых решений
- Open-source решения требуют большего вовлечения команды в поддержку и адаптацию под конкретную инфраструктуру; меньше готовой технической поддержки, чем у коммерческих продуктов.
- Российские решения лучше интегрируются в локальные регуляторные контексты, но могут иметь ограничения по функциональности по сравнению с мировыми лидерами DLP в части поддерживаемых функций и экосистемы.
Как минимизировать риски и управлять ограничениями
- Постепенная реализация: начать с критичной для бизнеса части данных и каналов, затем расширять охват, используя итеративный подход.
- Четкая классификация данных и согласование т crumb политики с бизнесом: участвуют Data Steward и бизнес-владельцы на старте проекта.
- Непрерывное обучение и развитие компетенций: обучение сотрудников по DLP, BI и DWH, проведение регулярных упражнений по реагированию на инциденты.
- Тестирование в условиях близких к боевым: создание тестовой среды, имитационные инциденты, дублирование реальных сценариев.
- Мониторинг и аудит: регулярные аудиты соответствия, обновления политик, корректировки правил на основе выявленных ошибок.
Роли участников проекта в зависимости от масштаба и специфики организации могут варьироваться, но основной набор критически важных ролей — это проект-менеджер, архитектор BI/DWH, инженер по данным, специалист по DLP, специалист по безопасности, Data Steward, юридический/compliance специалист, администраторы и QA. Важно выстроить ясные роли и обязанности, определить артефакты и процессы на каждом этапе проекта, а также обеспечить взаимодействие между бизнесом, данными и безопасностью. В контексте внедрения DLP для BI/DWH существующие решения: как открытые инструменты (MyDLP, OpenDLP, Apache NiFi, Atlas/Amundsen, ARX), так и отечественные решения (Infowatch DLP, Kaspersky DLP) позволяют достичь баланса между эффективной защитой данных и необходимостью оперативной аналитики. В итоге, правильная организация ролей, четко прописанные политики и выбор подходящего техники и инструментов обеспечивают безопасность ценных данных без чрезмерного дублирования процессов и задержек в аналитике.
FAQ — Вопрос–Ответ (FAQ)
1) Зачем нужны отдельные роли Data Steward и DLP-специалиста в BI/DWH проекте?
Data Steward отвечает за качество и контекст данных: классификацию, терминологию, описание полей, поддержку словарей и руководств по данным. DLP-специалист отвечает за настройку политик защиты, мониторинг инцидентов и обеспечение соответствия требованиям безопасности. Разделение функций снижает риски ошибок в классификации и обеспечивает более качественный контроль за передачей данных и их защитой.
2) Как связаны DLP и BI/DWH в реальном проекте?
DLP обеспечивает защиту на уровнях источников, каналов и BI-слоя от утечек конфиденциальной информации. BI/DWH предоставляет данные для аналитики, и DLP-политики помогают ограничить доступ, маскировать или шифровать чувствительные данные внутри отчетов и панелей, а также контролируют экспорт и совместное использование данных.
3) Какие типы данных чаще всего требуют особой защиты в BI/DWH?
Показатели, связанные с PII (персональные данные) и financial data, данные по банковским картам, данные медицинского характера (PHI), интеллектуальная собственность и коммерческая тайна. Ключевым является их идентификация на уровне каталогов данных и таблиц в DWH.
4) Какие участники проекта чаще всего вовлекаются на начальных этапах внедрения DLP?
Data Governance и Compliance формируют политику классификации, бизнес-владельцы предоставляют требования к данным, архитекторы и инженеры — техническую реализацию, Data Steward — контекст и качество данных, безопасность — общий контроль и аудит, PM — координация и управление.
5) Как минимизировать ложные срабатывания DLP в BI/DWH?
Ключи — четкая классификация и точная настройка правил на источниках данных, маскирование и использование тестовых сред с реальными данными, применение контекстной фильтрации и тестирование правил на реальных сценариях в пилоте. Периодическая настройка правил в зависимости от изменений в бизнес-процессах.
6) Какие практики используются для интеграции DLP с открытыми инструментами?
Используют такие инструменты как Apache NiFi для контроля потоков данных, ARX для маскирования, Atlas/Amundsen для управления метаданными и классификацией, MyDLP и/или OpenDLP для базового DLP на уровнях сети и файловых систем. Это обеспечивает прозрачную политику и возможность расширять функциональность по мере роста проекта.
7) Какие риски бывают при внедрении и как их уменьшать?
Риски включают ложные срабатывания, снижение производительности ETL/ELT из-за проверок DLP, недостаточную вовлеченность бизнес-подразделений, юридические риски, финансовые ограничения. Их снижают с помощью пошагового внедрения, документирования политик и регламентов, тесной коммуникации с бизнесом, регулярных аудитов и мониторинга, а также применением маскирования и безопасного хранения данных.
8) Какие регуляторные требования следует учитывать в российских проектах DLP в BI/DWH?
Важно обеспечивать защиту персональных данных в соответствии с ФЗ-152 и локальными требованиями России, локализацию хранения данных, корректное управление доступами, журналирование и аудит инцидентов. В проектах в РФ часто применяются отечественные решения и регламентируются процедуры обработки данных в рамках локальной инфраструктуры.
9) Каковы принципы построения архитектуры DLP в BI/DWH?
Архитектура должна быть модульной: классификация данных, политика и контроль доступа, маскирование, мониторинг и аудит, интеграция с SIEM и системами управления данными. Важно обеспечить согласование между источниками, слоями обработки и BI-слоем, чтобы политика DLP применялась последовательно и без задержек.
10) Какие преимущества даёт сочетание открытых и отечественных решений?
Открытые инструменты дают гибкость, возможность адаптации под уникальные требования и прозрачную архитектуру; отечественные решения обеспечивают соответствие регуляторам, лучшую локализацию и поддержку с учётом специфики российского рынка. Комбинация позволяет получить безопасную и адаптируемую инфраструктуру для аналитики и защиты данных в BI/DWH.


