

Итоговый проект и оценка компетенций
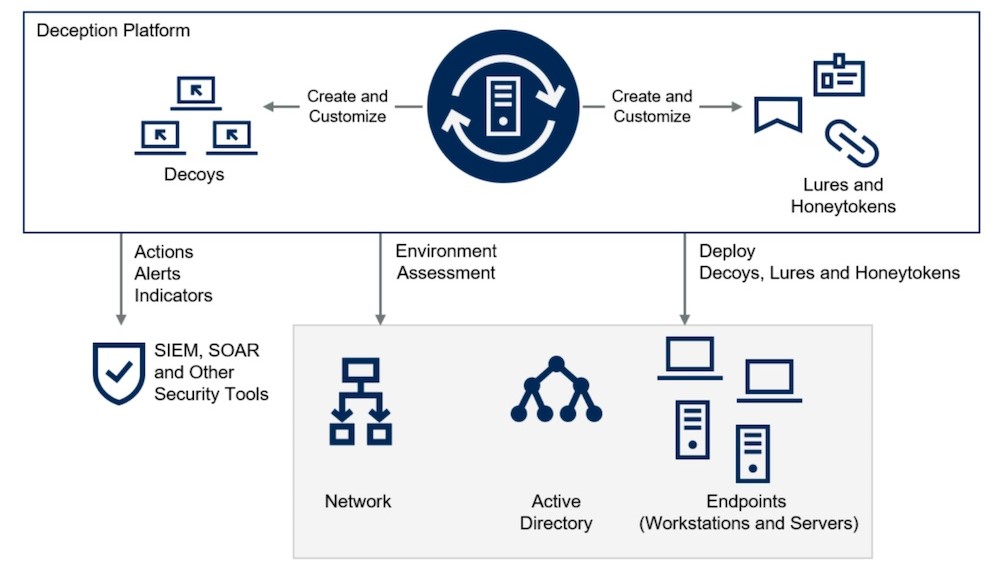
Итоговый проект и оценка компетенций в рамках курса по использованию BI и DWH при внедрении Distributed Deception Platform DDP направлены на формирование у слушателя системного понимания того, как данные и аналитика поддерживают архитектуру и функциональность deception-платформы, предназначенной для защиты корпоративной среды и обнаружения попыток злоупотреблений. Часть проекта фокусируется на разработке типовой архитектуры данных для сбора, обработки и визуализации телеметрии и событий, связанных с развертыванием и функционированием DDP. В ходе курса студент получает навыки моделирования данных, проектирования ETL/ELT-процессов, выбора и интеграции инструментов BI и DWH, а также оценки компетенций через практические задачи и защиту проекта.
Базовые понятия BI и DWH
Бизнес‑интеллидженс (BI) — это совокупность методологий, процессов и инструментов для преобразования больших массивов данных в понятную управленческую информацию. Data Warehouse (DWH) — это централизованное хранилище интегрированных данных из различных источников, оптимизированное под аналитическую обработку, отчетность и поддержку принятия решений. В контексте Distributed Deception Platform данные о событиях, сигналов ложной цели и активности злоумышленников, а также метаданные о крионарациях и ответах системы, попадают в хранилище и далее подвергаются анализу.
Архитектурные принципы
В DDP BI/DWH-слой выполняет несколько ключевых функций: агрегацию телеметрии и метрик, хранение событий в историческом виде, поддержку режимов реального времени и пакетной аналитики, обеспечение прозрачности и прослеживаемости данных (data lineage). Архитектура должна обеспечивать низкую задержку для оперативной аналитики, высокую доступность и резервирование, совместимость с различными источниками данных (события, логи, метрики, сигналы взаимодействия пользователей и элементов deception-подсистемы).
Методологии моделирования данных
В качестве методологий в BI/DWH применяются классические подходы Kimball и Data Vault. Kimball ориентирован на денормализацию и создание явно понятных звездных схем (star schema) для оперативной аналитики и бизнес-отчетности, что ускоряет построение дашбордов и KPI. Data Vault фокусируется на гибкой эволюции схем и устойчивости к изменениям источников данных, что полезно в среде, где источники постоянно обновляются и расширяют набор полей. Для DDP уместны оба подхода: внешний слой — бизнес-аналитика через быстрые дашборды (Star/ Snowflake схемы), внутренний — аудит и контроль изменений через Data Vault.
ETL и ELT
Традиционная ETL-подходы извлекают данные, преобразуют их вне хранилища и загружают готовый набор в DWH. ELT — наоборот: данные загружаются в хранилище и уже внутри DWH выполняются преобразования с использованием мощности СУБД. В условиях больших потоков телеметрии, характерной для DDP, часто применяют ELT-подходы с потоковой обработкой (stream processing) и пакетной обрабоктой. Важны выбор инструментов, которые поддерживают оба режима и обеспечивают последовательную семантику и трансформацию бизнес‑правил.
Метаданные и качество данных
В проектах BI/DWH критично поддерживать метаданные, схемы данных, источники данных, правила трансформаций и ответственность за данные. Метаданные упрощают аудит, упорядочивают доступ к данным и улучшают доверие к аналитике. Правила качества данных (data quality) включают проверки полноты, уникальности, консистентности, своевременности и актуальности данных. В DDP качество данных особенно важно, потому что принятие решений и реагирование на инциденты зависят от корректности информации о том, какие сигналы ложных объектов активированы и какие реакции были предприняты.
Интеграция с распределенной Deception Platform
Архитектура BI/DWH должна поддерживать взаимодействие с компонентами DDP: сенсорами обмана, ловушками, телеметрией, правилными движками и системами реагирования. Это значит, что данные о сигналах, сопутствующая информация (IP-адреса, временные зоны, контекст атаки), а также итоги анализа должны быть доступны для аналитиков через дашборды. Эффективная интеграция требует соблюдения единого формата времени (UTC), согласованных кодировок, согласования уровней доступа (role-based access control), а также журналирования и аудита доступа к данным.
Введение в инструментальный набор
Для реализации BI/DWH в контексте DDP применим набор инструментов, включающий:
- Инструменты потоковой передачи и брокеры сообщений: Apache Kafka, RabbitMQ. Они обеспечивают стойкую передачу телеметрии и событий в реальном времени.
- Обработчики потоков и вычислительные движки: Apache Spark, Apache Flink. Они позволяют выполнять трансформации, агрегации и вычисления на больших объемах данных.
- Хранилища и аналитические базы: ClickHouse (российское происхождение и широко применяемое для аналитики в реальном времени), PostgreSQL/Greenplum как альтернативы, Hadoop/Spark‑платформы для больших объемов данных.
- Инструменты визуализации и BI‑слоя: Yandex DataLens (российское решение для визуализации и дашбордов), Apache Superset, Metabase, Grafana.
- Управление данными и оркестрация: Apache Airflow, Dagster, Prefect — для планирования ETL/ELT-процессов и обеспечения повторяемости пайплайнов.
Практические примеры
Пример 1. Архитектура BI/DWH для DDP на базе открытых и российских решений.
Ключевые источники данных: логи сенсоров DDP, сигналы об предстоящих действиях, журналы событий, метрики производительности и безопасность, данные о пользователях и среде безопасности. Источники направляются в Kafka как поток событий. В Spark Structured Streaming выполняются преобразования и агрегирования, например расчеты по dwell time вредоносной активности, количество обнаруженных ложных объектов, задержка реагирования, инициализация счетчиков для KPI. Результаты помещаются в ClickHouse для хранения и быстрой аналитики. Визуализация осуществляется через Yandex DataLens для российского сегмента рынка и через Apache Superset или Metabase в международной части проекта. Пример слепка аналитических запросов может выглядеть так: подсчета количества уникальных инцидентов за последний час, распределение по типам сигналов, среднее время до обнаружения и реагирования, а также регрессионный анализ для предиктивной аналитики.
Пример 2. Реализация минимально жизнеспособного пайплайна BI/DWH с упором на DDP на базе open‑source инструментов.
Архитектура: источники данных — Kafka; обработка — Spark; хранение — ClickHouse; аналитика — Superset. Этапы: сбор данных в Kafka topics, агрегация и обогащение в Spark (например, присоединение сигнала к контекстной информации об устройстве и пользователе), загрузка готового набора в ClickHouse, создание дашбордов в Superset. В рамках российского сегмента можно использовать Yandex DataLens для визуализации и управления доступом. Такой стек обеспечивает быструю разработку отчетности и гибкость при расширении источников данных.
Пример 3. Применение DataLens в связке с DDP для управляемого мониторинга и реагирования.
DataLens позволяет строить интерактивные дашборды, где бизнес‑аналитики видят в реальном времени динамику сигнальных метрик: коэффициенты ложных срабатываний, скорость фабрикуемого обнаружения, количество инцидентов с разными уровнями критичности. При необходимости можно дополнительно интегрировать DataLens с данными из ClickHouse и Kafka для обновления графиков в реальном времени. Это позволяет сокращать временные задержки между сбором сигналов и принятием решений.
Пример 4. Российские решения в полевых условиях: интеграция с DataLens и локальными сервисами.
Можно использовать локальные экземпляры ClickHouse и DataLens в рамках российского облачного континуума, чтобы обеспечить соответствие требованиям к локализации данных и доступности. Обмен данными между компонентами можно организовать через защищенные каналы и VPN, что обеспечивает соответствие требованиям к безопасности и регулятивным нормам. Включение локальных решений упрощает аудит и соответствие требованиям по хранению данных.
Моделирование данных и схемы
Для аналитики DDP полезно сочетать звездную схему для бизнес‑аналитики и Vault‑хранилище для изменения истории и аудита. В звездной схеме основными измерениями могут выступать: ВРЕМЯ (год, месяц, день, час, минутный интервал), УСТРОЙСТВО/ИЗГОТОВИТЕЛЬ (тип устройства, производитель), ПИНС (пользовательская сессия), СЕГМЕНТ СИГНАЛА (категория сигнала), РОЛЬ ОБЪЕКТА (декоративный объект deception), РЕАКЦИЯ (автоматизированная или ручная). Факт‑таблица содержит показатели по каждому событию: timestamp, signal_id, device_id, user_id, severity, response_time, outcome, additional_context.
Системы хранения и индексации
ClickHouse как колонночная база хорошо подходит для высокоскоростной агрегации и временных рядов. В случаях миграций и сложных слияний можно комбинировать ClickHouse с PostgreSQL для хранения агрегатов и справочников. Важно обеспечить «time-series friendly» хранение, поддержку TTL‑правил для устаревших данных и оптимизацию запросов через распределение по шартам и партиционирование.
Извлечение данных и трансформации
Примерный набор трансформаций включает нормализацию форматов времени, приведение к общим единицам измерения, объединение контекста сигнала с данными об устройстве и пользователе, вычисление метрик времени реакции и задержки, фильтрацию по критериям кибербезопасности, а также аннотирование записей для аудита. Для потоковых данных применяют оконные функции (time windows) и скользящие агрегаты; для пакетной обработки — полнотекстовый поиск по метаданным и группировки.
Метаданные и безопасность
Центральное место занимает управление доступом и аудит. На уровне DWH и BI реализуются роли и политики доступа (RBAC), разграничение прав между аналитиками, инженерами данных и администраторами. Метаданные должны включать сведения об источниках, формате, принадлежности к бизнес-подразделению, уровне обработки и версии схемы. Важны требования по защите персональных данных, журналированию доступа, а также соответствие локальному законодательству и корпоративным политикам.
Метрики и KPI для оценки компетенций
В контексте итогового проекта компетенции оцениваются по нескольким направлениям: способность спроектировать и реализовать пайплайн данных для DDP; умение выбрать подходящие инструменты BI/DWH в зависимости от задачи и ограничений; знание архитектурных паттернов и практик обеспечения качества данных; умение документировать архитектуру, данные и процессы; способность проводить анализ рисков и внедрять меры по их снижению; умение проводить оценку эффективности внедрения через KPI, такие как время до обнаружения, точность сигналов, полнота и качество данных, стоимость владения.
Риски и ограничения
- Риск соответствия и приватности. В DDP могут быть данные о пользователях и сетевых операциях. Необходимо соблюдение законодательства о защите данных, регулятивных требований и политики компании. Риск переработки данных без явного согласия или несоблюдения прав пользователей требует строгой административной дисциплины и аудита.
- Риск производительности. В больших потоках телеметрии нагрузка на инфраструктуру может быть значительной. Необходимо грамотно спланировать масштабирование, горизонтальное добавление узлов, разделение данных по парасолькам и эффективное использование кэширования и индексов.
- Риск точности и качества данных. Некачественные данные приводят к неверным выводам и задержкам в реакции на инциденты. Важны проекты по управлению качеством данных, мониторинг валидности и регулярные аудиты.
- Риск конфигурации и уязвимостей. Множество инструментов может приводить к сложной конфигурации и потенциальным уязвимостям. Рекомендуются регулярные обновления, тестирование безопасности, контроль доступа, журналирование и резервирование.
- Риск зависимостей и левериджа. Выбор узко специализированных инструментов может привести к зависимостям от поставщиков, большему времени на миграцию и ограниченным возможностям адаптации. Необходимо иметь стратегию эволюции стека и альтернативные варианты.
- Риск соблюдения локализации данных. В российской среде часть данных может обязать хранение в локальных центрах и соответствие локальному законодательству. Нужно учитывать, что некоторые иностранные сервисы могут иметь ограничения по передаче данных за пределы страны.
Итоговый проект и оценка компетенций в рамках данного курса направлены на формирование целостной картины того, как BI и DWH поддерживают внедрение Distributed Deception Platform. Успешная реализация требует сочетания теоретических знаний об архитектуре данных, моделей данных, процессов ETL/ELT, практических навыков работы с инструментами (Kafka, Spark, ClickHouse, Superset, DataLens и др.), а также внимания к управлению рисками, безопасности и соответствию. Важной частью является умение выбрать оптимальный стек в зависимости от локальных требований, объема данных, скорости аналитики и бюджета проекта. При правильном подходе можно обеспечить не только оперативную аналитику и мониторинг, но и глубокий анализ тенденций и эффективности deception-мероприятий, что в конечном счете повышает общую устойчивость организации к угрозам и позволяет быстрее адаптироваться к изменяющимся условиям. В рамках компетентной оценки студент должен продемонстрировать умение проектировать пайплайны, выбирать инструменты, документировать архитектуру и приводить обоснованные решения по внедрению.
Вопрос–Ответ (FAQ)
1) В чем основное предназначение BI и DWH в контексте Distributed Deception Platform?
BI и DWH предоставляют централизованное хранилище для телеметрии, сигналов и контекстной информации DDP, позволяют выполнять оперативную и пакетную аналитику, визуализировать показатели эффективности, а также обеспечивают аудит и отслеживание изменений. Это повышает готовность к выявлению аномалий, ускоряет принятие решений и поддерживает стратегическое планирование безопасности.
2) Какие архитектурные принципы следует учитывать при проектировании пайплайна данных для DDP?
Нужно обеспечить корректную интеграцию источников сигналов, устойчивый поток данных, поддержку реального времени и пакетной аналитики, возможность масштабирования, обеспечение качества и согласованности данных, аудит и безопасность. Важно иметь четкое распределение ролей между компонентами: источники данных, обработка, хранилище, слой аналитики и визуализация.
3) Какие открытые инструменты предпочтительны для реализации такой системы?
Для потоковой передачи и обработки используют Apache Kafka, Apache Spark (или Apache Flink для потоковых вычислений), для хранения — ClickHouse, PostgreSQL или Greenplum в зависимости от задач, для визуализации — Apache Superset, Metabase, Grafana, Yandex DataLens как российское решение. Архитектура может включать Airflow или Dagster для оркестрации пайплайнов.
4) Какие российские решения можно эффективно применить в BI/DWH для DDP?
Ключевые российские варианты: ClickHouse как российское решение с открытым исходным кодом, DataLens от Яндекса (российское BI‑решение) для построения дашбордов и визуализации, локальные инстансы хранилищ и сервисов в рамках локализованных инфраструктур. Эти инструменты хорошо сочетаются с открытыми решениями и позволяют сохранять соответствие требованиям локализации и регулятивной среды.
5) Какой подход к моделированию данных предпочтителен в задачах DDP?
С учетом изменчивости источников и необходимости аудита разумно сочетать Data Vault для эволютивности схем и Star/Snowflake схемы для бизнес‑аналитической части. Это обеспечивает гибкость при изменении источников и скорости интеграции, а также позволяет сохранять простой в использовании слой бизнес‑аналитики.
6) Какие основные риски связаны с внедрением DDP‑BI/DWH?
Основные риски: нарушение приватности и требований законодательства, проблемы с производительностью и масштабируемостью, риск плохого качества данных, сложности в управлении конфигурациями и уязвимостями, зависимость от конкретных инструментов и ограничения локализации данных. Важно заранее предусмотреть план управления рисками, политики доступа, аудита и стресс‑тестирования инфраструктуры.
7) Как оценивать компетенции сотрудников после завершения проекта?
Оценка проводится через выполнение практических задач — проектирование пайплайна данных, настройку ETL/ELT‑процессов, построение дашбордов и KPI, документирование архитектуры, проведение анализа рисков и обоснование решений. Также оценивается умение работать в команде, управлять качеством данных и соблюдать требования к безопасности и регулятивное соответствие.
8) Какие KPI полезны для измерения успеха внедрения BI/DWH в DDP?
Важные показатели: время до обнаружения инцидента (MTTD), время реагирования (MTTR), точность классификации сигналов, полнота и качество данных, скорость загрузки и обновления данных, стоимость владения стеком и окупаемость проекта. Аналитика должна показывать изменение в устойчивости инфраструктуры и снижения риска обмана/атак.
9) Какие ограничения стоит учитывать при выборе стека инструментов?
Необходимо учитывать локализацию данных, требования к безопасности, стоимость и доступность специалистов, возможность масштабирования, совместимость между компонентами, требования к регулятивному соответствию, а также будущую эволюцию архитектуры и потребности бизнеса. Важно также обеспечить простоту поддержки и возможность миграции между альтернативами без больших затрат.
10) Какие шаги можно предпринять после завершения курса для закрепления компетенций?
Рекомендовано провести пилотный проект с реальными источниками данных, настроить пайплайны, построить дашборды и провести аудит качества данных. Важно документировать архитектуру, политик безопасного доступа, набор KPI и планы по масштабированию. Повторение практики на разных сценариях DDP поможет закрепить компетенции и подготовить к сертификациям или к реальным задачам компании.


