

Организационная модель и RACI: комитеты и роли данных
Data Catalog в рамках Data Governance выступает не только как технический инструмент сбора и поиска метаданных, но как продукт организационной структуры, ответственности и взаимодействия между различными ролями и комитетами. Эффективная организационная модель обеспечивает прозрачность решений, ускоряет внедрение каталогов, повышает качество данных и снижает риски несоблюдения требований. В данной главе рассматривается как сформировать RACI-модель и коммуникационные процессы вокруг каталога, какие комитеты необходимы для управляемости данными, и какие роли данных должны вовлекаться на разных этапах жизненного цикла каталога.
Опора на продуктовый подход позволяет увидеть органическую связь между функциональностью каталога и потребностями бизнеса: от метаданных и качества данных до политики доступа и соблюдения регуляторных требований. В результате формируется управляемая архитектура ответственности, где каждая роль знает свои задачи, а процессы — повторяемы, прозрачны и измеримы.
- В этой главах раскрываются принципы построения организационной модели для Data Catalog в контексте Data Governance, принципы RACI и способы их практической реализации в составе комитетов, ролей и процессов внедрения.
- Приводятся сценарии внедрения, ключевые практики изменений в организации и способы интеграции корпоративной культуры ответственности с техническими возможностями каталога и метаданных.
Краткое содержание главы
- Определение организационной модели для Data Catalog в рамках Data Governance и связь с бизнес-целями.
- RACI как инструмент выстраивания ответственности за данные и метаданные в каталоге.
- Роли данных, их взаимоотношения и карта взаимодействий между актерами процесса.
- Комитеты данных: цели, полномочия, встречи, эскалации и координация с каталогом.
- Процессы внедрения и интеграции RACI с технологической архитектурой и управлением изменениями.
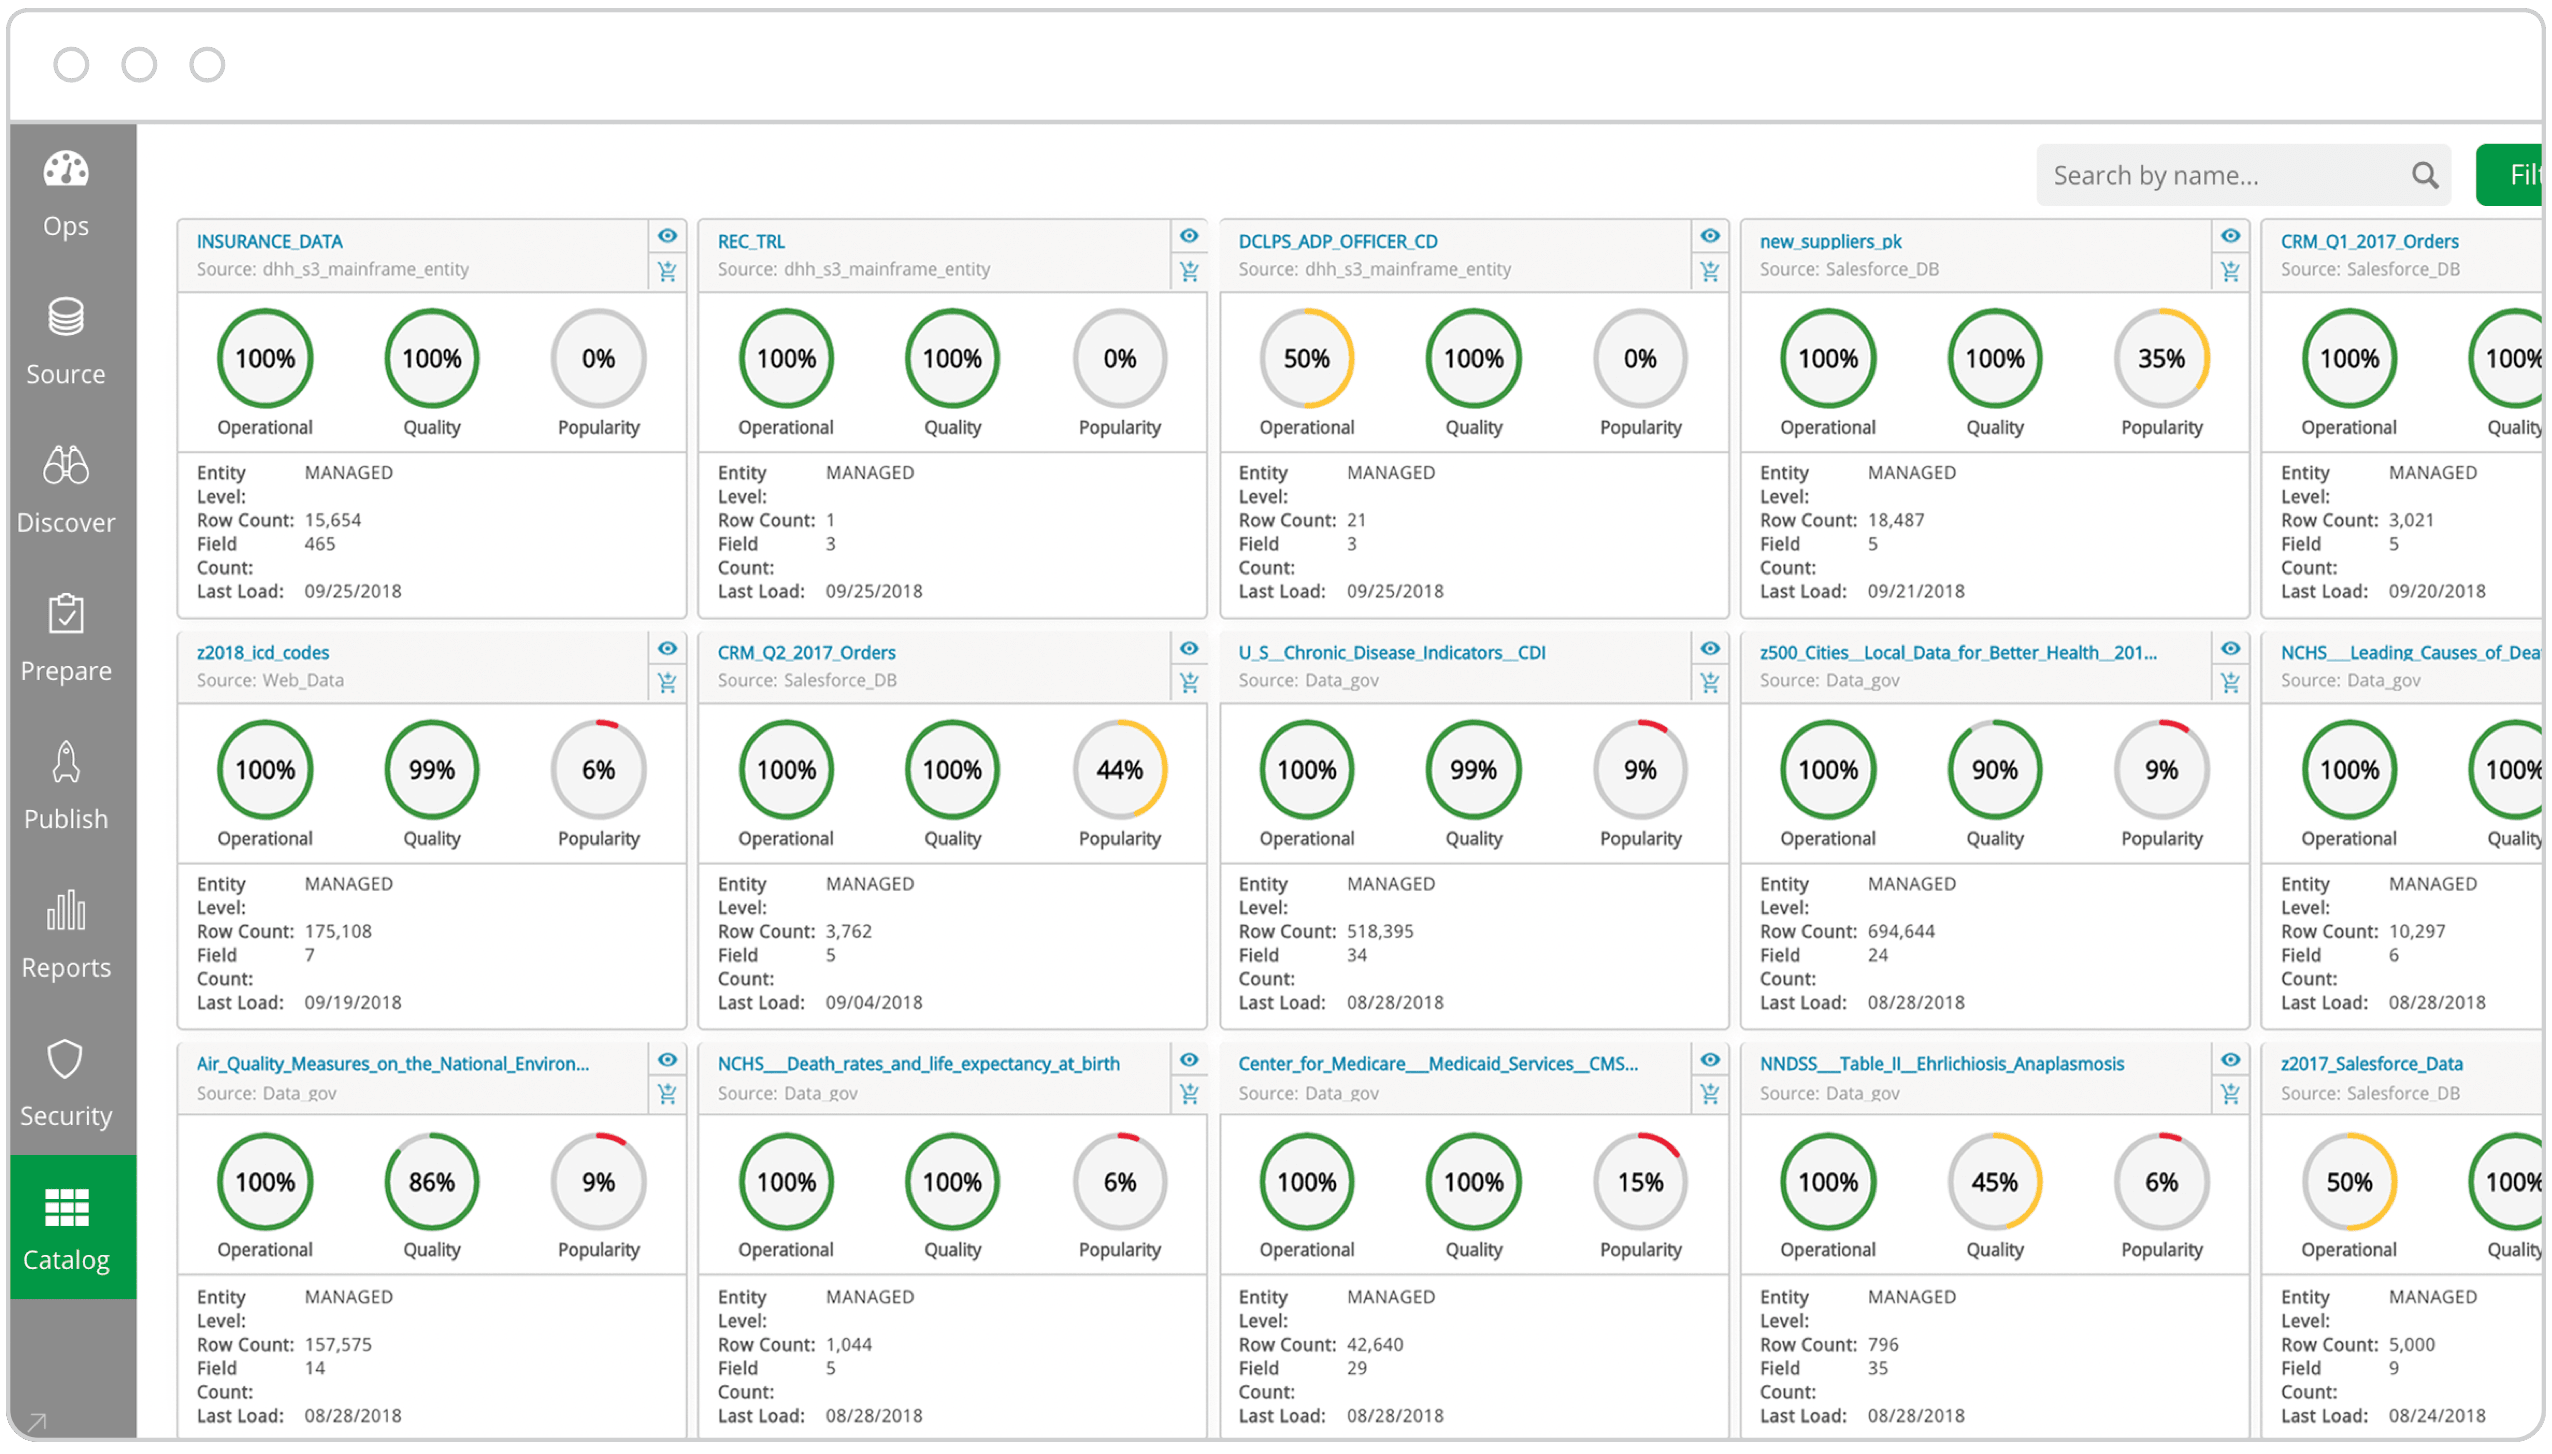
Концептуальные основы организационной модели для Data Catalog в Data Governance
Организационная модель для Data Catalog в рамках Data Governance строится на раздельных, но синергичных элементах: стратегическом уровне управления данными, операционных процессах по управлению метаданными и технической реализации каталога. Главная идея состоит в том, чтобы каталог служил общей картой источников данных, их владельцев, владельцев контента, правил доступа, политики качества и происхождения данных (линейность). Модель должна обеспечить четкое разделение ролей и прав, а также понятную схему принятия решений, которая не приводит к узким местам или дублированию ответственности.
Ключевые компоненты такой модели включают:
- стратегический уровень: руководящие принципы, цели по данным, требования комплаенса и политики;
- операционный уровень: регламенты по вводу, классификации, качеству и управлению изменениями метаданных;
- технический уровень: архитектура каталога, интеграционные паттерны, интерфейсы для бизнес-пользователей и разработчиков;
- управляемость и мониторинг: контроль исполнения RACI, метрики эффективности и аудиты.
Для продуктовой реализации эти элементы должны быть оформлены в виде документированной operating model, где каждый элемент связан с конкретной функциональностью каталога: метаданные о данных, линейность, классификации, схему прав доступа, процессы управления качеством, уведомления и интеграцию с существующими системами данных. Такой подход снижает риск «слепых зон» — ситуаций, когда ответственность оказывается неясной или дезориентированной на меняющихся условиях организации.
Важнейшим продуктовым решениям здесь становятся:
- ясная карта доменов данных и их владельцев;
- определение жизненного цикла метаданных и соответствующих прав доступа;
- связь между доменного владельца и продукта каталога, чтобы метаданные и политики могли адаптироваться к бизнес-процессам;
- связь каталога с процессами управления изменениями, контроля качества и аудита;
- стратегия взаимодействия с внешними и внутренними регуляторами через политики и регламенты.
В практике рекомендуется начинать с пилотного домена данных и постепенно расширять модель на остальные домены, используя повторяемые шаблоны RACI и регламентированные комитеты. Примеры архитектурных паттернов и практик внедрения — это предмет обсуждения в следующих разделах.
RACI как инструмент управления данными: принципы и роли
RACI — это инструмент, позволяющий формализовать ответственность за конкретные артефакты и процессы. В контексте Data Catalog и Data Governance он служит для определения, кто отвечает за создание и поддержание метаданных, кто утверждает решения, кого консультируют и кто информирован о важнейших изменениях. Применение RACI минимизирует неопределенность, ускоряет принятие решений и облегчает передачу ответственности при реорганизации или смене сотрудников.
Ключевые принципы построения RACI в каталоге данных:
- отражать реальные процессы жизненного цикла метаданных: сбор, классификацию, качество, линейность, доступ;
- привязывать роли к артефактам каталога: объекты данных, схемы, правила качества, политики доступа, lineage;
- сохранять простоту и поддерживаемость: избегать избыточности и многократного утверждения одной задачи;
- обеспечивать прозрачность и возможность аудита; менять RACI только через согласованный процесс.
Типичные роли, часто встречающиеся в RACI для Data Catalog:
- Data Owner (ответственный за данные на уровне бизнес-доданных, владеет контентом и решениями по домену);
- Data Steward (ответственный за качество и описательные аспекты метаданных, поддерживает текущее состояние каталога);
- Data Custodian (оперативно поддерживает инфраструктуру, хранение и доступ к данным, иногда выступает как системный администратор);
- Catalog Product Owner (владелец продукта каталога — отвечает за функциональность, приоритизацию требований и взаимодействие со стейкхолдерами);
- Data Engineer / Metadata Engineer (помогает в сборе и интеграции метаданных, поддерживает коннекторы и pipelines);
- Compliance / Risk Owner (отвечает за соответствие регуляторным требованиям и правилам безопасности);
- Data Consumer / Аналитик (пользователь каталогов, для которого создаётся и поддерживается качественный набор метаданных);
- Security Lead (обеспечивает контроль доступа и защиту чувствительных данных).
Важно помнить, что RACI должен отражать реальные операционные сценарии и не перегружать модель большим количеством ролей. В начале проекта разумно определить ограниченное число ключевых ролей и постепенно расширять карту по мере необходимости. Обновления RACI должны происходить не чаще чем раз в квартал, за исключением случаев, когда происходят перераспределения ответственности или существенные изменения в регуляторной среде.
Практически реализацию RACI в каталоге данных сопровождают следующие шаги:
- создание карты RACI по основным процессам каталога: сбор метаданных, классификация, качество, линейность, управление доступом, аудит;
- сопоставление ролей с конкретными артефактами каталога: например, Data Owner отвечает за домен, Data Steward за описание и качество, Catalog Product Owner за функциональные требования;
- внедрение регламентов изменений RACI через шаблоны заявок, согласование на уровне комитетов и поддержание единой базы данных ролей;
- регулярный пересмотр карты RACI в рамках изменений продуктовой версии каталога и организационных изменений.
Правильная реализация RACI поддерживает непосредственную связь между организационной структурой и технологическими возможностями каталога. Это позволяет не только управлять данными, но и формировать корректные ожидания бизнес-пользователей, регуляторов и внутренних аудитов относительно того, кто и за что отвечает.
Комитеты данных: цели, полномочия, встречи, эскалации и координация с каталогом
Эффективная организационная модель требует формализованных совещательных и управляющих структур, которые будут принимать стратегические решения по данным и обеспечивать соответствие правилам эксплуатации Data Catalog. В рамках данной главы выделяются несколько типовых комитетов, которые часто встречаются в комплексных организациях и обеспечивают непрерывную координацию между бизнесом, данными и технологией каталога.
- Data Governance Committee (ДК) — высший управленческий орган по данным. Его задания включают стратегическое регулирование портфеля данных, согласование политики по данным, утверждение приоритетов внедрения и финансирования проектов, а также утверждение критических изменений в модель данных и регуляторных требованиях.
- Data Stewardship Committee (Комитет стейкхолдеров данных) — оперативный механизм обеспечения качества, описаний и единообразия метаданных. Этот комитет координирует работу Data Stewards по различным доменам данных и решает вопросы консолидации метаданных, исправления ошибок и улучшения описаний.
- Data Architecture Council (Совет по архитектуре данных) — фокус на техническом уровне: совместимость между источниками данных, архитектурные решения каталога, интеграции, безопасность и соответствие архитектурной карте корпоративной платформе.
- Privacy & Security Council (Комитет приватности и безопасности) — контроль за соблюдением регуляторных требований, политики доступа, страхование чувствительных данных и реагирование на инциденты.
- Комитет по качеству данных (Data Quality Council) — фокус на критериях качества, политиках контроля качества, методах измерения и управлении проблемами качества.
Эти комитеты не обязательно существуют во всех организациях в виде отдельных структур; в малой трансформации они могут объединяться в более узкие или, наоборот, расширяться за счёт дополнительных ролей. Основная концепция — обеспечить четкие механизмы эскалации и принятия решений, чтобы метаданные каталога сопровождались соответствующей политикой и надлежащими процессами. В рамках product-подхода каждый комитет должен рассматривать каталог как продукт: что он предлагает пользователям, как он развивает метаданные, какие сценарии внедрения доступны и как измеряются результаты.
Эффективная практика встреч комитетов требует:
- фиксированной частоты встреч и подготовки повестки;
- четко задокументированных решений и действий;
- регламентированной эскалации и сроков исполнения;
- связи с эксплуатационными командами по внедрению и поддержке каталога;
- тесной интеграции с RACI для обеспечения согласованности решений и ответственности.
Кроме того, в зависимости от масштаба и отраслевой специфики, комитеты могут рассматривать внешних стейкхолдеров: регуляторные органы, аудиторов, внутренние бизнес-подразделения. Важно помнить, что комитеты должны быть не merely «воротами согласований», но и движущей силой изменений в культуре управления данными, стимулируя открытое использование каталога, прозрачность и ответственность.
В контексте product-ориентированного подхода можно привести пример внедрения: создание пилотного Data Governance Committee на уровне одного доменного направления, затем расширение до мульти-доменной модели, поддерживаемой каталогом и интеграцией в процессы управления изменениями. Подобный подход позволяет тестировать RACI и практики комитетов, собирая ранние уроки и на их основе планируя масштабирование.
Роли данных и взаимосвязи между ними
Ключ к эффективной организационной модели — корректное распределение ролей данных, их ответственности и взаимодействий. В рамках Data Catalog и Data Governance важно учитывать, что роли не являются чисто должностными, а отражают ответственность за конкретные активы информации и соответствующие процессы.
Основные роли данных:
- Data Owner (владелец данных) — бизнес-ответственный за активы данных в домене: определяет цели, требования к качеству, регламентирует использование и принимает решения по изменениям, влияющим на владение данным.
- Data Steward (хранитель данных) — отвечает за описание и качество метаданных, поддерживает актуальность карточек данных, классификацию, тегирование и соответствие бизнес-онтологиям.
- Data Custodian (хранитель инфраструктуры) — обеспечивает техническое хранение, доступность и защиту данных, реализует политики безопасности и управление инфраструктурой каталога.
- Catalog Product Owner (владелец продукта каталога) — отвечает за функциональность каталога: сбор требований, приоритизацию фич, координацию разработки и поставку ценности для пользователей.
- Data Engineer / Metadata Engineer — реализует коннекторы, сбор метаданных, интеграцию источников и поддерживает процессы экстракции и загрузки метаданных.
- Compliance / Risk Officer — обеспечивает соответствие требованиям регуляторов, аудит по данным и контроль за соблюдением политик.
- Data Consumer / Аналитик — основной пользователь каталога; формулирует требования к удобству поиска, качеству данных, представленности метаданных и доступности.
- Security Lead — занимается политиками доступа, аудита и управлением рисков безопасности.
Эти роли взаимодополняют друг друга. Важным является определение связей между ролями и RACI для ключевых процессов каталога:
- Ввод и описание метаданных: Data Owner и Data Steward — R и A; Catalog Product Owner — C; Data Consumers — I.
- Контроль качества и корректировка описаний: Data Steward — R; Data Owner — A; Catalog Product Owner — C; Data Consumers — I.
- Управление доступом и безопасность: Security Lead — R; Compliance — A; Data Custodian — C; Data Owners и Stewards — I (или Consulted в зависимости от сценария).
- Эволюция каталога и релизы: Catalog Product Owner — A; Data Owners/Stewards — R; Compliance — C; Data Consumers — I.
Связи между ролями должны отражать реальный производственный процесс и темпы изменений. Роли могут распределяться по доменам данных и бизнес-функциям, но сохранение единой картины ответственности критически важно для избегания конфликтов и дублирования работы. В практике полезно применять роли в связке с конкретными артефактами каталогов: карточки данных, политики доступа, правила качества, lineage-объекты и т.д. Такой подход обеспечивает прозрачность принятия решений и упрощает аудит изменений.
Ключевые принципы формирования ролей:
- роль должна быть связана с конкретными задачами и артефактами каталога;
- роли должны быть устойчивыми к изменениям организационной структуры;
- при необходимости роли можно объединять или разделять по мере роста каталога и требований к данным;
- документирование ролей и их ответственности должно быть доступно всем участникам.
Интеграция ролей в жизненный цикл каталога требует поддержки в процессах и технологических механизмах: шаблоны заявок на изменение метаданных, регламенты эскалации, роли в системах управления задачами, верификация через автоматизированные проверки и аудиты. В конечном счете, цель — создать модульный, повторяемый и предсказуемый процесс управления данными, который обеспечивает качество и соответствие требованиям.
Интеграция RACI в процессы и технологии: процессы, культуры и система метаданных
Интеграция RACI в процессы и технологии требует синхронизированного подхода, который обеспечивает согласование между бизнес-целями, операционными процессами и технологической реализацией каталога. Основные направления интеграции включают процессы жизненного цикла метаданных, политики доступа, управление качеством данных, а также связку между комитами и технологическими механизмами каталога.
- Жизненный цикл метаданных. Включает сбор, классификацию, обогащение, устранение недостатков, обновление и архивирование метаданных. В этом цикле RACI применяется к каждому шагу: кто отвечает за ввод записей, кто утверждает изменения, кто консультирует и кто информируется.
- Политики доступа и безопасность. Нормативные политики должны быть привязаны к артефактам каталога: кто имеет право на доступ к данным, какие уровни доступа и как они применяются. В процессе участвуют Security Lead (R), Compliance (A) и Data Owner/Data Steward (C/I в зависимости от контекста).
- Управление качеством. Обеспечение актуальности, полноты и корректности метаданных. Data Steward — основной ответственный за качество (R), Data Owner — участие в принятии решений (A), Catalog Product Owner — приоритеты и улучшения (C), Data Consumers — обратная связь (I).
- Линейность данных и прослеживаемость. RACI должен поддерживать процесс документирования линейности и источников данных. Data Engineer — ведущая роль в создании lineage, Data Owner — утверждение маршрутов использования, Catalog Product Owner — обеспечение доступности и понятности для пользователей.
- Интеграция с экосистемой. Встраивание каталога в существующие процессы бизнеса и IT (ETL/ELT, данные в облаке, облачные хранилища, сервисы управления данными). Роли и комитеты должны быть осведомлены о технических изменениях и их влиянии на процессы, чтобы своевременно корректировать RACI и регламенты.
Технологически поддержать интеграцию RACI можно через:
- внедрение рабочего пространства для согласования и утверждения изменений в каталоге, где участники могут видеть статус задач и ответственных;
- использование коннекторов и интеграционных API для автоматизированного обновления метаданных и аудита изменений, что снижает риск рассогласований;
- внедрение шаблонов документов и форм для заявок на изменения, где явно отражены роли и ответственные лица;
- построение системы уведомлений и напоминаний, чтобы участники оставались в курсе изменений в каталоге и связанных регламентов.
С точки зрения культуры, важны следующие аспекты:
- ответственность начинается с руководителей и распространяется по всем уровням ответственности;
- прозрачность и доверие в отношении того, кто и за что отвечает;
- готовность к изменениям: организация должна быть готова перераспределять роли и комитеты по мере роста каталога и изменений в бизнесе;
- постоянное обучение и повышение осведомленности о роли каталога в бизнес-процессах.
Примеры типичных ошибок при интеграции RACI и каталога:
- отсутствие обновления RACI после изменений в организационной структуре;
- слишком сложная или запутанная матрица RACI, которую сложно поддерживать;
- несогласованность между регламентами комитетов и действиями в каталоге;
- игнорирование роли Data Owner в рамках новых доменов данных.
Опыт показывает, что успешная интеграция RACI в процессы и технологии требует не только формального документа, но и реальных механизмов исполнения: регламентированные встречи комитетов, регламент на заявки на изменение, и использование каталога как единого источника достоверной информации. В итоге достигается устойчивое и понятное взаимодействие между бизнесом и технологиями, что позволяет каталогу служить ценностью для организации в целом.
Реализация: шаги внедрения и примеры сценариев внедрения на практике
Практическая реализация организационной модели и RACI для Data Catalog включает последовательную серию шагов, которые можно адаптировать под масштаб и отраслевую специфику организации. Ниже приведены ключевые этапы и рекомендуемые мероприятия, которые помогают перейти от концепций к рабочим процессам.
- Диагностика текущей картины. Оценить существующие роли, регламенты и комитеты в области данных, определить пробелы в управлении метаданными и в ответственности. Сформировать базовую карту доменов данных и существующих владельцев.
- Определение роли и состава RACI. Для каждого критического процесса каталога определить роли, ответственных и участников, а также согласовать формулу RACI. Сохранить структуру в единой базе и обеспечить доступ к ней.
- Формирование комитетов и регламентов. Определить перечень комитетов, их мандаты, встречи, регламент эскалаций и документы, которые они сопровождают. В рамках пилота охватить один или два домена данных и затем масштабировать.
- Разработка operating model каталога. Зафиксировать взаимодействие между бизнес-целями, каталогом и процессами. Включить описание жизненного цикла метаданных, политики доступа, качества данных и отчетности.
- Интеграция каталога с процессами. Обеспечить тесную связь между жизненным циклом метаданных и регламентами комитетов. Включить коннекторы и автоматизированные процедуры для сбора и обновления метаданных.
- Пилотная реализация и обратная связь. Запустить пилот на одном домене, собрать данные о эффективности, узких местах и корректировать RACI и регламенты. Использовать итеративный цикл улучшений.
- Масштабирование и устойчивость. Постепенно расширять модель на новые домены, внедрять дополнительные регламенты, автоматизировать процессы и обеспечить поддержку на уровне всего предприятия.
- Измерение и отслеживание эффективности. Включить метрики по качеству данных, доступности метаданных, времени реакции на запросы, скорости изменений, соответствию регуляторным требованиям.
Примеры сценариев внедрения:
- Малый бизнес-додомен начинает с Data Owner и Data Steward и обеспечивает базовую карту метаданных. Catalog Product Owner отвечает за функциональные детали каталога и собирает обратную связь от бизнес-пользователей.
- Средний бизнес-подразделение внедряет Data Governance Committee и Data Quality Council, чтобы обеспечить контроль над качеством и описанием метаданных в нескольких доменах, с участием Compliance и Security.
- Корпоративная программа разворачивает масштабную архитектуру каталогов, интегрированную с регламентами по безопасности и приватности, с участием Vorstand/Board на стратегическом уровне и распределённых комитетов по доменам.
Что касается технологических примечаний в рамках product-подхода, целесообразно рассмотреть упрощённо интеграцию с готовыми решениями. Примеры существующих open-source проектов, которые часто используются как часть стека каталога данных, — Apache Atlas и Amundsen. Они предоставляют базовые механизмы метаданных, линейности и интеграции с источниками данных, что может снизить временные затраты на реализацию и предоставить готовые паттерны взаимодействия комитетов и процессов. Однако стоит учитывать, что выбор конкретной платформы должен зависеть от потребностей бизнеса, совместимости с существующей инфраструктурой и регуляторных требований.
Key takeaways
- Организационная модель Data Catalog в Data Governance превращает метаданные в управляемый продукт с понятной ответственностью и процедурами принятия решений.
- RACI в сочетании с ролями данных обеспечивает ясность ответственности и ускоряет процессы принятия решений, снижая риски несогласованности.
- Комитеты данных выступают как управляющий и координационный механизм, обеспечивая стратегическое направление и оперативное качество данных.
- Взаимосвязь между ролями, процессами и технологией каталога должна быть поддержана регламентами, шаблонами и интеграциями, чтобы метаданные были надежны и доступны.
- Реализация требует последовательного подхода: диагностика, формирование RACI, создание комитетов, пилотирование, масштабирование и постоянное измерение эффективности.
- Важна культура ответственности и прозрачности: руководители должны демонстрировать примеры принятия решений и ответственности за данные.
FAQ
1 Вопрос: Что такое RACI и зачем он нужен в контексте Data Catalog?
Ответ: RACI — это модель ответственности, которая расписывает роли и их участие в конкретных процессах. В Data Catalog она помогает определить, кто отвечает за создание и обновление метаданных, кто утверждает изменения, кого консультируют и кого информируют. Это снижает дублирование усилий, ускоряет согласование решений и обеспечивает прозрачность по всем шагам жизненного цикла метаданных.
2 Вопрос: Кто должен быть Data Owner в домене данных?
Ответ: Data Owner — это человек или должностное лицо бизнес-подразделения, которое несет ответственность за использование, качество и управление данными в конкретном домене. Владелец определяет требования к данным, согласует правила использования и принимает решения по изменениям, влияющим на активы данных. В больших организациях этот человек может быть назначен на уровне бизнес-единий или функциональных доменов.
3 Вопрос: Как определить роли Data Steward и Data Custodian?
Ответ: Data Steward сосредоточен на описании и качестве метаданных: он поддерживает карточки данных, классификацию и содержание метаданных. Data Custodian отвечает за техническую инфраструктуру: хранение, доступ и безопасность. В связке они работают совместно: Steward обеспечивает качество и описание, Custodian обеспечивает исполнение политик и доступ к данным.
4 Вопрос: Какие комитеты данных необходимы на начальном этапе?
Ответ: В начальной фазе обычно создаются Data Governance Committee (стратегия и регуляторы), Data Stewardship Committee (оперативное управление качеством и описаниями), и при необходимости Security/Privacy и Data Quality Councils. По мере роста можно добавлять архитектурные и отраслевые комитеты. Важно, чтобы регламенты и график встреч соответствовали масштабу организации.
5 Вопрос: Как связать RACI с технологической инфраструктурой каталога?
Ответ: Связь достигается через регламенты действий и автоматизацию: для каждого процесса создаются задачи в системе управления задачами с закреплением ответственных, согласование изменений через регламенты, использование API каталога для автоматического обновления статусов и уведомлений. Это обеспечивает непрерывную синхронизацию между организационной моделью и технической реализацией.
6 Вопрос: Как обеспечить устойчивость организационной модели при росте каталога?
Ответ: Необходимо строить повторяемые процессы и шаблоны, которые можно адаптировать под новые домены, учитывать сценарии изменений в бизнесе и структуре организации. Важно регулярно пересматривать RACI, обновлять регламенты комитетов и проводить периодические тренинги для стейкхолдеров. Масштабирование должно происходить поэтапно, через пилоты и последующую эксплуатацию на уровне предприятия.
7 Вопрос: Какие риски должны быть учтены в процессе внедрения?
Ответ: Основные риски включают неясную ответственность и дублирование ролей, консервацию устаревших метаданных, недостаточную вовлеченность бизнес-подразделений, сопротивление изменениям и проблемы с безопасностью. Управление этими рисками достигается через ясные регламенты, активное участие руководства, регулярный мониторинг и корректировки процессов.
8 Вопрос: Какие примеры практических сценариев внедрения можно привести?
Ответ: Пример 1: пилот в домене продаж — внедрение RACI, создание Data Owner и Data Steward, формирование Data Governance Committee с участием бизнес-подразделения и IT. Пример 2: масштабирование на несколько доменов — расширение RACI, введение Data Quality Council и Privacy/Security Council, усиление интеграций между каталогом и системами управления доступом. Пример 3: интеграция с регуляторной средой — привязка политик к данным, аудит и формирование регламентов соответствия, поддерживаемых каталогом и системами аудита.
9 Вопрос: Как оценивать эффективность организационной модели и RACI?
Ответ: Эффективность оценивается через набор метрик: время обработки изменений в метаданных, доля актуальных записей, уровень соответствия установленным политикам доступа, скорость устранения проблем качества данных, уровень удовлетворенности бизнес-пользователей, частота регламентированных аудитов и результаты аудитов. Регулярная отчетность по этим метрикам позволяет корректировать модель и повышать ценность каталога для бизнеса.
Эта глава охватывает ключевые аспекты организационной модели и RACI в контексте Data Catalog и Data Governance, подчеркивая важность баланса между бизнес-целями, процессами и технологической реализацией. Внедрение требует системного подхода, последовательности действий и сильной управленческой поддержки в условиях динамики данных и регуляторной среды.


