

План внедрения DevOps в организации: дорожная карта и минимально жизнеспособный набор
DevOps для Data Platform объединяет принципы непрерывной интеграции и развёртывания с управлением инфраструктурой как кодом, GitOps и ориентированностью на данные как актив. В этой главе представлена дорожная карта внедрения, концептуальные основы архитектуры, минимально жизнеспособный набор (MVP) и практические схемы реализации для организаций разной зрелости. Рассматриваются критические аспекты интеграции инструментов, обеспечения качества данных, безопасности и управляемости изменений, чтобы переход к DevOps был последовательным, управляемым и измеримым.
В условиях современной цифровой трансформации DevOps выступает не только как набор технических практик, но и как способ организации команд, процессов и контрактов между разработкой, инфраструктурой и эксплуатацией. Для Data Platform это означает переход к кодированной инфраструктуре, повторяемым пайплайнам для обработки данных, поддержке данных как кибер-актива и строгой оценки рисков на каждом шаге развёртывания. Эффективная дорожная карта должна учитывать бизнес-цели, регуляторные требования, специфику данных и прагматическую экономику изменений.
- Архитектура целевой DevOps-платформы для Data Platform: принципы, компоненты и интеграции
- MVP и дорожная карта внедрения: как определить минимально жизнеспособный набор и план по фазам
- Инфраструктура как код и GitOps: паттерны, процессы и практики
- Контроль качества данных, безопасность и соответствие требованиям
- Управление изменениями, релизами и операционная практика: метрики и управление рисками
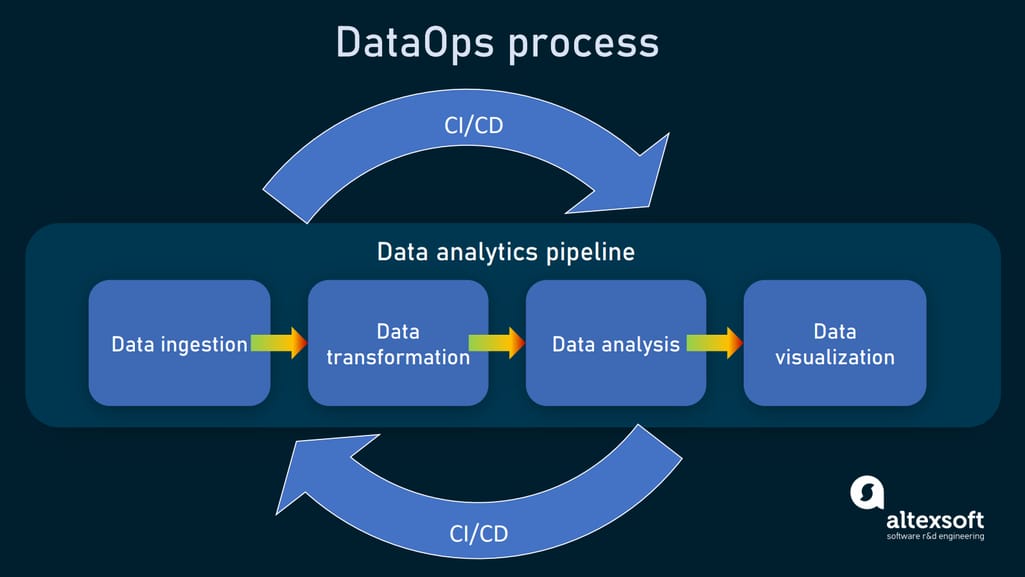
Целевая архитектура и принципы проектирования DevOps для Data Platform
Основные принципы архитектуры
Развёртывание DevOps в Data Platform строится на нескольких взаимосвязанных принципах. Во-первых, инфраструктура должна рассматриваться как код: описания инфраструктурных компонентов, их зависимости и политики развёртывания хранятся в системах контроля версий и проходят через пайплайны изменений. Во-вторых, GitOps становится единым механизмом промо-трансформаций: состояние целевой инфраструктуры и приложений синхронизируется с Git-репозиториями через операторов Kubernetes или аналогичные агенты. В-третьих, платформа рассматривается как продукт: сервисы, доступ к данным, API и пайплайны должны быть задокументированы, версионированы и иметь согласованные SLA/OLA. Наконец, данные — актив организации: управление версиями схем данных, контрактами качества и lineage должно быть встроено в процесс развёртывания и мониторинга.
Эти принципы диктуют требования к архитектуре: модульность и повторяемость, строгий контроль версий всех артефактов (инфраструктура, код пайплайнов, политики доступа), автоматизация тестирования на каждом уровне и поддержка среды разработки и продакшн с минимальным сопротивлением операторов и инженеров данных.
Компоненты и их взаимодействие
Архитектура DevOps для Data Platform охватывает несколько уровней и слоёв:
- Инфраструктура как код (IaC): описывает вычислительную среду, сетевые политики, хранилища данных, сегменты кластера и ресурсы платформы. Примеры инструментов: Terraform, Pulumi.
- CI/CD для данных: пайплайны, которые проверяют код данных, конфигурации, схемы, тестируют преобразования и разворачивают инфраструктуру и сервисы. В качестве примеров инструментов — GitHub Actions, GitLab CI/CD, Jenkins.
- GitOps для платформы: механизм привязки состояния окружения к Git-репозиторию и автоматическое развёртывание через ArgoCD или Flux. Это обеспечивает воспроизводимость и Auditing.
- Об observability: мониторинг, трассировка, логи, алерты и дашборды. Включает Prometheus/Grafana, Loki, OpenTelemetry.
- Безопасность и управляемость: секреты, политики доступа, управление ключами и соответствие требованиям. Часто включают Vault, управляемые секреты облака, политики как код (OPA).
- Качество данных и контрактное тестирование: валидация схем, проверка качества, тесты регрессии на данных, управление данными в проде и ретроспективная проверка.
- Локальность и средовая изоляция: dev, integ, staging и prod с контролируемым продвижением артефактов и согласованными критериями готовности.
Интеграции между компонентами строятся вокруг единых артефактов: репозитория кода, артефактов пайплайна, состояний инфраструктуры и политик безопасности. Важнейшим является единый поток прав доступа и согласованные контракты качества: изменения в коде данных и инфраструктуре валидируются на стадии тестирования до выпуска в продакшн.
Протоколы и интеграции
Вектор интеграций опирается на понятные и устойчивые протоколы: Git как источник истинности, REST/gRPC для сервисов, Events и WebHooks для реактивного взаимодействия между системами, а также протоколы развёртывания (Kubernetes manifests, Helm charts, Terraform модулей). Архитектура должна поддерживать двух и более поставщиков облачных сервисов и частных инфраструктур без потери контроля. Взаимодействие между командами, сервисами и средами должно строиться на стандартизованных контрактах, которые проходят ревью и тестирование на уровне пайплайна.
Глубокая интеграция с системами контроля версий позволяет легко откатывать изменения, повторно использовать модули, отслеживать влияние изменений на данные и инфраструктуру, а также обеспечивать воспроизводимость расчётов и трансформаций. В контексте Data Platform это особенно важно, поскольку даже незначительная ошибка в пайплайне данных может иметь широкий эффект на downstream-потребителей и регуляторные требования.
MVP и минимально жизнеспособный набор
Что включать в MVP
MVP должен предоставить функциональную основу, которая позволяет командами выполнять основные сценарии: сбор изменений, валидацию данных, безопасное развёртывание инфраструктуры и мониторинг. В рамках MVP рекомендуется включить:
- базовую CI/CD для пайплайнов данных: сборка, тестирование схем, валидаторы качества, пакетирование артефактов;
- IaC для инфраструктуры и окружений (dev/stage/prod) с прозрачной политикой версии;
- GitOps для состояния инфраструктуры и сервисов;
- базовую систему мониторинга и логирования;
- секреты и управление доступом, минимальные политики RBAC;
- базовые тесты качества данных: проверки схем, уникальности ключевых полей, валидность форматов.
- политики и контракты безопасности: простые правила доступа и аудит изменений.
V MVP фокусируется на скорости доставки, воспроизводимости и минимизации риска. В этом контексте важно определить набор метрик зрелости и критериев перехода к следующему этапу.
Технологический стек
Для MVP допустимо использовать компактный набор инструментов с хорошей поддержкой сообщества и зрелостью на рынке. Примерный минимальный стек:
- IaC: Terraform для облачной инфраструктуры и Kubernetes-ресурсов; альтернативно Terraform + Helm.
- CI/CD: GitHub Actions или GitLab CI/CD для пайплайнов данных и развёртывания.
- GitOps: ArgoCD или Flux для синхронизации состояния окружений с Git.
- Оркестрация и данные: Kubernetes как платформа исполнения, Apache Spark / Databricks для обработки данных в зависимости от контекста.
- Мониторинг и метрики: Prometheus + Grafana, Loki для логов.
- Безопасность и секреты: Vault или Secrets Manager облака; политики доступа через IAM.
- Контроль качества данных: инструмент для проверки схем и бизнес-правил (напр., Great Expectations как концепция, встроенная в пайплайны).
Приведу концептуальный пример базовой схемы пайплайна для MVP:
- Исходники данных и скрипты в Git; CI выполняет статическую проверку кода и схемы.
- Пайплайн тестирует данные на соответствие схеме и бизнес-правилам, записывает артефакты и версии.
- GitOps обеспечивает развёртывание инфраструктуры и сервисов в тестовой среде; по результатам — переход в продакшн после утверждения.
name: data-pipeline-ci
on:
  push:
    branches: [ main ]
jobs:
  validate:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - name: Run data schema validation
        run: |
          python3 -m pip install -r requirements.txt
          python3 tools/validate_schema.py
Приведённый пример иллюстрирует принцип: код в репозитории управляет и тестирует данные до развёртывания инфраструктуры, а состояние целевой среды синхронизируется через GitOps-процессы.
Применение паттернов в MVP
MVP следует рассмотреть как ядро архитектуры: повторяемый процесс, который можно масштабировать на новые пайплайны. В дальнейших фазах MVP расширяется за счёт включения дополнительных инструментов для ускорения развёртываний, улучшения тестирования и усиления безопасности. Ключевой момент — чёткие пороги готовности для продвижения на следующий уровень зрелости: автоматизированные тесты на уровне данных, более глубокие проверки качества, расширение окружений и улучшение согласованности между командами.
Дорожная карта внедрения DevOps в Data Platform
Фазы и ключевые точки контроля
- Discovery и выравнивание целей
- Согласование целей бизнеса и технических требований к DevOps для Data Platform.
- Оценка текущей инфраструктуры, пайплайнов и процессов развертывания.
- Определение набора KPI и целевых уровней SRE/операционных целей.
- MVP и базовая инфраструктура
- Внедрение IaC для основных компонентов среды (командная платформа, база данных/хранилище, вычислительные кластеры).
- Настройка CI/CD пайплайнов для данных и инфраструктуры.
- Введение GitOps для основных сервисов и окружений.
- Установление базового мониторинга и управления секретами.
- Расширение и стандартизация
- Расширение набора пайплайнов на новые проекты и данные.
- Углубление тестирования данных: валидаторы, контракты, тесты регрессии.
- Введение политики доступа, секретов и аудита на уровне всей организации.
- Расширение мониторинга и улучшение устойчивости: canary/blue-green, SLOs для пайплайнов.
- Экономика изменений и операционная совершенствование
- Формализация процессов выпуска и управления изменениями, включая планирование релизов и rollback.
- Оптимизация затрат на инфраструктуру и пайплайны, внедрение автоматического масштабирования.
- Постоянная оптимизация процессов, обучение команд и развитие компетенций.
Этапы внедрения и контрольные точки
- Определение архитектурных паттернов, модульной структуры и границ ответственности команд.
- Внедрение единых стандартов для кода инфраструктуры, пайплайнов и политик безопасности.
- Внедрение политики качества данных и контрактов, встраивание проверки качества в каждый пайплайн.
- Планирование перехода к более продвинутым практикам GitOps и IaC, расширение покрытия и усиление аудита.
Инфраструктура как код и GitOps: паттерны и практики
IaC и средовые паттерны
Инфраструктура как код обеспечивает воспроизводимость и прозрачность развёртываний. Для Data Platform полезны следующие паттерны:
- Модулярная структура: разделение инфраструктуры на модули (сетевые настройки, хранилище данных, вычислительная платформа).
- Версионирование и ревью изменений: каждое изменение инфраструктуры проходит код-ревью и тестирование в изолированной среде.
- Управление состоянием: хранение состояний Terraform в защищённом remoto backend и поддержка блокировок для предотвращения гонок.
- Средовые политики: dev/stage/prod с автоматическим промоутингом артефактов по согласованию.
GitOps обеспечивает непрямую связь между кодом и состоянием среды: изменения в Git-репозитории приводят к автоматическому обновлению целевых окружений через оператор GitOps. Это упрощает аудит, восстановление после сбоев и ускорение выпуска.
GitOps и паттерны развёртывания
Гид для GitOps-платформы обычно включает:
- Состояние приложений и инфраструктуры определяется в Git-репозитории.
- Оператор (ArgoCD/ Flux) наблюдает за состоянием и синхронизирует целевые кластеры.
- Политики доступа и approval-процедуры включаются в пайплайны и модули для обеспечения безопасного выпуска.
В контексте Data Platform использование GitOps помогает справляться с разнообразием сред и разных кластеров, объединяя управление конфигурациями и данными в единый поток изменения.
Безопасность и управление секретами
Безопасность должна быть встроена с самого начала. Практики включают:
- Управление секретами через специализированные механизмы (Vault, облачные Secrets Manager) с ограничением доступа и аудитом.
- Политики доступа на основе ролей (RBAC) и контроль доступа на уровне сервисов.
- Политики как код (OPA) для верификации конфигураций и соответствия требованиям.
- Регулярный аудит изменений и ретроактивная проверка конфигураций на соответствие регламентам.
Контроль качества данных, безопасность и соответствие требованиям
Контроль качества данных
Контроль качества данных должен быть встроен в каждую стадию пайплайна. Элементы контроля:
- Валидация схем и форматов данных (schema validation) на входе и выходе пайплайнов.
- Контракты данных между производителями и потребителями (data contracts).
- Тестирование данных: регрессионные тесты на данные, проверка значений, допустимых диапазонов и уникальности ключей.
- Набор синтетических данных для тестирования и обучения моделей без воздействия на продакшн.
Эти практики минимизируют риск нарушения качества данных и позволяют быстро обнаруживать дефекты на ранних этапах.
Безопасность и соответствие требованиям
Для обеспечения соответствия требованиям организации применяются политики и процессы:
- Контроль доступа, аудиты и журналы событий на уровне операций.
- Секреты и ключи защищаются через централизованные сервисы и хранятся в зашифрованном виде.
- Мониторинг аномалий доступа и неправильной конфигурации.
- Учет регуляторной нагрузки: хранение данных, трансграничная передача, хранение журналов и ретенции.
Open Policy Agent (OPA) может служить механизмом проверки политик в пайплайнах и инфраструктуре, обеспечивая единый подход к безопасной конфигурации и соответствию требованиям.
Метрики, управление изменениями и операционные практики
Метрики и цели
- Метрики DevOps (DORA): Lead Time for Changes, Deployment Frequency, Change Failure Rate, MTTR.
- Метрики качества данных: доля валидированных записей, процент прохождения контрактов данных, задержка задержки между источником и потребителем.
- Метрики операционной устойчивости: время восстановления после инцидентов, доля автоматических откатов, частота сбоев в пайплайне.
Эти показатели позволяют управлять прогрессом внедрения и определить области для улучшения. Они должны быть встроены в управляющие панели и регулярно обсуждаться на операционных встречах.
Управление изменениями и релизами
Управление изменениями в Data Platform требует прозрачности и согласованных процедур:
- PR-ревью и контроль качества кода инфраструктуры и пайплайнов.
- Утверждение изменений через процесс approvals и gate-релизы.
- Применение паттернов canary и blue-green для минимизации риска при релизах.
- Постепенный переход к автоматическим развёртываниям по мере роста доверия к пайплайнам и тестам.
Эксплуатационные практики должны включать план incident response, rollback-планы и набор регламентированных действий в случае возникновения инцидентов.
Key takeaways
- DevOps для Data Platform требует интеграции IaC, CI/CD и GitOps с акцентом на данные как актив и управление качеством данных.
- MVP должен обеспечить воспроизводимую инфраструктуру, пайплайны данных и базовый мониторинг с минимальным риском.
- Архитектура должна быть модульной, поддерживать средовую изоляцию и сопровождаться полными контрактами и политиками.
- GitOps обеспечивает прозрачность, аудит и надёжность в развертываниях, а IaC — воспроизводимость и контроль версий.
- Безопасность и соответствие требованиям должны быть встроены в процесс на ранних стадиях через политики как код и управление секретами.
- Метрики DevOps и качества данных позволяют объективно оценивать прогресс и управлять приоритетами.
- Внедрение следует рассматривать как эволюцию: от MVP к расширению, поддержке культуры совместной ответственности и постоянной оптимизации.
FAQ
Что является основой MVP в DevOps для Data Platform?
MVP фокусируется на создании базовой инфраструктуры как кода, пайплайнов для данных, GitOps-процессов и базового мониторинга, а также на первых тестах качества данных и политике безопасности. Это позволяет быстро запустить рабочий цикл для нескольких проектов и постепенно наращивать покрытие.
Какие инструменты выбрать для IaC и GitOps?
Рекомендуется начинать с Terraform для инфраструктуры и ArgoCD как GitOps-решение для синхронизации состояния окружений. Для разработки и тестирования можно использовать Terraform Modules и Helm-чарты. В плане секретов — Vault или облачный Secrets Manager с централизованной политикой доступа.
Как организовать роли и ответственность в DevOps для Data Platform?
Необходимо определить платформенные команды (Platform Engineers) и команды данных (Data Engineers/Scientists). Platform Engineers несут ответственность за инфраструктуру и пайплайны, Data Engineers — за логику обработки данных и тесты. Вводятся роли SRE для эксплуатации и обеспечения доступности.
Как обеспечить безопасность и соответствие требованиям на ранних этапах?
Включение политики доступа и аудита с самого начала, использование секретов и контроля доступа, политики как код (OPA) для валидации конфигураций и процедур регулярного аудита. Это повышает доверие к пайплайнам и снижает риски эксплуатации.
Как интегрировать контроль качества данных в пайплайны?
Разрабатываются контракты данных, схемы и валидаторы, автоматизированные тесты на валидность форматов и значений, а также тестирование на регрессию и устойчивость к изменениям источников данных.
Какие паттерны релизов применяются в Data Platform?
Использование canary и blue-green развертываний, а также этапов промоутирования артефактов между средами. Это сводит к минимуму риск и позволяет тестировать влияние изменений без воздействия на продакшн.
Как измерять успех внедрения DevOps в организации?
Через DORA-метрики и метрики качества данных. Успех измеряется сокращением времени вывода изменений, увеличением частоты релизов, снижением количества инцидентов и улучшением качества данных.
Как управлять изменениями и снижать риск миграций?
Планирование изменений через четко определённые этапы, детальные инструкции по rollback, автоматизированное тестирование и подготовка среды для безопасного перехода. Важна поддержка документированных регламентов и процедур.
Какие сложности чаще всего возникают на пути внедрения и как их преодолеть?
Среди частых проблем — сопротивление изменениям, нехватка квалифицированных кадров, расхождение между бизнес-целями и техническим дизайном, нехватка данных для тестирования и сложности интеграции с существующими системами. Преодоление требует вовлечения бизнес-пользователей, обучения, постепенной эволюции архитектуры и четкого управления изменениями.
Как интегрировать внешние данные и регуляторные требования в DevOps-процессы?
Необходимо заранее определить требования к хранению и обработке данных, правила доступа и аудит, обеспечить безопасный обмен данными через контрактные интерфейсы и политики доступа, а также включить соответствие в тестовые скрипты и мониторинг.


