

Стратегии применения Trino в корпоративной среде
Trino выступает как распределённая SQL-платформа для объединённой аналитики. В условиях корпоративной экосистемы задача состоит не только в запуске отдельных запросов, но и в обеспечении согласованной архитектуры, управляемого доступа к данным, экономичной эксплуатации и высокой адаптивности к требованиям регуляторов и бизнеса. В этой главе рассмотрены стратегии применения Trino в условиях большого объёма источников, разнообразной инфраструктуры и строгих требования к управлению данными. Обсуждаются паттерны архитектуры, подходы к управлению метаданными, безопасность и комплаенс, а также операционные практики, которые позволяют превратить техническую платформу в устойчивый бизнес-метроном.
Trino в корпоративной среде выступает узлом интеграции между различными сегментами данных: дата-хаусами, озёрными хранилищами, приложениями, потоками и внешними источниками. Эффективная реализация требует сбалансированного подхода к архитектуре, управлению доступом, распределению вычислительных ресурсов и процессам эксплуатации. В рамках данного раздела приводятся принципы, которые помогут сформировать реалистичную дорожную карту внедрения, минимизировать риски и обеспечить соответствие требованиям безопасности и регуляторов.
Краткое содержание главы
- Архитектурные паттерны и принципы проектирования Trino в корпоративной среде.
- Управление данными, безопасность, идентификация пользователей и комплаенс.
- Масштабируемость, производительность и контроль затрат при эксплуатации Trino.
- Интеграции источников данных, управление метаданными и форматами таблиц.
- Внедрение и операционная практика: процессы, DevOps и зрелость организации.
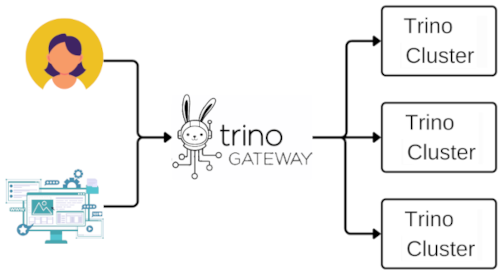
Архитектурные паттерны Trino в корпоративной среде
Корпоративная аналитика часто требует объединения данных из разнородных источников: хранилищ данных, озёр, потоков и внешних систем. Trino обеспечивает федеративный доступ к этим данным через коннекторы и каталоги, что позволяет выполнять единые аналитические запросы без копирования и перемещения больших массивов данных. В рамках корпоративной стратегии важно выбрать подходы к развертыванию, распределению вычислений и управлению каталогами так, чтобы обеспечить надежность, безопасность и предсказуемость затрат.
Архитектура каталогов и метаданных
Единство доступа к данным во многом определяется способом организации каталогов и схем. В крупных организациях целесообразно сформировать централизованный слой каталога либо гибридную модель, когда часть метаданных управляется централизованно, а часть — на уровне отдельных бизнес-доменов. Варианты:
- централизованный каталог на базе единого Hive Metastore или Iceberg Metastore в связке с Iceberg или Delta-таблицами;
- федеративная модель, где локальные каталоги поддерживаются внутри бизнес-доменов, но обеспечивают согласованное представление общих сущностей через общую схему отражения данных.
Такой подход снижает риск несогласованности схем и упрощает поддержку регуляторных требований. В рамках архитектуры следует определить принципы версионирования схем, совместимости форматов и стратегию эволюции метаданных: какие изменения требуют миграции, какие — совместимы с текущими клиентами, и как осуществляется откат.
Встраивание Trino в корпоративную облачную и гибридную инфраструктуру
Trino поддерживает развертывание как в облаке, так и в локальной инфраструктуре, а также гибридные конфигурации. Эффективная стратегия включает разделение вычислений и хранения (compute vs storage) и применение многоуровневого контроля доступа. В облаке полезны такие паттерны, как:
- выделение отдельных пулов воркеров под конкретные бизнес-подразделения или проекты, чтобы обеспечить устойчивые SLA;
- активное использование резервирования узлов координации для повышения отказоустойчивости;
- настройка политики масштабирования в зависимости от нагрузки и ожиданий по задержкам.
В рамках корпоративной архитектуры полезно рассмотреть внедрение Data Mesh-подхода: домены данных могут обладать своими каталогами и правами доступа, но должны соблюдать единые принципы глобального управления данными и согласованности именований. Реализация такого подхода требует четкой договорённости между бизнес-единицами, регламентов по доступу, а также автоматизированного мониторинга согласованности между доменами.
Безопасность и изоляция между витринами данных
Безопасность должна быть встроена на всех уровнях архитектуры. В корпоративной среде применяются ортогональные стратегии: аутентификация, авторизация и аудит. В сочетании с Trino это выражается в следующем наборе практик:
- интеграция со системами идентификации и управления доступом (OIDC-клиенты, LDAP/AD, Kerberos) для единой аутентификации пользователей;
- применение политики доступа на уровне данных через внешние движки управления доступом (например, Apache Ranger) и встроенные возможности Trino по управлению пользователями и ролями;
- реализация маскирования данных и ограничений по уровню доступа, чтобы пользователи видели только разрешимые наборы столбцов и строк, в рамках существующих регуляторных требований;
- аудит и трассировка запросов: кто, когда и к каким данным обращался, с возможностью детектирования аномалий и инцидентов.
Важно обеспечить согласование между требованиями регуляторов и практиками корпоративной безопасности: например, требования к GDPR, отраслевые нормы или локальные регуляторные режимы могут диктовать хранение метаданных, сроки хранения логов и требования к журналированию доступа. В этой части полезна интеграция с существующими системами аудита и реестрами политик, чтобы изменение прав доступа отражалось в автоматизированной отчетности и соответствовало процедурам комплаенса.
Архитектура данных и совместимость форматов
Выбор форматов и способов хранения влияет на производительность и устойчивость системы. Популярные паттерны включают:
- использование таблиц формата Iceberg/Hudi для контроля схем, эффективного обновления и поддержки time travel, что упрощает эволюцию данных и регламентированное управление версиями;
- поддержка разнотипных источников через коннекторы: S3/ADLS как хранилища данных, реляционные источники через JDBC, потоковые источники через Kafka и т. п.;
- централизованный подход к ветрине данных, где бизнес-единицы могут публиковать свои наборы данных в формате, понятном всем потребителям, и с соблюдением общих принципов качества данных.
Расчётная логика и принципы выборки данных должны учитывать характер источников: для больших озёрных хранилищ предпочтительнее качественный партиционирование, эффективная фильтрация по дате и ключам, а для потоковых источников — низкая задержка и устойчивость к изменению модели данных.
Управление данными, безопасность и комплаенс
Эта часть схемы отражает требования к идентификации, доступу, контролю над данными и соблюдению регуляторных норм. В корпоративной среде зачастую требуется строгая изоляция данных между подразделениями, единая политика аудита и возможность аудита по каждому запросу.
Управление идентификацией и доступом
Идентификация пользователей должна основываться на централизованной системе аутентификации. Рекомендуется:
- внедрять единый вход через OIDC/SSO и управляющие сервисы, внедрять многофакторную аутентификацию там, где это возможно;
- разделять роли по функциональным задачам: аналитики, дата-инженеры, администраторы каталога, вендорная поддержка;
- использовать внешнюю систему авторизации для централизованного контроля над правами доступа к источникам данных через политики, которые применяются к запросам Trino на уровне координатора и воркеров.
Вместе с этим следует определить принципы наименования ролей и сопоставления их с бизнес-единицами, территориями и доменами данных. Вопрос совместимости между локальными политиками и глобальной политикой доступа может стать источником конфликтов, поэтому важна документированная карта прав и периодическая синхронизация:
- роли и привязки к данным и источникам;
- периодичность обновления политик;
- процедуры аудита доступа к данным и поведения пользователей.
Контроль доступа на уровне данных и маскирование
Работа с чувствительными данными требует дополнительных механизмов защиты. Практики включают:
- реализацию маскирования столбцов и динамического ограничения доступа к столбцам в зависимости от роли;
- применение фильтров на уровне строк через контекст пользователя и политики доступа, чтобы пользователи с ограниченными правами видели только допустимые подмножества данных;
- аудит изменений в политике доступа: кто, какие правила добавил/изменил и когда.
Важно учитывать, что в Trino известны механизмы интеграции с внешними системами управления доступом. Правильная реализация этими механизмами обеспечивает единый контроль и снижает риск несоответствий между различными источниками данных и потребителями.
Управление каталогами, версиями схем и комплаенс
Эффективное управление каталогами требует чёткой политики версионирования схем и совместимости форматов. Рекомендуется:
- поддерживать версионирование схем на уровне каталога и применять миграции без прерывания обслуживания требований;
- документировать изменения в схемах и регистрировать влияние на существующие запросы и отчёты;
- внедрять процедуры регламентированного тестирования при изменениях, чтобы предотвратить регрессии в аналитике и обеспечить предсказуемость для потребителей данных.
Гармонизация процессов изменения схем и контроля версий снижает риск несогласованности данных и ошибок в аналитике, особенно при объединении данных из множества источников.
Интеграция с существующими системами безопасности
Интеграция Trino с корпоративной безопасностью должна быть тесной и непрерывной. В силу этого целесообразно рассмотреть интеграцию:
- с системами централизованной идентификации и авторизации (LDAP/AD, OIDC);
- с системами аудита и мониторинга безопасности, чтобы каждый запрос к данным сопровождался трассируемостью и мог быть воспроизведён для регуляторного аудита;
- с существующими политиками управления доступом на уровне хранилищ, чтобы единая политика применялась независимо от источника данных.
В рамках интеграции рекомендуется реализовать постоянный обмен политиками между Trino и системами управления доступом, чтобы изменения в регуляторной политике автоматически отражались в настройках аналитической среды.
Масштабируемость, производительность и контроль затрат
Корпоративная аналитика оперирует большими объемами данных и высоким количеством одновременных запросов. Эффективное использование Trino требует сбалансированного управления вычислительными ресурсами, оптимизации запросов и контроля затрат без потери предсказуемости отклика.
Масштабирование вычислений и управление ресурсами
Технологическая архитектура должна поддерживать горизонтальное масштабирование: добавление воркеров, настройка различной мощности узлов, управление очередями запросов. Важны политики:
- разнесение вычислительных и потребительских задач по кластерам под конкретные типы workloads (ad-hoc анализ, регулярные выгрузки, потоковая аналитика);
- настройка лимитов на параллелизм и очередность для предотвращения перегрузок в пиковые периоды;
- мониторинг задержек и доступности координатора, чтобы оперативно реагировать на деградации.
Эти принципы помогают обеспечить устойчивую производительность и предсказуемую стоимость исполнения запросов в условиях растущей нагрузки.
Оптимизация запросов и функционирование движка
Trino эффективен благодаря возможностям:
- predicate pushdown и фильтрацию на уровне источников данных, что значительно уменьшает объем затрачиваемых ресурсов;
- параллельной обработке джоин-процессов и использованию распределённых алгоритмов;
- динамическим фильтрам и стратегиями распараллеливания, которые снижают операционные задержки.
Для корпоративной практики важно обеспечить единый набор руководство по оптимизации запросов, включая базовые шаги по идентификации медленных запросов, исправлению неэффективной логики джойнов и выбора подходящих форматов хранения.
Управление затратами и производительность
Контроль затрат включает:
- создание политик конвейеров загрузки и исполнения запросов с учётом бизнес-важности данных;
- применение кэширования на уровне источников или промежуточного кэширования, если это поддерживается инфраструктурой заказчика;
- регулярное проведение нагрузочного тестирования и создание дорожной карты оптимизации в зависимости от реальных сценариев использования.
Баланс между быстротой отклика и стоимостью вычислений достигается через ясное разделение доменов, контроль над приоритетами запросов и прозрачную отчётность по затратам.
Мониторинг и операционная устойчивость
Эффективная эксплуатация требует системы мониторинга и алертинга:
- сбор метрик по времени ответа, загрузке воркеров, пропускной способности, частоте ошибок;
- журналирование запросов и трассировка выполнения для аудита и расследования инцидентов;
- механизмы автоматического восстановления и повторного выполнения критических процессов.
Такие практики обеспечивают предсказуемость сервиса и позволяют быстро определить узкие места в инфраструктуре.
Интеграции источников данных и управление метаданными
Успешная реализация стратегии Trino зависит от того, как организация организует интеграцию источников данных и управление метаданными. В корпоративной среде требуется единый подход к моделированию данных, их каталогизации и доступности для потребителей.
Подключения и паттерны интеграции
Trino поддерживает широкий спектр коннекторов: к озёрным хранилищам, системам управления данными, потоковым источникам и базам данных через JDBC. В корпоративной среде полезно выработать набор стандартных паттернов:
- единый каталог источников с нормализацией именований и согласованными правилами версионирования;
- централизованные правила обработки данных при чтении и источниках с различной структурой, включая форматы Iceberg/Hudi для таблиц с эволюцией схем;
- стратегия обновления схем и миграций, которая обеспечивает непрерывность бизнеса при изменениях моделей данных.
Форматы данных и управление версиями
Использование форматов, поддерживающих эволюцию данных, таких как Apache Iceberg или Apache Hudi, упрощает управление временем и версионированием изменений. Это особенно важно в условиях многодоменного доступа: разные аналитические команды могут полагаться на одни и те же данные, но с различными требованиями к временным окнам и версионированию. В результате становится проще реализовать требования к consent-based access и отслеживанию изменений.
Управление метаданными и качество данных
Метаданные — это контракт между данными и аналитиками. Для корпоративной среды рекомендуется:
- развивать единый словарь бизнес-терминов и согласованные схемы именования;
- внедрять политики качества данных: валидность, полнота, консистентность, своевременность;
- обеспечивать мониторинг качества данных и уведомления об отклонениях, чтобы своевременно обнаруживать проблемы и снижать риск ошибок в отчетности.
Примеры сценариев интеграции
- ELT-подход: данные извлекаются из источников и обогащаются на уровне аналитического слоёв Trino, после чего результаты предоставляются потребителям без повторного перемещения данных.
- Федеративная аналитика: единый слой запросов к источникам, которые хранятся в разных хранилищах; пользователи получают целостную картину без необходимости копирования данных в централизованное хранилище.
Внедрение и операционная практика: процессы, DevOps и зрелость организации
Чтобы Trino стал устойчивой частью корпоративной аналитики, необходимы регламентированные процессы, управляемые политики и прозрачная дорожная карта внедрения. В этом разделе рассматриваются организационные аспекты и практики эксплуатации.
Руководство проектами и управление изменениями
Успешное внедрение требует чётких ролей и ответственности, а также детального плана миграции:
- определение целевых бизнес-целей и ожидаемых KPI;
- формирование команд: data engineers, data analysts, SRE/DevOps, архитектура данных и бизнес-единицы;
- механизмы управления изменениями: версии каталога, миграции схем, rollout-планы и rollback-стратегии;
- риск-менеджмент: оценка влияния изменений на операционные процессы и отчётность.
DevOps и управление жизненным циклом Trino
Эффективная операционная практика опирается на принципы DevOps и непрерывной интеграции/развёртывания:
- хранение конфигураций и инфраструктуры как код (IaC), управление версиями и аудит изменений;
- автоматическое тестирование запросов и схем до развёртывания в продакшн;
- CI/CD для каталогов и политик доступа, включая миграции и регрессионные тесты;
- процедурная регламентированность: как реагировать на инциденты, как восстанавливать сервис и какие шаги предпринимать после обновлений.
Мониторинг, безопасность и устойчивость
Мониторинг должен охватывать:
- показатели доступности, задержки и пропускной способности;
- безопасность и аудит: логирование доступа и изменений политик;
- устойчивость к сбоям: планы на случай выхода из строя узлов, резервирование и восстановление данных.
В корпоративной практике особое внимание уделяется совместимости с существующими системами мониторинга и аварийного восстановления, чтобы обеспечить непрерывность бизнес-процессов и минимизировать потери.
Дорожная карта зрелости
Для перехода от пилотной реализации к полноценной эксплуатации полезно строить дорожную карту зрелости:
- этап 1: пилот на ограниченном наборе данных и ограниченном наборе пользователей;
- этап 2: расширение каталога, внедрение политики безопасности и базовых практик мониторинга;
- этап 3: масштабирование на всю организацию, формирование центров компетенций, полная автоматизация процессов миграций и обновлений;
- этап 4: достижение управляемого масштабирования, устойчивости и согласованности во всех бизнес-единицах.
Такая дорожная карта позволяет управлять ожиданиями бизнеса, минимизировать риски и обеспечить системную поддержку изменений.
Key takeaways
- Trino позволяет реализовать единый слой аналитики поверх разнородных источников данных, но для корпоративной среды необходима продуманная архитектура каталогов и управления данными.
- Безопасность и комплаенс должны быть встроены в стратегию внедрения через интеграцию с системами идентификации, политиками доступа и аудитом.
- Эффективность эксплуатации достигается за счёт сбалансированного масштабирования вычислений, оптимизации запросов и контроля затрат.
- Форматы таблиц с поддержкой эволюции данных (Iceberg/Hudi) и чёткая стратегия интеграции источников упрощают управление данными и их качеством.
- Организационные процессы, DevOps-практики и зрелость управления данными являются ключевыми факторами успеха внедрения Trino в корпоративной среде.
FAQ
Какие архитектурные паттерны наиболее подходят для внедрения Trino в крупной организации?
- В крупных компаниях чаще выбирают гибридный подход: центральный слой каталога и региональные/доменные каталоги под эгидой Data Mesh. Это обеспечивает баланс между единообразием управления данными и автономией команд. Важно обеспечить согласование по именованию сущностей, политик доступа и данным качеством. Также следует вынести вычисления на центральный кластер с высокой доступностью и резервированием, чтобы обеспечить предсказуемость SLA.
Как обеспечить безопасность и соответствие регуляторным требованиям в Trino?
- Необходимо интегрировать централизованные системы аутентификации (OIDC/SSO, LDAP) и внешние движки управления доступом (например, Apache Ranger). Важно внедрить политики доступа на уровне данных и журналирование запросов для аудита. Маскирование данных и ограничение доступа к столбцам и строкам позволяют защитить чувствительную информацию. Регулярная проверка политик и связь их изменений с регуляторной документацией — критично для соблюдения комплаенса.
Какие подходы к управлению метаданными и версиями схем наиболее надёжны в среде с множеством источников?
- Рекомендуется централизованный или гибридный каталог с поддержкой версионирования схем и миграций, которые не разрушат существующие отчёты. Использование форматов Iceberg/Hudi обеспечивает эволюцию схем и time travel, что упрощает согласование между командами и регуляторами. Важно документировать изменения, тестировать миграции на копиях данных и иметь план отката.
Какие практики помогают управлять затратами на выполнение запросов в Trino?
- Оптимизация запросов, попутно с использованием разделения вычислений по кластерам и полиций приоритетов, позволяют снизить пиковые затраты. Внедрение кэширования там, где возможно, и проведение регулярных нагрузочных тестирований помогут держать расходы под контролем. Нормализация метрик затрат и прозрачная отчетность для бизнес-пользователей способствуют принятию управленческих решений.
Как организовать интеграцию источников данных и обеспечить единое представление?
- Вводится единый слой представления данных, где источники нормализуются по именам и форматам. Использование Iceberg/Hudi для таблиц с эволюцией схем упрощает миграции. Важно установить общий словарь и правила именования, чтобы аналитики могли находить данные независимо от их источника. Регулярное обновление и синхронизация метаданных между источниками снижает риск рассинхронизации.
Какие роли и процессы необходимы для поддержки DevOps-подхода в Trino?
- Нужны команды по данным, инженеры по данным/DevOps, администратора каталога и специалисты по безопасности. Внедряется CI/CD для каталогов, миграций схем и политик доступа, а также автоматизированное тестирование запросов и регрессионные тесты. Принципы IaC помогают управлять инфраструктурой и обеспечивают повторяемость развёртываний.
Какие риски стоит учитывать при внедрении Trino и как их минимизировать?
- Основные риски: несовместимость версий источников данных, сложности в поддержке единых политик доступа, перегрузка кластера при пиковых нагрузках, недостаток квалифицированного персонала. Их минимизируют через плановую дорожную карту зрелости, чётко определённые правила управления данными, автоматизированное тестирование и мониторинг, а также предусмотрение резервирования ресурсов.
Как обеспечить устойчивость к регуляторным изменениям и изменениям бизнес-правил?
- Стратегически важно держать политики доступа и требования к данным в отдельном слое конфигурации, обновление которых инициирует регламентированный процесс изменения. Внедрение процессов аудита и документирование изменений в политике облегчает адаптацию к новым регуляторным требованиям без значительных модификаций кода запросов.
Какие примеры открытых технологий полезны в рамках проекта Trino в корпорации?
- Apache Iceberg и Apache Hudi часто используются как таблицформатные решения, поддерживающие эволюцию данных и временные версии. Apache Ranger может служить внешним механизмом управления доступом для сложных политик. Кроме того, Keycloak или аналогичные решения для управления идентификацией и единым входом способствуют реализации безопасной и масштабируемой аутентификации. Важно выбирать не более 1–2 решений на раздел и сосредоточиться на их интеграции.
Какие практики документирования и обучения сотрудников помогают внедрению успешной аналитики на Trino?
- Важны обучающие курсы по архитектуре и операциям Trino, документирование политики доступа и правил именования, а также регламентированные руководства по работе с каталогами и схемами. Регулярные ревью архитектуры с участием бизнес-пользователей и технических команд позволят поддерживать согласованность и ускорить адаптацию новых источников данных к платформе.


