

Метрики эффективности безопасности: KPI, показатели безопасности процессов
Безопасность дата-платформ представляет собой комплексную систему из политик, механизмов и процессов, направленных на защиту доступа, целостности и конфиденциальности данных. Эффективность таких механизмов оценивается не по одному индикатору, а по совокупности KPI, которые отражают состояние систем, их способность обнаруживать инциденты, восстанавливаться после них и поддерживать бизнес-цели. В этой главе раскрываются архитектурные принципы формирования метрик безопасности, методы расчета и интеграции KPI в оперативные и управленческие процессы, а также практические подходы к принятию решений на основе данных мониторинга и аудита.
Эти KPI ориентированы на современные дата-платформы, где данные циркулируют между облаками и локальными средами, где доступ к данным регулируется на уровне политик и ключей шифрования, а журналы и трассировки должны быть полнофункциональными и доступными для аудита. Рассматриваются как архитектурные решения для сбора и нормализации данных, так и конкретные показатели производительности безопасности процессов: от количества попыток несанкционированного доступа до скорости реакции на инциденты и качества журналирования.
- Краткое содержание главы
- Архитектурный контекст: как KPI встроены в компоненты дата-платформы и какие данные необходимы для расчета.
- KPI по безопасности: доступны, шифрование, аудит и управление инцидентами — метрики, формулы и пороги.
- Мониторинг, интеграции и алгоритмы расчета KPI: схемы потоков данных, роли SIEM, IAM, DLP, OPA, интеграции и примеры вычислений.
- Практические рекомендации по внедрению KPI в процессы и практике управления безопасностью.
Архитектурный контекст: как KPI вписываются в дата-платформу
Безопасность дата-платформ должна быть встроена в архитектуру на нескольких уровнях: от защиты доступа и шифрования до полноты и достоверности аудиторских журналов. KPI здесь выступают как контракт между архитектурой и бизнес-целями: они устанавливают ожидаемые уровни безопасности, помогают отслеживать прогресс и указывают на узкие места.
-
Основные компоненты дата-платформы, которые влияют на KPI:
- Identity and Access Management (IAM) для контроля аутентификации и авторизации; роль-правила и политики доступа к данным.
- Шифрование на уровне данных (TDE/field-level encryption) и управление ключами (KMS).
- Журналирование и аудит (Audit trails) с централизованным сбором и нормализацией событий.
- Управление данными и каталогизация (Data Catalog) для отслеживания доступа и соответствия.
- Мониторинг и SIEM/EDR для обнаружения аномалий и реагирования на события.
- Инструменты политики и контроля доступа на уровне выполнения (OPA, Ranger, аналогичные механизмы).
-
Источники данных для KPI:
- Журналы доступа к данным: кто, когда, какой объект, какое действие.
- Журналы аутентификации: успешные и неуспешные попытки входа, многофакторная аутентификация.
- Журналы операций шифрования и использования ключей: создание, обмен, ротация, доступ к ключам.
- Журналы аудита изменений конфигураций и политик доступа.
- Метрики производительности и времени отклика систем защиты (SIEM, мониторинг активности, реакция на инциденты).
-
Протоколы и интеграции:
- Протоколы безопасности должны поддерживать единый поток событий: структурированные сообщения об инцидентах, события доступа и изменения политик.
- Интеграции между источниками журналов и хранилищами данных должны быть устойчивыми к дублированию и потере данных, с обеспечением согласованности временных меток.
- Механизмы агрегации и нормализации данных позволяют сравнивать события из разных источников на уровне KPI.
-
Архитектурные шаблоны для достижения согласованности KPI:
- Централизованный конвейер событий с использованием queue/broker-систем (например, Kafka) и централизованного хранилища журналов.
- Слоистая модель мониторинга: локальные сборы журналов, агрегация на уровне узла, затем централизованный анализ.
- Применение политики на уровне выполнения (policy-as-code) через OPA или аналогичные двигатели, чтобы KPI отражали реальное состояние соответствия требованиям.
-
Пример реализации интеграции:
- Инцидент, связанный с попыткой несанкционированного доступа, попадает в SIEM и транзитом в систему управления инцидентами. При этом часть данных о доступе связывается с данными из IAM и ключевого управления, чтобы определить MTTR и качество аудита.
-- Пример SQL-запроса для расчета доли успешных аутентификаций за период
SELECT
  COUNT(*) AS total_attempts,
  SUM(CASE WHEN is_success THEN 1 ELSE 0 END) AS successful_attempts,
  SUM(CASE WHEN is_success THEN 1 ELSE 0 END) * 100.0 / COUNT(*) AS success_rate_pct
FROM auth_logs
WHERE ts BETWEEN :start_ts AND :end_ts;
- Важно помнить: KPI не должны быть абстрактными. Они должны быть привязаны к конкретным архитектурным решениям и бизнес-целям, таким как соответствие регуляторным требованиям, минимизация потерь данных и поддержание доверия к аналитическим процессам.
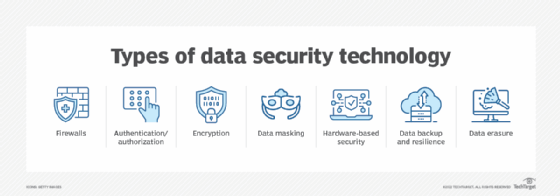
KPI и показатели безопасности процессов
Ключ к эффективной системе KPI — это конкретика в определении метрик, единицы измерения и методики расчета. Ниже представлены основные категории показателей: доступ, шифрование, аудит и управление инцидентами, а также принципы их расчета, пороговые значения и контроль за качеством данных.
-
Доступ и аутентификация
- Частота несанкционированных попыток доступа на единицу времени.
- Доля неудачных попыток аутентификации, скорректированная по профилю риска.
- Среднее время подтверждения вызова подозрительной аутентификации (TTD — time to detect) и среднее время реагирования (TTR — time to respond).
- Принципы: соответствие политик доступа, своевременная блокировка подозрительных сессий, минимизация ложных срабатываний.
-
Шифрование и управление ключами
- Доля зашифрованных данных на критически важных коллекциях и в отчетности по данным с ПДН/PII.
- Скорость ротации ключей и частота обновления политик доступа к ключам.
- Проверка соответствия требованиям по устойчивости к компрометации и резервному копированию ключей.
-
Аудит и журналирование
- Полнота журналов: доля событий, которые могут быть воспроизведены и сверены.
- Задержка передачи и доступности журналов (latency) для аналитики безопасности.
- Точность временных меток и согласование с временем событий в разрезе распределенной инфраструктуры.
- Верификация целостности журналов: подписи, хэширование, нечумость изменений.
-
Управление инцидентами и реагирование
- MTTR (mean time to repair) и MTBF (mean time between failures) в контексте инцидентов.
- Время обнаружения (MTTD) и скорость эскалации.
- Доля инцидентов, закрытых в рамках SLA, и доля инцидентов, повторно выявленных в рамках периода.
- Эффективность уведомления и качество постинцидентного анализа.
-
Формулы и примеры расчета
- MTTR вычисляется как среднее время между обнаружением инцидента и его закрытием: MTTR = Σ (close_time - detect_time) / N.
- Уровень полноты аудита можно вычислить как отношение количества полноценных событий к ожидаемому числу событий за период.
- Безопасный доступ можно измерять через коэффициент соответствия политиками: количество сессий, соответствующих политикам, деленное на общее число сессий.
-- Пример вычисления MTTR для инцидентов за период
SELECT
  AVG(TIMESTAMP_DIFF(close_time, detect_time, SECOND)) AS mean_time_to_repair_seconds
FROM incidents
WHERE close_time IS NOT NULL
  AND close_time BETWEEN :start_ts AND :end_ts;
-
Взаимосвязь KPI между категориями
- Эффективность аудита повышает качество выявления нарушений доступа и корректности журналирования, что, в свою очередь, улучшают MTTR и TTD.
- Внедрение сильного шифрования и управления ключами ограничивает риск утечек и влияет на показатели устойчивости, но требует прозрачности по журналированию операций и доступу к ключам, чтобы не ухудшать полноту аудита.
-
Принципы валидности KPI
- KPI должны быть валидируемыми: их можно проверить по данным журнала и журналирования без изменений бизнес-процессов.
- KPI должны быть измеримыми и сопоставимыми во времени и между средами (облачный/локальный).
- KPI должны быть адаптивными: пороги следует пересматривать в связи с изменениями инфраструктуры, нагрузки и регуляторной среды.
Мониторинг, интеграции и алгоритмы расчета KPI
Эффективная система KPI строится на надежном конвейере данных: сбор, нормализация, агрегация и визуализация. В контексте дата-платформ это означает синхронизацию журналов доступа, аутентификаций, операций над ключами и изменений политик.
-
Архитектура сбора и нормализации
- Локальные сборщики журналов и агрегационные узлы, затем централизованное хранилище и индексирование.
- Нормализация структур журналов к единому формату, чтобы KPI можно было сопоставлять между компонентами.
- Временные метки синхронизируются через глобальный источник времени, чтобы корректно рассчитывать задержки и инциденты.
-
Мониторинг и интеграции
- SIEM для корреляции и обнаружения аномалий по данным доступа, а также для связи с событиями IAM и KMS.
- OPA или Ranger для обеспечения политики «policy-as-code», чтобы KPI отражали текущее соответствие политикам.
- Data catalog и lineage для прослеживаемости доступа к данным и соответствия требованиям по аудитируемости.
-
Алгоритмы расчета KPI
- Алгоритм расчета MTTR и MTTD может использоваться для иллюстрации на реальных данных: по каждому инциденту фиксируются detect_time (момент обнаружения) и close_time (момент закрытия). Затем рассчитываются средние значения.
- Алгоритм расчета полноты журналов может включать сравнение ожидаемого потока событий с реально полученным потоком и вычисление доли пропусков.
- Пороговые значения: для каждого KPI устанавливаются целевые значения, например MTTR менее 4 часов для критических инцидентов, 95% полноты журналов, 99.9% доступности систем аудита.
-
Пример расчета SLA по инцидентам
SELECT
COUNT(*) AS total_incidents,
SUM(CASE WHEN close_time - detect_time
-
Внедрение KPI в процессы DevSecOps
- Интеграция KPI в пайплайны CI/CD и оркестрацию изменений политики безопасности.
- Автоматизированные проверки соответствия: при каждом изменении политики или конфигурации автоматически пересчитываются соответствующие KPI и отправляются в дашборды.
- Непрерывная эскалация: при превышении порогов KPI система уведомляет ответственных лиц и может инициировать автоматические контрмеры.
-
Архитектурные примеры
- Гибридная архитектура: локальные сборщики и облачное хранилище с единым слоем аналитики. Обеспечивает низкие задержки и устойчивость к потерям данных.
- Централизованный конвейер с использованием Kafka/Event Hubs, централизованная обработка и нормализация в data lakehouse и последующая визуализация в BI-системах.
Интеграция KPI в процессы и практики
Эффективность KPI зависит не только от технических решений, но и от управленческих и организационных практик. Важны культура открытости к данным, четко прописанные роли и ответственность, регламентированные процессы реагирования на инциденты и регулярная калибровка порогов.
-
Управленческая модель
- Определение бизнес-целей безопасности и соответствующих KPI на уровне руководства.
- Назначение ответственных за мониторинг KPI и за корректирующие действия.
- Регулярные ревью KPI и обновление стратегий безопасности в ответ на новые угрозы и регуляторные требования.
-
Практики сбора и обработки данных
- Обеспечение непрерывного сбора журналов и метрик без существенного влияния на производительность.
- Контроль качества данных: верификация полноты, точности и согласованности данных, используемых для KPI.
- Управление изменениями: документирование изменений политик, процессов и инструментов, связанных с KPI.
-
Дашборды, пороги и реакции
- Дашборды должны быть понятны техническим специалистам и менеджерам. Визуализация трендов, сигнальные индикаторы и подробности по инцидентам.
- Установка порогов: пороги должны учитывать риск-профиль организации, типы данных и критичность бизнес-подразделений.
- Реакции: автоматизированные контрмеры и процедуры эскалации, документированные на уровне SOP.
-
Внедрение в российском контексте
- Пример открытых технологий: Open Policy Agent (OPA) для политик доступа, Apache Ranger для управления доступами к данным. Эти решения часто хорошо сочетаются с локальными требованиями к аудитируемости и прозрачности.
- Важно использовать гибридный подход: сочетать локальные журналы с централизованной агрегацией там, где это возможно, чтобы обеспечить доступность и соответствие требованиям к хранению данных.
-
Риск и безопасность метрик
- Перегрузка руководства статистикой: KPI должны оставаться понятными и значимыми, без перегрузки деталями.
- Риск ложной уверенности: не все показатели являются эквивалентами безопасности; важно сочетать количественные KPI с качественными оценками рисков.
- Защита конфиденциальной информации: при сборе и публикации KPI следует обезличивать данные, как того требует регуляторная среда и принципы минимизации данных.
Примеры реализации в реальных сценариях
-
Сценарий 1: крупная компания, переходящая в гибридную облачную среду
- Архитектура включает централизованный конвейер журналов и политики, применяемые через OPA. KPI по доступу и аудитам связаны с SLA по инцидентам. Пороги учитывают различия между облачными регионами и локальными дата-центрами.
- В результате достигается более единообразное соблюдение политик доступа к данным, повышение полноты журналов и сокращение MTTR за счет автоматизированных действий по эскалации.
-
Сценарий 2: финансовая организация, регуляторные требования
- Восьмисекундная задержка журналов недопустима для аудита. Архитекторы внедряют строгий контроль времени передачи журналов, сжатие и проверку целостности. KPI по полноте журналов и времени реакции тщательно — и регулярно аудируются независимой командой.
-
Вектор улучшения
- Постепенное увеличение доли зашифрованных данных, улучшение управления ключами и миграция к современным системам журналирования с поддержкой аудита на уровне транзакций. При этом KPI адаптируются к изменению регуляторной среды и бизнес-потребностей.
Key takeaways
- KPI безопасности должны быть интегрированы в архитектуру дата-платформ и отражать конкретные бизнес-цели, связанные с доступом, шифрованием и аудитом.
- Эффективные показатели требуют единообразия источников данных, нормализации журналов и согласованности методик расчета.
- Архитектурные решения и интеграции (IAM, KMS, SIEM, OPA, Ranger) критически влияют на точность и воспроизводимость KPI.
- Алгоритмы расчета KPI должны быть транспарентны, валидируемы и адаптивны к изменениям инфраструктуры и регуляторной среды.
- Внедрение KPI в процессы требует сочетания технических и управленческих практик: governance, пороги, дашборды и регламентированные реакции на инциденты.
- Важно соблюдать баланс между полнотой данных и безопасностью: чрезмерно агрессивная агрегация может снизить качество аудита; адекватная обработка и обезличивание данных необходимы.
- Примеры практических реализаций показывают, что достижение согласованности KPI требует как технической дисциплины, так и управленческих решений на уровне всей организации.
FAQ
Какие KPI наиболее важны для дата-платформы в контексте безопасности?
- Важны KPI, отражающие доступ (число попыток доступа, доля успешных попыток, время обнаружения подозрительных событий), шифрование и управление ключами (доля зашифрованных данных, скорость ротации ключей), аудит (полнота и задержка журналов, точность временных меток) и инциденты (MTTR, MTTD, SLA-доля, время реакции). Эти метрики дают целостную картину обеспечения конфиденциальности, целостности и доступности данных.
Как правильно устанавливать пороги KPI в условиях гибридной облачной архитектуры?
- Пороги следует устанавливать на основе риска, критичности данных и регуляторных требований, а затем калибровать через исторические данные и стресс-тесты. Важно учитывать различия между средами, чтобы пороги не приводили к ложным тревогам. Регулярно пересматривайте пороги и адаптируйте их к изменению бизнес-рисков.
Как обеспечить полноту журналов без нарушения конфиденциальности?
- Используйте обезличивание и агрегацию там, где возможно, применяйте криптографические методы для защиты чувствительных полей, сохраняйте полные журналы в безопасном хранилище с контролируемым доступом, и внедряйте контроль целостности журналов. Валидация полноты журналов должна включать проверку на дубликаты и пропуски.
Какие технологии и продукты стоит рассмотреть для реализации KPI?
- В качестве примеров: Open Policy Agent (OPA) для политик доступа и контроля, Apache Ranger для управления доступами к данным, SIEM-системы для корреляции событий, системы управления ключами (KMS) для шифрования, а также средства централизованного логирования и мониторинга. Важно выбирать инструменты, которые хорошо интегрируются с вашей архитектурой и поддерживают требования по аудиту.
Как KPI взаимодействуют с процессами реагирования на инциденты?
- KPI задают рамки ожиданий для времени обнаружения, реакции и восстановления. Они детерминируют цели для команды SecOps и служат основой для анализа после инцидентов. Автоматизированные контрмеры и эскалационные правила должны быть соотнесены с порогами KPI, чтобы ускорить реагирование.
Как обеспечить достоверность данных для KPI?
- Гарантии достоверности достигаются за счет строгой методологии сбора данных, контроля качества, согласованных схем журналирования и временных меток, а также аудита целостности источников. Валидации данных должны проводиться регулярно, а данные должны быть независимы от изменений бизнес-процессов.
Как внедрять KPI без перегрузки команд лишними метриками?
- Фокусируйтесь на 5–7 ключевых KPI для начального этапа. Постепенно расширяйте набор метрик по мере стабилизации инфраструктуры и процессов. Используйте визуализации и алерты, чтобы избежать перегрузки информации и поддерживать ясность принятия решений.
Как KPI помогают в обеспечении соответствия требованиям регуляторов?
- KPI предоставляют объективные показатели, которые демонстрируют контроль над доступами, обработкой данных и журналированием. Они позволяют аудиторским и регуляторным органам увидеть конкретные результаты процессов безопасности и соответствия, а также показывают, как организация снижает риски.
Какие риски связаны с неправильной интерпретацией KPI?
- Неправильные пороги, несогласованные источники данных или игнорирование контекста могут привести к ложному впечатлению об уровне безопасности, задержкам в реакции на инциденты или пропуску важных событий. Важно сопровождать KPI качественными разъяснениями, контекстом и операционными действиями.
Что важнее: строгие KPI или гибкость архитектуры?
- В идеале — сочетание. Строгие KPI обеспечивают управляемость и объективность, в то время как гибкость архитектуры позволяет адаптироваться к новым угрозам и меняющимся регуляторным требованиям. Архитектура должна поддерживать адаптивное изменение KPI без потери контроля над безопасностью.
Безопасность данных невозможно обеспечить только отдельными инструментами — она должна быть встроена в архитектуру всей платформы данных: от хранения и обработки до управления доступом и политик Data Governance.
Узнайте, как выстроить полноценную Data Platform, где безопасность, управление данными и аналитическая инфраструктура работают как единая система — от Data Warehouse и Data Lake до Lakehouse-архитектуры и AI-ready среды.


