

Управление данными: governance, роли и ответственности
Управление данными представляет собой системную рамку, которая обеспечивает целостность, безопасность и доступность данных при сохранении возможности для бизнеса принимать обоснованные решения. В условиях цифровой трансформации на первый план выходит ответственность за данные как актив, который требует управляемого использования, прозрачности и подотчетности. В этой главе раскрываются основы governance, формирование ролей и распределение ответственности, ключевые процессы и инструменты, а также подходы к измерению прогресса и внедрению управленческих изменений в организации.
Управление данными - это не только соблюдение регуляторных норм и защитных механизмов. Это методологически выстроенная практика, которая связывает цели бизнеса с архитектурой данных, операционными процессами и технологическими инструментами. В рамках представленной методики описываются принципы, операционная модель, роли и ответственность, политика и процессы, поддерживаемые инфраструктурой. Особое внимание уделяется связи governance с KPI CDO и зрелостью data-трансформации: какие метрики следует отслеживать, как формировать дорожную карту изменений и как нарастить управляемость на разных уровнях организации.
- Ключевые принципы управления данными и их роль в достижении KPI CDO
- Роли, ответственности и модели принятия решений в рамках data governance
- Процессы, политики и жизненный цикл данных
- Инструменты и инфраструктура: каталог метаданных, lineage, качество данных, безопасность
- Метрики прогресса, модели зрелости и управление изменениями
Основы управления данными: принципы, цели и операционная модель
Управление данными (data governance) - это совокупность принципов и процессов, которые инициируют и поддерживают ответственность за данные на протяжении их жизненного цикла. Центральными являются понятия подотчетности, владения и прав принятия решений. Основа архитектуры - это разделение ролей и ясные границы полномочий, которые позволяют избежаться централизации и узкой специализации, сохраняя при этом совместимость и единообразие в рамках всей организации.
Ключевые принципы включают:
- Подотчетность за данные на уровне доменов и бизнес-подразделений. Владение данными (data ownership) закрепляет ответственность за качество, доступность и соответствие данных требованиям бизнеса.
- Прозрачность и управляемость через метаданные и линейность данных (data lineage). Возможность отследить происхождение данных и их трансформации - основа доверия и анализа влияния изменений.
- Безопасность и конфиденциальность как неотъемлемая часть дизайна. Контроль доступа, политика использования данных и требования к защите персональных данных должны быть встроены в процессы и инфраструктуру.
- Управление данными как продуктом. Данные рассматриваются как актив, требующий собственников, продуктовых требований, измеримой ценности и обратной связи от потребителей.
- Стандартизация и совместимость. Общие правила по качеству, формату данных, метаданным и процессам способствуют совместному использованию и снижению избыточности.
Операционная модель управления данными должна обеспечивать баланс между эффективной доступностью и необходимыми ограничениями. Это достигается через создание управляемых процессов принятия решений, регламентированных политик, регулярной оценки рисков и механизмов эскалаций. В рамках модели необходимо определить центральные аркитектурные элементы: должности (роли), политики и процедуры, каталоги, сервисные уровни, а также места интеграции с существующей ИТ-архитектурой и бизнес-процессами.
Издержки на внедрение governance окупаются за счет улучшения качества данных, сокращения времени на поиск и подготовку данных, снижения числа нарушений комплаенса и повышения скорости принятия решений. Важной задачей является формирование дорожной карты изменений и обеспечение устойчивости модели в условиях роста объема данных и изменений регуляторной среды.
Роли и ответственности: кто что отвечает
Эффективное governance требует явного распределения ролей и прав на принятие решений. В рамках типовой operating model выделяются ключевые роли и их ответственность по цепочке владения данными, эксплуатации и контролю.
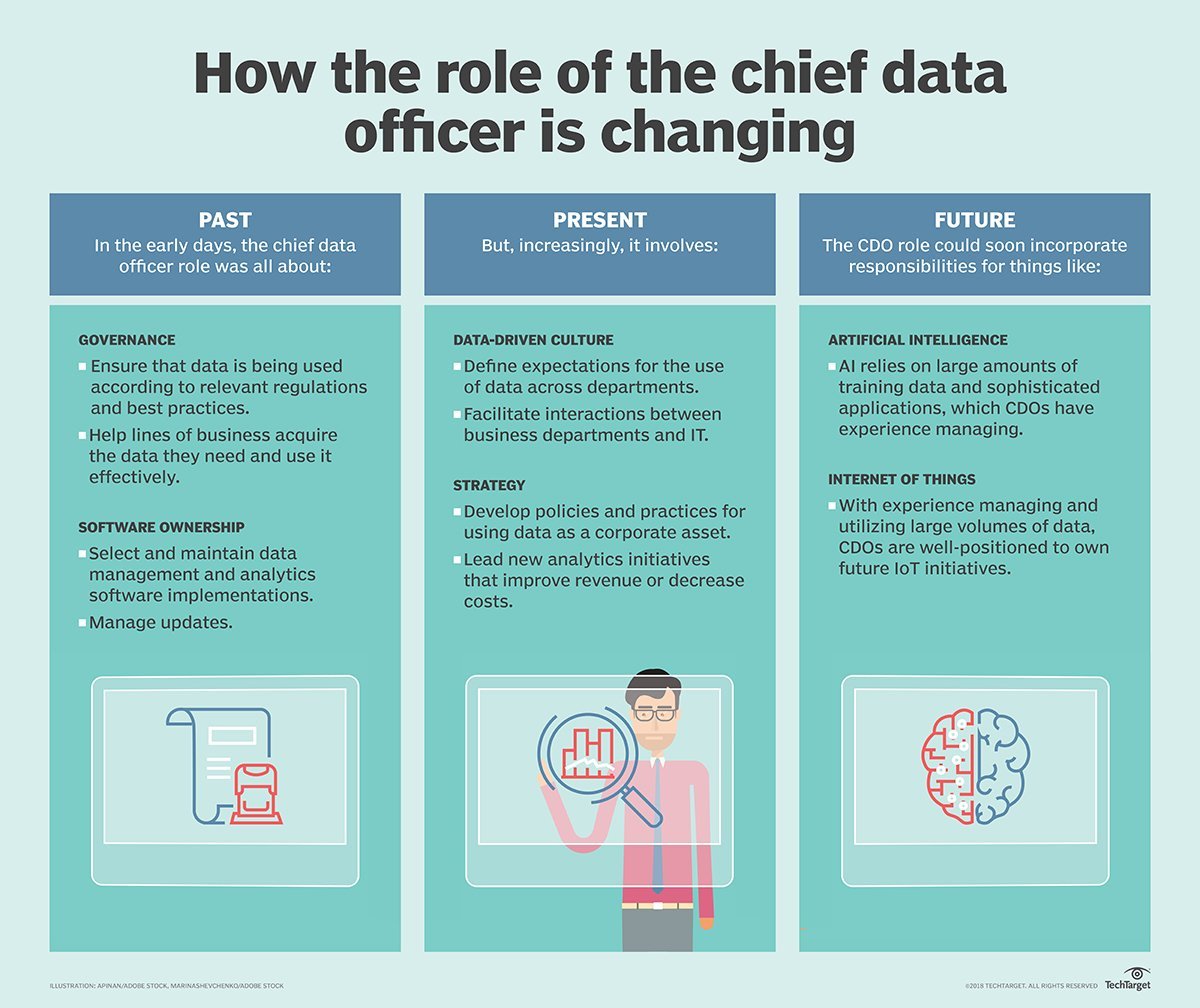
- CDO (Chief Data Officer)** - стратегическая ответственность за видение и реализацию data governance, обеспечение согласованности политики, координацию между бизнес-подразделениями и ИТ, представление данных как стратегического актива на уровне руководства. CDO устанавливает принципы, метрики и приоритеты программы.
- Data Owner (Владелец данных)** - источник бизнес-ответственности за конкретный домен или набор данных. Владелец обеспечивает корректность требований к данным, принципы доступа и согласование изменений, утверждает политику использования и методики управления.
- Data Steward (Хранитель данных)** - операционная роль, ответственная за качество, управление метаданными, документирование правил использования и соблюдение политик в своей области. Стейкхолдеры данных поддерживают актуальность описаний, правил качества и процессов обработки.
- Data Architect / Data Modeler** - отвечает за архитектуру данных, моделирование, соответствие стандартам и обеспечение совместимости между системами. Архитектор обеспечивает согласование между доменными владельцами и техническими требованиями.
- Data Owner по IT-сегментам (IT Data Steward) - обеспечивает техническую реализуемость и безопасность данных, соблюдение регуляторных требований, интеграцию с инфраструктурой и соблюдение политик доступа.
- Compliance / Legal** - обеспечивает соответствие требованиям регуляторной среды и корпоративной политики, проводит риск-оценку и контроль процессов.
- Security / Data Protection Officer (DPO)** - реализует политики безопасности, контроля доступа, защиты персональных данных и мониторинга инцидентов.
- Data Product Owner** - владелец продукта данных в рамках продуктового подхода; отвечает за требования к данным как продукту, их ценность и качество, а также взаимодействие с потребителями данных.
- Команды аналитики и потребители данных** - формулируют требования, оценивают качество и полезность данных, дают обратную связь для улучшения политики и процессов.
Важно подчеркнуть, что управление данными строится на принципе распределения ответственности через модели решения. Эффективное внедрение требует согласования между ролями и документирования прав на действия, включая принципы делегирования, эскалации и разрешения конфликтов. Для поддержки прозрачности часто применяется RACI-модель (Responsible, Accountable, Consulted, Informed), которая помогает явно определить, кто выполняет задачи, кто несет итоговую ответственность за результаты, кого следует консультировать и кого информировать. В рамках доменной архитектуры можно проводить регулярные обзоры ролей и обновлять матрицы ответственности в зависимости от изменения бизнес-окружения и технологической инфраструктуры.
Процесс формирования ролей должен быть адаптирован под контекст организации: размер компании, уровень регуляторного давления, зрелость процессов и существующую архитектуру. В крупных корпорациях целесообразно выделить совет по управлению данными (Data Governance Council) и оперативные комитеты по доменам, где принимаются решения по политике, стандартам и приоритетам внедрения. В малых и средних организациях роли часто совмещаются, однако базовые принципы подотчетности и согласования изменений должны сохраняться.
Процессы, политики и управление жизненным циклом данных
Ключевые процессы управленческой части включают дизайн, внедрение, эксплуатацию и контроль политик, а также управление жизненным циклом данных. Эффективная политика требует не только формулировки, но и устойчивой цепочки исполнения - от разработки до аудита и коррекции.
- Политики и стандарты. Необходимо определить базовые политики по доступу и безопасности, качеству данных, хранению и архивированию, управлению метаданными, конфиденциальности и обработке персональных данных. Эти политики должны быть документированы, опубликованы в репозитории и доступны для всех сотрудников. Регулярные обзоры и обновления политик позволяют учитывать изменения регуляторной среды и бизнес-требований.
- Управление доступом. Принципы минимального необходимого уровня доступа, многофакторная аутентификация, роль-based access control (RBAC) и/или attribute-based access control (ABAC). Важной частью является аудит доступа и мониторинг нарушений, чтобы своевременно реагировать на инциденты.
- Качество данных. Определение и принципы измерения качества данных, набор метрик (например, точность, полнота, консистентность, актуальность, полнота), процедуры обнаружения дефектов, уведомления и исправления. Регламентированная процедура управления дефектами и механизм возвращения в бизнес-потребление.
- Управление метаданными и каталогами. Включает сбор, хранение и доступ к метаданным, описание источников данных, трансформаций, владельцев и правил использования. Каталог данных обеспечивает единый взгляд на доступные наборы данных, их характеристики и ценность для потребителя.
- Жизненный цикл данных. Определение стадий данных: создание, изменение, использование, архивирование, уничтожение. В рамках цикла устанавливаются правила версии данных, сохранения и сохранения аудита. Для критичных данных необходимы политики сохранения и процедуры миграции между хранилищами.
- Управление рисками и комплаенсом. Регулярная идентификация рисков, связанных с данными, планирование ответных мероприятий, аудит и документирование нарушений. В условиях усиления регуляторики, например по защите персональных данных и кибербезопасности, роль governance усиливается.
Эти процессы требуют документирования, согласования с бизнес-руководством и последующего внедрения через процедуры, шаблоны и роли. Для эффективного внедрения целесообразно создать так называемую карту процессов управления данными: какие процессы существуют, какие политики поддерживают каждый процесс, какие роли вовлечены и какие артефакты создаются на каждом шаге. Важно обеспечить обратную связь: потребители данных должны иметь возможность сообщать о проблемах в качество или доступности; эти сигналы должны перерасти в корректирующие действия и обновления политики.
Инфраструктура и инструменты: каталог, качество, lineage, безопасность
Технологическая среда должна поддерживать принципы governance и обеспечивать автоматизацию повторяемых процессов. Основу составляют метрически согласованные инструменты и архитектурные паттерны.
- Каталоги и метаданные. Data catalogобеспечивает единое место доступа к метаданным: источники, трансформации, владельцы, ответственность, требования к качеству. В современных решениях важна интеграция с данными в хранилищах и обработчиками потоков, а также поддержка бизнес-терминологии и тега. Примеры open-source решений: Apache Atlasи Amundsen - они позволяют управлять метаданными, lineage и политиками, а также обеспечивают интеграцию с существующими лейками и системами. В рамках российского контекста можно рассмотреть использование коробочных решений от локальных поставщиков данных, например интеграцию с Yandex Data Catalogдля корпоративной экосистемы, если организация находится в зоне эксплуатации вендор-экосистем.
- Линейность данных (data lineage). Визуализация пути данных от источника к потребителю, включая трансформации. Это критически важно для аудита, анализа влияния изменений и устранения дефектов. Наличие lineage позволяет бизнес-пользователям понимать источники данных, что повышает доверие и упрощает соответствие требованиям.
- Качество данных. Инструменты мониторинга качества, автоматическая проверка данных, регламенты по обработке дефектов. Принципы автоматизации позволяют снижать человеческую погрешность и ускорять обработки.
- Безопасность и защита персональных данных. Инструменты контроля доступа, шифрования, мониторинга событий, аудит. Важно обеспечить соответствие требованиям регуляторной среды и корпоративной политики защиты. Платформы должны поддерживать аудит, журналирование и возможность быстро реагировать на инциденты.
- Архитектурная интеграция. Governance не существует вне контекста инфраструктуры. Решения по каталогам, lineage и качеству должны быть встроены в существующий data lake, data warehouse и потоки обработки (ETL/ELT, DataOps). Архитектура должна обеспечивать масштабируемость и устойчивость к росту объема данных, а также возможность интеграции с внешними системами и приложениями.
Применение таких инструментов требует аккуратной постановки интеграционных точек: как данные попадают в каталог, как метаданные синхронизируются с источниками, какие данные помечаются как чувствительные, и как протоколируются изменения. Важно избегать перегруженности инфраструктуры: фокус на ценности для бизнеса, а не на количестве инструментов. Эффективная практика - выбрать ограниченное число коммуникаций между сервисами и явно прописать правила взаимодействия, например через API и контрактные интерфейсы, которые гарантируют согласованность данных и прав доступа.
Управление прогрессом и внедрение: KPI, maturity и организационные изменения
Эта часть посвящена тому, как измерять эффективность governance, как выстраивать дорожную карту перехода к более высокой зрелости и каким образом организовать изменения внутри компании.
- KPI и метрики governance. Для оценки прогресса в управлении данными применяются KPI, отражающие как качество и управляемость данных, так и эффективность процессов. Примеры метрик:
- Доля наборов данных с утвержденной владельцем и описанием (catalog coverage).
- Процент данных с корректными метаданными и описанием бизнес-терминов.
- Время реакции на запросы доступа и удовлетворенность пользователей (SLA по доступу).
- Частота дефектов качества данных и среднее время их исправления.
- Процент случаев нарушения политики использования данных и их скорость урегулирования.
- Доля данных, охваченных линейностью и прослеживаемостью (data lineage completeness).
- Уровень соблюдения политики безопасности и регуляторных требований.
- Время цикла изменений: скорость прохождения запроса от идеи до внедрения изменений в данных.
- Модели зрелости. Для оценки прогресса целесообразно применять maturity-модели, которые формализуют путь от базового уровня к продвинутым практикам. Классическая модель может включать уровни: начальный (ad-hoc), управляемый (defined), управляемый и повторяемый (controlled), оптимизируемый (optimized). Каждому уровню соответствуют наборы процессов, политик и технологических решений, которые должны быть реализованы. Регулярные пересмотры и аудиты позволяют зафиксировать достижения и определить приоритеты для следующих этапов.
- Связь с KPI CDO. Эффективная governance напрямую влияет на способность CDO достигать KPI: снижение времени поиска и подготовки данных, увеличение доли бизнес-владений данными, повышение доверия к данным, снижение числа инцидентов по конфиденциальности, рост скорости выводимых на рынок продуктов, основанных на данных. В рамках методики следует устанавливать конкретные целевые значения по каждой метрике и привязать их к дорожной карте трансформации.
- План внедрения и управление изменениями. Внедрение governance предполагает не одноразовый запуск, а последовательную реализацию: формирование charter и политик, создание комитетов, пилотные проекты в нескольких доменах, масштабирование на организацию, обучение персонала, настройку мониторинга и отчетности. Важна адаптивная методика: сбор обратной связи, коррекция политики, обновление каталога и линейности, чтобы поддерживать устойчивость к изменениям.
- Управление рисками и устойчивость. Любая программа governance должна учитывать регуляторные изменения, технологическую эволюцию и бизнес-стратегии. Построение риск-реестра по данным, планов реагирования и сценариев кризисного управления обеспечивает устойчивость программы.
Внедрение governance - это не только техническая задача, но и организационная трансформация. Необходимо обеспечить поддержку руководства, обучить сотрудников, встроить governance в операционные процессы, внедрить прозрачную систему отчетности и обеспечить доступ к инструментам для всех потребителей данных. Важной частью является создание документированной политики и регламентов, которые обновляются по мере роста зрелости и изменений окружения. В сочетании с грамотной архитектурой и инструментами governance становится двигателем цивилизованной data-трансформации, где KPI CDO достигаются за счет устойчивого управления данными как активом.
Внедрение и организационные изменения: шаги и рекомендации
- Определение целевой модели. Путь начинается с ясной цели governance, согласованной с бизнес-стратегией и регуляторной средой. Следует зафиксировать принципы, роли, политики и показатели, которые будут использоваться на всем пути трансформации.
- Построение управляемой организации. Создание Data Governance Council, доменных комитетов и рабочих групп, определение ролей, ответственности и механизмов взаимодействия. Важно обеспечить баланс между стратегией и операцией: руководство - за стратегические решения, операционные команды - за внедрение и контроль.
- Разработка и внедрение политик. Политики должны быть конкретными, адаптируемыми к контексту, качественными и доступными. Документация должна быть централизована и доступна всем заинтересованным сторонам.
- Пилоты и масштабирование. Начните с пилотных проектов в ключевых доменах, демонстрируйте ценность, собирайте метрики и на их основе адаптируйте подход. После успешных пилотов переходите к масштабированию на всю организацию с учетом специфики доменов.
- Обучение и культура. Критическая составляющая - обучение сотрудников пониманию роли данных, внедрение стандартов и формирование культуры ответственности за данные. Регулярные тренинги, инструкции по использованию каталогов и политик снижают риск несоответствий.
- Мониторинг и непрерывное улучшение. Внедрите регулярный цикл аудита, мониторинга метрик, обновления политик и повторной оценки зрелости. Обеспечьте прозрачность результатов и возможность корректировок на основе данных и обратной связи.
Key takeaways
- Управление данными - это системная рамка, объединяющая бизнес-цели, архитектуру данных и операционные процессы для обеспечения качества, безопасности и доступности данных.
- Роли и ответственности в governance должны быть четко определены: CDO, Data Owner, Data Steward, Data Architect, Compliance и Security - каждый вносит свой вклад в общий процесс.
- Политики и процессы должны быть документированы, поддерживаться и периодически пересматриваться в ответ на изменения бизнес-среды и регуляторики.
- Инфраструктура governance требует сбалансированного набора инструментов: каталог метаданных, линейность, контроль качества и безопасность; выбор решений должен соответствовать стратегическим целям и контексту организации.
- Метрики прогресса и maturity-модели позволяют измерять ценность governance, отслеживать развитие и корректировать дорожную карту трансформации.
- Внедрение governance - это организационная трансформация: создание управляющих структур, обучение сотрудников, пилоты и масштабирование, поддерживаемые культурой ответственности за данные.
- Связь governance с KPI CDO обеспечивает измеряемое влияние на бизнес-цели и ускоряет достижение целей цифровой трансформации.
FAQ
1) Какие базовые роли необходимы для запуска governance в средних компаниях?
- Для старта достаточно: CDO как руководитель программы, Data Owner по основным доменам, Data Steward для операционного контроля качества и метаданных, Data Architect для проектирования архитектуры данных, а также команда по безопасности и комплаенсу. В дальнейшем вводятся дополнительные роли по мере роста сложности данных и требуемого уровня контроля. Важно создать регламентированные процессы и RACI-матрицу, чтобы роли были понятны и не возникало дубликатов ответственности.
2) Какое ядро политики следует сформировать на первом этапе?
- В первую очередь формулируются политики доступа и безопасности, политики управления качеством данных и политики по обработке персональных данных. Затем добавляются политики по управлению метаданными, архивированию и жизненному циклу данных. Политики должны быть документированы, доступно оформлены и поддерживаться процессами обновления и аудита.
3) Как связать governance с KPI CDO?
- Связь достигается через конкретизацию метрик, отражающих влияние governance на бизнес-цели: скорость доступа к данным, качество данных, снижение рисков и регуляторных нарушений, прозрачность и прослеживаемость. KPI CDO включают показатели по исполнению политики, адекватности владения данными, времени на исправление дефектов данных, доли данных с линейностью, а также влияние на бизнес-решения и time-to-insight.
4) Какие инструменты выбрать для каталога и линейности данных?
- В качестве открытых решений можно рассмотреть Apache Atlas или Amundsen как примеры для каталога и линейности. Они позволяют централизовать метаданные и визуализировать путь данных. Для российского рынка допустимо рассмотреть локальные интеграционные решения, которые соответствуют требованиям по защите данных и регуляторной среде. Важно обеспечить бесшовную интеграцию каталогов с источниками данных, обработкой и системами контроля доступа.
5) Как оценивать зрелость governance?
- Применяется maturity-модель с уровнями: начальный, управляемый, управляемый и повторяемый, оптимизируемый. Каждый уровень характеризуется набором процессов, политик, инструментов и управленческих практик. Регулярные аудиты и обзоры показывают, на каком этапе находится организация и какие шаги необходимы для перехода на следующий уровень.
6) Какие метрики качества данных стоит использовать?
- Точность, полнота, консистентность и актуальность являются основными метриками качества. Дополнительно важны скорость обнаружения дефектов, время их исправления и доля данных с поддержкой метаданных (описания источников и владельцев). Включение KPI по качеству данных в общую систему управления позволяет учитывать влияние на решения и операции.
7) Какие шаги означают эффективное внедрение governance?
- Этапы включают формирование управляемой архитектуры и charter, создание комитетов по данным, развитие политики и каталога, пилотные проекты в ключевых доменах, обучение персонала, мониторинг и корректировки. Важно обеспечить управляемую эволюцию, избегая чрезмерной нагрузки на бизнес и ИТ на ранних стадиях.
8) Что делать, если в организации отсутствуют явные владельцы данных?
- Необходимо быстро назначить владельцев данных по ключевым доменам, определить их обязанности и установить регламент принятия решений. Без явного владения данные становятся «бесплатной сферой влияния», что приводит к дублированию процессов и рискам. Временная мера - назначать «исполнителей по данным» из бизнес-или ИТ-подразделения до полного формирования постоянной роли.
9) Как обеспечить устойчивость governance при росте объема данных?
- Важна модульная архитектура и автоматизация: каталог должен поддерживать автоматическое обнаружение и обновление метаданных, линейность должна отражать трансформации без ручного вмешательства, политики должны быть гибко обновляемыми, а процессы аудита и мониторинга - автоматизированы. Регулярно пересматривайте структуру ролей и поддерживайте культуру ответственности за данные.
10) Какие риски следует учитывать на начальной стадии внедрения?
- Основные риски: сопротивление изменениям сотрудников, несогласованность ролей, недостаток ресурсов для поддержки политики, неполная интеграция инструментов и данных, а также недостаточные данные для оценки прогресса. Применение четкого плана внедрения, пилотирования, обучения и мониторинга помогает минимизировать эти риски и обеспечить устойчивый прогресс.


