

Развертывание DataLens в полностью изолированном контуре
DataLens On Premise в полностью изолированном контуре - это подход к развёртыванию бизнес-аналитических возможностей внутри закрытой сети организации. Он требует продуманной архитектуры, четких политики безопасности и дисциплины по обновлениям и эксплуатации. В данной главе рассматриваются продуктовые возможности, конкретные компоненты и практики внедрения, которые позволяют получить полноценную функциональность DataLens при отказе от внешних зависимостей и внешнего доступа.
Изолированный контур диктует особые требования к управлению данными, идентификацией пользователей, синхронизации обновлений и обеспечению доступности сервисов. В рамках продуктового подхода акцент делается на те части решения, которые напрямую влияют на сценарии внедрения: какие компоненты необходимы, как они взаимодействуют, какие сценарии использования поддерживаются и каковы механизмы обеспечения безопасности и соответствия.
Краткое введение
- DataLens On Premise обеспечивает полноту функциональности визуализации и анализа внутри закрытой сети, сохраняя лучшие практики архитектуры, устойчивости и управляемости.
- В условиях полностью изолированного контура критически важны вопросы интеграции с внутренними источниками данных, управления доступом, резервного копирования и обновления без подключения к интернету.
Краткое содержание главы
- Архитектура и принципы изолированного контура
- Компоненты продукта и их роли
- Сценарии внедрения и жизненный цикл
- Безопасность, идентификация и мониторинг
- Эксплуатация, обновления и поддержка
Архитектура и принципы полностью изолированного контура
Развёртывание в полностью изолированном контуре предполагает не просто «установить» программное обеспечение, но и выстроить устойчивую архитектуру, которая обеспечивает доступ к данным внутри сети, сохранение целостности и непрерывность бизнес-процессов. Основная идея
- минимизировать внешние зависимости, сохранить доступ к данным внутри организации и обеспечить управляемость на протяжении всего жизненного цикла решения.
Основные принципы:
- Изоляция сетевого контура. Все сервисы DataLens, а также источники данных, ключевые сервисы безопасности и индексирования работают внутри огражденной сети. Внешний трафик допускается только через контролируемые каналы (при необходимости) с использованием проверенных точек поставки обновлений.
- Контроль доступа и идентификация. Реализация единого способа входа (Identity Provider) внутри контура: LDAP/AD, SAML, OIDC или локальная аутентификация в пределах сервиса. Важна поддержка RBAC и детальная аудитория по ресурсам: проекты, наборы данных, дашборды.
- Ключи и конфиденциальность. Хранение секретов
- внутри защищённых хранилищ ключей или приспособленных модулей секретности, совместимых с локальными сервисами. Все данные в транзитном и в состоянии покоя шифруются.
- Экономика изменений. Обновления и патчи должны доставляться оффлайн, чтобы не требовался доступ к интернету. Жизненный цикл включает планирование, проверку совместимости, тестирование в изолированной копии окружения и регламентированный выпуск обновлений.
- Стабильность и мониторинг. Архитектура предусматривает резервирование узлов, избыточность компонентов и центральную систему мониторинга, позволяющую оперативно диагностировать проблемы в изолированной среде.
Архитектурно изолированный контур в DataLens включает несколько ключевых слоёв:
- Визуализационная плоскость (клиентский UI). Веб-интерфейс, через который пользователи создают dashboards, модели и понятия визуализации. Он взаимодействует с серверной частью через внутренний API.
- Серверная плоскость DataLens (API и обработка запросов). Обеспечивает обработку запросов пользователей, доступ к данным и вычислениям. Часто включает кэширование и слой бизнес-логики.
- Хранилище метаданных и конфигураций. Репозиторий схем и описаний моделей, датасетов, прав доступа и истории изменений.
- Каналы интеграции с источниками данных. Коннекторы к реляционным БД, хранилищам файлов и другим системам, которые функционируют внутри контура и не требуют выхода в интернет.
- Слои безопасности и управления идентификацией. Модули аутентификации, авторизации и аудита, интегрированные с внутренними IdP и регламентами.
- Уровень резервного копирования и восстановления. Инструменты для регулярного бэкапа конфигураций, метаданных и критических данных, с планами восстановления.
Почему это важно для продукта
- Продуктовая часть DataLens On Premise должна быть спроектирована так, чтобы не только работать в изоляции, но и сохранять удобство администрирования. Это значит
- понятный интерфейс настройки, управляемая схема обновлений, понятные сценарии развёртывания и чёткие механизмы поддержки вовлечённых бизнес-подразделений.
- В изолированном контуре критичны прозрачность зависимостей. Необходимо понимать, какие части системы зависят от внешних сервисов и как обходиться без них, не нарушая безопасность и производительность.
Техническое резюме архитектурного подхода
- Разделение обязанностей между UI, API-сервером и хранением конфигураций снижает риск узких мест и упрощает аварийное обслуживание.
- Совокупность коннекторов поддерживает подключение только к локальным источникам данных, с минимально необходимыми протоколами и протоколами аутентификации внутри контура.
- Внедряя RBAC и аудит, достигаются требования по соответствию и прозрачности действий пользователей.
Компоненты продукта и их роли
DataLens On Premise состоит из нескольких взаимодополняющих компонентов, которые в составе конкретной реализации образуют полноценно функционирующий продукт в изолированном конуре. Рассмотрим характерные роли этих компонентов и их взаимодействие.
- Административная панель и консолидированное управление. Это точка управления для настройки окружения, управления пользователями, проектами и правами. В рамках продукта администратор получает единый интерфейс для задания политик безопасности, планирования обновлений и мониторинга.
- DataLens Server и Backend. Центральный элемент, отвечающий за обработку запросов, выполнение вычислений и подготовку визуализаций. Он обеспечивает бизнес-логическую часть анализа и взаимодействует с источниками данных через локальные коннекторы.
- Визуализация и клиентский UI. Компонент, через который пользователи создают dashboards, дашборды, модели данных, отчеты и сценарии самовыражения. В изолированном контуре UI работает строго внутри сети и конфигурируется через административную панель.
- Коннекторы к данным. Непосредственные интерфейсы к источникам данных внутри контура (например, реляционные БД, хранилища файлов и т. п.). Коннекторы обеспечивают безопасную и устойчивую передачу данных, применяя локальные политики доступа.
- Хранилище метаданных и конфигураций. Построение схем датасетов, метаданных, версионности конфигураций, политик доступа и истории изменений. Это ядро управляет тем, что именно визуализируется и как обновляются наборы данных.
- Модуль безопасности и аутентификации. Реализация входа в систему через внутренний IdP, поддержка SSO, RBAC, аудита и соответствия. Ваша организация должна иметь устойчивую схему учета прав и доступа.
- Мониторинг, логирование и наблюдаемость. Система мониторинга локального уровня и агрегирования логов, которая помогает оперативно выявлять проблемы, оценивать загрузку узлов и планировать масштабирование.
- Хранилище секретов и конфигураций. Защищённое место для хранения ключей шифрования, паролей и других чувствительных данных, доступ к которым регулируется политиками безопасности.
Почему акцент на компонентах именно в продуктовой повестке
- У явной прозрачности состава архитектуры и ролей компонентов упрощается планирование внедрения: какие узлы потребуются, какие ресурсы задействовать, каковы требования к сети и к резервному копированию.
- В изолированном контуре каждый компонент должен иметь детальную спецификацию по доступу, времени автономной работы и обновлениям. Это снижает риск сбоев в рабочем режиме и ускоряет устранение неисправностей.
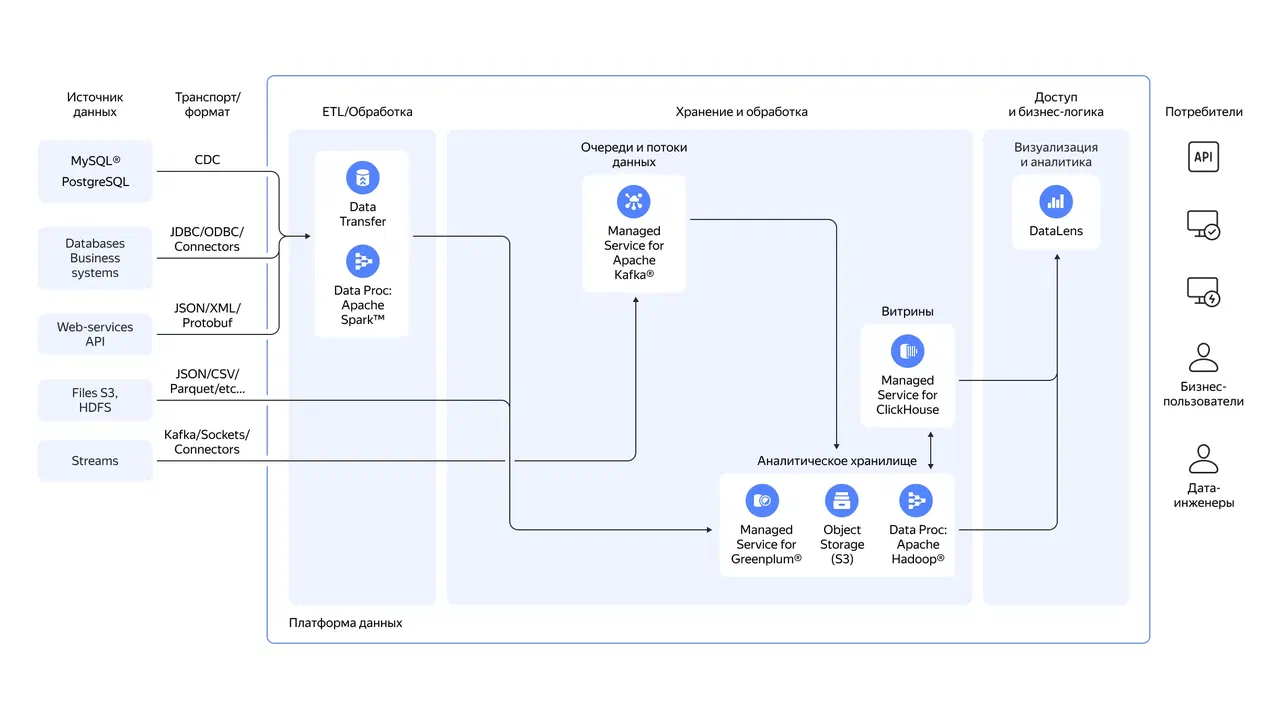
Пример взаимодействия компонентов (логика)
- Пользователь через UI инициирует создание дашборда, запрос идёт на DataLens Server, который обращается к источникам данных через локальные коннекторы, данные обрабатываются и возвращаются в UI. Метаданные и версии конфигураций сохраняются в хранилище метаданных. Все действия аудитируются через модуль безопасности.
Сценарии внедрения и жизненный цикл
Ниже представлены типовые сценарии внедрения DataLens On Premise в полностью изолированном контуре, а также практики эксплуатации и обновления.
1) Подготовка и проектирование
- Определите требования к данным и источникам: какие данные должны быть доступны пользователям, какие источники находятся в изолированной сети, какие конфигурации необходимы.
- Определите IdP и политики доступа: какой IdP будет использоваться, какие группы и роли будут соответствовать бизнес-ролям.
- Спланируйте архитектуру развертывания: традиционный одноузловой режим или кластерное решение для обеспечения отказоустойчивости и масштабируемости.
2) Развёртывание без интернета
- Подготовьте оффлайн-образцы обновлений и патчей для всех узлов.
- Разверните компоненты в согласованной последовательности: сначала инфраструктура, затем серверную часть DataLens и, наконец, UI и коннекторы к данным.
- Настройте маршрутизацию и ограничения доступа внутри контура: внутренняя сеть, firewall правила, VPN‑туннели при необходимости.
3) Конфигурация и интеграция с источниками
- Подключите локальные источники данных через коннекторы внутри контура.
- Настройте хранилище метаданных и прав доступа, укажите политики аудита.
- Определите первые наборы данных и базовые дашборды, которые обеспечат быстрый старт и демонстрацию возможностей.
4) Управление жизненным циклом
- Установите периодичность обновлений, тестируйте обновления в тестовой копии окружения перед переносом в продакшн.
- Обеспечьте резервное копирование: конфигурации, метаданные и данные критических наборов.
- Разработайте план аварийного восстановления, включая сценарии восстановления узлов и баз данных.
5) Поддержка и обновления
- В условиях изоляции обновления должны приходить как пакетные сборки. Внедрите регламентированные циклы патчей и совместимости.
- Определите ответственных за администрирование, мониторинг и обслуживание среды.
- Установите процедуры обучения пользователей и администраторов для ускорения адаптации к изменениям.
6) Производительность и оптимизация
- Регламентируйте параметры кэширования, индексации и планов выполнения запросов в зависимости от объема данных.
- Мониторьте задержки доступа к коннекторам и оптимизируйте конфигурации сети внутри контура.
- Периодически пересматривайте политики доступа и аудит, чтобы обеспечить не только безопасность, но и удобство совместной работы.
Безопасность, идентификация и мониторинг
В полностью изолированном контуре безопасность
-
критически важный фактор. Реализация должна охватывать доступ пользователей, защиту данных и контроль изменений.
-
Идентификация и доступ. Используйте внутренний IdP (LDAP/AD, SAML, OIDC) для единого входа. Ваша политика RBAC должна быть связана с конкретными бизнес-ролями, обеспечивая минимально необходимый доступ к наборам данных и дашбордам.
-
Аудит и соответствие. Встроенный аудит действий пользователей и изменений конфигураций позволяет отслеживать использование и соответствие корпоративным требованиям.
-
Шифрование и секреты. Данные в покое и в передаче должны быть зашифрованы. Хранение секретов и ключей следует осуществлять в сертифицированном и изолированном хранилище.
-
Безопасность сети. Визуализация и сервисы DataLens работают внутри защищённой сети, доступ к ним ограничен по IP, VPN/SD-WAN-туннелям или аналогичным механизмам.
-
Мониторинг и инцидент-менеджмент. Встроенная система мониторинга должна охватывать доступ к сервисам, нагрузку на узлы, задержки и состояние коннекторов. Разработайте регламент реагирования на инциденты, включая сценарии отката и восстановление сервисов.
Почему это важно
- В изолированном контуре безопасность не должна становиться ограничением для функциональности. Напротив, она должна поддерживать повседневное использование и прозрачный доступ для пользователей в рамках бизнес-процессов.
- Правильная реализация аудитории и RBAC позволяет не только соответствовать нормативным требованиям, но и упрощает управление системой в рамках крупных организаций.
Эксплуатация и жизненный цикл: обновления, лицензирование, поддержка
Этот раздел охватывает вопросы, связанные с поддержанием работоспособности DataLens On Premise в изолированном контуре на протяжении всего срока жизни проекта.
- Обновления и патчи. В условиях отсутствия сетевого доступа обновления должны приходить оффлайн-пакетами. Вводите обновления в тестовую среду, проверяйте совместимость и затем
- в продакшн. Важна проверка регламентов совместимости между версиями серверной части, клиентов и коннекторов.
- Лицензирование и контракт поддержки. В рамках продукта определите вид лицензии, условия обслуживания, SLA и варианты эскалации. Объем функциональности и доступ к обновлениям может зависеть от выбранного пакета.
- Резервное копирование и восстановление. Регулярные бэкапы конфигураций, метаданных и критических данных. Установите процессы тестирования восстановления на случай потери одного или нескольких узлов.
- Масштабирование и устойчивость. В зависимости от роста бизнеса рассмотрите возможность горизонтального масштабирования за счёт добавления узлов, перераспределения нагрузки и улучшения кэширования. Важно, чтобы архитектура позволяла плавное масштабирование без прерывания доступа пользователей.
- Поддержка эксплуатации. Назначьте ответственных за мониторинг, обслуживание узлов, обновления, резервное копирование и поддержку пользователей. Обучение администраторов и пользователей должно быть частью плана внедрения.
Key takeaways
- Полное изолированное развёртывание DataLens требует четко спроектированной архитектуры, которая обеспечивает изоляцию, безопасность и управляемость без потери функциональности.
- Компоненты DataLens On Premise: UI, серверная часть, коннекторы к данным, хранилище метаданных, модуль безопасности и мониторинга. Их роль в изолированном контуре явно сформулирована и документирована.
- Внедрение следует рассматривать как конструкторский процесс: подготовка, оффлайн-развертывание, интеграция с локальными источниками, настройка RBAC и IdP, тестирование обновлений и плановое резервное копирование.
- Безопасность
- не отдельный модуль, а сквозная функция: идентификация, управление доступом, аудит и шифрование должны быть встроены на каждом уровне архитектуры.
- Жизненный цикл требует дисциплины по обновлениям и патчам в оффлайн-режиме, а также продуманной стратегии резервного копирования и восстановления.
- Важно обеспечить устойчивость и возможность масштабирования. Готовность к росту должна быть заложена на этапе проектирования.
- В условиях изоляции крайне важно иметь понятную дорожную карту внедрения: какие источники данных доступны, какие ограничения существуют и какие политики безопасности необходимо внедрить.
FAQ
1. Какие требования к инфраструктуре необходимы для DataLens On Premise в полностью изолированном контуре?
Ответ: Для изолированного контура требуется локальная инфраструктура с достаточными вычислительными ресурсами и сетевой сегментацией. Необходимо выделить узлы под DataLens Server, UI-клиент, хранилище метаданных и источники данных внутри той же сети. Важны резервирование узлов, сетевые политики и механизм оффлайн-обновления. Также нужно иметь внутренний IdP или возможность интеграции с существующим LDAP/AD, чтобы обеспечить единый вход и RBAC. Все обновления поставляются оффлайн и должны быть протестированы до развёртывания в продакшн.
2. Какой подход к топологии лучше подходит для изолированного контура DataLens?
Ответ: Обычно выбирают либо односуровневую архитектуру на одной инфраструктурной площадке для простоты администрирования, либо кластерное решение для отказоустойчивости и масштабирования. В любом случае следует обеспечить избыточность критических узлов, синхронизацию конфигураций и независимую компонентную доступность. В изолированном контуре важно спроектировать топологию так, чтобы обновления и резервное копирование выполнялись без отключения сервисов.
3. Какие источники данных можно подключать к DataLens в изолированном контуре?
Ответ: Поддерживаются локальные источники данных внутри контура: реляционные базы данных, файлы и хранилища внутри сети, а также сервисы, к которым есть доступ без внешнего выхода. В идеале коннекторы должны работать без внешних зависимостей и использовать локальные политики доступа. Важно обеспечить согласованность и актуальность данных через планировщик обновлений внутри контура.
4. Как организовать безопасный вход пользователей в системе без выхода в интернет?
Ответ: Организация должна опираться на внутренний IdP (LDAP/AD, SAML, OIDC) или на локальные учетные записи, доступ к которым регулируется RBAC. Важна синхронизация ролей с бизнес-подразделениями и аудит изменений. Рекомендуется реализовать многофакторную аутентификацию там, где это возможно, и обеспечить журналирование входов для мониторинга.
5. Как обеспечить аудит и соответствие требованиям в изолированном контуре?
Ответ: Используйте встроенный аудиторский журнал и хранение аудита в защищённом месте. Политики доступа и изменения конфигураций должны быть зафиксированы и доступ к ним ограничен. Регулярно проводите проверки соответствия и тестируйте восстановление после инцидентов.
6. Как осуществлять обновления DataLens в оффлайн-режиме?
Ответ: Обновления поставляются в виде оффлайн-пакетов. Их следует тестировать в тестовой копии окружения, проверить совместимость между компонентами и затем применить в продакшн. Планируйте обновления в окнах обслуживания и документируйте все изменения для аудита.
7. Какие меры приняты для обеспечения производительности в изолированном контуре?
Ответ: Определите параметры кэширования и планируйте вычислительную мощность под нагрузку пользователей. Оптимизируйте коннекторы и сетевые правила для минимизации задержек. Мониторинг производительности поможет вовремя скорректировать ресурсы и масштабировать узлы.
8. Как сохранить данными и конфигурациями в случае отказа узла?
Ответ: Реализуйте регулярное резервное копирование конфигураций, метаданных и критических данных, а также настройте план восстановления на случай потери части инфраструктуры. Важно тестировать процедуры восстановления и обновлять их по мере изменений в конфигурации.
9. Что отличает DataLens On Premise от облачных решений в плане поддержки и лицензирования?
Ответ: Основное отличие - автономность и оффлайн‑обновления. В изолированном контуре обновления и поддержка проходят через локальные каналы, а не через интернет. Лицензирование может предусматривать особые условия для оффлайн‑пакетов и возможность локального обслуживания. Рекомендуется согласовать условия контракта поддержки, включая время реакции на инциденты в рамках внутренней сети.
10. Какие лучшие практики следует соблюдать при миграции на DataLens On Premise в изолированном контуре?
Ответ: Вначале - определить требования к данным, источникам и пользователям. Затем
- подготовить инфраструктуру, IdP и политики RBAC. Тестировать миграцию на копии окружения, выполнить оффлайн‑обновления и постепенно перенести пользователей. Необходимо разработать план для параллельной эксплуатации старой и новой систем до полного перехода.
Если вы ищете инструмент для быстрой и эффективной аналитики без сложного внедрения и высоких затрат, обратите внимание на Yandex DataLens - современную платформу визуализации и анализа данных.
Сервис позволяет подключаться к различным источникам, строить дашборды и делиться аналитикой с командой — при этом он бесплатен, прост в освоении и подходит как для старта, так и для корпоративных решений. Благодаря экосистеме Yandex Cloud и возможности развертывания в закрытом контуре, DataLens становится универсальным инструментом для построения data-driven аналитики в компаниях любого масштаба.


