

Безопасность, приватность и соответствие требованиям
Безопасность данных, защита приватности пользователей и соответствие регулятивным требованиям — краеугольные камни любой стратегии Data Governance. Без них доверие к данным падает, а стоимость владения данными растет из-за штрафов, простоев и необходимости повторной интеграции. В этой главе мы рассмотрим, как связать требования по безопасности и приватности с практическими шагами внедрения Data Governance: от определения политики доступа и классификации данных до применения шифрования, маскирования, локализации и аудита. Мы также разобрем понятия “Zero Trust”, принципы минимизации данных и роль разных участников: владельцев данных (data owners), продюсеров данных (data stewards), ответственных за безопасность (CISO/DPO), а также регуляторов и аудиторов.
Ключевые слова для поиска: безопасность данных, приватность, соблюдение законов, GDPR, ФЗ-152, локализация данных, RBAC, ABAC, Zero Trust, DPIA, DSAR, шифрование, маскирование, аудит.
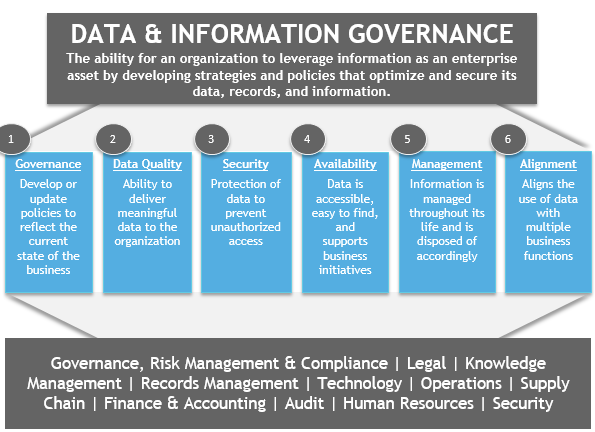
Что такое безопасность данных в контексте Data Governance
- Защита целостности, конфиденциальности и доступности данных (CIA). Безопасность организуется на протяжении всего цикла жизни данных: сбор, хранение, обработка, передача, архивирование и удаление.
- Архитектура “Zero Trust”: «никому» не доверяем по умолчанию, постоянно проверяем подлинность и разрешения при каждом запросе к данным. Это особенно критично в распределённых системах и облаке.
Приватность и принципы Privacy by Design
- Защита приватности встроена на этапе проектирования: минимизация объёма собираемых данных (данные не собираются без необходимости), ограничение доступа к данным, применение техник анонимизации/маскирования.
- DPIA (Data Protection Impact Assessment): систематический анализ воздействия проекта на приватность. Часто требуется по регламентам в ЕС и во многих юрисдикциях.
Соответствие требованиям и регуляторика
- Международные: GDPR (Общее Регламентирование по Защите Данных), CCPA/CPRA и другие региональные регуляторики.
- Российские контуры: Федеральный закон № 152-ФЗ «О персональных данных» и сопутствующая регуляторика по локализации, передаче за пределы РФ и обработке персональных данных. Важна интеграция политик в SLA, договоры и техническую архитектуру.
- Техническая практика: не только хранение, но и мониторинг, аудит доступа, хранение журналов (логов), автоматизация политик доступа, хранение ключей и управление ими.

Роли и ответственности
- Владельцы данных (data owners): отвечают за валидность и качество данных, требования к их безопасности и доступу.
- Стюарды данных (data stewards): обеспечивают соблюдение политик, классификацию и качество данных, помогают в идентификации PII/PHI и критичных полей.
- CISO/DSO/DPO: управление безопасностью, защитой данных и соответствием.
- Регуляторы и аудиторы: контроль соответствия, внешние требования и внутренний аудит.
Ключевые концепции и термины
- RBAC (Role-Based Access Control) и ABAC (Attribute-Based Access Control): два основных подхода к управлению доступом. ABAC учитывает атрибуты пользователя, ресурса и контекста, что позволяет более гибко реализовывать политики в сложных ландшафтах.
- Шифрование и управление ключами: данные в покое (AES-256) и в пути (TLS). Управление ключами — центральный элемент кибербезопасности.
- Маскирование данных и псевдонимизация: защита чувствительных полей в разработке и тестировании.
- Локализация и трансграничная передача данных: требования хранить данные в юрисдикии, ограничения на передачу за пределы страны.
Методы и технологии
- Шифрование и KMS: локальные и облачные сервисы управления ключами, журналирование использования ключей.
- Политики доступа и политики конфиденциальности: код политики в виде декларативных правил, которые оцениваются в реальном времени.
- Контроль целостности: суммирование данных, контроль версий и аудиты изменений.
- Privacy-Enhancing Technologies (PETs): дифференциальная приватность, редактирование данных, обфускация.
Практические примеры (обзор подходов и архитектур)
Пример архитектуры Zero Trust
- Централизованная политика доступа (OPA/Policy decision point) + управление идентификацией (Keycloak или аналог) + сервисы авторизации на уровне API.
- Журналирование и мониторинг доступа через централизованный SIEM/лог-агрегатор.
Модель миграции: от традиционных ACL к ABAC
- Определение атрибутов: регион, проект, уровень секьюрности, роль пользователя, тип данных.
- Реализация политика доступа на основе атрибутов и контекста запроса.
Законодательная карта
- GDPR: ДPO, DPIA, правовые основания обработки, дата минимизации, право на доступ и удаление.
- 152-ФЗ: локализация и защита персональных данных, требования к обработке, хранению и передаче внутри РФ.
Примеры политики и процессов
- Политика классификации: данные помечаются как Public, Internal, Confidential, Restricted; требования к шифрованию и доступу зависят от уровня.
- Политика аудита: запись доступа, изменений, причин изменений, хранение журналов в течение заданного срока, защита журналов от модификаций.
Выбор инструментов
- Open-source: Atlas, Ranger, Amundsen, DataHub, Vault, OPA, Keycloak.
- Российские решения/практики: КриптоПро CSP для криптографических операций и цифровой подписи, локальные средства защиты и сертификации данных, интеграции с отечественными нормами. Примеры использования Яндекс DataSphere/DataLens для визуализации и организация работы с данными в рамках локальных проектов (с учетом специфики локализации и приватности).
Таблица сравнения инструментов (упрощённая)
| Инструмент | Назначение | Архитектура | Плюсы | Минусы |
|---|---|---|---|---|
| Apache Atlas | Метаданные и госконтроль | Микросервисы/платформа | Сильная интеграция с экосистемами Hadoop, управление классами и линейками данных | Требует настройки, миграции метаданных |
| Apache Ranger | Контроль доступа к данным | PDP/Policy engine + plugins | Гибкие политики, аудит доступа | Сложность конфигурации, масштабирование |
| Amundsen | Каталог метаданных | Catalog UI + search | Удобство использования, быстрый доступ к данным | Могут потребоваться доп. слои качества метаданных |
| DataHub | Каталог метаданных | Microservices, индексирование | Расширяемость, API-first | Кривая внедрения |
| HashiCorp Vault | Управление секретами | DP/secret management | Безопасное управление ключами и секретами | Требует интеграций и обучения |
| OPA (Open Policy Agent) | Политики доступа | PDP с Rego-языком | Гибкие декларативные политики | Необходимость моделирования Patti |
| КриптоПро CSP | криптография и криптографические операции | Встраиваемые модули | Российские сертифицированные решения | Ограниченная экосистема по сравнению с глобальными решениями |
| Яндекс DataSphere / DataLens | Российские решения для работы с данными и визуализацией | Облачная/локальная платформа | Соответствие локализации и регуляторным требованиям, интеграция с данными Яндекса | Моно-экосистема, ограниченная вне экосистемы Яндекса |
Примеры политик и конфигураций будут приведены ниже в разделе “Технические детали”.
Практические примеры реализации (коротко)
Пример политики доступа (ABAC) на уровне API
- Условия: пользователь имеет атрибут role = "DataAnalyst" и регион = "RU", запрашивает данные типа "PII".
- Разрешение: доступ только к non-PII версии данных или к агрегатным данным без идентификаторов.
Маскирование данных для тестирования
- Реализация: маскирование значений полей персональных данных на тестовых окружениях (partial masking) с заменой реальных значений фиктивными.
Шифрование и управление ключами
- Использование Vault для хранения ключей шифрования; аутентификация через OIDC и аудит доступа к ключам.
Архитектура и протоколы
- TLS 1.2+ для защиты передачи данных; шифрование на диске AES-256 для чувствительных наборов данных.
- KMS для управления ключами, включая создание, ротацию и аудит использования ключей.
Пример конфигурации политики в OPA (Rego)
```
package data_access

default allow = false

# Разрешение для администраторов
allow {
  input.user.role == "admin"
}

# Разрешение сотрудников отдела продаж доступ к данным без PII
allow {
  input.user.dept == "sales"
  input.resource.category != "PII"
}

# Разрешение для QA с ограниченным доступом
allow {
  input.user.role == "qa"
  input.resource.environment == "staging"
}
```
Пример конфигурации маскирования в SQL-подобном формате
Пример: SELECT CONCAT('XXX-XXXX') AS ssn_masked FROM customers;
В реальной системе можно использовать функциональные маскировки в зависимости от СУБД (PostgreSQL, Oracle, SQL Server) с настройками политики.
Пример политики хранения журналов
Хранение логов доступа в неизменяемом виде (WORM-лог) и хранение в отдельном сегменте, доступ только через политики.
Рекомендации по выбору инструментов
- Для больших Hadoop-архивов и исторических данных хороша интеграция Atlas + Ranger.
- Для современных data-lake/цифровых экосистем с микросервисами — OPA + Vault + Keycloak + Amundsen/DataHub.
- Российские требования: внедрение КриптоПро CSP для криптографических операций, локальные хранилища ключей и журналов, а также знание локализации данных при использовании облачных сервисов.
Риски и ограничения внедрения
Риски
- Сложность интеграций: добавление нового слоя политик может повлечь конфликт политик и потребовать переработки существующей архитектуры.
- Производительность: дополнительная проверка политик и аудит может вызвать задержки в обработке запросов к данным.
- Неполная классификация: если данные неправильно классифицированы, чувствительные данные могут быть доступны некорректно.
- Управление ключами: потери ключей, неверная ротация или неправильная настройка окружения KMS может привести к потере доступа к данным.
- Регуляторные изменения: законы и требования могут меняться; необходимо поддерживать обновления политик и процессов.
- Вендорная зависимость и локализация: использование чужих решений может привести к ограничению гибкости в изменениях и регуляторной риске для локальных проектов.
Ограничения
- Необходимость синхронизации между политиками и реальными данными. Несоответствие между декларативной политикой и реальной архитектурой может привести к пробелам в безопасности.
- Требования к квалификации персонала: настройка и сопровождение политики требуют обучения и поддержки.
- Затраты времени на внедрение: создание и поддержка политики, классификации, логирования и защиты требует времени и ресурсов.
- Риски утечки журналов, если журналы не защищены должным образом; важна авторизация для доступа к логам и хранение логов на требуемом уровне.
Как снизить риски
- Начинать с пилота по одному домену данных, постепенно расширять.
- Встраивать DPIA ранними этапами.
- Использовать принцип минимизации, маскирование и ротацию ключей.
- Включать аудит и мониторинг на каждом этапе.
- Обучать сотрудников и устанавливать процессы управления изменениями.
Выводы
Безопасность, приватность и соответствие требованиям — не одноразовые задачи, а культурный и инженерный процесс. Внедрение Data Governance должно включать: определение ролей и ответственности, классификацию данных, настройку политик доступа, шифрования и маскирования, управление ключами, аудит и мониторинг, а также соответствие регуляторным требованиям. Важно сочетать открытые решения и отечественные практики, чтобы обеспечить гибкость и локализацию данных. Регулярные DPIA, мониторинг изменений регуляторной среды и подготовка к DSAR помогут поддерживать устойчивость и доверие к данным.
FAQ (Вопросы и ответы)
1) Вопрос: Что значит “Zero Trust” в контексте Data Governance?
- Ответ: Zero Trust означает, что никакой пользователь или сервис не считается доверенным по умолчанию. Каждое обращение к данным проверяется по политикам доступа, атрибутам пользователя, контексту запроса и состоянию окружения. Внедрение Zero Trust требует централизованной политики доступа (OPA), управления идентификацией (KMS/Keycloak) и мониторинга доступа.
2) Вопрос: Какие регуляторные требования стоит учитывать в России?
- Ответ: В первую очередь 152-ФЗ «О персональных данных» и сопутствующие постановления. Важно соблюдать локализацию, защиту персональных данных, а также требования к обработке и хранению данных. Также может требоваться соответствие внутренним регуляциям организации и отрасли.
3) Вопрос: Какие инструменты лучше начать с внедрением для Open Source стека?
- Ответ: Хороший старт — Apache Atlas (метаданные), Apache Ranger (политики доступа), Amundsen/DataHub (каталоги метаданных), Vault (секреты и ключи), OPA (поля политики), Keycloak (ИД и SSO). Они хорошо работают в связке и могут быть адаптированы под требования по локализации и приватности.
4) Вопрос: Что такое DPIA и зачем он нужен?
- Ответ: DPIA — это оценка воздействия на защиту данных. Она помогает выявлять риски приватности на ранних стадиях проекта, документирует принципы минимизации данных, принятие мер по снижению рисков и требования регуляторов.
5) Вопрос: Как организовать аудит доступа к данным?
- Ответ: Включить журналирование доступа (логирование), хранение журналов в неизменяемом виде, интеграцию с SIEM, автоматические алерты при попытках несанкционированного доступа, периодический аудит политик и снапшоты доступа.
6) Вопрос: Какие практики маскирования данных полезны на практике?
- Ответ: Маскирование целых полей (PII) в тестовых окружениях, маскирование частичное в рабочих окружениях, псевдонимизация, синтетические данные для тестирования, выборочное маскирование в зависимости от роли пользователя.
7) Вопрос: Какие риски связаны с внедрением политики доступа через ABAC?
Ответ: Сложность моделирования атрибутов, поддержка большого объема правил, риск противоречий между атрибутами, необходимость синхронизации атрибутов пользователей и ресурсов.
8) Вопрос: Какой вклад вносит российский стек (КриптоПро CSP, Яндекс DataSphere)?
- Ответ: КриптоПро CSP обеспечивает сертифицированную криптографическую защиту и подпись в рамках российского законодательства; Яндекс DataSphere/DataLens помогает с локализацией и управлением данными в рамках отечественных инфраструктур, улучшает визуализацию и организацию данных с учётом требований приватности.
9) Вопрос: Какие техники защиты данных стоит сочетать с политиками доступа?
- Ответ: Шифрование данных на хранении и в пути, ротация ключей, маскирование, приватность по умолчанию, мониторинг доступа, аудит изменений и автоматизация реакции на инциденты.
10) Вопрос: Какие KPI помогут измерить зрелость управления данными в части безопасности и приватности?
- Ответ: Процент данных, помеченных как PII/PII-equivalent; доля данных, закодированных и защищённых ключами; время реакции на инциденты и прохождение DPIA; процент проектов с утверждённой политикой доступа; полнота журналирования и аудит соответствия; количество DSARов закрытых в срок.


