

Политики доступа идентификация и защита активов
В первые 90 дней CDO следует построить фундаментальные политики доступа, которые обеспечат безопасность активов и доверие к процессам обработки данных. Эти политики должны быть интегрированы в стратегию цифровой трансформации компании, формируя основу для управляемой идентификации, аутентификации и авторизации, а также для эффективного мониторинга и аудита. В рамках данной главы рассматриваются не только архитектурные решения и технические механизмы, но и процессные и организационные изменения, необходимые для достижения быстрых побед без компромисса в плане безопасности.
Первые шаги в формировании политик доступа должны быть ориентированы на прозрачность владения активами, определение критических данных и инструментов, а также на внедрение минимально необходимого доступа. В условиях высокой скорости изменений бизнеса полезны стандартизированные процессы назначения прав, автоматизированные проверки соответствия и мощные механизмы секретов и ключей. Одновременно важно сохранить гибкость для внедрения инноваций: интеграция новых облачных сервисов, расширение цифровых экосистем и рост объемов данных требуют устойчивой архитектуры и ясной политики доступа.
- Определение контекста и целей политики доступа для активов и данных.
- Архитектура идентификации и доступа как основа безопасной цифровой трансформации.
- Управление доступом к активам, классификация данных и принципы минимального доступа.
- Мониторинг, аудит и обеспечение соответствия требованиям.
- Организационные изменения и быстрые победы для формирования доверия и устойчивого внедрения.
Контекст и цели политики доступа
Политики доступа должны быть встроены в корпоративную стратегию управления данными и рисками. В этом разделе раскрываются базовые концепции и требования к формированию политики, которые обеспечивают согласованность между бизнес-цнями, юридическими требованиями и наборами активов организации.
Во-первых, необходима четкая идентификация активов и их владельцев. Активами считаются данные в базах, файлы и хранилища, модели и алгоритмы, API и сервисы, инфраструктурные элементы конфигурации, секреты, ключи доступа и учетные записи сервисов. Каждый актив должен иметь ярлыки класса защиты, владельца и связанный набор метрик риска. Во-вторых, важно определить критические данные: тльные персональные данные, PI и особенно защищенные бизнес-данные, коммерческий секрет, данные клиентов и финансовую информацию. Критичность активов определяет требования к доступу, мониторингу и хранению журналов.
Цели политики доступа в рамках первых 90 дней включают: минимизацию зоны доверия через модель нулевого доверия; обеспечение устойчивости к инсайтерам и внешним угрозам; унификацию подходов к аутентификации и авторизации в гибридной среде; снижение времени реакции на инциденты доступа; достижение прозрачности для аудита и регуляторных требований. В этом контексте к каждому активу привязываются требования к аутентификации, авторизации, хранению секретов, мониторингу и аудитам. Такой подход позволяет управлять доступом к данным и ресурсам без задержек в бизнес-процессах, сохраняя гибкость при внедрении новых сервисов.
Важно подчеркнуть роль культуры безопасности и управляемого риска. Политика доступа должна поддерживать принципы «право доступа на основе необходимости» (need-to-know), но при этом не превращаться в узкую бюрократию. Необходимо определить четкую роль ответственного за доступ (owner), процедуры запроса и утверждения доступа, сроки рассмотрения запросов, а также механизмы автоматического отключения или пересмотра прав при изменении роли сотрудника или бизнес-требований. В условиях быстрого роста данных и активов необходимо обеспечить легитимную и прозрачную смену владельцев и актуализацию политик.
Архитектура идентификации и доступа
Архитектура идентификации и доступа должна поддерживать единый взгляд на пользователей, сервисы и активы, объединяя источники идентификации, методы аутентификации и механизмы авторизации. В сбалансированной, hybrid-ориентированной среде разумно сочетать локальные и облачные решения, чтобы обеспечить единый контекст безопасности и возможность централизованного управления.
Основные компоненты архитектуры включают:
- источники идентификации: корпоративные каталоги, облачные IdP, федеративные сервисы и социальные IdP в ограниченных сценариях;
- механизмы аутентификации: многофакторная аутентификация (MFA), биометрия там, где применимо, и одноразовые пароли для сервисов с меньшим риском;
- модели авторизации: RBAC (roles-based access control) как базовый подход, ABAC (attributes-based access control) для динамических сценариев, а также контекстуальные правила на основе устройства, времени и геолокации;
- управление доступом к данным и активам: политики на уровне данных (data access policies), секреты и ключи (Secrets Management), безопасное хранение и последовательная ротация, сервисные учетные записи и управление их правами;
- сессии и мониторинг: контроль длительности сессий, ограничение параллельных сессий, мониторинг поведения и попыток доступа, интеграция с SIEM;
- инфраструктура и защиты: сегментация сети, минимизация доступов на уровне инфраструктуры, применение принципа «zero trust» к каждому слою архитектуры;
- интеграции и обмен данными: безопасное соединение между системами, протоколы SAML 2.0, OpenID Connect, OAuth 2.0, шифрование в покое и в транзите, управление сертификатами.
Интеграции и протоколы
Для обеспечения бесшовной интеграции политик доступа в существующую инфраструктуру следует оперировать ограниченным набором устойчивых протоколов и стандартов. Применение SAML, WS-Federation, OAuth 2.0 и OpenID Connect позволяет централизованно управлять аутентификацией и авторизацией в облаке и в локальном окружении. В контексте обработки активов и данных необходима поддержка MFA и адаптивной аутентификации: чем выше риск и чувствительность актива, тем более строгие требования к аутентификации и контексту сеанса.
Управление секретами и ключами требует единых процессов и инструментов. Ротация ключей и автоматическое обновление certificates должны быть встроены в жизненный цикл активов. Практика управления секретами - использование секрет-менеджеров и сервисов управления ключами (например, Vault или облачные решения KMS) - обеспечивает изоляцию и контроль дисциплины доступа к секретам и сервисным учетным записям. Важной частью является обеспечение безопасного обмена данными между системами: шифрование на уровне приложения и сервера, контроль целостности и аудитории.
Дистанционирование и управление устройствами (device trust) добавляют слой защиты, позволяя ограничить доступ в зависимости от типа устройства, его состояния и соответствия требованиям безопасности. В сочетании с контекстной информацией (местоположение, время, риск-сценарий) это позволяет принимать более точные решения по авторизации и снижает вероятность утечки данных через уязвимые точки.
Управление доступом к активам и классификация
Критичные данные и активы должны обретать четко установленную модель управления доступом. Классификация активов позволяет систематизировать подходы к защите и согласовать требования к хранению, обработке и архивированию.
Ключевые шаги:
- инвентаризация активов: составление полного перечня активов, их владельцев и связь с бизнес-областями;
- классификация данных: выделение уровней чувствительности (например, Public, Internal, Confidential, Restricted) и определение правил доступа для каждого уровня;
- привязка прав к активам: для каждого актива устанавливаются наборы прав доступа на основе ролей, контекста и атрибутов;
- управление сервисными учетными записями: ограничение доступа и непрерывный мониторинг использования учетных записей, ротация паролей и ключей;
- защита секретов: внедрение секрет-менеджеров, политики минимизации доступа к секретам и автоматизированная ротация;
- управление изменениями: процессы пересмотра прав по расписанию и при изменении владельцев активов, бизнес-моделей или риска.
В условиях динамичных изменений активы могут мигрировать между хранилищами, расширяться новыми сервисами и приобретать новые свойства. Архитектура должна поддерживать автоматическое обновление атрибутов активов и корректировку политик доступа под новые контексты. Важным является сохранение согласованности между политиками на уровне данных и политиками на уровне инфраструктуры и приложений.
Мониторинг, аудит и соответствие
Эффективный мониторинг доступа необходим для раннего обнаружения аномалий, несанкционированных действий и нарушений требований регуляторов. В рамках этой части политики следует реализовать набор практик по журналированию, аналитике и аудиту.
Ключевые элементы:
- централизованный сбор и корреляция событий: логи доступа, аутентификации, попыток входа, изменения прав и архитектурные изменения;
- аномалия и соответствие: внедрение правил на основе поведения и сигнатур угроз; периодические проверки соответствия требованиям регуляторов (GDPR, SOX, локальные регуляторные нормы);
- хранение журналов: политика retention, защита целостности и доступности журналов, обеспечение возможности восстановления;
- аудит и отчетность: регулярные аудиты доступа, независимый контроль и отчеты для руководства и регуляторов;
- создание тревог и реагирование: процесс инцидент-менеджмента, сценарии эскалации и быстрые корректирующие действия;
- правовая и бизнес-ассоциации: обеспечение связи между политикой доступа и юридическими требованиями, а также потребностями бизнеса.
Мониторинг должен быть не только пассивной записью действий, но и активной проверкой контекста: соответствие контексту устройства, географии, времени суток, риска и согласование изменений в правах доступа с требованиями бизнеса. В условиях быстрого роста данных и цифровой трансформации критично наличие аналитических панелей, которые позволяют руководителям и администраторам видеть текущие показатели уровня доступа и тенденции риска.
Организационные изменения и быстрые победы
В процессе первых 90 дней важны конкретные шаги, которые можно реализовать быстро, но без ущерба для безопасности. Быстрые победы помогают сформировать доверие к процессу и создают базу для более глубоких изменений.
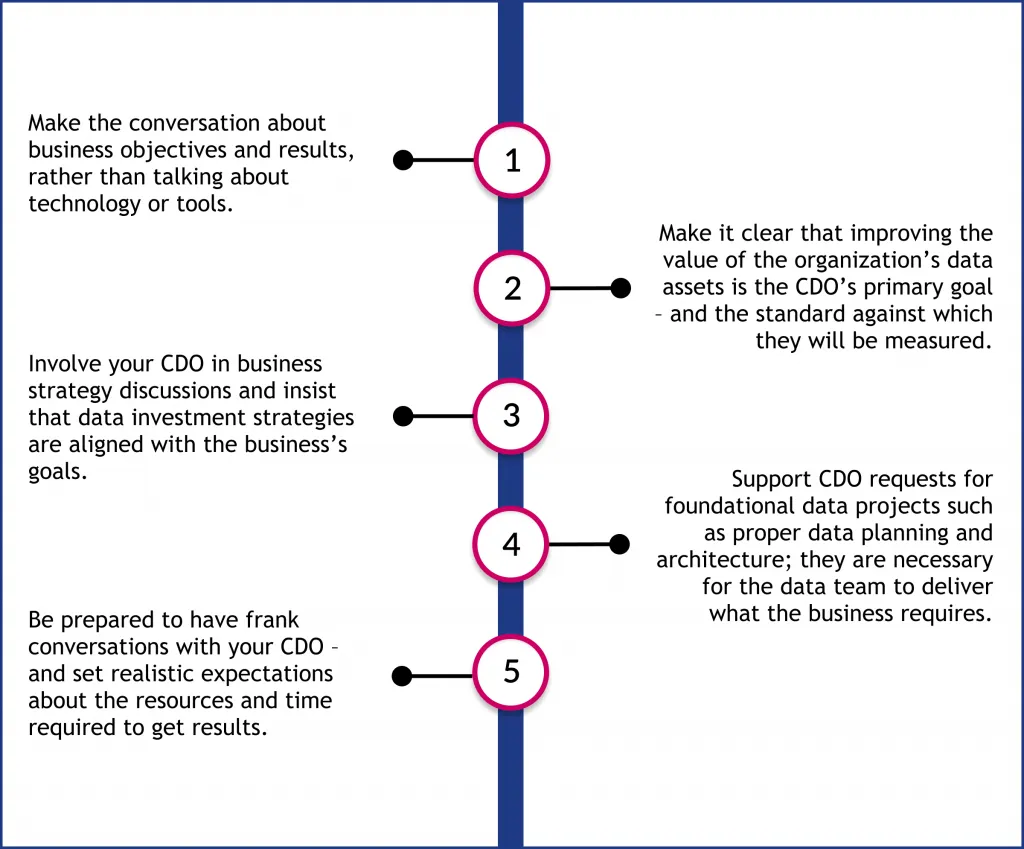
Опорные меры быстрого внедрения:
- завершение инвентаризации активов и владельцев: создание единого реестра активов, определение ответственных лиц и привязка к бизнес-драйверам;
- базовая модель RBAC и требования к MFA на критических точках: формирование минимального набора ролей и обязательность MFA для чувствительных систем;
- ограничение широких прав доступа: закрытие «белых» зон доступа и применение принципа меньшего уровня полномочий;
- управление секретами и сервисными учетными записями: внедрение секрет-менеджера, политика ротации и ограничение доступа к секретам только тем сервисам, которым это действительно необходимо;
- автоматизация политики доступа в инфраструктуре: внедрение политики как кода (policy as code) для автоматического применения прав и конфигураций, в том числе через инструменты IaC (Infrastructure as Code);
- обучение и коммуникации: программы повышения осведомленности сотрудников и разработчиков по вопросам доступа, а также внедрение процедур запроса доступа и восстановления;
- интеграция мониторинга и аудита: настройка KPI и дашбордов по ключевым критериям, регулярные обзоры и корректировки политики.
Эти шаги позволяют быстро стабилизировать ситуацию, снизить риск и освободить ресурсы для расширения архитектурной части политики доступа. Одновременная работа над процессами и культурой безопасности формирует доверие между бизнесом, ИТ и аудиторией, что особенно важно в контексте трансформации и повышения управляемости.
Key takeaways
- Политики доступа требуют целостного подхода к активам: владение, классификация, требования к доступу и правила мониторинга.
- Архитектура идентификации и доступа должна сочетать RBAC и ABAC, поддерживать zero trust принципы и обеспечивать эффективные интеграции с IdP, Secrets Manager и системами управления доступом.
- Управление секретами и сервисными учетными записями критично для защиты активов; ротация и минимизация прав снижают риск.
- Мониторинг доступа должен сочетать детектор аномалий, аудит и регуляторное соответствие; данные журнала должны быть доступны для анализа и аудитов.
- Организационные изменения и быстрые победы помогают быстро снизить риск и закрепить доверие к процессам, создавая базу для дальнейших улучшений.
- В процессе внедрения критично сочетать технологические решения с изменениями в процессах и культуре безопасности: ясные роли, утверждения и процедуры.
- Важно обеспечить баланс между безопасностью и скоростью внедрения: выбор технологий и процессов должен соответствовать стратегическим целям и реальным бизнес-рискам.
FAQ
1. Какие активы следует считать критическими и какие данные требуют самого жесткого контроля доступа?
К критическим активам относятся данные клиентов и коммерческая тайна, данные в рамках регуляторных требований, управляющие алгоритмы и модели, а также инфраструктурные элементы, без которых бизнес не может функционировать. Эти активы требуют MFA, адаптивной аутентификации, строгой авторизации и непрерывного мониторинга, а также строгих процессов ротации секретов и управления ключами. Менее чувствительные данные могут осуществлять доступ при использовании более гибких политик, но должны быть задокументированы и подвергаться периодическим аудитам.
2. Как внедрять принципы минимального доступа без ущерба для продуктивности?
Необходимо определить минимальный набор прав, необходимый каждому пользователю или сервису для выполнения задач, и автоматизировать процесс запроса и утверждения доступа. Вводите роль-ориентированные политики, практики временного доступа (Just-In-Time) и адаптивные правила на основе контекста устройства и риска. Важно поддерживать прозрачность процессов и регламентировать ожидания бизнес-подразделений.
3. Что такое zero trust и как он применяется в контексте активов и данных?
Zero trust предполагает, что никакой субъект внутри или вне сети не считается доверенным по умолчанию. Доступ предоставляется на основе постоянной аутентификации, авторизации и мониторинга контекста. В контексте активов это означает проверку каждого запроса к активу, постоянную проверку права на доступ, сегментацию и защиту на уровне данных, инфраструктуры и приложений. Реализация включает MFA, контекстную авторизацию, Secrets Management и детальный мониторинг поведения.
4. Как обеспечить эффективный аудит соответствия требованиям и регуляторным нормам?
Необходимо внедрить единый реестр активов, политики доступа и журналирование доступа, которые могут быть представлены в формате для аудита. Важно автоматизировать сбор доказательств соответствия и обеспечивать доступ регуляторным аудиторам к нужной информации без нарушения приватности. Регулярные внутренние аудиты и тесты на проникновение должны дополнять формальные регуляторные проверки.
5. Какие инструменты помогают управлять доступом к данным и активам в гибридной среде?
Ключевые инструменты включают IdP и SIEM-системы, Secrets Management, PAM для экранов администраторов, политики как код и инструменты IaC, решения для принципа минимального доступа на уровне данных, а также инструменты контейнерной безопасности и управление доступом к API. В рамках ограничений российского рынка можно рассмотреть локальные Open Source проекты в сочетании с локальными облачными решениями, если они соответствуют требованиям к безопасности и регуляторике.
6. Какие шаги по внедрению политики доступа можно отнести к «быстрым победам»?
Инвентаризация активов и назначение владельцев, базовая RBAC-модель и включение MFA в критических точках, ограничение широкоразрешенного доступа, внедрение Secret Management и ротации ключей, автоматизация политики доступа через IaC, обучение сотрудников и внедрение мониторинга и отчетности. Эти шаги улучшают безопасность и создают фундамент для дальнейшей трансформации.
7. Какие риски следует учитывать при введении новых политик доступа?
К основным рискам относятся уязвимости в интеграциях между IdP и сервисами, задержки в обработке запросов на доступ, неполная инвентаризация активов, недостаточно строгие политики в отношении секретов, а также риск неправильного внедрения ABAC-сценариев. Эти риски требуют четких процедур управления изменениями, тестирования политик на тестовой среде и регулярной валидации прав доступа.
8. Как измерять успех политики доступа в рамках первых 90 дней?
Успех измеряется через снижение числа инцидентов доступа, сокращение времени обработки запросов доступа, повышение покрытия MFA, долю активов с классификацией и владельцами, а также качество журналирования и скорость реагирования на инциденты. Важна прозрачность KPI для бизнес-подразделений и IT, а также регулярные обзоры соответствия.
9. Какие принципы взаимодействия между бизнесом и ИТ важны для успешной реализации?
Необходимо обеспечить ясную роль владельцев активов, согласование бизнес-целей и риск-аппетита, прозрачные процессы запроса доступа, четкие SLA по утверждению прав и регулярные коммуникации по инцидентам доступа. Сильное взаимодействие между бизнесом и ИТ создает доверие к процессам и помогает адаптировать политику к меняющимся бизнес-условиям.
10. Какие дистанционные практики или подходы полезны для российских организаций в рамках данной темы?
Важно выбирать решения, адаптируемые к правовым требованиям и инфраструктуре: интеграция локальных IDM-систем с облачными IdP, использование российских проектов в области управления доступом и секретами, а также соблюдение региональных регуляторных требований. Однако баланс между локальными и региональными решениями должен обеспечивать единый контроль доступа и централизованную аналитику, чтобы не создавать фрагментированность процессов.


