

Этические, правовые и социальные аспекты управления данными в витрине
В витрине данных для BI и self-service вопросы этики, права и социального воздействия выходят за рамки технических требований. Эффективное управление данными требует сочетания прозрачности, ответственности и вычислительной строгости: только тогда витрина способна доверяться аналитикам, бизнес-подразделениям и гражданам, чьи данные она обрабатывает. Настоящая глава направлена на формирование базовых принципов, архитектурно-организационных подходов и практических действий, которые позволяют соблюдать баланс между свободой анализа и защитой прав субъектов данных, минимизацией рисков и усилением доверия к витрине.
Этические и правовые нормы сегодня не являются опцией - они задают рамку для дизайна, эксплуатации и контроля витрины. При этом социальные последствия решений на основе данных могут оказать ощутимое влияние на людей и сообщества. В рамках курса мы рассмотрим, как определить цели обработки, обеспечить минимизацию рисков, обеспечить соблюдение прав субъектов данных, как внедрять надлежащие процессы аудита и контроля, а также как встроить принципы этики в архитектуру витрины и в культуру управления данными.
- Краткое содержание главы
- Этические принципы и ответственность в витрине данных
- Правовые рамки, комплаенс и механизмы аудита
- Социальные аспекты: прозрачность, справедливость и вовлеченность стейкхолдеров
- Приватность, согласие и обработка персональных данных
- Архитектура управления этикой и правами в витрине: политики, DPIA, контроль доступа
- Риски, инцидент-менеджмент и аудит соблюдения требований
Этические принципы и ответственность в витрине данных
Этика обработки данных в витрине основывается на принципах уважения к субъектам данных, ответственности и минимизации возможного вреда. В контексте BI и self-service это означает не только соответствие законодательству, но и предвидение последствий решений, принимаемых на основе аналитики. Концептуально выделяются следующие принципы:
- Прозрачность целей обработки: каждый набор данных должен иметь обоснованную бизнес-цель и ясное объяснение того, зачем он необходим для конкретной витрины и какого эффекта следует ожидать от анализа.
- Ограничение применения данных по принципу целевого назначения: данные собираются и обрабатываются для конкретных целей, тесно привязанных к бизнес-процессам. Изменение назначения должно требовать повторного анализа рисков и согласования.
- Минимизация данных и минимизация ущерба: сбор и хранение сведений должны соответствовать принципу минимальной достаточности, а данные, которые не влияют на аналитические выводы, не должны появляться в витрине.
- Ответственность и подотчетность: определяются роли владельцев данных, ответственных за соответствие, а также процедуры аудита и отчетности.
- Прозрачность и объяснимость: пользователи витрины должны понимать, какие данные используются, какие допущения встроены в модели и какие ограничения применяются к результатам анализа.
- Предотвращение дискриминации и предвзятости: методы отбора признаков, валидации моделей и презентации результатов должны минимизировать риск несправедливых выводов, влияющих на решения в отношении клиентов, сотрудников и партнёров.
- Защита уязвимых групп: особое внимание уделяется защиту персональных данных у групп с повышенной чувствительностью (расовые или этнические признаки, здоровье, религия и т. п.), чтобы не допустить стигматизации или несправедливого обращения.
Практические шаги:
- разработать кодекс этики для витрины, включив принципы прозрачности, ответственности и ненанесения вреда;
- внедрить процесс формирования этических требований на этапах дизайн-проекта витрины;
- внедрить каналы для отчётности и обратной связи: для сотрудников, клиентов и регуляторов;
- обеспечить ретроспективный анализ на каждом крупном обновлении витрины, чтобы проверить соответствие этическим принципам.
Этические принципы должны быть встроены в процессы управления данными так, чтобы они не оставались на уровне деклараций. Это требует тесной интеграции между governance-моделями, каталогами данных и механизмами доступа. В реальных условиях это означает, что политики этики не могут быть отдельно от политик доступа, управления качеством и обработки персональных данных. Только так достигается консистентность поведения системы и прозрачность для пользователей.
Правовые рамки и комплаенс
Правовая база управления данными в витрине складывается из сочетания международных и локальных норм, которые регулируют сбор, хранение, обработку, передачу и защиту персональных и чувствительных данных. В контексте корпоративной витрины эти регуляторы диктуют требования к документированию процессов, сбору согласий, классификации данных и управлению рисками.
- GDPR как глобальный ориентир: принципы законности, справедливости, прозрачности; ограничение целей; минимизация данных; точность; ограничение хранения; безопасность обработки; права субъектов данных (на доступ, исправление, удаление, ограничение обработки, переносимость данных, возражение против обработки, автоматизированные решения в некоторых случаях). В витрине важно реализовать механизм DPIA (оценки воздействия на защиту данных) для инициатив с высоким риском; предусмотреть согласование трансграничной передачи и механизмы защиты при использовании внешних поставщиков.
- Российское законодательство о персональных данных (152-ФЗ): требования локализации, юридическая ответственность за утечки, режимы обработки, основание для обработки, уведомления субъектов данных и органы надзора. В рамках витрины это особенно критично при работе с клиентскими данными и HR-данными, а также при интеграции с иностранными поставщиками через облачные решения.
- Специализированные регуляторы и отраслевые требования: для финансового сектора, здравоохранения, телекоммуникаций существует набор дополнительных норм по кибербезопасности, аудиту и отчетности. Вопросы anti-discrimination и прав потребителей также регулируются на уровне отраслевых стандартов и национального законодательства.
- Компоненты комплаенса в витрине: политика обработки данных, регламенты доступа и аудита, механизмы согласия и уведомления, процедура DPIA, регламент хранения и удаления данных, договоры с поставщиками и контрагентами с обязательствами по защите данных.
Практические шаги:
- внедрить карту соответствия (compliance map) на уровне витрины, связывающую данные, процессы и регулятивные требования;
- определить DPO/уполномоченного по персональным данным и обеспечить ему доступ к ключевым документам и процессам витрины;
- внедрить процесс DPIA для всех проектов, влияющих на риски конфиденциальности;
- наладить процедуры управления договорами с внешними поставщиками, включая обязательства по защите данных, аудитам и уведомлениям об инцидентах;
- реализовать механизмы мониторинга трансграничной передачи данных и локализации в зависимости от требований регуляторов.
Обеспечение комплаенса в витрине требует не только юридической терапии, но и технических решений. Архитектура должна поддерживать хранение журналов доступа, контроль изменений, сглаживание вызовов и прозрачную политику цепочки поставок данных. Важным элементом является учет рисков: кто имеет доступ к каким данным, какие операции допустимы и какие данные могут быть обобщены без утраты ценности анализа.
Социальные аспекты: прозрачность, справедливость и вовлеченность стейкхолдеров
Социальный эффект витрины определяется тем, насколько аналитика учитывает интересы граждан, сотрудников и клиентов. Прозрачность и вовлеченность стейкхолдеров способствуют принятию решений, снижению сопротивления изменениям и усилению доверия к данным как к активу организации. В этом разделе раскрываются ключевые социальные принципы и пути их реализации.
- Прозрачность как фундамент доверия: пользователи должны знать, какие наборы данных доступны, какие алгоритмы применяются и какие предположения заложены в аналитике. Это помогает снизить риск неверных выводов и манипуляций. Война между «честной» системой и «слепой» аналитикой выигрывается за счет ясности в представлении ограничений и допущений.
- Справедливость и недискриминация: витрина должна минимизировать риск дискриминации в коммерческих решениях, HR-аналитике, кредитном скоринге и маркетинге. Важно не только исключать предвзятость в данных, но и предоставлять пользователям способы анализа и аудита последствий принятия решений по различным группам.
- Инклюзивность и доступность: визуализации и интерфейсы должны быть доступны широкой аудитории, включая людей с ограниченными возможностями. Это поддерживает более широкий набор бизнес-пользователей, что в итоге повышает качество решений за счет разнообразия взглядов.
- Участие стейкхолдеров на протяжении цикла витрины: от определения целевых задач до внедрения и аудита. Вовлеченность должна быть структурирована через процессы управления требованиями, контроля прозрачности и согласования изменений.
- Этика алгоритмов и объяснимость: для аналитики, где применяются модели и автоматизированные маршруты принятия решений, необходимо предусмотреть объяснимость выводов и возможность оспаривания результатов.
- Влияние на работников и общество: анализ не должен приводить к ухудшению условий труда, увеличению неравенства или стигматизации. В этом контексте крайне важно оценивать социальные последствия нововведений и внедрять корректирующие меры.
Практические шаги:
- внедрить процедуры подачи и обработки запросов на доступ к данным, а также механизм уведомления субъектов о правах;
- разработать и внедрить политики справедливости в витрине: манеры отбора признаков, аудит моделей на случайные и систематические предвзятости, ресурсы для исправления;
- обеспечить доступность и обучающие материалы: понятные руководства, обучающие курсы и визуализации без перегрузки техническими терминами;
- регулярно проводить социальные аудиторы и оценку воздействия на общество, чтобы выявлять и корректировать негативные эффекты;
- внедрить механизмы объяснимости моделей и возможность дополнительной проверки пользователями.
Архитектура витрины должна быть спроектирована так, чтобы поддерживать социальные ценности через управляемое распространение данных и открытые интерфейсы. Это требует интеграции этических стандартов в каждый слой витрины: от исходных наборов данных до представления результатов пользователям.
Приватность, согласие и обработка персональных данных
Персональные данные - один из наиболее чувствительных элементов витрины. Правильное обращение с ними требует точного знания прав субъектов данных, ограничения по использованию и возможности контроля за обработкой. Основные принципы включают:
- законность и минимизация: обработка осуществляется на законных основаниях; данные собираются только с необходимой длиной хранения и по целенаправленной цели;
- согласие и уведомления: прозрачное информирование о целях обработки, справедливые способы выражения согласия и возможность его отзыва. В self-service особенно важно объяснить, какие данные используются в конкретной витрине и как это влияет на результаты;
- право на доступ и редактирование: субъект имеет право запросить копию своих данных, запросить исправления и ограничение обработки в рамках закона;
- защита данных по умолчанию: проектирование систем и интерфейсов так, чтобы приватность была включена по умолчанию, а не добавлялась как дополнительная настройка;
- анонимизация и псевдонимизация: соединение идентификаторов с дополнительной информацией должно быть ограничено и строго контролироваться;
- хранение и удаление: сроки хранения должны быть явно прописаны, а процедуры удаления - эффективными и проверяемыми.
Практические шаги:
- внедрить политику управления данными в витрине, охватывающую правовую основу обработки, уведомления и запросы субъектов данных;
- реализовать процедурный механизм удаления и псевдонимизации, автоматизированный в рамках витрины;
- внедрить систему согласий, включая возможность их отзыва и запись действий;
- обеспечить контроль доступа к данным и аудит использования персональных данных, включая регламентированное хранение журналов доступа.
Важно помнить: приватность не должна препятствовать полезности витрины. Цель - найти баланс между полноценной аналитикой и защитой приватности, используя методики специальной обработки данных (анонимизация, ограничение доступа, управление данными с чувствительностью) без существенной потери бизнес-ценности.
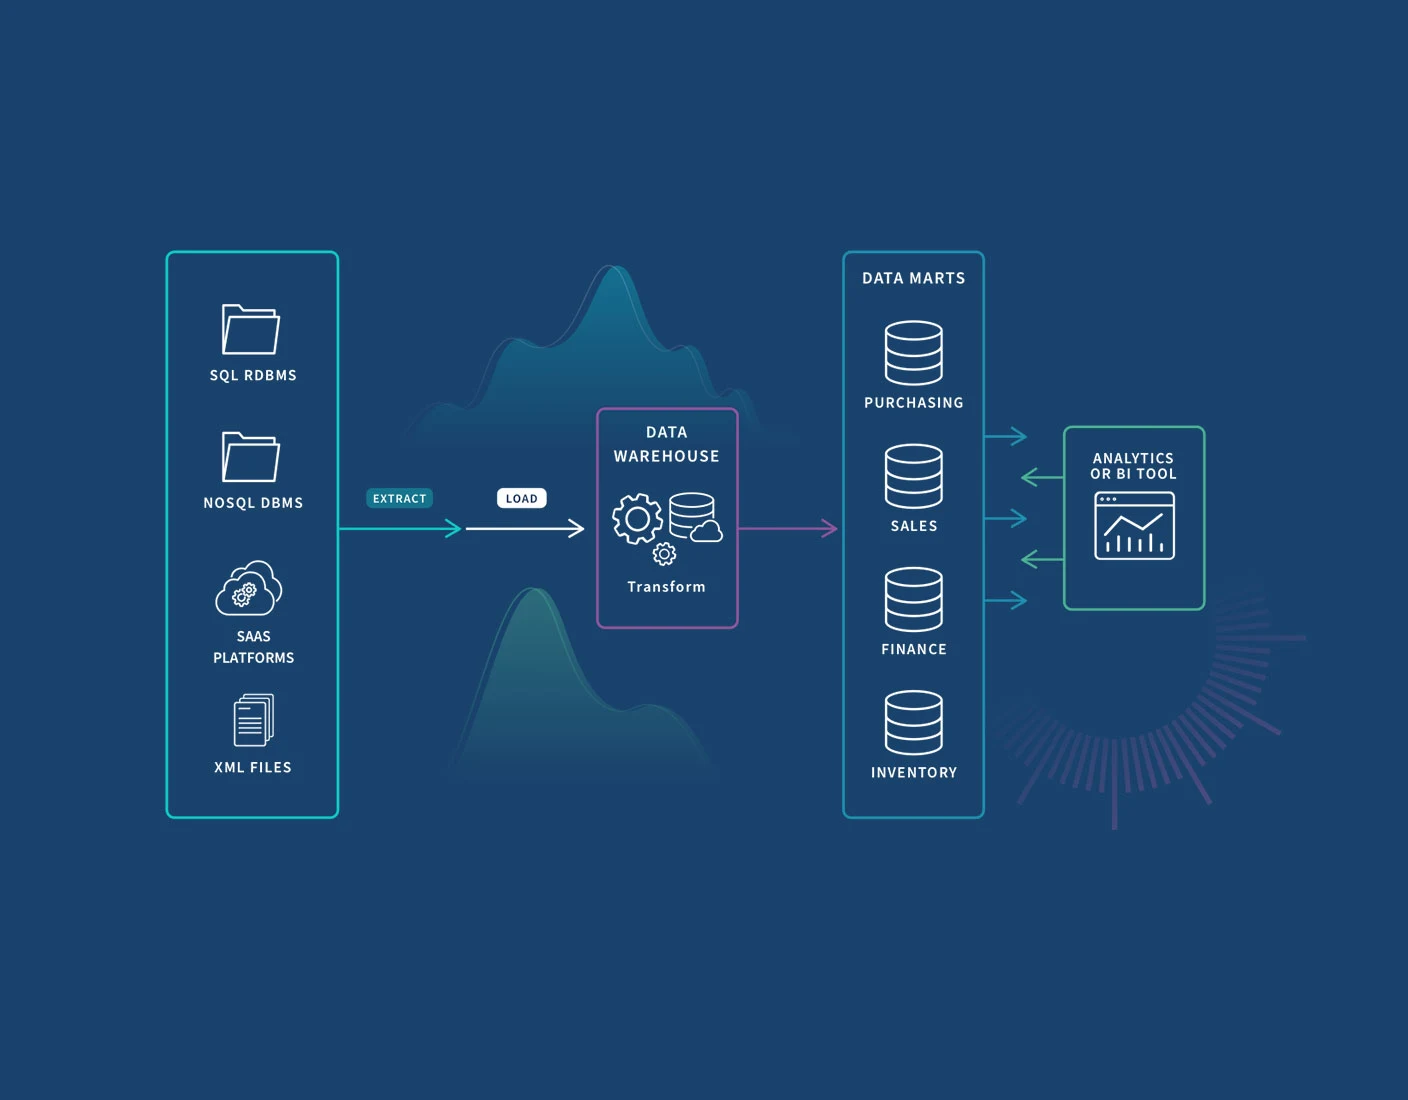
Архитектура управления этикой и правами в витрине: политики, DPIA, контроль доступа
Эффективная архитектура управления данными должна сочетать политики, процессы и технические средства, обеспечивающие соблюдение этических и правовых требований. В рамках этого раздела рассматриваются принципы проектирования, методы реализации и организационные механизмы.
- Политика и управление: формализовать набор политик, регламентов и стандартов, касающихся этики, приватности, комплаенса и управления данными; закрепить ответственность за соблюдение на уровне руководства и владельцев данных.
- DPIA и оценка рисков: для проектов с высоким риском необходимо проводить DPIA: идентифицировать источники рисков, определить меры их снижения и зафиксировать план действий на случай инцидентов.
- Контроль доступа и аудит: реализовать многоуровневый доступ к витрине в зависимости от ролей; журналировать все доступа к данным и изменения в конфигурациях; обеспечить возможность аудитории внешними и внутренними аудиторами.
- Data lineage и качество: связь данных от источника к витрине, включая трансформации и бизнес-контекст; мониторинг качества и своевременное исправление ошибок; прозрачное отображение ограничений на данные и де-факто допущений.
- Privacy-by-design и безопасность: внедрять приватность как архитектурную парадигму на ранних стадиях проектирования; применять методы защиты данных: маскирование, псевдонимизацию, минимизацию риска утечки.
- Интеграция с поставщиками и облачными решениями: выстраивать требования к защите данных в договорах; использовать безопасные каналы передачи, управление ключами и аудит доступа сторонних сервисов.
- Управление изменениями: согласование изменений политики и подходов к управлению данными, а также их влияние на комплаенс и этику.
Практические шаги:
- создать единый repository политик и регламентов, связанных с этикой, приватностью и комплаенсом;
- внедрить процесс DPIA для ключевых проектов и обеспечить периодическую повторную оценку;
- реализовать систему управления доступом, основанную на ролях и принципе минимального необходимого доступа, с поддержкой многофакторной аутентификации;
- наладить мониторинг и аудит действий над данными, включая автоматическую генерацию отчетов для регуляторов и внутренних стейкхолдеров;
- внедрить механизм регулярной проверки соответствия, включая независимый аудит и независимые оценки этических рисков.
Риски, инцидент-менеджмент и аудит соблюдения требований
Управление рисками в витрине требует системного подхода к идентификации угроз, оценке вероятности и потенциального вреда, а также к организационным и техническим мерам противодействия. Основные направления включают:
- риск-менеджмент: формирование реестра рисков, связанных с приватностью, соблюдением прав субъектов данных и этикой; применение матрицы риска для приоритизации действий;
- инцидент-менеджмент: подготовка планов реагирования на утечки, нарушения безопасности и нарушения регуляторных требований; определение команд реагирования, маршрутов эскалации и сроков уведомления;
- аудит и контроль соблюдения: регулярные внутренние аудиты, независимые проверки, документирование результатов и корректирующие меры; подготовка к внешним аудирам регуляторов;
- управление поставщиками и цепочкой данных: оценка рисков внешних партнеров, контрактная защита данных, мониторинг соблюдения условий договоров;
- обучение и культура: регулярное обучение сотрудников и пользователей витрины этике, приватности и комплаенсу; развитие культуры ответственности за данные.
Практические шаги:
- внедрить план управления инцидентами, включая классы инцидентов, сроки уведомления и ответственные за их устранение;
- создать реестр рисков с рейтингами и планами снижения;
- осуществлять периодические аудиты процессов и данных; формировать действенные планы устранения нарушений и недочетов;
- проводить тренинги по приватности и этике для всех уровней пользователей витрины, включая администраторов, аналитиков и бизнес-пользователей;
- обеспечивать прозрачность процессов аудита через доступные отчеты для стейкхолдеров.
Key takeaways
- Этические принципы и правовые нормы должны быть встроены в каждую ступень витрины: от проектирования до эксплуатации.
- Комплаенс требует сочетания юридических требований, технических механизмов защиты и оперативных процессов аудита.
- Социальные аспекты включают прозрачность, справедливость, вовлеченность стейкхолдеров и доступность для широкого круга пользователей.
- Приватность и согласие должны быть реализованы по умолчанию, с возможностью управления правами субъектов данных и контроля над хранением и обработкой.
- Архитектура витрины должна поддерживать DPIA, контроль доступа, lineage, качество данных и privacy-by-design на уровне дизайна.
- Управление рисками и инцидент-менеджмент требуют системной подготовки, планов реагирования и регулярных аудитов.
- Умение балансировать бизнес-потребности и защиту данных - ключ к доверию пользователей и устойчивости данных.
FAQ
- Какие принципы этики наиболее критичны для витрины данных?
Этические принципы включают прозрачность целей обработки, ответственность за данные, минимизацию риска вреда, справедливость и предотвращение дискриминации. В витрине BI и self-service эти принципы должны быть встроены в архитектуру, процессы и визуализации, чтобы аналитики могли объяснить источники данных и ограничения выводов, а пользователи - понимать, как результаты могут повлиять на решения.
- Как обеспечить соответствие GDPR и 152-ФЗ в рамках витрины данных?
Это требует многоуровневого подхода: DPIA для проектов с высоким риском; политика обработки и права субъектов данных; управление согласиями; локализация и контроль трансграничной передачи; аудит доступа и журналирование. В витрину следует встроить механизмы управления данными и доступом, которые можно проверить регуляторами, и регулярно обновлять политику в соответствии с изменениями законодательства.
- Какие данные считаются чувствительными и как их обрабатывать в витрине?
Чувствительные данные включают информацию о здоровье, расовую или этническую принадлежность, религию и политические убеждения. Их обработку нужно допускать только на законных основаниях, с максимальными мерами защиты: ограничение доступа, анонимизация или псевдонимизация, строгие сроки хранения и надлежащие уведомления субъектов. Визуализации должны избегать выводов, которые могли бы привести к стигматизации.
- Как минимизировать риск дискриминации в аналитических выводах?
Это достигается через аудит признаков и моделей на предмет предвзятости, тестирование на разных подгруппах, использование алгоритмов, устойчивых к предвзятости, и прозрачное объяснение моделей. Важно встраивать проверки на этапе дизайна витрины и осуществлять периодическую переоценку влияния выводов на разных группах населения.
- Какие меры следует принять для обеспечения прозрачности витрины?
Необходимо предоставлять понятные объяснения по целям обработки, источникам данных, допущениям и ограничениям анализа. Визуализации и дашборды должны сопровождаться пояснениями и доступной документацией. Пользователи должны иметь возможность запросить дополнительные сведения или корректировать параметры анализа.
- Как организовать аудит доступа и данные журнала в витрине?
Журналы должны фиксировать кто, когда и какие данные accessed, какие преобразования применялись и какие результаты были получены. Аудит должен быть доступен для внутреннего и внешнего контроля, с механизмами обнаружения несанкционированного доступа и автоматическими уведомлениями при попытках обхода политик.
- Какие роли и ответственности должны быть закреплены в рамках витрины?
Важно определить владельцев данных, ответственных за соответствие политики, администраторов доступа и специалистов по качеству данных. Роли должны быть связаны с конкретными обязанностями: определение целей обработки, управление качеством, выполнение DPIA, мониторинг соблюдения и управление инцидентами.
- Как внедрить privacy-by-design в архитектуру витрины?
Privacy-by-design предполагает включение приватности на ранних стадиях проекта: определение требований к защите данных, минимизацию сбора информации, псевдонимизацию и маскирование там, где это возможно, а также внедрение технических и организационных мер защиты на уровне архитектуры, процессов и интерфейсов.
- Какие практические шаги можно предпринять для повышения доверия к витрине?
В качестве практических шагов можно внедрить открытые политики и документацию по обработке данных, прозрачную коммуникацию с пользователями, аудит и отчетность по комплаенсу, регулярное обучение сотрудников этике и приватности, а также создание механизмов обратной связи и быстрого реагирования на запросы субъектов данных.
- Какие примеры инструментов и подходов наиболее уместны в рамках гибридного профиля?
В гибридном профиле эффективны сочетания политик и технических решений: политики этики и приватности, DPIA, функциональные механизмы контроля доступа, Data Catalog, инструменты мониторинга качества данных, а также стратегия использования безопасных облачных решений и локальных инфраструктур. Упоминание конкретных open-source инструментов может быть полезным, но не должно перегружать текст: например, Apache Atlas для каталогизации данных и Apache Ranger для управления доступом - это один-два примера на раздел, где их применение логично и обосновано. Важно сохранять баланс между архитектурной реализацией и управленческими практиками.


