

Введение в DevOps для Data Platform: цели, контекст и базовая терминология
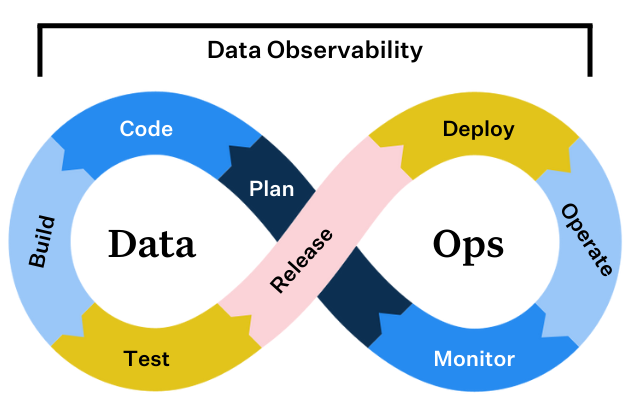
DevOps для Data Platform представляет собой системный подход к созданию и эксплуатации инфраструктуры и пайплайнов обработки данных. Он объединяет команды разработчиков данных, инженеров платформы и SRE для обеспечения надежности, воспроизводимости и скорости изменений в сложной экосистеме: от источников данных и потоков событий до вычислительных кластеров, хранилищ и моделей машинного обучения. В контексте для Data Platform DevOps не ограничивается кодом приложений: здесь речь идёт о версиях инфраструктуры, тестах качества данных, управляемом выпуске пайплайнов и безопасной оркестрации конфигураций.
Гибкость современных Data Platform достигается за счет сочетания практик CI/CD, инфраструктуры как кода и GitOps. Это обеспечивает не только автоматизацию развертывания и обновления компонентов платформы, но и строгие механизмы контроля качества данных, аудита, управляемости изменений и ускоренного восстановления после сбоев. В рамках DevOps для Data Platform важна интеграция с такими концепциями, как DataOps и MLOps, которые фокусируются на данных и моделях на протяжении всего жизненного цикла, сохраняя тесную связь между кодом, данными и вычислениями.
Данная глава формирует базу для понимания целей, контекста и базовой терминологии в рамках курса «DevOps для Data Platform: CI/CD, инфраструктура как код, GitOps». Мы последовательно рассмотрим мотивацию, типичные сценарии, ключевые концепции и архитектурно-операционные принципы, которые позволят перейти к практическим подходам в следующих главах курса.
- Определение DevOps и роль в Data Platform, включая ключевые принципы и показатели, которые применяются к данным и пайплайнам.
- Контекст внедрения: типовые сценарии обработки данных, источники, хранилища, каталоги и требования к управляемости.
- Базовая терминология и концепты: CI/CD, IaC, GitOps, данные как артефакт, качество данных, мониторинг и безопасность.
- Архитектура, интеграции и протоколы: как выстраиваются слои, как взаимодействуют инструменты и какие протоколы задействованы в обмене данными и конфигурациями.
- Стратегии внедрения: план перехода, стартовые шаги, типичные риски и методы минимизации влияния на бизнес.
1. Цели и контекст DevOps для Data Platform
DevOps в контексте Data Platform направлен на создание непрерывного цикла разработки и эксплуатации, где изменение в данных и в вычислительных пайплайнах может быть безопасно, быстро и воспроизводимо. Основные цели включают:
- Повышение скорости изменений без ущерба для качества и управляемости. Это достигается за счет автоматизации сборки, тестирования и развертывания как для кода, так и для инфраструктуры и конфигураций.
- Повышение надежности и доступности платформы. Введение измеримых SLO/SLA и мониторинга позволяет быстро обнаруживать проблемы и снижать MTTR.
- Внедрение воспроизводимости и управляемости. Версионирование артефактов: кода пайплайнов, конфигураций, схем, тестовых данных и даже снимков данных.
- Обеспечение безопасности и соответствия. Контроль доступа, управление секретами, аудируемость изменений и соблюдение регуляторных требований.
- Поддержка совместной работы между командами. Современная Data Platform требует тесной координации между инженерами данных, инженерами платформы, командами безопасности и бизнес-пользователями аналитики.
Ключевые принципы включают идемпотентность операций, автоматическое тестирование и верификацию на каждом этапе жизненного цикла данных, а также декларативное управление инфраструктурой. В рамках Data Platform особое значение имеют:
- контроль версий как для кода, так и для инфраструктуры и схем данных;
- тестирование качеств данных и контрактов между пайплайнами;
- управление зависимостями между источниками данных, трансформациями и хранилищами;
- возможности отката и безопасного развёртывания новых версий pipelines и инфраструктуры.
Эти принципы требуют обновленного подхода к архитектуре и взаимодействия между командами: от проектирования до эксплуатации. В частности, для Data Platform важно обеспечить чистую версиюность артефактов, достоверное тестирование данных и согласованную политику выпуска изменений в среде разработки, тестирования и эксплуатации.
- В контексте платформ данных следует уделять особое внимание управлению данными: репозитории данных, схемы, контрактные тесты и тестовые наборы, минимизация риска утечки конфиденциальной информации и соблюдение требований к приватности.
- Внедрение DevOps сопровождается формализацией процессов через политики развёртывания (например, канареечные выпуски и blue/green-обновления) и наличием четкой инфраструктуры как код, которая позволяет повторно создавать окружения с идентичной конфигурацией.
2. Контекст: типовые сценарии Data Platform
Современная Data Platform — это ансамбль компонентов, включающий источники данных, средства их ingestion, обработку и хранение, каталоги данных, метаданные, обеспечивающие качество и безопасность. В DevOps-подходе для таких систем важны несколько характерных сценариев:
- Ингест данных: конвейеры, которые агрегируют данные из различных источников (лог-файлы, события, транзакционные базы, внешние API). В рамках DevOps это включает версионирование конвейеров, тесты на совместимость форматов и схем, а также репликацию конфигураций в тестовые и продукционные окружения.
- Обработка и трансформация: пайплайны ETL/ELT (например, применяемые трансформации в рамках dbt или Spark-работы). Здесь критично наличие контрактов данных и проверок качества на каждом этапе, чтобы не допустить нарушения целостности данных.
- Хранилище и доступ к данным: lakes, data warehouses, озарные слои (lakehouse). Управление схемами, версиями данных, структурами прав доступа и секретами должно быть встроено в IaC и GitOps-процессы.
- Каталоги и управляемость данными: метаданные, lineage, качество и соответствие. GitOps-подход требует декларативного описания окружений и политик, а также аккуратного синхронного обновления метаданных в разных средах.
- Обеспечение качества и мониторинг: контрольные точки качества данных, тестирование схемы и согласованности, мониторинг задержек, задержек обработки и возможностей отката.
- Моделирование и ML: инфраструктура для обучения и развёртывания моделей. Включает управление версиями признаков, артефактов моделей и повторяемость вычислений.
Типичный архитектурный паттерн — это слоистая архитектура, где каждый слой имеет свою ответственность и предоставляет интерфейс для соседних слоев. Такой подход облегчает внедрение GitOps и IaC на уровне всей платформы и позволяет управлять изменениями через декларативные конфигурации.
При внедрении DevOps для Data Platform следует учитывать многооблачность и гибридность инфраструктуры. Многие организации работают с облачными провайдерами, частными облаками или гибридными средами. Это требует унифицированных подходов к управлению инфраструктурой, политикам безопасности и подходам к мониторингу, чтобы обеспечить согласованность и предсказуемость поведения платформы во всех окружениях.
- В качестве примеров инструментов можно упомянуть системы оркестрации конвейеров (например, GitHub Actions, GitLab CI), инструменты инфраструктуры как код (Terraform, Pulumi), решения GitOps (ArgoCD, Flux) и популярные инструменты трансформации данных (dbt, Apache Spark). Их сочетание позволяет реализовать декларативную инфраструктуру, повторяемые пайплайны и безопасные паттерны выпуска.
- В контексте Data Platform важна совместная работа между операционными командами и командами анализа: оба направления должны иметь общую карту конфигураций, общего рода тесты и единый подход к развёртыванию в разных средах.
3. Базовая терминология и концепты
Общая терминология DevOps для Data Platform включает ряд ключевых понятий, которые необходимо понимать и применять в связке.
3.1 DevOps для Data Platform: чем отличается
DevOps в контексте данных дополняет классическую программную DevOps спецификой обработки данных: изменения в кодах пайплайнов сопровождаются изменениями в сценариях обработки данных, в метаданных и в конфигурациях инфраструктуры, связанных с данными. Здесь критично обеспечить совместное управление версиями для кода, конфигураций, схем и данных, а также обеспечить повторяемость тестирования на каждом шаге конвейера. Иными словами, DevOps для Data Platform — это синергия между программной инженерией и инженерией данных, направленная на достижение одинаково высокого уровня управляемости, воспроизводимости и безопасности.
3.2 Артефакты и версии
В рамках DevOps для Data Platform артефакты включают код пайплайнов, конфигурации инфраструктуры, схемы данных, тесты качества данных, метаданные и снимки окружающей среды. Важна версияция каждого типа артефакта и поддержка целостности между связанными артефактами. Применение подходов к управлению версиями позволяет восстанавливать окружения до конкретной точки времени, воспроизводить результаты анализа и обеспечивать соответствие регуляторным требованиям.
3.3 CI/CD для данных и тестирование
CI/CD для Data Platform ориентировано на непрерывную поставку не только кода, но и конвейеров обработки данных и инфраструктуры. Это включает:
- непрерывную сборку и проверку пайплайнов на локальных тестовых средах;
- автоматизированное тестирование данных: проверка качества, согласованности схем, тесты регрессионной целостности;
- деплой в тестовые и продукционные окружения с контролируемыми шагами развёртывания и возможностью отката;
- мониторинг и регрессионные тесты после обновлений.
3.4 IaC и GitOps
Инфраструктура как код (IaC) используется для декларативного описания инфраструктуры и конфигураций. Это обеспечивает воспроизводимость развёртываний, автоматизацию тестирования изменений и безопасный выпуск в продакшен. GitOps дополняет IaC декларативными подходами к управлению окружениями: вся инфраструктура и конфигурации управляются через Git-репозитории. Изменения происходят через пул-реквесты и последующее автоматическое «синхронизирование» с целевыми средами с использованием инструментов GitOps, таких как ArgoCD или Flux.
- Важной частью GitOps является концепция состояния целевых сред: целевое состояние — это желаемое состояние, отраженное в репозитории, а фактическое состояние — в окружении. Контроллеры GitOps поддерживают синхронизацию и откат.
- В контексте Data Platform GitOps упрощает управление конфигурациями окружений, схематическими версиями и параметрами эксплуатации, снижая риск человеческих ошибок и ускоряя развёртывания.
3.5 Мониторинг, observability и безопасность
Обеспечение наблюдаемости и безопасности — неотъемлемая часть DevOps для Data Platform. Важны:
- мониторинг метрик производительности пайплайнов, задержек, пропускной способности и загрузки вычислительных ресурсов;
- трассировка и логирование, чтобы проследить путь данных и понять влияние изменений;
- управление секретами и настройками доступа: секреты должны храниться безопасно, доступ предоставлять на основе ролей (RBAC), а аудит изменений — обязательной частью процесса;
- управление конфигурациями безопасности и соответствия: контроль версий политик, обновление прав доступа и соблюдение правовых норм.
3.6 Терминологический словарь: коротко о важных понятиях
- DataOps — подход к управлению данными, ориентированный на быстрые, безопасные и воспроизводимые изменения в данных и пайплайнах.
- MLOps — практики эксплуатации моделей машинного обучения от подготовки данных до развёртывания и мониторинга моделей.
- Data contract — соглашение между источниками данных и потребителями о формате, версии и ожидаемом поведении данных.
- Data lineage — трассировка происхождения данных и их трансформаций на протяжении конвейера.
- Idempotency — способность повторного выполнения операции приводить к одному и тому же результату.
- Canary/Blue-Green — стратегии безопасного развёртывания обновлений в продакшн без прерывания сервисов.
- Secrets management — системы сохранения и доступа к чувствительным данным (ключи, пароли, токены) с минимальным доступом и аудитом.
4. Архитектура и протоколы: как устроена DevOps для Data Platform
Эта часть раскрывает, как проектируются и взаимодействуют элементы DevOps в Data Platform, какие протоколы и паттерны применяются для обеспечения надежности и воспроизводимости.
4.1 Архитектурные паттерны
- Слоистая архитектура: инфраструктура как код + пайплайны обработки данных + каталоги метаданных + мониторинг. Каждый слой имеет определённые интерфейсы и контрактные тесты.
- Контракты данных как первый класс: тесты на соответствие схеме, форматы данных и ожидания по объёму. Контракты движутся вместе с кодом пайплайнов и инфраструктурой.
- Потоки обновления через окружения: разработка → тестирование → интеграция → продакшн. Окружения декларативны и управляются через IaC и GitOps.
- Взаимодействие между командами через общую карту артефактов и процессов: код, конфигурации, схемы, данные и метаданные должны быть версионированы в связанных репозиториях и синхронизированы через пайплайны.
4.2 Инструменты и интеграции
Ключевые направления и примеры инструментов:
- CI/CD для данных: GitHub Actions, GitLab CI; настройка конвейеров, которые собирают пайплайны, тестируют их на тестовых средах и разворачивают на окружениях с последовательной верификацией.
- IaC: Terraform, Pulumi; управление инфраструктурой как код, декларативная конфигурация облачных и локальных ресурсов, создание повторяемых окружений.
- GitOps: ArgoCD, Flux; управление состоянием окружений через Git-репозитории, автоматизация синхронизации и безопасного выпуска.
- Инструменты для трансформаций данных: dbt (для данных и преобразований SQL), Spark-пайплайны, orchestration-решения (Airflow, Dagster) в связке с другими слоями.
- Метаданные и качество: инструменты для управления схемами, lineage и качества данных, интегрируемые в пайплайны и тесты.
- Безопасность: схемы доступа, управление секретами (например, Vault), аудит изменений и мониторинг атак.
4.3 Паттерны выпуска и релизов
- Canary и blue/green обновления: обновления выпускаются поэтапно, начиная с меньшего сегмента нагрузки, чтобы выявлять проблемы без влияния на всех пользователей.
- Контракты и откат: стратегия отката должна быть встроена в процесс развертывания. В случае несоответствий можно вернуться к предыдущей версии пайплайна или инфраструктуры.
- Управление конфигурациями: параметры окружений вынесены в декларативные конфигурации и управляются через IaC и GitOps, чтобы обеспечить единое поведение в разных средах.
4.4 Безопасность и управление секретами
- Принцип наименьшего привилегированного доступа и RBAC везде, где это возможно: доступ к данным, ключам, конфигурациям и сетьям строго ограничен.
- Управление секретами должно быть централизованным: хранение секретов и их использование через безопасные механизмы, совместимые с IaC и GitOps.
- Регулярный аудит изменений, обновлений и журналирование операций, связанных с инфраструктурой и данными.
4.5 Примеры практик и конфигураций
- Пример конфигурации GitOps Application (ArgoCD):
apiVersion: argoproj.io/v1alpha1
kind: Application
metadata:
  name: data-platform-prod
spec:
  project: default
  source:
    repoURL: 'https://github.com/org/data-platform'
    path: 'k8s/prod'
    targetRevision: HEAD
  destination:
    server: 'https://kubernetes.default.svc'
    namespace: data-platform-prod
  syncPolicy:
    automated:
      prune: true
      selfHeal: true
- Пример базового шаблона IaC на Terraform (упрощённая схема для S3-бакета и политики доступа к данным):
provider "aws" {
  region = "us-east-1"
}
resource "aws_s3_bucket" "data_lake" {
  bucket = "my-data-lake"
  acl    = "private"
}
resource "aws_iam_role" "data_pipeline_role" {
  name = "data-pipeline-role"
  assume_role_policy = jsonencode({
    Version = "2012-10-17",
    Statement = [{
      Action = "sts:AssumeRole",
      Effect = "Allow",
      Principal = { Service = "ec2.amazonaws.com" }
    }]
  })
}
Такие примеры иллюстрируют принцип декларативности и автоматизации. В реальных условиях параметры инфраструктуры и конфигурации подбираются под конкретные требования безопасности, затрат и требований к производительности.
4.6 Стратегии тестирования и контроля качества данных
- Контрольные тесты на уровне схем и форматов: наличие обязательных столбцов, типы данных, допустимые значения.
- Тесты трансформаций: проверка корректности логики преобразований, соответствия бизнес-правилам.
- Контракты данных и согласованность версий: соответствие версий источников данных и потребителей, чтобы предотвратить несовместимости.
- Наблюдение за качеством данных в реальном времени: мониторинг аномалий, задержек, пропусков и задержек времени выполнения.
Key takeaways
- DevOps для Data Platform объединяет практики CI/CD, IaC и GitOps для обеспечения воспроизводимости, безопасности и скорости изменений в данных и пайплайнах.
- Контекст Data Platform требует внимания к качеству данных, управляемости версий схем и метаданным, а также к политикам безопасности и аудита.
- Архитектура должна быть слоистой и декларативной, с контрактами данных и механизмами тестирования на каждом этапе.
- GitOps обеспечивает единое управление окружениями через декларативные конфигурации, что упрощает откат и повторяемость развёртываний.
- Важными элементами являются мониторинг, observability, управление секретами и контроль доступа по ролям.
- Примеры инструментов: CI/CD (GitHub Actions, GitLab CI), IaC (Terraform, Pulumi), GitOps (ArgoCD, Flux), data-инструменты (dbt, Spark) и решения для управления метаданными и качеством данных.
- Эффективное внедрение требует тесного взаимодействия между командами: инженеры данных, платформы и SRE, согласование стандартов и процессов, обеспечение устойчивого выпуска изменений.
FAQ
Что такое DevOps для Data Platform и зачем он нужен?
DevOps для Data Platform — это совокупность практик, инструментов и процессов, которые позволяют управлять как кодом пайплайнов и инфраструктурой, так и данными и их качеством. Цель — ускорить выпуск изменений без ущерба для надёжности, обеспечить воспроизводимость окружений, соблюдение регуляторных требований и эффективное управление изменениями между разработкой, тестированием и эксплуатацией.
Какие главные сложности возникают при внедрении DevOps в Data Platform?
Основные сложности связаны с управлением качеством данных, аудируемостью изменений, версионированием схем и контрактов между источниками и потребителями данных, а также с обеспечением безопасной совместной работы команд. Нередко возникают вопросы о политике доступа к данным, управлении секретами и соблюдении регуляторных требований на разных окружениях.
В чем отличие IaC от GitOps?
IaC (инфраструктура как код) — способ описать инфраструктуру и конфигурации в декларативном виде и автоматически разворачивать их. GitOps добавляет к этому концепцию управления состоянием через Git: весь желаемый статус окружения хранится в репозитории, изменения проходят через pull-запросы, а контроллеры автоматически приводят реальное окружение к состоянию в Git.
Какие типовые архитектурные слои применяются в Data Platform?
Типичная архитектура включает слои: источники данных — ingestion — обработка/преобразование — хранение (data lake/warehouse/lakehouse) — доступ к данным и аналитика — метаданные и качество — мониторинг и безопасность. Каждый слой имеет свои интерфейсы и контракты, позволяя легко проводить обновления и тестирование без влияния на другие слои.
Что такое контракт данных и зачем он нужен?
Контракт данных — формальное соглашение о формате, версии и ожидаемом поведении данных между источником и потребителем. Он обеспечивает совместимость между различными частями пайплайна, позволяет обнаружить несовместимости на раннем этапе и снижает риск неожиданных ошибок в продакшене.
Как организовать безопасное развёртывание изменений в Data Platform?
Используют канареечные обновления и blue/green-архитектуру, а также контроль версий конфигураций и секретов. Важна автоматизированная проверка на тестовых средах, чтобы подтвердить корректность изменений, и механизм отката для быстрого возврата к рабочему состоянию.
Какие принципы тестирования данных наиболее важны?
Ключевыми являются тесты на соответствие схемам и формату данных, тесты трансформаций, тесты на качество данных и регрессионные тесты для пайплайнов. Контракты данных и проверка согласованности версий помогают предотвратить проблемы при обновлениях.
Какие инструменты чаще всего применяются в DevOps для Data Platform?
Часто используются CI/CD-платформы (GitHub Actions, GitLab CI), IaC-инструменты (Terraform, Pulumi), решения GitOps (ArgoCD, Flux), инструменты для трансформации данных (dbt, Spark) и системы управления метаданными и качеством данных. Выбор инструментов зависит от архитектуры данных, требований к безопасности и зрелости команды.
Каковы ключевые принципы управления секретами в Data Platform?
Секреты должны храниться централизованно и доступать только по принципу минимального необходимого набора прав. Используются безопасные хранилища секретов, привязанные к политикам RBAC, с аудитом доступа. Инфраструктура и приложения должны не хранить секреты в коде или в открытых конфигурациях.
Что делать на старте проекта DevOps для Data Platform?
На старте следует зафиксировать декларативную модель инфраструктуры и окружений, определить роли и доступы, установить базовый пайплайн CI/CD и базовую политику тестирования данных, реализовать начальные контракты данных, определить площадки для мониторинга и журналирования. Постепенно составляются дополнительные контракты, расширяются тесты качества, и внедряются GitOps-подходы для управления окружениями.
Если требуется более детализированная структура или примеры по конкретному облаку, стеку инструментов или кейсу организации, могу адаптировать главы под ваши требования и контекст.


