

Безопасность и доступ: RBAC, аутентификация, аудит и соответствие требованиям
Airflow как платформа оркестрации дата-пайплайнов становится эффективным инструментом бизнес-операций только при условии надлежащей защищенности и управляемого доступа. В контексте современных требований к безопасности и регуляторных норм необходим целостный подход к RBAC, аутентификации, аудитам и соблюдению стандартов. Эта глава рассматривает архитектуру безопасности Airflow, способы интеграции с внешними провайдерами идентификации, управление доступом к DAG и панели, а также подходы к аудиту и соответствию требованиям.
В современных условиях безопасность анализа данных — не только защитная мера, но и основа доверия к данным и к процессам их обработки. Правильная реализация RBAC в Airflow позволяет разграничить обязанности между командами (разработчики DAG, инженеры по данным, администраторам платформы и т. д.), а интеграция с IdP и секретными бекэндами обеспечивает единый центр аутентификации и безопасное хранение секретов. Аудит и контроль соответствия позволяют не только отвечать на регуляторные требования, но и улучшать операционные практики: от реагирования на инциденты до анализа изменений в инфраструктуре и пайплайнах.
- Архитектура безопасности Airflow: принципы RBAC и распределение полномочий.
- Интеграция с внешними провайдерами идентификации и управление сессиями.
- Контроль доступа к DAG, UI и API: фильтрация и разграничение по ролям.
- Аудит, журналирование и соответствие требованиям: хранение и доступ к событиям.
- Практические шаги по реализации: протоколы, секреты, шифрование и интеграции.
Контекст и требования безопасности в Airflow
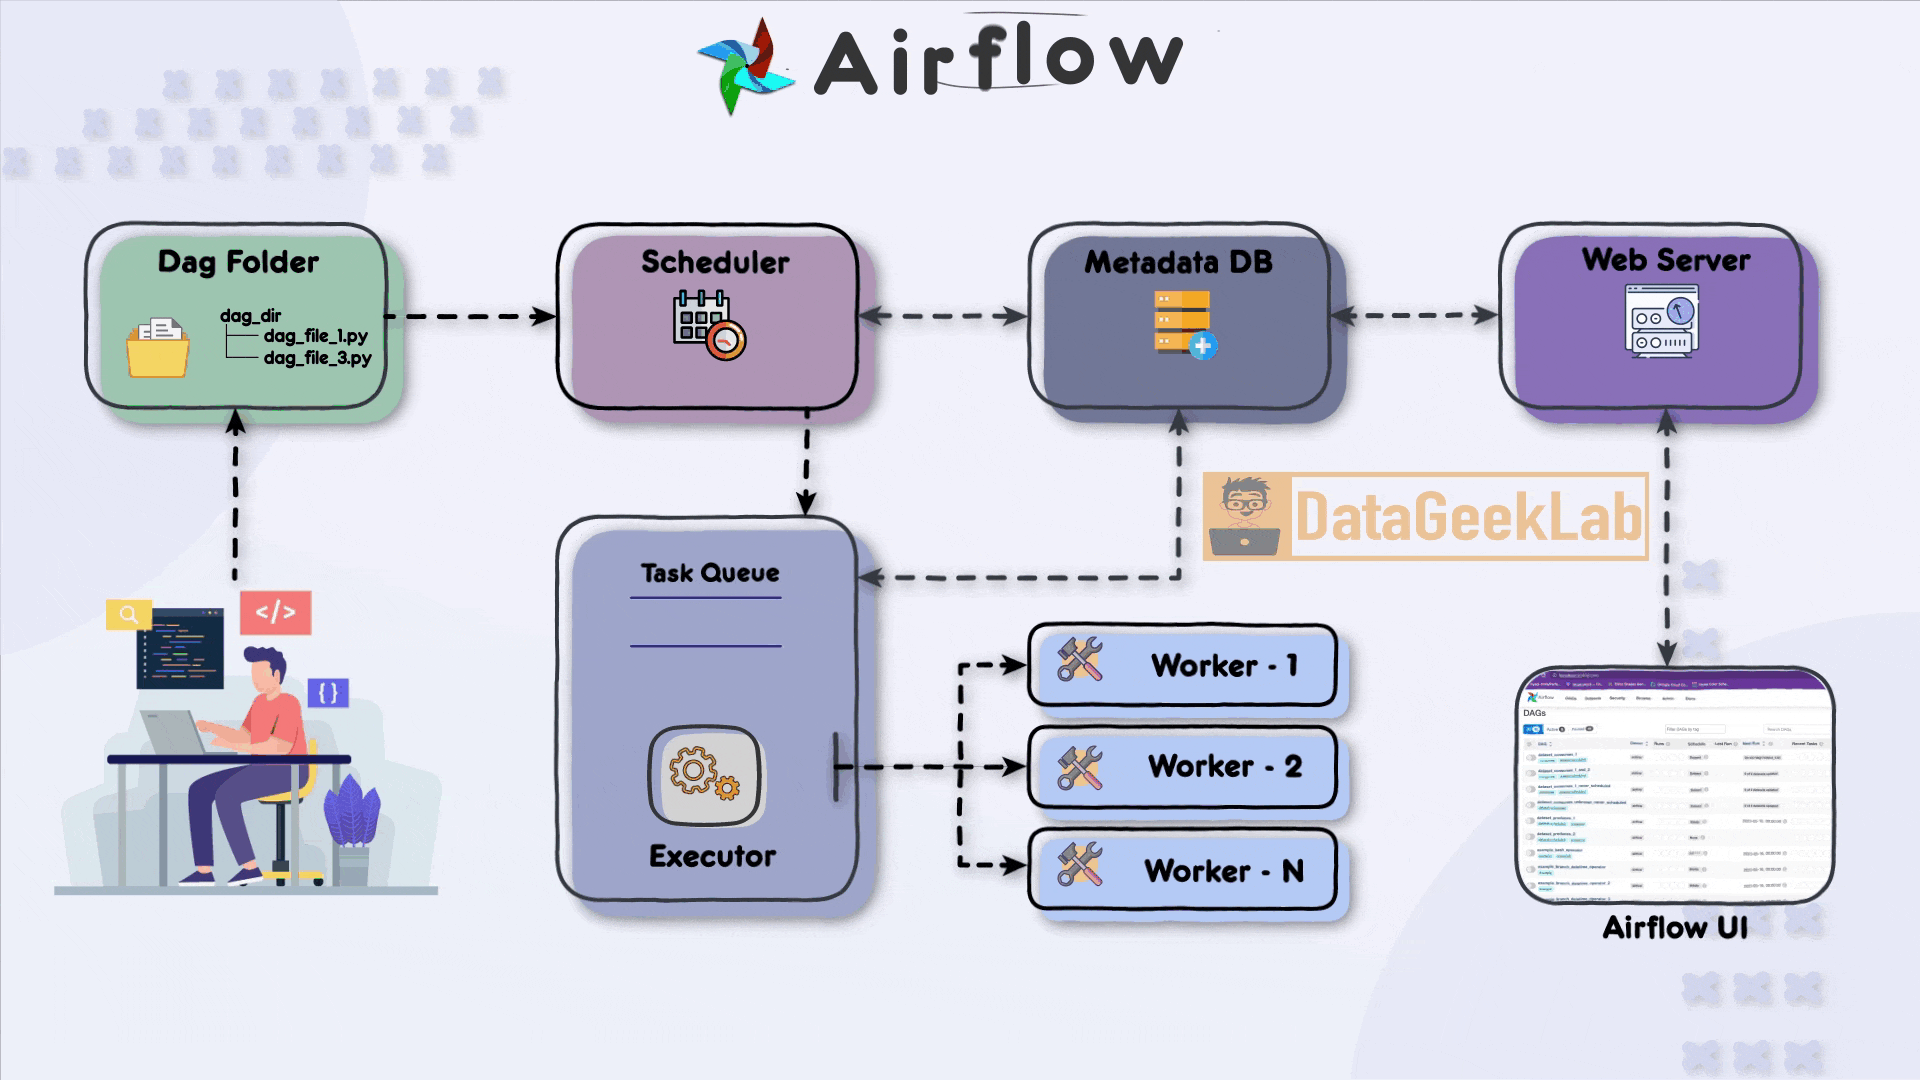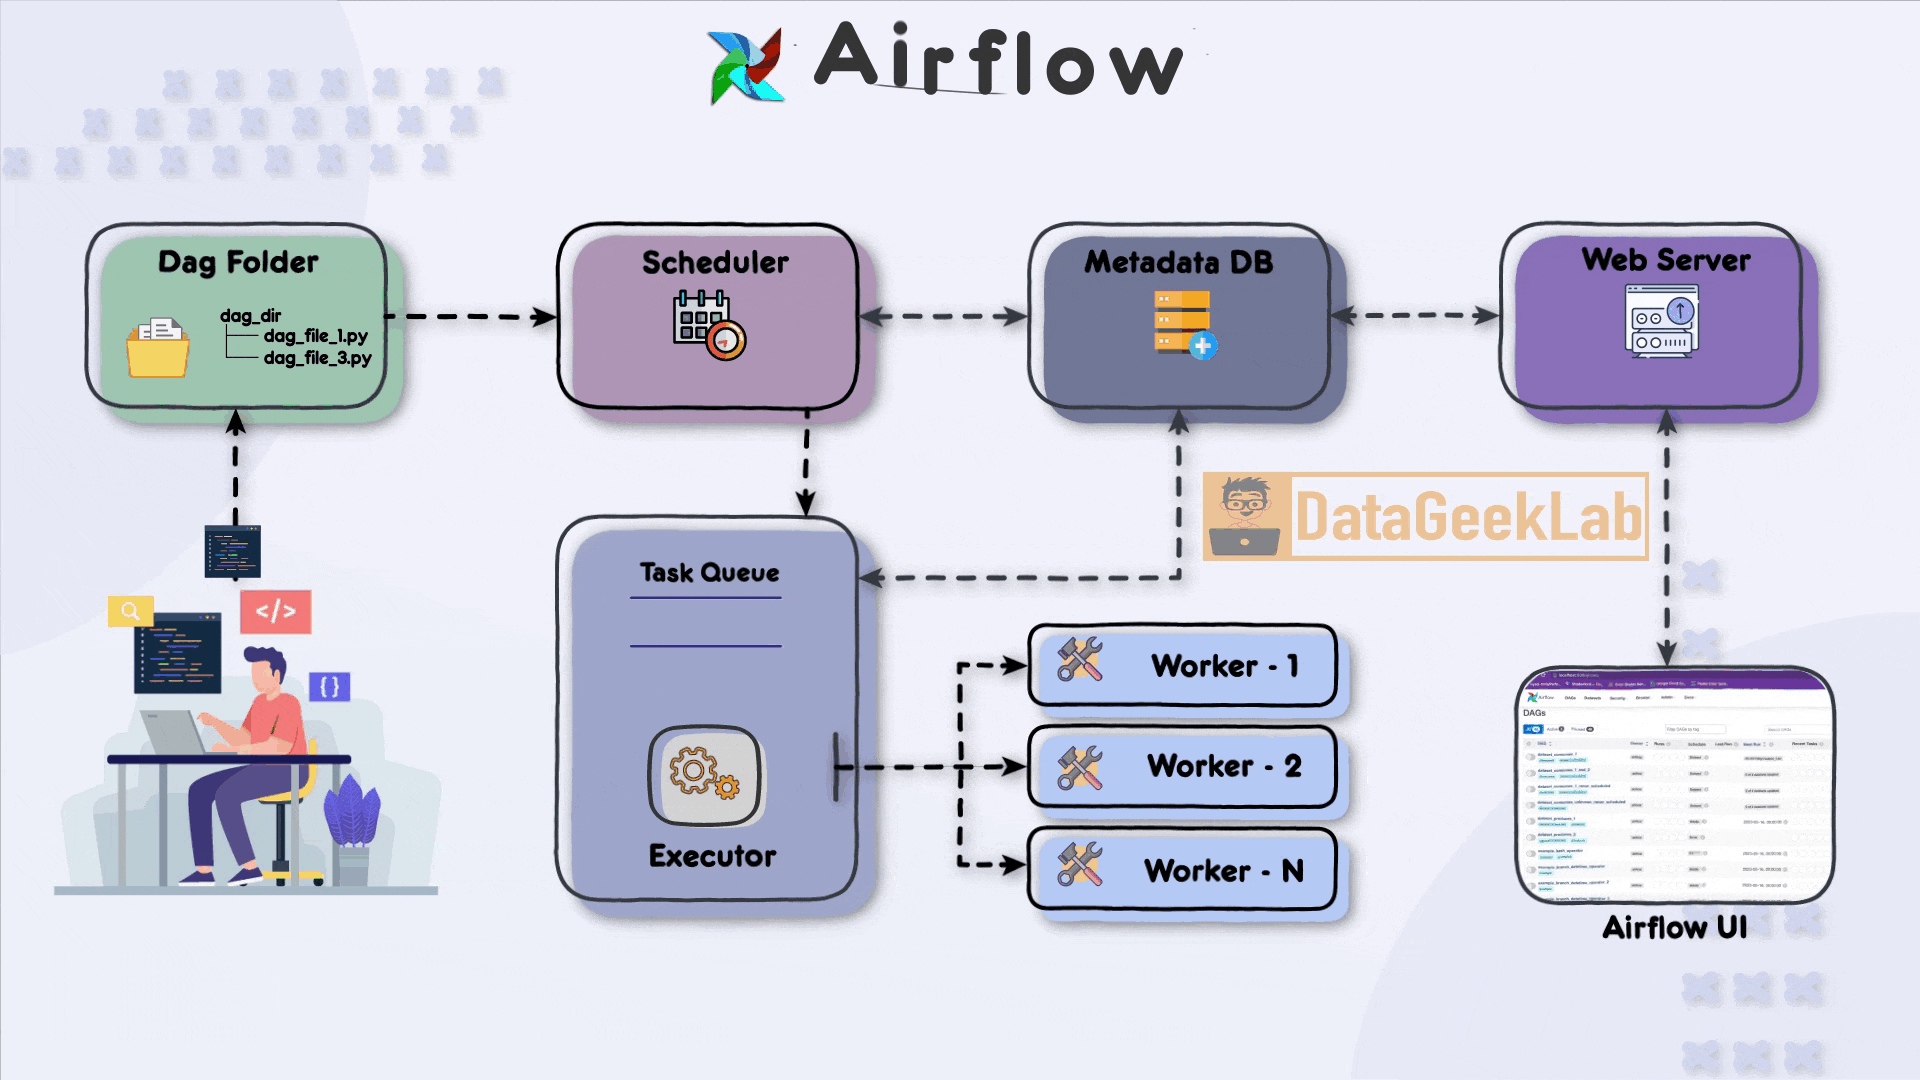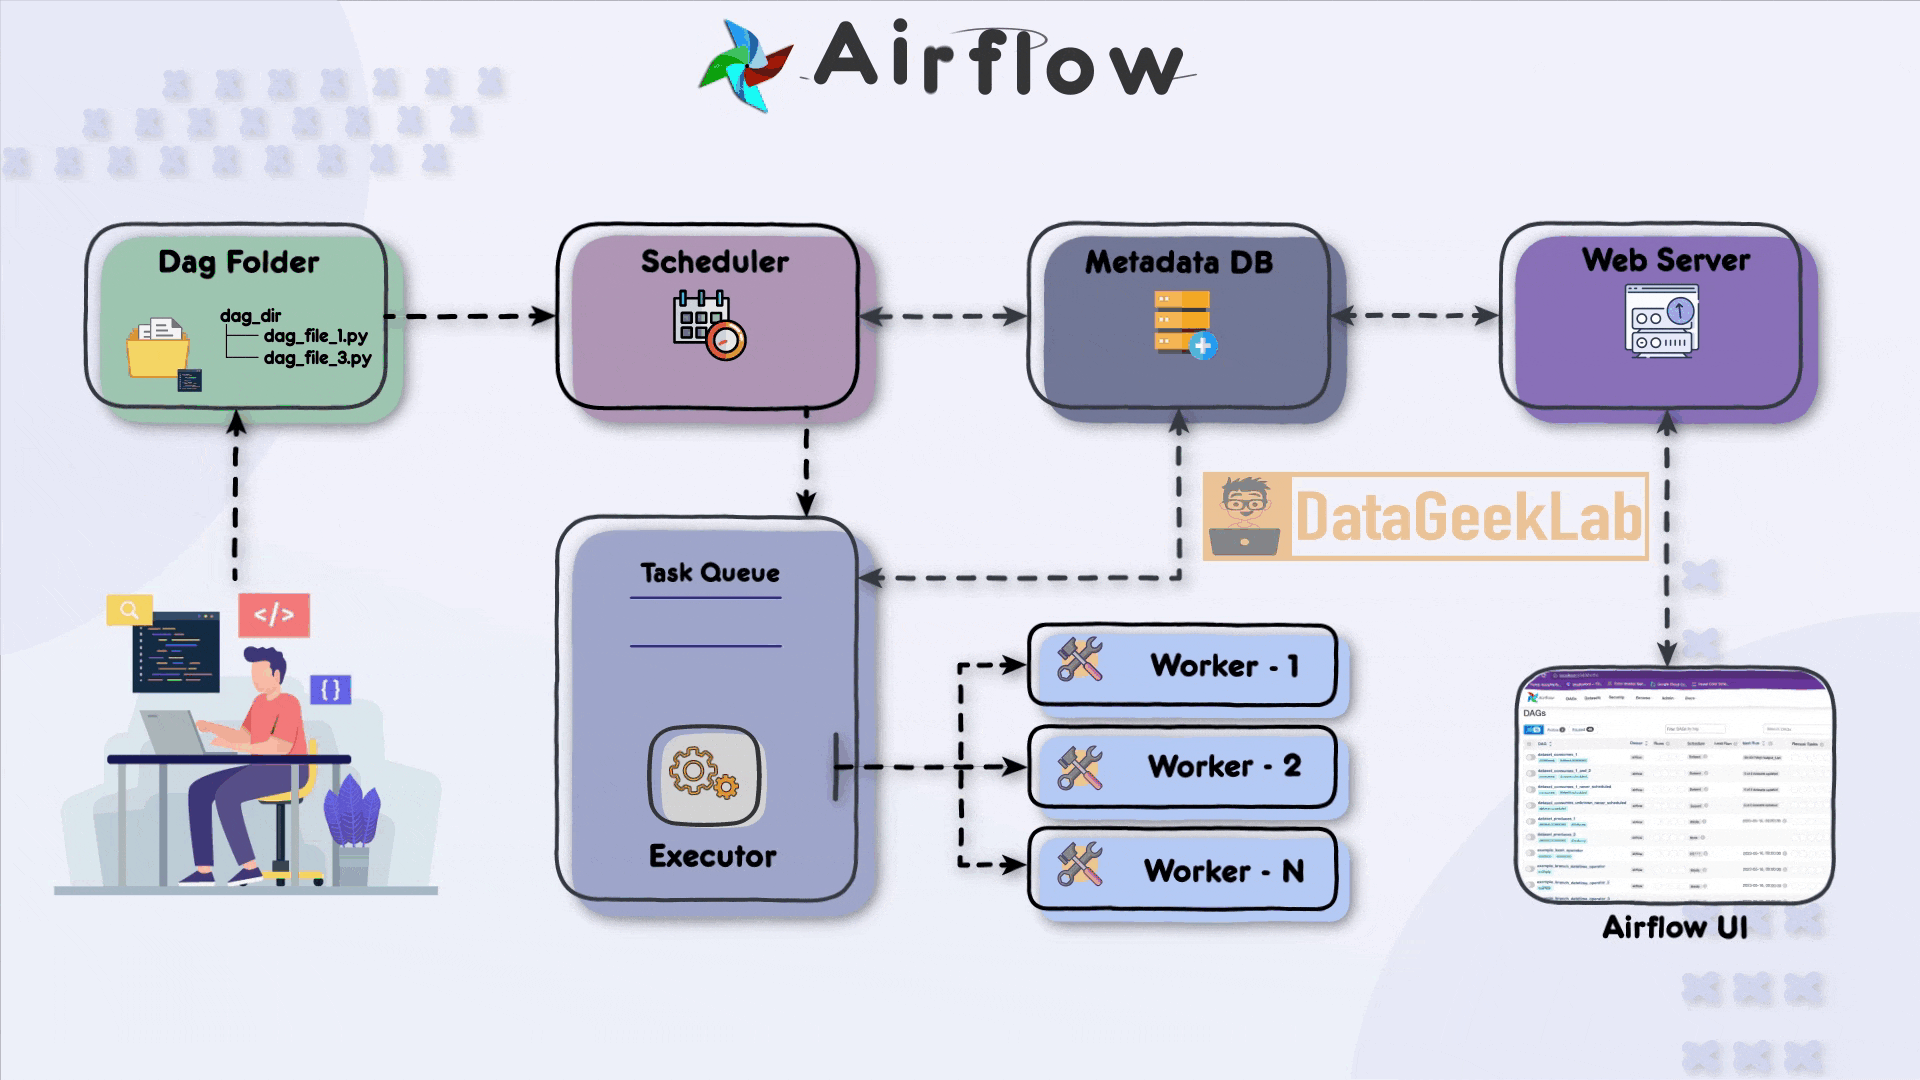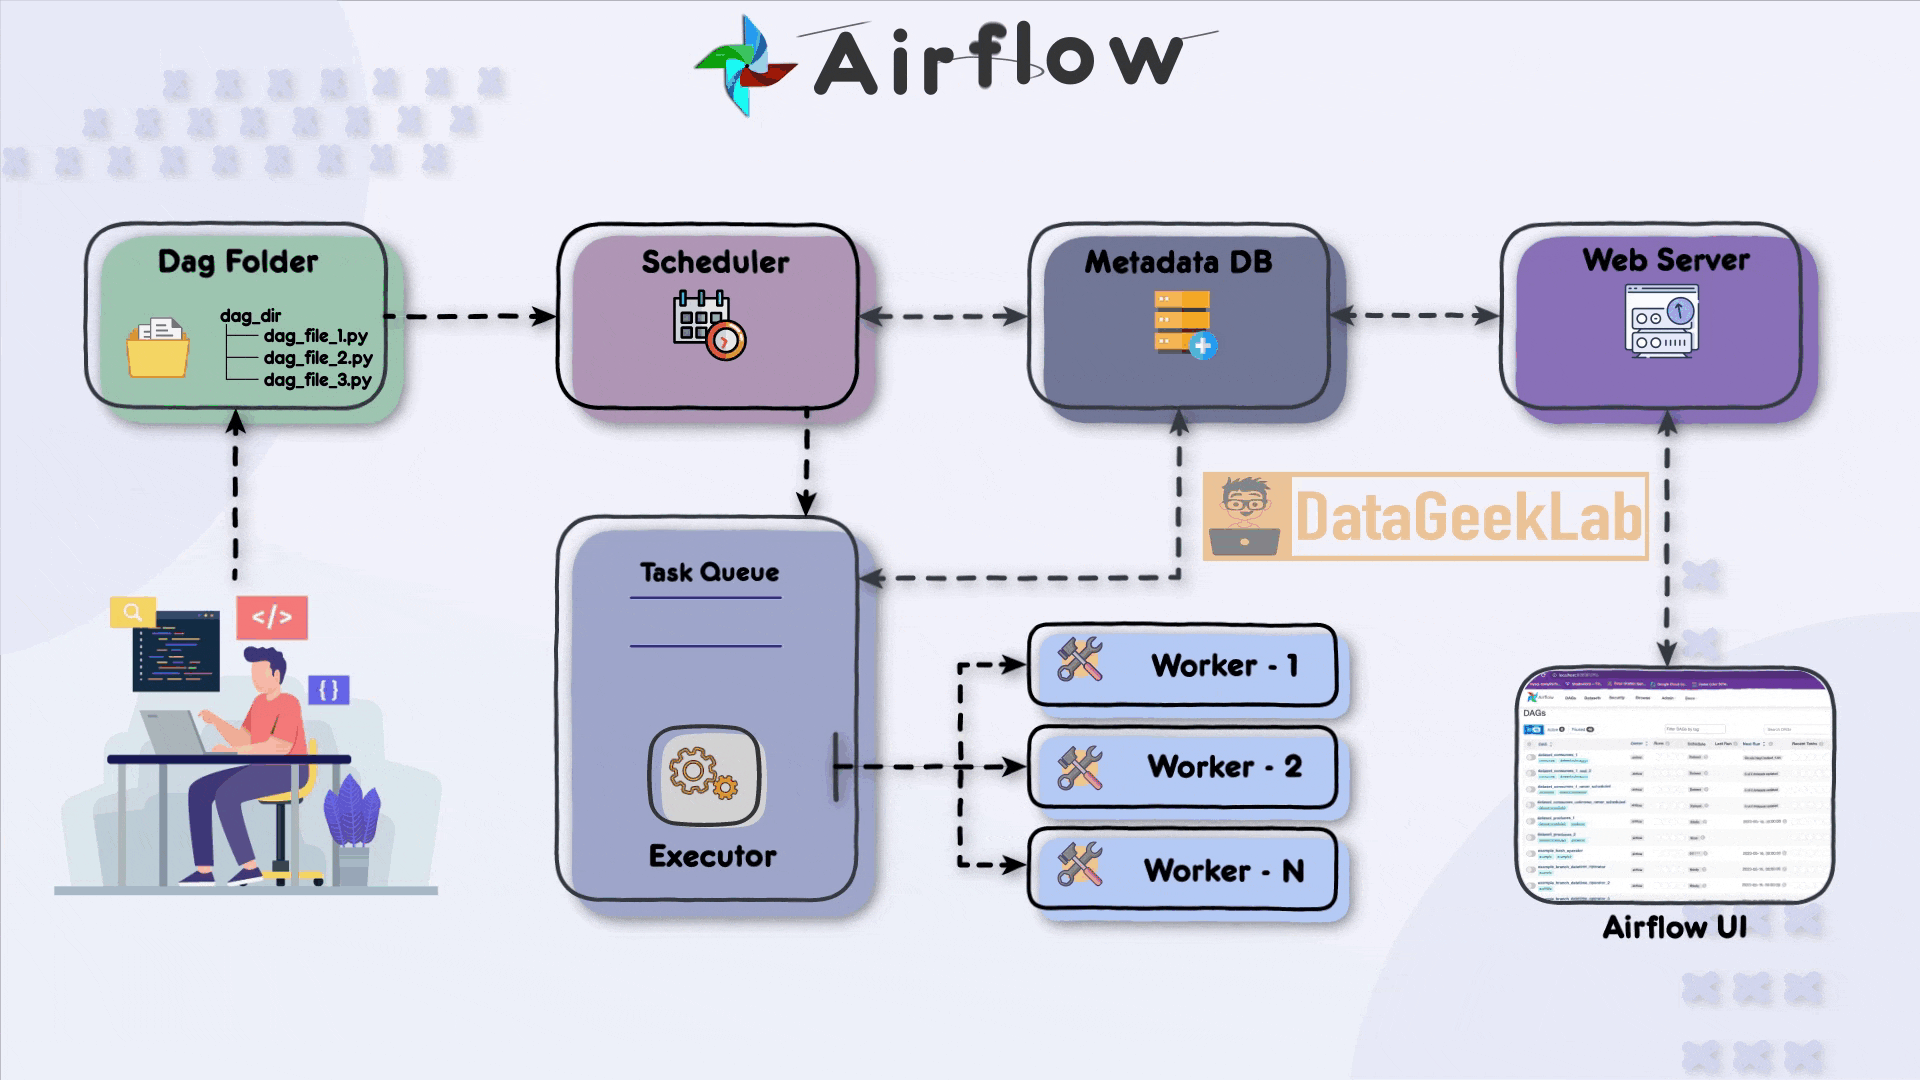
Архитектура Airflow состоит из нескольких компонентов: планировщика (Scheduler), рабочих процессов (Executor/Workers), веб-интерфейса (Webserver) и хранилища метаданных (Metadata Database). В рамках безопасности каждая из частей должна функционировать в доверенной среде и обмениваться данными по зашифрованным каналам. Основным принципом является минимизация полномочий: пользователь должен иметь доступ только к тем DAG и операциям, которые необходимы для его роли.
Ключевые требования к безопасности включают:
- конфиденциальность и целостность данных в пути от планировщика к исполнителям;
- надёжное аутентифицированное взаимодействие между компонентами и пользователями;
- управление доступом на уровне пользовательских ролей и прав доступа к DAG и операциям;
- централизованный аудит действий и изменений;
- поддержка секретов и конфигураций в безопасном виде, с возможностью их ротации и контроля доступа;
- механизмы соответствия требованиям регуляторов и корпоративной политики (например, требования к сохранности журналов, управление изменениями и управление доступом к данным).
Для достижения этих целей полезно разделять зоны ответственности и внедрять многоступенчатую защиту: шифрование в транзите и в покое, контроль доступа к конфигурациям и секретам, независимый аудит и возможность отката к предыдущим состояниям инфраструктуры. В рамках Airflow это достигается за счет сочетания RBAC, внешней аутентификации, секретных бекэндов и продуманной организации логирования.
Архитектура безопасности Airflow: RBAC, аутентификация, авторизация
RBAC в Airflow обеспечивает разделение ролей и связанных с ними разрешений на доступ к элементам системы. В современных версиях Airflow UI, API и метаданных применяется модель ролей и разрешений, где доступ к конкретным DAG, статусам задач, настройкам и конфигурациям определяется сочетанием роли пользователя и контекста запроса (например, DAG-идентификатор, проект или команда).
Основные концепции:
- роли и разрешения: Admin, User, Op и настраиваемые роли. Разрешения включают операции чтения, редактирования, запуска DAG, просмотра метрик и управления настройками;
- привязки к контексту: доступ к конкретному DAG может быть ограничен правилами по DAG ID, тегам или проектной принадлежности;
- принципы минимальных привилегий: пользователь получает только те разрешения, которые необходимы для выполнения обязанностей, без «лишних» прав.
Чтобы обеспечить устойчивую модель RBAC, следует внедрить:
- отделение аккаунтов и групп по командам: инженеры данных, инженеры платформы, администраторы;
- централизованный контроль изменений прав доступа с использованием утверждений и аудита;
- регулярную revue access control lists и автоматические проверки соответствия политик.
Архитектурно RBAC работает на стыке веб-сервера и API: аутентификация пользователя проводится через внешний IdP, после чего внутренний механизм Airflow применяет проверку разрешений. Взаимодействие между компонентами — веб-сервер, API-сервер и билдер задач — требует защищённых протоколов передачи и аккуратной валидации идентификаторов, чтобы не допускать обхода ограничений.
Важно отметить различия между локальными учётными записями и внешним IdP. Использование внешних провайдеров идентификации упрощает поддержку многофакторной аутентификации (MFA) и аудит входов, а также обеспечивает единый цикл согласования учётных данных в рамках всей экосистемы организации. В Airflow поддерживаются интеграции с OIDC/OAuth2 и LDAP через настраиваемые backend-адреса, а также возможность подключения к внешним системам управления идентификацией через плагины.
Любая реализация RBAC должна сопровождаться политиками управления паролями, MFA, регламентами по протоколам обновления учетных данных и требованиям к выходам сессий. Без этого даже корректно реализованная система прав доступа может подвергаться компрометации через украденные или устаревшие учётные данные.
Аутентификация и интеграция с провайдерами идентификации
На этапе выбора решения по аутентификации следует ориентироваться на требования к единообразию доступа, MFA, скорости входа и возможности аудита. В реальных условиях чаще всего применяют интеграцию с внешними IdP через протоколы OIDC/OAuth2 или LDAP. Это позволяет централизовать управление учетными записями, упростить политики MFA и обеспечить единый журнал входов в корпоративную среду.
Рассматривая варианты интеграции, можно выделить следующие подходы:
- OIDC/OAuth2 через внешний IdP: Keycloak, Azure AD, Google Identity, Okta и аналогичные провайдеры. Такой подход обеспечивает единый вход в веб-интерфейс Airflow, REST API и консоль администрирования, а также возможность применения MFA и политики по управлению сессиями.
- LDAP/AD: полезен в средах, где IdP возвращает базовые атрибуты пользователя и группы. В связке с RBAC можно сопоставлять группы с ролями в Airflow для ускорения масштабирования управления доступом.
- Смешанные режимы: часть пользователей входит через IdP, часть — через локальные учётные записи для сервисных аккаунтов и автоматизированных процессов. В таких сценариях критически важна четкая раздвоенность между человеческими и сервисными учетками и обязательное применение MFA к человеческим учеткам.
Практическая реализация требует внимания к деталям:
- единый источник аутентификации должен обеспечивать аудит входов и возможность идентификации пользователя в целевой системе аудита;
- MFA обязателен для человеческих учеток в продакшн-средах, особенно для администраторов и пользователей с правами редактирования;
- политика обновления токенов и сессий должна соответствовать корпоративным требованиям к безопасности;
- в случае отказа IdP необходимо обеспечить надёжный запас, например, через резервную стратегию локальной аутентификации или временные плоские учетные записи до восстановления IdP.
С точки зрения архитектуры, аутентификация должна быть распределена и централизована: каждый вход в систему должен смотреть на IdP и формировать контекст пользователя, который затем обрабатывается через RBAC в Airflow. Это обеспечивает прозрачность и прослеживаемость действий, а также способность корректно учитывать временные ограничения сессий, переназначение ролей и санкционирование доступа в случае изменения статуса сотрудника.
Примечание: конкретная реализация интеграций может потребовать разработки пользовательского backend-аутентификации (auth_backend) и регистрации приложения в IdP. В документации Airflow встречаются примеры указания пути к back-end модулю, который верифицирует токены и возвращает пользователя и его роли в рамках Airflow. В целях сохранения устойчивости и поддержки можно начать с готовых решений на базе Keycloak или Azure AD и затем адаптировать их к корпоративной политике безопасности.
RBAC и управление доступом к DAG и UI
Управление доступом к DAG и интерфейсу Airflow — важный элемент обеспечения безопасности. В рамках RBAC важна не только настройка ролей, но и детализация прав доступа к конкретным DAG-объектам и элементам UI/API.
Ключевые концепции:
- пермиссии по действиям: просмотр, выполнение, редактирование, удаление DAG, просмотр конфигураций и переменных, управление пулом задач и расписанием;
- контекстная фильтрация: доступ к DAG может зависеть от проекта, команды, тега DAG или иных атрибутов;
- разграничение по интерфейсу: пользователь может иметь доступ к UI, но не к API, или наоборот, в зависимости от роли и политики безопасности.
Практика построения RBAC в Airflow обычно включает:
- выделение команд и проектов; каждой группе назначают соответствующие роли;
- использование ограничений на уровне DAG: запрет или ограничение редактирования определённых DAG, ограничение на просмотр аргументов и переменных;
- контроль доступа к операциям, которые влияют на выполнение пайплайнов — запуск DAG, параллельный запуск, очистку и повторный запуск задач;
- регулярный аудит использования прав и перераспределение ролей при изменении организационной структуры.
Реализация требует не только настройки прав в UI, но и обеспечения соответствия в API и в планировщике. Например, если пользователь имеет право на просмотр DAG, это право должно сохраняться и для API-вызовов, которые запрашивают список DAG или деталей выполнения. При этом операции редактирования должны быть ограничены администраторами или узкими группами, ответственными за разработку пайплайнов.
Сильная культура управления доступом предполагает:
- документирование политик доступа и стандартов именования ролей;
- автоматизированное тестирование политик доступа (verification tests) на этапе CI/CD;
- механизм уведомлений об изменениях в разрешениях и об изменениях в группах пользователей;
- регулярную ревизию и коррекцию прав в соответствии с реальными обязанностями сотрудников.
Ключевые практики включают ограничение доступа к конфигурациям, управлению секретами и доступу к реестрам DAG. В контексте RBAC важно помнить: роль должна отражать задачу, не номер сотрудника. Это упрощает аудит и ускоряет адаптацию к изменениям состава команд.
Аудит и соответствие требованиям
Аудит в контексте Airflow охватывает события входа пользователей, действия в UI/API, изменение конфигураций, создание и изменение DAG, операции над переменными и секретами, запуск и изменение статусов задач. Эффективный аудит должен охватывать не только загрузку журналов, но и способность производить безопасный экспорт и хранение этих журналов для последующего анализа.
Ключевые аспекты аудита:
- полнота и достоверность журналов: чтобы каждый вход, изменение роли, правило доступа и попытка выполнить операцию были зафиксированы;
- защита целостности журналов: журнал должен быть не подвержен несанкционированным изменениям; по возможности применяются механизмы хеширования и неизменяемого хранения;
- хранение архивных журналов: долговременная сохранность, поддержка цепочек аудита и доступ к ним в случаях расследований;
- интеграция с SIEM: сбор и корреляция событий в системах мониторинга безопасности, таких как Splunk, Elastic Stack или аналогичные решения;
- соответствие специфическим требованиям: регуляторные политики по ничередованию, хранению и доступу к данным, управлению изменениями и аудиту.
Для обеспечения надёжного аудита целесообразно реализовать следующие практики:
- централизованный сбор логов: webserver, API, планировщик, исполнительные узлы и секретные бекэнды должны писать логи в общую инфраструктуру;
- структурированные логи: единый формат событий, включающий идентификаторы пользователя, IP-адрес, таймстамп, операцию, DAG ID, статус операции;
- политика хранения: определённый срок хранения журналов, защита от удаления и возможность восстановления данных;
- мониторинг аномалий: автоматизированные сигналы при нестандартных паттернах доступа или частых ошибках авторизации;
- обеспечение прозрачности изменений: журналы изменений ролей, разрешений и конфигураций должны быть доступны для аудита и ревизии.
Партнёрство с инструментами для аудита и соответствия может включать внедрение:
- связки с инструментами сбора и анализа логов (например, Elastic Stack) для поиска инцидентов и анализа событий;
- вспомогательные решения для обеспечения неизменяемости журналов (WORM-хранилища или специализированные сервисы);
- инструменты централизованных политик безопасности и управления секретами (например, HashiCorp Vault или аналогичные бекэнды секретов).
Важно помнить: аудит — это не только запись событий, но и возможность воспроизвести последовательность действий в случае инцидента, определить ответственные стороны и восстановить корректное состояние системы. В рамках Airflow аудит должен быть тесно связан с политиками доступа и управлением изменениями, так как именно журналы показывают, как изменялись права, конфигурации и пайплайны.
Реализация на практике: конфигурации, протоколы и интеграции
Практическая реализация безопасности и доступа в Airflow предполагает последовательный набор шагов, которые можно адаптировать под конкретную архитектуру и требования:
- Определение политики доступа и ролей. Определяются роли, их набор прав и критерии назначения. Желательно документировать роли по функциональным сценариям (например, Dag-разработка, эксплуатация, аудит и администрирование). Встроенная модель RBAC Airflow позволяет привязать роли к сущностям UI/API и DAG.
- Интеграция с IdP и настройка аутентификации. Выбор IdP (OIDC/LDAP) и настройка путей взаимодействия. В целях повышения устойчивости рекомендуется задействовать MFA, ограничение по сессиям и защиту токенов. Необходимо обеспечить корректную работу с контекстом пользователя в RBAC на уровне обоих каналов — UI и API.
- Управление доступом к DAG и UI. Разграничение прав по DAG и контексту проекта. Рекомендуется внедрять подход «least privilege» и избегать глобальных прав в рамках всего сервера Airflow. При необходимости — создание специализированных ролей для отдельных команд или проектов.
- Безопасность коммуникаций и секретов. Требуется обезопасить данные в пути и в покое. Рекомендуется TLS между всеми компонентами, ограничение сетевого доступа, использование секретных бекэндов (Vault, AWS Secrets Manager, GCP Secret Manager) и ротирование ключей Fernet для шифрования переменных и соединений. Важно включить аудит секретов и доступ к секретам.
- Логирование и аудит. Настройка структурированных логов, интеграция с SIEM, определение политики хранения и неизменяемости журналов. В рабочих процессах стоит внедрить мониторинг событий безопасности и регулярную проверку соответствия требованиям.
- Контроль соответствия и тестирование. Разработка регламентов тестирования политик доступа, автоматизированные тесты на RBAC и аудит, периодические ревизии прав, тестовые сценарии на инциденты.
- Инструменты и интеграции. В качестве примеров интеграций можно использовать открытые решения, которые хорошо зарекомендовали себя в индустрии:
- Keycloak как открытый IdP с поддержкой OIDC и MFA;
- HashiCorp Vault для управления секретами и интеграции с Airflow через секретные бекэнды. Другие варианты включают коммерческие IdP (Azure AD, Okta) и сервисы управления секретами, адаптированные под корпоративную архитектуру. В рамках одного раздела следует выбрать максимум два примера, чтобы не перегрузить текст.
Важно помнить: любой подход к безопасности в Airflow должен учитывать специфику инфраструктуры: облачные среды, контейнеризацию (Kubernetes), оркестрацию сервисов и сетевые политики. В Kubernetes-среде можно использовать секреты и сервис-аккаунты, а также устройство сетевых политик для ограничения доступа между компонентами. В Cloud-оритированных средах полезны сервисные принципы IAM и управляемые сервисы безопасности, но они требуют отдельного планирования и интеграционного тестирования.
Примечание по коду и конфигурациям: в целях сохранения точности конкретные параметры конфигурации Airflow зависят от версии и окружения. В целом рекомендуется документировать конфигурацию через Airflow Config (airflow.cfg или эквивалент в Kubernetes), а для интеграций с IdP и секретами — через соответствующие бекэнды и параметры в настройках окружения и секретов. При необходимости можно привести пример архитектурной конфигурации в виде схемы и описать ключевые параметры без приведения конкретных строк кода.
Key takeaways
- RBAC в Airflow обеспечивает принцип минимальных привилегий и управляемый доступ к DAG, UI и API через роли и разрешения.
- Интеграция с внешними IdP через OIDC/OAuth2 или LDAP позволяет централизовать аутентификацию и усилить MFA, а также улучшить аудит входов.
- Контроль доступа к DAG и UI должен быть детализированным и контекстно-зависимым, с учетом проектов, команд и тегов DAG.
- Аудит и соответствие требованиям требуют структурированных журналов, неизменяемости критичных данных, интеграции с SIEM и политики хранения.
- Практическая реализация должна включать секреты и конфигурации через безопасные бекэнды, TLS между компонентами и документированные процессы управления изменениями.
- Внедрение RBAC и аудита в Airflow — это не одноразовый шаг, а непрерывный процесс, требующий мониторинга, ревизий и автоматизированных тестов.
- Использование открытых решений (Keycloak, HashiCorp Vault) и стратегий MFA упрощает миграцию в рамках корпоративной политики и обеспечивает устойчивость к изменениям IdP.
FAQ
1. Как обеспечить начальную настройку RBAC в Airflow без риска блокировки администраторов?
- Рекомендуется начинать с разделения ролей на Admin, User и Operator, назначать их через существующие группы пользователей и тестировать доступ в изолированной среде. В процессе перенастройки перенесите минимальные права на тестовые учётки и только потом расширяйте доступ в продакшен.
2. Какие преимущества дает использование внешнего IdP для аутентификации?
- Единый вход, упрощение MFA и управления учетными записями, прозрачная аудит входов и согласование политик безопасности. Это снижает риск использования слабых локальных паролей и упрощает внедрение изменений в политике безопасности.
3. Какие риски связаны с хранением секретов в Airflow и как их минимизировать?
- Риск кражи секретов через неправильную конфигурацию или компрометацию окружения. Минимизация достигается через использование секретных бекэндов (Vault, Secrets Manager, Kubernetes Secrets), шифрование ключей, ротирование секретов и ограничение доступа к секретам только тем сервисам, которым они действительно нужны.
4. Как обеспечить безопасное взаимодействие между компонентами Airflow в контейнерной среде?
- Включить TLS между компонентами, использоватьсекреты и секреты бекэнды для конфигураций и ключей, ограничить сетевые доступы через политики сетевой сегментации и применить принципы «zero trust» внутри кластера.
5. Какие данные следует аудитировать в Airflow для соответствия требованиям?
- Журналы входов и выходов пользователей, изменение ролей и разрешений, изменение конфигураций, создание/модификация DAG, управление секретами и доступом к ним, запуски и статусы задач, доступ к API и его использование.
6. Какова роль MFA в среде Airflow?
- MFA существенно снижает риск несанкционированного доступа к панели управления и API. Это особенно важно для учетных записей с расширенными правами.
7. Можно ли внедрить RBAC шаг за шагом в крупной организации?
- Да. Рекомендуется начать с критичных DAG и минимального набора ролей, затем постепенно расширять RBAC на остальную часть пайплайнов и операторов, сопровождая изменения автоматизированными тестами и аудитом.
8. Какие типичные ошибки встречаются при реализации безопасности в Airflow и как их избежать?
- Проблемы со смешиванием локальных и IdP-учёток, отсутствие MFA, слишком широкие права, недостаточная инфраструктура для аудита. Избежать можно через четкую архитектуру RBAC, обязательную MFA, структурированные логи и регулярный аудит прав.
9. Как выбирать секретный бекэнд в зависимости от инфраструктуры?
- В средах с уже существующими сервисами управления секретами лучше выбрать интеграцию с HashiCorp Vault или облачный Secret Manager, чтобы обеспечить единый контроль доступа и аудит. В Kubernetes-средах можно использовать Secrets и соответствующие интеграции. Важно обеспечить ротирование и ограничение доступа к секретам.
10. Что важно учесть при миграции существующей системы Airflow в новую архитектуру безопасности?
- Необходимо провести аудит текущих прав, определить роли и группы, спроектировать RBAC под целевые команды, настроить IdP и секреты, проверить журналирование и аудит, тестировать сценарии восстановления после инцидента и проводить пилотное внедрение на ограниченном наборе DAG и пользователей.
Переменные и секреты занимают центральное место в любой системе оркестрации дата-пайплайнов. В Airflow они отвечают за настройку параметров выполнения DAG, подключение к внешним системам и безопасное хранение чувствительных данных. Правильная организация параметров позволяет отделить конфигурацию от кода DAG, повысить повторяемость процессов и обеспечить соответствие требованиям по безопасности и аудиту. Неправильная организация может привести к утечкам, сложностям обслуживания и задержкам в развёртывании.
Глава фокусируется на технических аспектах: архитектуру хранения параметров, принципы работы Secrets Backend, механизмы шифрования и контроля доступа, а также практики внедрения и интеграции с внешними системами. Рассматриваются сценарии совместного использования переменных, коннекшенов и секретов в рамках современных инфраструктур: контейнеризированных окружений, облачных сервисов и гибридных deployments.
- В Airflow переменные, коннекции и секреты должны рассматриваться как часть инфраструктурной конфигурации, а не как код DAG. Это позволяет централизовать управление параметрами, снизить риск утечек и упростить аудит изменений.
- Эффективная организация секретов требует сочетания локальных и внешних источников: внутренние переменные в метадатной БД (с использованием шифрования на уровне фернет-ключа), Secrets Backend для внешних хранилищ ( Vault, AWS Secrets Manager, Kubernetes Secrets и др.) и политики доступа, определяющие кто и какие данные может видеть.
- Безопасность достигается не только через хранение, но и через жизненный цикл секретов: минимизация прав доступа, ротация секретов, аудит действий, секретная изоляция между окружениями и проектами.
Далее следует разбор основных концепций, их практическое применение и рекомендации по реализации в реальных проектах.
- Архитектура и принципы хранения
- Secrets Backend: поиск и кэширование секретов
- Безопасность и режимы доступа
- Интеграции и практические сценарии
- Практики эксплуатации и миграции
Архитектура хранения параметров и секретов
В Airflow архитектура параметров складывается из нескольких уровней. В базовой конфигурации значения переменных и коннекшенов сохраняются в метаданной базе данных Airflow. Это обеспечивает единое место хранения и упрощает доступ из задач DAG, но несет риски: чувствительные данные могут быть записаны в явном виде, и доступ к ним может быть не полностью контролируемым. Чтобы снизить риски, в современном Airflow применяют два основных паттерна:
- шифрование at rest через Fernet-ключи;
- использование Secrets Backend, который позволяет вытягивать секреты из внешних систем на этапе выполнения и подменять их значениями в окружении под задачу.
Фернет-ключ является симметричным ключом шифрования, который настраивается в секции core конфигурационного файла Airflow. Значения, помеченные как чувствительные, сериализуются и шифруются перед сохранением в базу. Таким образом, даже при доступе к базе напрямую содержимое секретов остается защищённым. В этом подходе переменные и частично коннекции хранятся в БД в зашифрованном виде и доступны через интерфейс Airflow, при условии наличия соответствующего ключа.
Однако реальная защита не заканчивается хранением. Secrets Backend предоставляет механизм динамического получения секретов из внешних систем, минуя необходимость держать их в самой БД. При обращении к секретам Airflow сначала проверяет локальные значения в БД, затем обращается к Secrets Backend, который извлекает данные из внешнего источника и кэширует результат на время действия задачи или на указанный промежуток времени.
- Secrets Backend реализуется как набор классов, допускающих подмену источника секрета без изменений DAG. Примеры реализованных бекендов: Kubernetes Secrets, AWS Secrets Manager, HashiCorp Vault и локальные файловые источники. Конфигурация осуществляется через airflow.cfg или переменные окружения, что позволяет централизовать управление политиками доступа и аудитом.
- Кэширование секретов — важная часть производительности. Без кэширования каждый вызов к секретам мог бы привести к задержке выполнения DAG. Большинство бекендов поддерживают настройку времени кэширования, что позволяет балансировать между свежестью данных и производительностью.
- Последовательность разрешений: Airflow сначала ищет секрет в БД (Variable/Connection), затем обращается к Secrets Backend. Это дает удобство локального тестирования и гибкость окружения без полной миграции существующих данных.
Практическое значение этого подхода состоит в том, что можно централизовать доступ к чувствительным данным, обеспечить многоступенчатый контроль и легко адаптировать инфраструктуру под требования безопасности. Например, в среде с требованием к аудиту можно настроить logging и мониторинг запросов к Secrets Backend, чтобы traceable было, кто и когда запросил тот или иной секрет.
- Архитектурная схема: настоятельно рекомендуется держать федеративное разделение окружений (dev/stage/prod) и проектов. В таких условиях Secrets Backend может предоставлять разные секреты для разных окружений, минуя риск "перетекания" секретов между ними.
- Взаимодействие с инфраструктурой: Secrets Backend часто интегрируются с системами управления доступом и политиками (IAM, RBAC), обеспечивая соответствие требованиям корпоративной политики безопасности.
Обеспечение шифрования и управление ключами
- Fernet-ключ требует защиты: хранится в конфигурации Airflow и в системе контроля версий запрещено запоминать современные значения в репозитории. В продакшн-средах ключи следует хранить в секретном хранилище или в секретных переменных CI/CD.
- Ротация ключей: планируйте периодическую ротацию Fernet-ключа и корректную миграцию уже зашифрованного содержимого. В случае замены ключа доступ к зашифрованным данным может быть утрачен, если предыдущие ключи не поддерживаются временем жизни контейнеров и ворклоудов.
- Разделение прав доступа: обработчики секретов должны быть ограничены по принципу наименьших привилегий. Разрешения на чтение секретов должны быть назначены конкретным сервисам, ролям и пользователям, ответственным за выполнение DAG.
- Аудит и мониторинг: логируйте попытки доступа к секретам, ошибки аутентификации и неудачные запросы к Secrets Backend. Это помогает выявлять попытки несанкционированного доступа и нарушения политик.
Практическая архитектура интеграции
- В Kubernetes можно использовать Kubernetes Secrets как Secrets Backend и внедрить Shadow-Role для сервисного аккаунта Airflow. Для доступа к секретам к DAG-процессорам применяется механизм подстановки значений в переменные окружения или через BaseHook, который автоматически резолвится через Secrets Backend.
- В AWS среды часто применяют AWS Secrets Manager в сочетании с Secrets Backend. Конфигурация может быть следующей: airflow сервисы получают секреты для подключения к БД, очередям и другим системам напрямую из AWS Secrets Manager, а Airflow кэширует секреты на время выполнения задачи.
- HashiCorp Vault обеспечивает централизованный контроль доступа и гибкие политики. Пример использования: хранение разных конфигураций для разных проектов, автоматическая выдача временнных секретов и интеграция с AppRole или Kubernetes ServiceAccount.
Управление параметрами и секретами: политики и практики
- naming conventions: формальные правила именования переменных и ключей секретов должны быть единообразными. Примеры: env-имя окружения, project-name, resource-type, секрет-имя. Такая унификация упрощает поиск и автоматизируемые проверки.
- разделение по окружениям и проектам: изолируйте секреты по контексту, чтобы случайная утечка одного секрета не привела к доступу к другим. Это особенно критично в многоокруженной архитектуре.
- ротация и версионирование: внедрите циклы ротации секретов. Vault и Secrets Manager поддерживают версии секрета; хранение старых версий позволяет безопасно вернуться к предыдущим значениям в случае инцидента.
- аудит и ретроспектива изменений: храните журнал изменений секретов и конфигураций. В большинстве систем можно включить аудит изменений, чтобы фиксировать кто и когда обновлял параметры.
- безопасная миграция: при миграции параметров между окружениями используйте временные переменные и тестирование на аналогичных окружениях. Не переносите секреты напрямую через репозитории кода.
- конфигурация по умолчанию: для производственных систем operand-справочные значения лучше не держать в коде DAG. Используйте Secrets Backend и Variables с осторожностью, чтобы дефолтные варианты не раскрывали секреты.
- мониторинг производительности: оцените влияние задержек Secrets Backend на время старта DAG, особенно при большом количестве задач. Настройте разумное кэширование и очистку кэша.
Пример конфигурации Secrets Backend и базовых вызовов
- Конфигурация в airlfow.cfg (или через переменные окружения):
[secrets]
backend = airflow.secrets.kubernetes.KubernetesSecretsBackend
backend_kwargs = {"in_cluster": True, "namespace": "airflow"}
# Пример использования AWS Secrets Manager:
# backend = airflow.secrets.aws.SecretsManagerBackend
# backend_kwargs = {"profile_name": "airflow", "regions": ["us-east-1"]}
- Пример использования секретов в DAG через Connection и секреты из базы данных Airflow (различие между явным использованием и использованием Secrets Backend):
from airflow import DAG
from airflow.operators.python import PythonOperator
from datetime import datetime
from airflow.hooks.base import BaseHook

def show_secret():
    # Получение соединения через API Airflow; если секреты в Secrets Backend,
    # их резолвинг произойдет на уровне конфигурации подключений.
    conn = BaseHook.get_connection("my_postgres")
    print(conn.host, conn.login)

with DAG("secret_demo", start_date=datetime(2020,1,1), schedule_interval="@daily") as dag:
    t = PythonOperator(
        task_id="print_secret",
        python_callable=show_secret
    )
- Шифрование и безопасность: зафиксируйте Fernet Key и следите за его безопасностью. В продакшн-средах ключи должны храниться в секретном хранилище и не попадать в репозитории кода.
Интеграции с внешними системами и сценарии внедрения
- Vault: обеспечивает гибкую политику доступа и возможность выдачи временных секретов. В Airflow Vault можно конфигурировать как Secrets Backend, что позволяет отдавать DAG-узлам доступ к секретам только во время выполнения, снижая вероятность кражи.
- AWS Secrets Manager: удобен в экосистемах AWS. Для организации безопасности применяются политики IAM и минимальные привилегии к секретам. Вызовы секретов кэшируются для повышения производительности.
- Kubernetes Secrets: подходят для облачной оркестрации и кластеров на базе Kubernetes. Они обеспечивают изоляцию секретов по namespace и позволяют интегрировать с RBAC, что упрощает соответствие требованиям.
- Реальные сценарии: модернизация монолитных конфигураций в DAG-проектах путем переноса чувствительных данных в Secrets Backend; создание общей политики доступа к секретам через роли и проекты; внедрение полноценного аудита и мониторинга доступа к секретам.
Практики эксплуатации и миграции
- Поэтапная миграция: сначала перенесите чувствительные данные в Secrets Backend, затем переходите на использование переменных только для не чувствительных параметров. Это уменьшает риск во время перехода.
- Тестирование изменений: создайте тестовую среду, повторяющую production-окружение, и отработайте сценарии обновления секретов, ротации и отмены изменений. В тестах можно симулировать отказ Secrets Backend и проверить, как Airflow обрабатывает ошибки.
- Автоматизация развёртывания: применяйте IaC (инфраструктуру как код) для настройки Secrets Backend и секретов. Это обеспечивает повторяемость и облегчает аудит изменений. В российских и мировых практиках часто используются Terraform или Ansible для управления секретами и их привязкой к окружениям.
- Мониторинг и операционная устойчивость: включите мониторинг доступа к секретам, задержек резолва и ошибок аутентификации. Настройте алерты на аномалии и недоступность Secrets Backend.
- Разграничение доступа в разрезе проектов: при работе над несколькими проектами обеспечивайте изоляцию секретов и ограничение прав так, чтобы сотрудники могли работать только со своим набором данных и параметров.
Key takeaways
- Переменные и секреты в Airflow требуют раздельного подхода к хранению и доступу: локальные значения в БД с шифрованием и внешние секреты через Secrets Backend.
- Secrets Backend обеспечивает гибкость и управляемость, позволяя интегрироваться с Vault, AWS Secrets Manager, Kubernetes Secrets и другими системами.
- Безопасность достигается через шифрование, минимальные привилегии, ротацию секретов, аудит и отделение окружений.
- Правильная конфигурация и политики доступа снижают риск утечек и упрощают аудит изменений и контроля доступа.
- Практика именования, изоляции по проектам и окружениям, а также автоматизация миграций позволяют масштабировать решение без компромиссов в безопасности.
- Производительность достигается за счет разумного кэширования секретов и продуманной стратегии доступа к Secrets Backend.
- Интеграции с внешними системами требуют внимания к политикам доступа, мониторингу и плану деградации в случае сбоя внешнего сервиса.
FAQ
1) Что такое Secrets Backend и зачем он нужен в Airflow?
- Secrets Backend — это механизм, через который Airflow может извлекать секреты (ключи доступа, пароли, строки подключения) из внешних источников вместо хранения их прямо в базе данных Airflow. Это важно для разделения конфигурации и кода DAG, повышения безопасности и упрощения аудита. Backend позволяет централизовать управление секретами и адаптировать их под требования разных окружений.
2) Какие источники секретов чаще всего используют в Secret Backend?
- Чаще всего применяют HashiCorp Vault, AWS Secrets Manager, Kubernetes Secrets. Менее распространенные варианты могут включать локальные файлы или кастомные бекенды. Выбор зависит от архитектуры инфраструктуры и требований к политикам доступа.
3) Как защитить секреты при хранении в Airflow?
- Включить шифрование на уровне хранениен: настроить Fernet-ключ в конфигурации Airflow для шифрования чувствительных значений в метаданной БД. Использовать Secrets Backend для внешнего источника секретов и ограничить доступ к ключам и к самим секретам по ролям. Включить аудит изменений и мониторинг доступа к секретам.
4) Какие сложности возникают с производительностью при использовании Secrets Backend?
- Основная сложность — задержка на резолвинг секретов во время выполнения задач. Эффективное решение — кэширование секретов и разумное планирование времени жизни кэша. Важно избегать избыточного обращения к бекенду за каждым запросом и выбирать подходящий баланс между свежестью и производительностью.
5) Как организовать миграцию существующих DAG к безопасному хранению параметров?
- Рекомендуется поэтапный переход: сначала перевести не чувствительные параметры в Variables, затем мигрировать секреты в Secrets Backend и, по завершении миграции, обновить DAG на использование нового источника секретов. Подготовьте тестовую среду для проверки совместимости и регламентируйте процесс аудита.
6) Какие практики применяются для именования и изоляции секретов?
- Приведите единые правила именования секретов и окружений (например, project_env_secretname). Изолируйте секреты по проектам и окружениям, чтобы доступ к секретам был ограничен указанными ролями и сервисами. Это снижает риск горизонтального распространения утечки.
7) Как интегрировать Vault в Airflow без нарушения поставки?
- Настройте Secrets Backend как внешний источник и используйте AppRole или Kubernetes ServiceAccount для аутентификации. Включите режим кэширования секретов и мониторинг обращений к Vault. Проектируйте политику доступа так, чтобы каждый DAG и сервис видел только минимально необходимый набор секретов.
8) Какие шаги предпринять, чтобы обеспечить аудит и соответствие требованиям?
- Включите аудит изменений секретов и переменных, логируйте попытки доступа к Secrets Backend, поддерживайте версионирование секретов и регулярную регистрацию изменений в политик безопасности. Обеспечьте хранение журналов на стороне хранилища и настроек ретенции.
9) Что важно учесть при миграции в многоокруженную инфраструктуру?
- Разработайте стратегию изоляции секретов между окружениями и проектами. Обеспечьте последовательность развертывания секретов и проверок, чтобы исключить пересечение разрешений. Учитывайте различия в политике доступа и требования к аудиту по каждому окружению.
10) Какие уроки можно вынести из практических кейсов?
- В большинстве проектов удачный переход к Secrets Backend связан с четким планированием политики доступа, детальной документацией именования и грамотной настройкой кэширования. Важно не перегружать DAG секретами и помнить про баланс между безопасностью и производительностью.
Надежные потоки данных это основа аналитики и управленческих решений. Мы помогаем компаниям выстраивать прозрачную и масштабируемую архитектуру обработки данных на базе Apache NiFi и Airflow.


