

Безопасность и управление доступами в MinIO: политики, шифрование и аудит
Обеспечение безопасности данных в объектных хранилищах становится критически важной задачей в современных data-платформах, особенно при работе с чувствительной и регуляторной информацией. MinIO, как S3-совместимое хранилище, требует комплексного подхода к защите данных, включающего управление доступами, шифрование и аудит действий пользователей и систем.
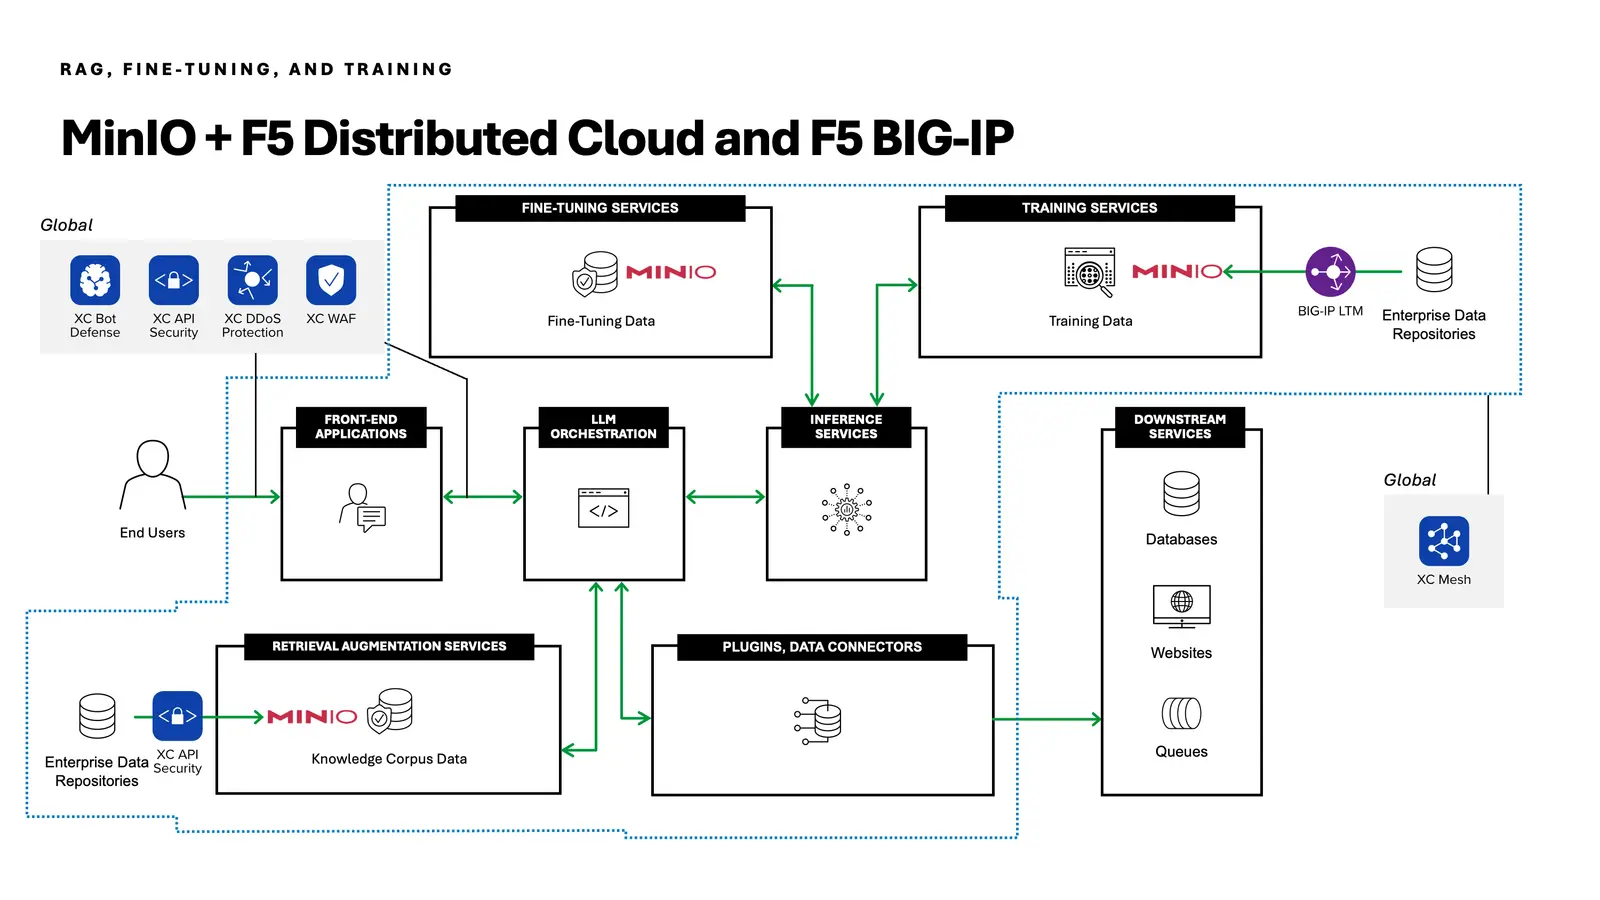
В этом разделе рассматриваются принципы построения безопасной архитектуры MinIO: модели управления доступом (RBAC/ABAC), политики на уровне бакетов и объектов, интеграция с внешними системами идентификации (OIDC, LDAP/AD). Особое внимание уделяется криптографическим механизмам — шифрованию данных (SSE-S3, SSE-KMS, SSE-C), управлению ключами и защите данных при передаче (TLS/mTLS).
- Безопасность данных в MinIO: цели, принципы и контекст применения
- Архитектура MinIO и влияние безопасности на дизайн
- Управление доступом в MinIO: RBAC, ABAC и политики
- Термины и базовые концепции: пользователи, группы, политики, арены
- Безопасность и управление доступами в MinIO: политики, шифрование и аудит
- Модель угроз для MinIO: типичные сценарии и уязвимости
- Политики доступа MinIO: структура, синтаксис и примеры
- Алгоритм разрешения доступа: условия, логика и формулы расчета
- Язык политик MinIO: условия, действия и операторы сравнения
- Политики на уровне бакета и объекта: наследование и преференции
- Многоарендная безопасность: сегментация, арендаторы и изоляция
- Интеграция идентификации: OIDC, LDAP/AD, SAML и внешние IdP
- Архитектура ключей и криптографических материалов: KMS, локальные и внешние
- Архитектурные паттерны шифрования: влияние на производительность и требования к инфраструктуре
- Управление ключами: ротация, миграции, хранение и доступность
- Аудит и мониторинг: принципы, форматы логов и хранение
- Инструменты анализа аудита: интеграция с SIEM, ELK/EFK, Grafana
- Безопасность передачи: TLS, mTLS, сертификаты и управление PKI
- Безопасность в гибридных и многооблачных сценариях
- Архитектурные паттерны управления политиками: централизованная vs распределенная
- Валидация политик: симуляция, тестирование и политика как код
- Практические кейсы настройки политик доступа для разных сценариев
- Кейсы шифрования и управления ключами в дата-хранилищах
- Кейсы аудита и соответствия: подготовка к аудитам и сертификациям
- Риски, ограничения и типичные ошибки в настройке доступа в MinIO
- Масштабирование политики доступа: стратегия зрелости и CI/CD
- Путь к зрелости безопасности MinIO: процессы, обучение и управление изменениями
- Стратегия миграции на новые версии MinIO и обновления политик
- Интеграции с хранилищами и облачными сервисами: гибридные архитектуры
- Практическая дорожная карта внедрения: шаги, сроки и KPI


