

Управление политиками и федеративное управление данными
В рамках концепции Data Mesh управление данными реализуется как децентрализованный процесс, где домены несут прямую ответственность за данные как продукт. Однако это не означает отсутствие согласованных норм: для эффективной деятельности требуется единая политика управления данными, прозрачные контракты между доменами и механизм федеративного исполнения, обеспечивающий единообразие там, где это критично, и автономию там, где она необходима. Глава посвящена практикам проектирования и внедрения политик, механизмам их исполнения и интеграции в self-service платформы, обеспечивающим устойчивость и соответствие требованиям.
В этом разделе рассматриваются ключевые архитектурные принципы федеративного управления данными, формирование и хранение политик как кода, роли и контракты данных, а также способы интеграции политик в конвейеры данных и сервисы доступа. Особое внимание уделяется паттернам взаимодействия между центром управления и доменными владельцами данных, механизмам аудита и соответствия, а также практикам безопасной и эффективной эволюции политик в условиях динамичного бизнес-окружения.
- Как формируются и публикуются политики данных в федеративной среде.
- Какие контракты данных служат основой для самодостаточных доменов и как они эволюционируют.
- Как организованы интеграции политик в self-service продукты и платформы доступа.
- Какие механизмы аудита, соответствия и контроля применяются на практике.
Краткое содержание главы
- Архитектура федеративного управления: роли, компоненты и интерфейсы между доменами и центром.
- Политики и контракты данных: структура, версияция, тестирование и обеспечение совместимости.
- Инструменты и протоколы интеграции: политика как код, PDP/PEP, GitOps и каталоги метаданных.
- Аудит, соответствие и жизненный цикл политик: мониторинг изменений, регуляторика и управляемость.
- Практические паттерны внедрения: сценарии применения, выбор архитектурных решений и шаги перехода.
Архитектурная основа федеративного управления
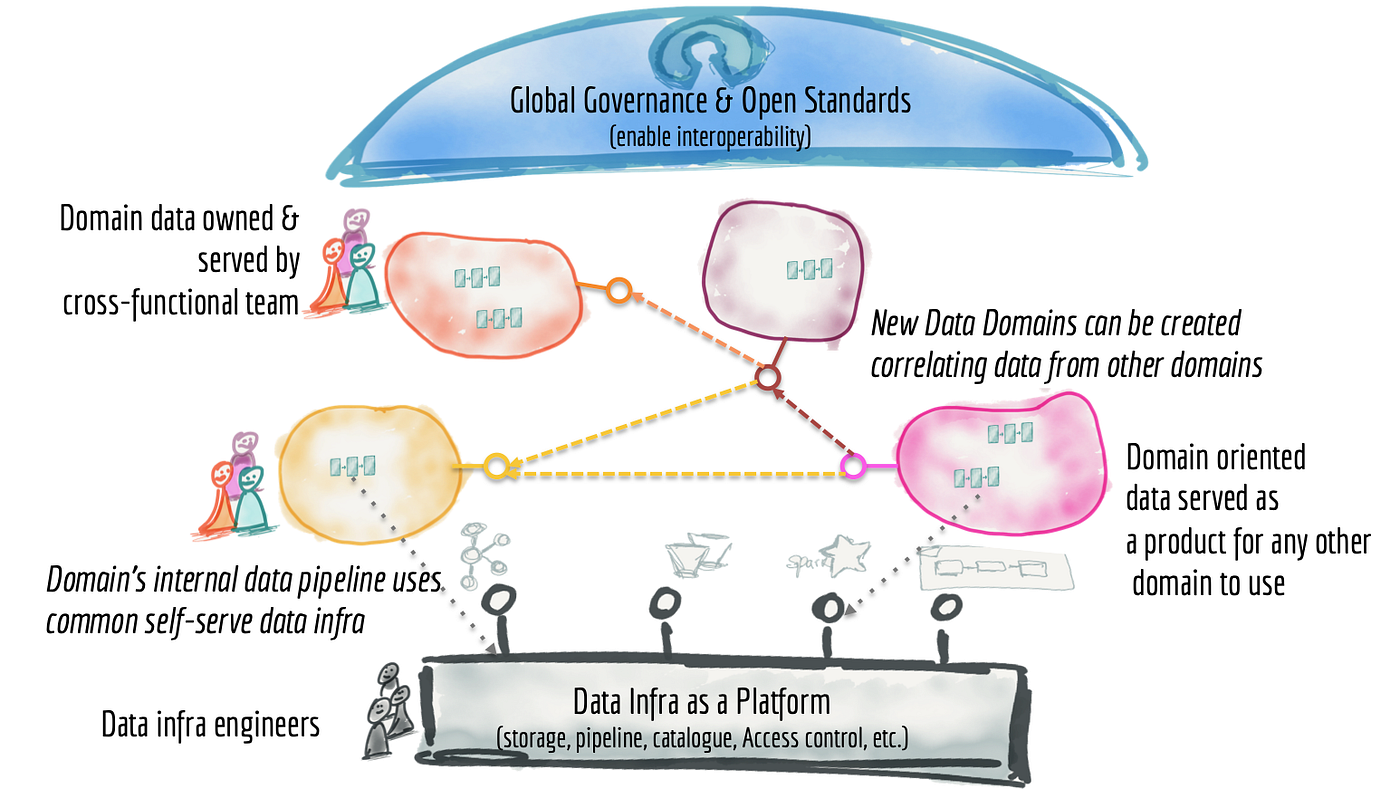
Федеративное управление данными строится вокруг нескольких взаимосвязанных слоев: домены владельцев данных, централизованный координационный слой и инфраструктура self-service платформ. Основные компоненты включают:
- Каталог метаданных и контрактов: единый реестр описаний data products, их контрактов, версий схем, политик доступа и качества. В реальности часто используются открытые решения (DataHub, Apache Atlas) в сочетании с собственной регламентной частью.
- Политический движок (policy engine): движок, который принимает решения об доступе и операциях на основе входных данных о пользователе, роли и контексте задачи. В технической реализации наиболее распространены Open Policy Agent (OPA) или альтернативы на базе Rego/JSON-политик.
- Контроль доступа и точки внедрения (PEP/PDP): точки запроса и доступа к данным, где решения политик применяются. В Data Mesh это может быть API-шлюз, сервис доступа к хранилищу данных или слой обработки потоков.
- Контракты данных: описания согласованных правил использования, схем, качественных порогов, правил приватности и сроков хранения. Контракты версионируются и связываются с соответствующими data products.
- Виртуальная инфраструктура и платформа самообслуживания: сервисы, позволяющие доменам создавать, тестировать и публиковать новые data products, при этом автоматически проверяя соответствие политикам и контрактам.
- Логи и аудит: неотъемлемая часть любый политики заключается записью решений и событий доступа для последующего аудита и соответствия.
Интеграционная логика опирается на принципы "policy as code" и "policy decision point" с явной связкой к "policy enforcement point". Такой подход позволяет доменам сохранять автономию в создании data products и в то же время гарантировать соблюдение глобальных ограничений, минимизации рисков и соблюдение регуляторных требований.
Важной концепцией является разделение ответственности: домены владеют данными и описывают контракты, но политика доступа и соответствия может быть централизована как набор минимального набора требований, которые применяются повсеместно. Реализация должна обеспечивать прозрачность контрактов, а также механизм эволюции правил без разрушения существующих данных и процессов.
Обеспечение низкой задержки принятия решения о доступе и высокой достоверности политик требует сочетания предварительного анализа (static policy evaluation) и динамического решения на уровне PDP. В реальном мире это означает гибридную схему: часть политик - унифицированные требования по всей организации, часть - специфичные для домена и data product.
Пример структуры данных контракта:
- data_product_id
- version
- schema_version
- access_policy: ссылка на политическое правило
- quality_rules: набор порогов качества данных (валидность, полнота, точность, своевременность)
- retention_policy: сроки хранения и удаление
- privacy_policy: правила обхода персональных данных и псевдонимизации
- lineage_rules: требования к трассируемости
- tags/domain: контекст домена и т. д.
Единая модель политики должна поддерживать версионирование, тестирование и возможность отката. Важной практикой является привязка изменений политики к CI/CD конвейерам для каждого data product: изменение политики - прохождение набора тестов - размещение в каталоге - развёртывание в окружение, соответствующее уровню риска.
Политикам необходимы тестовые сценарии: минимальный набор тестов на положительные и отрицательные случаи, регрессионное тестирование политики, а также проверки на совместимость с текущими контрактами и схемами. В рамках архитектуры рекомендуется наличие централизованного набора тестов политики и механизмов локального тестирования доменов.
Пример архитектурной схемы
- Домены публикуют data products и соответствующие контракты в каталог.
- Политический движок получает запросы на доступ и принимает решение на основе входного контекста (пользователь, роль, запрос, dataset).
- PDP посылает ответ PEP, который блокирует или разрешает операцию доступа или извлечения данных.
- Изменения политик проходят через GitOps-процессы: пулл-запросы, автоматическое тестирование и безопасное развёртывание.
- Логи доступа и решений отправляются в центр аудита и мониторинга.
Политики и контракты данных: структура и принципы
Политики доступа и контракты данных должны быть выразимы в виде машинно читаемых форматов: политики как код, контракты как данные и тесты, которые проверяют соответствие реальным данным и операциям. Важны следующие принципы:
- Единство формата: политики, контракты и тесты должны использовать общий набор метаданных и одинаковую нотацию. Это облегчает поиск, сравнение версий и аудит.
- Версионирование и совместимость: каждое изменение политики сопровождается версией, а старые версии сохраняются для воспроизведения старых операций. Совместимость проверяется через тестовые прогоны и миграционные сценарии.
- Контракты как источник доверия: data product контракт формулирует правовые и операционные рамки, включая требования к качеству и приватности. Контракт становится контрактной гарантией использования данных внутри домена и для внешних партнёров.
- Прозрачность и аудит: политики и контракты должны быть доступны для просмотра и аудита; каждое изменение сопровождается комментариями и причинами изменений.
Стратегия реализации включает:
- Policy as Code: политики описаны в отдельных файлах (например, Rego для OPA или аналогичный DSL) и хранятся в репозитории вместе с кодовой базой приложения доступа.
- Контракты как данные: данные о контракте описываются в форматах JSON/YAML и версионируются в каталоге контрактов. Контракты связываются с конкретными data products и версиями данных.
- Автоматизированное тестирование: наборы unit и integration тестов для политик и контрактов, а также тесты совместимости с обновлениями схем.
- CI/CD: изменения политик проходят через пайплайны, которые проверяют синтаксис, совместимость, тесты, этическую и правовую приемлемость.
Типовые политики включают:
- Политика доступа: кто может читать/писать конкретный data product, какие роли допускаются и в каких условиях.
- Политика качества: минимальные пороги полноты, точности и задержки обновления данных.
- Политика приватности: минимизация персональных данных, псевдонимизация и контроль обработки PII.
- Политика ретенции: сроки хранения и требования к удалению.
Полезно привязать политики к бизнес-правилам и процессам: например, совместная обработка данных с партнёрами требует, чтобы внешний доступ был возможен только после согласования контракта и включал определенный набор метаданных и контроля над доступом.
Ниже приведён пример простой политики доступа в формате, соответствующем OPA Rego. Пример демонстрирует базовую логику, позволяющую доступ к набору данных только пользователям с ролью data_consumer и только если набор помечен как public, или если пользователь обладает ролью data_owner конкретного домена.
package data_mesh.access

default allow = false

## Разрешение для потребителя данных на чтение публичных наборов
allow {
  input.user.role == "data_consumer"
  input.action == "read"
  some i
  input.dataset.tags[i] == "public"
}

## Разрешение для владельца домена на чтение внутри своего домена
allow {
  input.user.role == "data_owner"
  input.action == "read"
  input.dataset.domain == input.user.domain
}
Данный пример иллюстрирует принцип «минимально необходимого» доступа и демонстрирует, как политики можно адаптировать под разные контексты. В реальной среде набор политик будет существенно обширнее и включать условия для записи, ограничения по времени, режим работы с чувствительными данными и т. д.
Инструменты и протоколы интеграции
Эффективная реализация федеративного управления требует применения сочетания инструментов, обеспечивающих согласованность политик и автономию доменов. Основные направления:
- Политика как код (Policy as Code): управление политиками посредством декларативного формата, хранение в системе контроля версий, автоматическое тестирование и развёртывание.
- Оперативная платформа (PDP/PEP): PDP делает решения на основе политики; PEP применяет решения в точке доступа к данным. В типичной архитектуре PDP и PEP работают в связке с сервисами доступа к данным, API-шлюзами и хранилищами.
- Каталог метаданных и контрактов: единый реестр для data products, контрактов, схем и политик. Это источник истины для доменов и внешних аудиторов.
- Интеграционные протоколы: REST/GraphQL для запросов к данным, события через Kafka/наружную шину для уведомления об изменениях политики и контрактов.
- GitOps и CI/CD: политики и контракты разворачиваются через репозитории, с автоматизированным тестированием и роллами доступа, что обеспечивает повторяемость и прозрачность процессов.
Интерфейсы и протоколы должны быть согласованы между доменами и центром управления. Например, домены публикуют данные и контракты через каталог, а изменения политик распространяются через конвейеры, которые верифицируют соответствие требованиям корпоративной политики и правовых норм. Такой подход поддерживает автономию доменов и при этом сохраняет необходимый уровень контроля и прозрачности.
Важно помнить: политика должна быть не только формальным ограничением, но и средством ускорения работы. Правильно сформулированные правила позволяют автоматизировать рутинные решения, снизить задержки в доступе к данным и улучшить повторяемость бизнес-процессов.
Механизмы обеспечения соответствия и аудит
Управление политиками в Data Mesh требует детального аудита и механизмов обеспечения соответствия. Основные принципы:
- Независимый аудит доступа: журналы доступа и решений должны храниться неизменяемо (WORM) и быть доступны для внутреннего контроля и внешних регуляторов.
- Мониторинг изменений политики: каждое изменение политики сопровождается записью причины, соответствующей версии и тестовым набором, чтобы можно было воспроизвести результат в случае инцидента.
- Сопоставление политики и регуляторики: политикам присваиваются регуляторные теги и карта соответствия требованиям закона и отраслевых норм.
- Прозрачность контрактов: контракты данных и связанные политики должны быть доступны заинтересованным сторонам, включая аудит и управление рисками.
- Управление жизненным циклом: политикам и контрактам необходимы процессы уязвимостей и обновления, а также план предотвращения устаревания и деградации совместимости.
Практически это достигается через:
- Встроенные тесты политики и контракты: наборы unit и интеграционных тестов, которые проверяют корректность политики и соответствие контрактам.
- Системы мониторинга доступа: сбор метрик по количеству запросов, принятых решений, отклонённых операций, времени ответа PDP.
- Резервное планирование и откат: возможность отката политик к предыдущей рабочей версии при обнаружении регрессионных ошибок.
- Аналитика по рискам: регулярные обзоры политик, особенно в контексте чувствительных данных и изменений регуляторной среды.
Реализация на практике: сценарии и архитектурные паттерны
В реальном внедрении важна балансировка между централизованной координацией и локальным управлением в доменах. Рассмотрим несколько типовых паттернов и практических шагов:
- Паттерн "центр-центр" (Center-of-Policy): центральное определение базовых политик, которые применяются во всех доменах, с возможностью локальных расширений. Такой подход обеспечивает единообразие базовых требований и упрощает аудит.
- Паттерн "центр-центр с guardrails": центральный набор минимально необходимых правил + дополнительные ограничения, задаваемые доменами в рамках безопасной зоны. Guardrails помогают избежать чрезмерной свободы в терминах доступа.
- Паттерн "самообслуживание через политику как код": домены создают data products и контракты, а политики реализуются как код, который проходит валидацию и тестирование в рамках CI/CD. Это ускоряет внедрение новых data products и уменьшает задержки на согласование.
- Паттерн "гибридная федеративная архитектура": некоторые политики централизованы, например правила обработки персональных данных; другие - доменными властелинами. В таком подходе достигается баланс между соответствием требованиям и автономией.
Практические шаги внедрения:
- Диагностика текущего состояния: какие политики необходимы, какие контракты уже существуют, какие данные чувствительны и какие регуляторные требования применимы.
- Определение начального набора политик и контрактов: базовые правила доступа по ролям, базовые требования к качеству данных, базовые правила приватности.
- Настройка каталога данных и контрактов: создание шаблонов контрактов и политики, интеграция с существующими инструментами метаданных.
- Внедрение policy-as-code и CI/CD: настройка репозиториев, пайплайнов тестирования и развёртывания.
- Реализация PDP/PEP с минимальной задержкой: размещение точки принятия решений ближе к источнику данных или слою доступа.
- Постоянное обучение доменов: обучение владельцев данных принятым практикам, развитие центров компетенций по данным и политикам.
Сценарий внедрения с доменами A и B. Домены автономны, но обязаны придерживаться базовых политик целостности и приватности. Домены публикуют контракт на доступ к data product, а также набор политик, применяемых к этому набору. Если домен A требует дополнительной проверки для внешних партнёров, он добавляет этот аспект в контракт и обновляет политику в рамках локального реестра. Важно, чтобы обновления проходили через общий цикл тестирования и согласованные регламентные проверки.
Примерный поток изменений
- Разработчик в домене пишет новую политику и добавляет её к репозиторию.
- Автоматические тесты проверяют корректность реализации и совместимость с контрактами.
- Изменения проходят через ревью и перенос в тестовую среду.
- После утверждения политика разворачивается в продуктивную среду с учётом рисков и регуляторных требований.
- Логи решений и метаданные записываются в аудит и доступны для анализа.
Примеры практических решений и ограничений
При выборе технологий следует учитывать баланс между простотой внедрения и мощностью политики. В качестве примеров:
- Open Policy Agent (OPA) как движок политик: поддерживает язык Rego, легко интегрируется с кодовой базой и различными сервисами доступа к данным.
- Data catalog-решения в связке с политиками: DataHub или Apache Atlas как база для контрактов и описаний данных, интегрируемые с политическим движком и системами аудита.
- Архитектура GitOps: управление политиками через репозитории, CI/CD пайплайны и развёртывание по окружениям, что обеспечивает повторяемость и прозрачность изменений.
Эти примеры не должны перегружать архитектуру; они служат для иллюстрации того, как можно реализовать управляемые политики и контракты в условиях реального предприятия. В условиях российского рынка можно рассмотреть, например, DataHub как каталог метаданных и OPA как движок политики, при этом соблюдая требования локализации данных и регуляторные требования к хранению журналов аудита.
Key takeaways
- Федеративное управление данными поддерживает автономию доменов и обеспечивает единообразие базовых требований через политику как код и единый реестр контрактов.
- Контракты данных служат двусторонним механизмом доверия между доменами и внешними партнёрами, связывающим схемы, качество, приватность и сроки хранения.
- Эффективное внедрение требует архитектурной четкости: PDP/PEP, каталог политик и контрактов, CI/CD и безопасность доступа к данным.
- Политики должны тестироваться как код: наборы unit и integration тестов, регуляторные соответствия и сценарии аудита.
- Self-service платформа должна поддерживать безопасное создание и evolution data products с предопределёнными guardrails и проверками.
- Инструменты типа OPA и DataHub позволяют построить устойчивую архитектуру политик, контрактов и аудита при сохранении гибкости доменного уровня.
- Аудит и соответствие - не избыточная функция, а неотъемлемая часть governance: immutable журналы, регуляторные теги и прозрачность изменений.
FAQ
- Что такое федеративное управление данными и чем оно отличается от централизованного?
- Федеративное управление предполагает распределение ответственности за данные между доменами (data product teams) при сохранении дифференцированной координации на уровне политики, контрактах и аудита. Централизованное управление устанавливает единые правила и пороги, но часто ограничивает гибкость доменов. Федеративный подход снижает бюрократию и ускоряет создание data products, но требует четких guardrails и механизмов согласования политик.
- Как обеспечить единообразие политик и контрактов в условиях автономии доменов?
- Важно иметь базовый набор политик и контрактов, который применяется ко всем доменам, а также механизмы расширения и локальных дополнений в рамках заранее оговорённых guardrails. Политики должны храниться как код в репозиториях, иметь версионирование и автоматические тестовые конвейеры, позволяющие быстро выявлять несовместимости.
- Какую роль играет policy as code в федеративном управлении?
- Policy as code обеспечивает повторяемость, прозрачность и автоматизацию. Это позволяет доменам и центру управления работать в рамках единой модели принятия решений, упрощает аудит и регуляторные требования, а также ускоряет внедрение новых data products.
- Какие инструменты часто применяются для реализации PDP/PEP?
- Open Policy Agent (OPA) как движок политики и Rego- DSL, интеграция с каталогами метаданных для описания data products, а также API-шлюзы и сервисы доступа к данным в качестве точек внедрения политики. В ряде решений применяются дополнительные компоненты для аудита и мониторинга.
- Как организовать аудит политик и доступа?
- Необходимо хранить неизменяемые логи доступа и решений, связать их с версиями политик и контрактов, обеспечить доступ к журналам аудитора и обеспечить регуляторную отчетность. Регулярно проводить независимый аудит и верификацию соответствия.
- Какова роль контракта данных в Data Mesh?
- Контракт данных задает ожидаемое поведение data product: схема, качество, приватность и правила использования. Контракт является основой для совместного использования данных между доменами и внешними партнёрами и служит основой для автоматизированной валидации политики доступа.
- Какие риски наиболее критичны в федеративном управлении?
- Несогласованность политик между доменами, устаревшие контракты и схемы, недостаточная аудитируемость и задержки при обновлении политик, а также нарушение приватности или регуляторных требований. Управление этими рисками достигается через четкие процессы обновлений, тестирование, аудит и мониторинг.
- Как связать политики с бизнес-целями?
- Политики должны быть референсными к контрактам и бизнес-правилам: уровень доступа коррелирует с механизмами доверия и политиками приватности, данные с высоким риском требуют более строгого контроля, а данные с открытым доступом - облегчение доступа при минимальном наборе ограничений.
- Какие данные требуют дополнительной защиты?
- Персональные данные (PII), данные с ограниченным доступом, данные, связанных с критически важными бизнес-процессами, и данные, подлежащие регуляторному контролю. Для них применяются усиленные политики приватности, псевдонимизация и расширенные режимы аудита.
- Какие практические шаги можно взять в первую очередь?
- Определить базовые политические требования и контракты для наиболее критичных data products, настроить каталог метаданных и контрактов, внедрить policy as code и базовые тесты, начать пилотный конвейер CI/CD для одного-два data product, внедрить PDP/PEP на уровне доступа к данным и организовать аудит.
Глава рассчитана на техническую аудиторию: архитекторы, инженеры по данным, инженеры DevOps и специалисты по информационной безопасности. В ней приводятся конкретные принципы, схемы и примеры реализации, которые можно адаптировать под ситуацию конкретной организации.


