

Безопасность, конфиденциальность и соответствие требованиям
Data Vault как методологический подход к хранению исторических данных предъявляет особые требования к безопасности, конфиденциальности и соблюдению нормативных требований. Эта глава рассматривает архитектурные решения, методологические принципы и практические подходы к защите данных на этапах моделирования, загрузки и эксплуатации витрин, с акцентом на управляемость историчностью и возможность аудита. Рассматриваются как теоретические основы, так и конкретные технологии и протоколы, применимые в реальных проектах.
Безопасность и конфиденциальность в контексте Data Vault требуют интеграции на нескольких уровнях: от контроля доступа к моделям Hubs, Links и Satellites до защиты конкретных полей, обработки согласований пользователей и киберзащиты конвейеров загрузки. Важно помнить, что DV-архитектура предусматривает обширный объем исторических данных, часто включая PII и чувствительную информации. Следовательно, архитектурные решения должны обеспечивать достаточную гибкость для настройки уровней защиты, соответствовать требованиям законодательства и позволять бизнесу работать с достоверной информацией без нарушения норм приватности.
- Архитектура безопасности, основанная на принципе наименьших привилегий и разделении обязанностей.
- Сегментация данных по уровням Vault-модели и применение контекстной маскировки там, где необходима приватность.
- Централизованное управление ключами и прозрачный аудит доступа к данным и конвейерам загрузки.
Краткое содержание главы
- Архитектура доступа и безопасность конвейеров загрузки в Data Vault: управление привилегиями, разделение ролей, представления и оракулы доступа.
- Шифрование, маскирование и управление ключами: защита полей PII, работа с KMS и стратегиями ротации ключей.
- Аудит, соответствие и хранение журналов: требования к журналированию, immutable-логи, ответственность и ретеншн.
- Привязка политики приватности к историчности: GDPR/CCPA, криптографическая эрозия, хранение метаданных и управление удалением данных.
- Интеграции, протоколы и автоматизация: безопасные интерфейсы к BI-потребителям, безопасность конвейеров и секреты в оркестрациях.
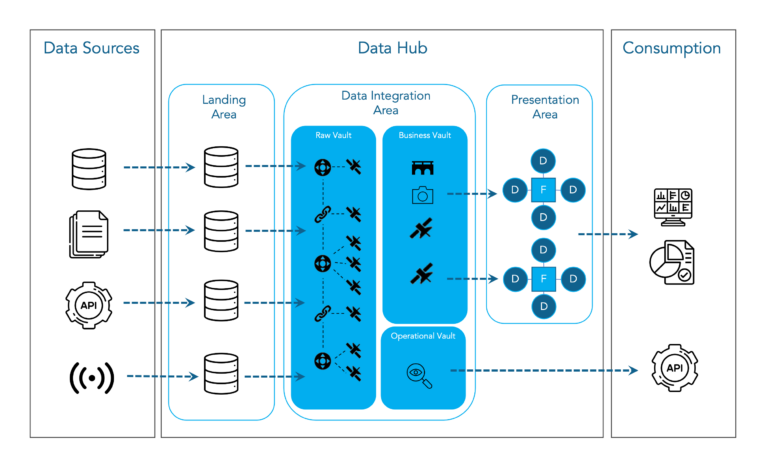
Архитектура доступа и безопасность конвейеров загрузки Data Vault
Контроль доступа в Data Vault должен опираться на четкие принципы: кто имеет право видеть или изменять Hubs, Links, Satellites и их атрибуты, какие операции разрешены и в какой среде. В DV архитектуре целесообразно реализовать концепцию «многоуровневой изоляции» между конвейерами загрузки и аналитическими витринами.
- Роли и принцип наименьших привилегий. Необходимо определить базовые роли: разработчик загрузки, администратор базы данных, аналитик и потребитель витрины. Каждой роли присвоить минимально необходимый набор прав на объекты DV-модели и на носители журналов.
- Механизмы представления (views) и маскирования. Для потребителей с ограниченным уровнем доступа следует использовать представления, которые скрывают чувствительную информацию и применяют маскирование на чтение. Это позволяет сохранять целостность агрегатов DV при анализе без раскрытия полей, которые не предназначены для конкретной аудитории.
- Роль инфраструктуры. В качестве основы рекомендуется внедрить централизованную систему управления доступом (IAM), интегрированную с Vault или аналогичным сервисом управления секретами, и обеспечить мTLS/окружение для сервисов конвейера загрузки.
В качестве примера можно рассмотреть схему разграничения доступа к DV: Hub, DV: Link и DV: Satellite размещаются внутри выделенных сегментов сети, к которым доступ имеет ограниченный набор сервисов. Взаимодействие с этими объектами осуществляется через сервис-слой, который валидирует контекст пользователя, его роли и атрибуты запроса, прежде чем вернуть данные или выполнить операцию записи. Важно документировать и автоматизировать политики аудита по каждому запросу к DV-модели, чтобы в случае инцидента можно было быстро отслеживать источники доступа и объекты затронутые операцией.
Политики аутентификации и авторизации
- Поддержка современных протоколов аутентификации: SAML 2.0, OAuth 2.0, OpenID Connect для сервисов и BI-инструментов.
- Многоуровневая аутентификация и поддержка mTLS между компонентами конвейера и хранилищем данных.
- Контроль на уровне объектов: RBAC и ABAC комбинированно. Привязка разрешений к бизнес-контексту (например, доступ к определенным наборам данных на основании разделения по департаментам).
Для усиления безопасности внедряются следующие практики:
- использование безопасного хранилища секретов (например, Vault, AWS Secrets Manager) для управления конфиденциальными данными конвейеров;
- шифрование питательных данных в транзите и в покое на уровне баз данных и файловых систем;
- регулярное обновление политик доступа и автоматизированное удаление устаревших учетных записей.
## Пример упрощенного запроса к секретам в конвейере загрузки (псевдокод, не для боевого использования)
## Скрипт получает пароль к целевой БД из Vault и устанавливает соединение
secret = vault.get_secret('db/credentials', key='password')
db.connect(host='db.example', user='analyst', password=secret)
Шифрование, маскирование и управление ключами
Защита чувствительных данных в DV-модели должна быть реализована не только на уровне доступа, но и на уровне данных. Это означает применение шифрования и маскирования в тех частях модели, где присутствуют PII и другие конфиденциальные атрибуты.
- Шифрование в покое. Для описательных полей в Satellites, в которых хранится персональная информация, целесообразно использовать симметричное или асимметричное шифрование на уровне столбцов. В базе данных можно применить встроенные механизмы шифрования (например, колонное шифрование) или шифрование на уровне приложений.
- Шифрование в транзите. Обмен данными между конвейером загрузки, Staging, DW и BI-потребителями должен происходить по TLS 1.2+ с поддержкой PFS. Механизмы доверия должны быть взаимными (mTLS между сервисами).
- Управление ключами. Ротация ключей и хранение их в KMS (Key Management Service) минимизируют риск компрометации. В DV-архитектуре следует определить иерархию ключей: мастер-ключи для шифрования полей и ключи-пароли для конкретных сегментов данных. Важна процедура ротации и журналирования изменений ключей.
- Маскирование и псевдонимизация. В некоторых случаях для аналитиков целесообразно выдавать наборы данных с маскированием по контексту или с использованием псевдонимов. Маскирование позволяет сохранять функциональность аналитических запросов, не раскрывая реальных значений.
Понимание того, какие данные считать конфиденциальными, и где именно они хранятся в DV-модели, помогает выбрать правильный баланс между производительностью запросов и защитой приватности. Маскирование и шифрование не должны значительно ухудшать функциональность витрины: правильная настройка индексов, выбор оптимальных форматов хранения и минимизация необходимости дешифрования на стороне BI-потребителя - ключевые элементы реализации.
Безопасная интеграция конвейеров загрузки и обработка секретов
- Конфигурация конвейеров. Конвейеры загрузки должны работать в изолированных средах с ограниченной сетью доступа и использованием секретов, которые динамически извлекаются из защищенного источника. Воспользуйтесь механизмом секретного вентиля (secret backends) и политики доступа, чтобы сервисы могли получать только те данные, которые необходимы в конкретном контексте.
- Управление секретами. Хранение ключей взаимодействия между системами (источники, staging, целевой DW) должно быть централизованным и безопасным. Используйте ротацию и ограничение сроков действия ключей.
- Аудит использования секретов. Включите журналы обращений к секретам, чтобы отслеживать попытки доступа, а также конфликты между ролями и разделением обязанностей.
Аудит, соответствие и хранение журналов
Соответствие требованиям и возможность проведения аудита являются неотъемлемой частью управляемой архитектуры DV. Необходимо обеспечить полноту и неизменяемость журналов, которые позволяют проследить каждое обращение к данным и каждую операцию конвейера.
- Журналы доступа и изменений. В DV регистрируются операции чтения и записи на уровне Hubs, Links и Satellites, включая идентификатор пользователя, роль, временную метку и объект данных.
- Неизменяемость журналов. Использование WORM-логов, хранение в аудит-море и защитных целях от изменений после записи важны для предотвращения манипуляций в случае инцидента.
- Хранение ретеншн и регуляторные требования. Определение политики хранения журналов, соответствующее требованиям регуляторов, позволяет обеспечить доказательность соблюдения норм и оперативную реакцию на инциденты.
- Совместная работа с SIEM. Интеграция журналов DV с системами SIEM позволяет оперативно выявлять аномалии доступа, несанкционированные параметры запросов и попытки обхода политик.
Конфиденциальность, правовые требования и историчность
DV хранит исторические данные, что полезно для бизнес-аналитики, но создает вызовы в части соблюдения приватности. Глобальные требования (GDPR, CCPA и другие) требуют обеспечения прав пользователей на доступ, исправление или удаление данных. В DV-реализациях следует учитывать следующие подходы.
- Право на доступ и исправление. Для конкретного пользователя возможно реализовать запрос на экспорт бэкграунда его данных и коррекцию значений. Это особенно важно для незакрепленных данных в Satellite-ях, которые могут содержать персональные данные.
- Право на удаление и криптографическая эрозия. В случае требования стирания данных полезной практикой является удаление ключей доступа к зашифрованной информации (cryptographic erasure). Это обеспечивает фактическое исчезновение данных без физического удаления каждого байта и позволяет сохранить структурную целостность DV-модели. При этом следует сохранять аудит и возможность вернуться к дезинфицированной версии данных в рамках моделирования бизнес-потребностей.
- Политика ретенции и юридические удержания. В рамках DV необходимо оформить политики хранения для разных типов данных: обычные транзитные и устойчивые спутники, где может сохраняться историческая информация, включая конфиденциальные значения. В случаях юридических действий удержание данных может быть обоснованным на определенный период, даже если данные должны быть удалены для соответствия приватности.
- Метаданные и прослеживаемость. Систематическая запись метаданных о происхождении данных, их обработки и правовом статусе облегчает аудит и управление изменениями.
Интеграции, протоколы и автоматизация
Безопасность в рамках Data Vault требует тесной интеграции между системами безопасности и инженерными инструментами. Важна выверенная архитектура протоколов и конфигураций, которые обеспечивают защиту без ущерба для скорости загрузки и качества данных.
- Протоколы и стандарты. Использование TLS/HTTPS для передачи данных, поддержка mTLS между сервисами, а также современные протоколы аутентификации. Применение стандартов безопасности на уровне сетевой инфраструктуры и приложений.
- Управление секретами и подписи. Интеграция с Vault, AWS KMS и другими механизмами секретов позволяет централизовать управление доступами к данным и учетным данным конвейера.
- CI/CD и безопасность. Включение проверок безопасности в пайплайны CI/CD, автоматизация анализа кода на наличие уязвимостей, контроль зависимостей и управление секретами в артефактах сборки.
- Инструменты мониторинга и реагирования. Включение процессов мониторинга с использованием SIEM и SOC-аналитики для своевременного обнаружения аномалий доступа и конфигурационных ошибок. Важна готовность плана реагирования на инциденты и тестирования процедур.
Ниже приведена иллюстративная последовательность действий при безопасном внедрении конвейеров загрузки DV:
- Определение политик доступа для каждого слоя DV: Hubs, Links и Satellites.
- Развертывание кластера управления секретами и настройка политик на доступ к секретам.
- Внедрение шифрования на уровне полей, с поддержкой ротации ключей.
- Конфигурация аудита и журналирования, настройка интеграции с SIEM.
- Развертывание безопасных протоколов связи между компонентами (TLS, mTLS).
- Введение процедур криптографической эрозии и политики удаления данных по требованию.
BI-сегмент и безопасность доступа к данным
BI-слой часто является конечной точкой доступа к DV-данным. Поэтому важно обеспечить, чтобы аналитики и пользователи BI видели только те данные, на которые имеют право, и чтобы персональная информация не раскрывалась в отчетах.
- Ролевая ориентация витрин. Настройка ролей BI-инструментов и ограничение доступа к столбцам или строкам через политики в BI-инструментах. В случаях необходимости применяется row-level security и динамическое маскирование данных.
- Маскирование и анонимизация внутри витрин. При работе с данными, содержащими чувствительную информацию, можно использовать маскирование, псевдонимизацию или создание агрегатов без конкретных идентификаторов, сохраняя бизнес-ценность для аналитики.
- Прозрачность политики приватности. В бизнес-подразделении должны быть понятны те принципы, которые применяются к данным в витрине: какие поля защищены, как построены схемы агрегирования и какие данные могут быть экспортированы.
Историчность и управление жизненным циклом данных
DV историчность требует особого внимания к управлению жизненным циклом данных и их очищению в контексте приватности. Пути решения включают:
- Архитектура скрытых ключей. При необходимости стирания данных используйте криптографическую эрозию: удаление ключей к зашифрованной информации предотвращает доступ к данным, сохранив их структуру для аналитики.
- Политики удаления. Уточните сроки хранения по каждому классу данных и обеспечьте автоматизацию процессов удаления или аннулирования доступа по истечении срока хранения.
- Метаданные об обработке. В DV следует документировать источник, контекст обработки и статус прав на данные, чтобы при необходимости можно было воспроизвести аудит.
Key takeaways
- Безопасность в Data Vault требует комплексного подхода: контроль доступа, шифрование, аудит и соответствие требованиям.
- Разделение обязанностей и принципы наименьших привилегий должны быть встроены в архитектуру DV на уровне Hubs, Links и Satellites.
- Шифрование данных в покое и в транзите, а также управление ключами через централизованные KMS обеспечивают защиту конфиденциальной информации.
- Маскирование и псевдонимизация позволяют предоставить BI-доступ к данным без раскрытия идентифицируемых значений.
- Аудит и неизменяемые журналы являются основой для расследований и регуляторного соответствия.
- Внедрение безопасных протоколов и секрет-менеджментов в конвейеры загрузки снижает риск компрометации данных.
- Управление историчностью требует применения криптографической эрозии и четких политик хранения и удаления данных.
FAQ
- Как в Data Vault обеспечить принцип наименьших привилегий при доступе к данным?
- Принцип наименьших привилегий достигается через сегментацию доступа на основе ролей и контекстов, применение RBAC и ABAC, использование представлений для скрытия чувствительных полей, а также внедрение многоуровневой авторизации на уровне конвейера и БД. Важно документировать политики доступа и автоматизировать их проверку и аудит.
- Какие методы шифрования подходят для DV-модели?
- Рекомендуются шифрование в покое для чувствительных полей Satellites и конфигурационных файлов, а также шифрование в транзите через TLS/mTLS. Выбор конкретной реализации зависит от СУБД и инфраструктуры: встроенные механизмы колонного шифрования в СУБД или внешние KMS-сервисы для управления ключами.
- Как обеспечить аудит и соответствие требованиям в DV?
- Необходимо внедрить полноту журналирования операций на уровне объектов DV, обеспечить неизменяемость логов, интеграцию с SIEM и документирование ретеншн-политик. Политики должны описывать обработку запросов на доступ, изменения и удаления данных и фиксировать юридические требования.
- Что такое криптографическая эрозия и как она применяется к Data Vault?
- Cryptographic erasure предполагает удаление ключей доступа к зашифрованным данным, что делает сами данные недоступными. Это позволяет выполнить требования об удалении информации, не удаляя структурные данные DV-модели, и сохранять возможность аналитического использования.
- Какие протоколы и инструменты применяются для безопасной интеграции конвейеров?
- Протоколы: TLS 1.2+ и mTLS, OAuth 2.0, SAML, OpenID Connect. Инструменты: Vault, AWS Secrets Manager для секретов, SIEM для мониторинга аномалий, механизмы оркестрации с проверкой секретов и политик доступа.
- Как обеспечить безопасность BI-слоя без снижения аналитической ценности?
- Использование row-level security и маскирования столбцов внутри BI-инструментов, создание безопасных представлений над DV-объектами, применение псевдонимизации там, где идентификаторы не должны быть видны, и документирование политик приватности для пользователей BI.
- Какие требования стоит учитывать при ретенции журналов аудита?
- Ретеншн журналов должен соответствовать регуляторным требованиям и политике компании, поддерживать не менее срока выполнения аудита и регламентировать хранение в неизменяемых хранилищах. Важно согласовать ретеншн с процессами incident response и процедурами восстановления после сбоев.
- Какие есть подходы к удалению данных в DV без потери целостности модели?
- При наличии требований на стирание данных используются криптографическая эрозия и точечное удаление конкретных записей, если это допустимо, с сохранением исторических структур и связей между Hub, Link и Satellites. В большинстве случаев предпочтительно криптографическое стирание и удаление соответствующих ключей.
- Как интегрировать политики приватности в процессы загрузки данных?
- Необходимо включить политики приватности в требования к конвейерам: ограничение доступа к источникам, применение маскирования и псевдонимизации на стадии извлечения, проверку соответствия данных политикам на уровне DAG и автоматизированное тестирование приватности в CICD.
- Какие примеры открытых решений стоит упомянуть?
- В контексте данных: HashiCorp Vault для секретов и управления ключами; OpenID Connect и SAML для аутентификации; иногда можно рассмотреть совместные решения от крупных платформ (например, интеграции с AWS/KMS и соответствующими инструментами мониторинга). Использование открытых решений должно сопровождаться должной документацией по интеграции и политиками управления доступом.
В этой главе представлена системная и практическая дорожная карта по обеспечению безопасности, конфиденциальности и соответствия требованиям в проектах Data Vault. Современная реализация требует сочетания архитектурной дисциплины, технологических решений и управленческих процессов, чтобы обеспечить устойчивость к угрозам и законную деятельность бизнес-аналитики на основе исторических данных.


