

Применение Trino в курируемых кейсах: банки, телеком, производство
Современные организации проходят путь к единому, управляемому доступу к данным через прозрачную и безопасную среду аналитики. Trino выступает как слой агрегации и запроса, который объединяет источники данных, поддерживает курсируемые представления и обеспечивает соответствие требованиям регуляторов. В курируемых кейсах банки, телеком и производство сталкиваются с уникальными требованиями к безопасности, мониторингу и устойчивости инфраструктуры. Глава фокусируется на архитектурных решениях, процессах и практиках, которые позволяют внедрять Trino в рамках курируемой модели и достигать согласованных SLA, управляемости и соблюдения норм.
Краткое введение
Ключевым принципом курируемой среды является разделение ответственности между хранением данных, управлением доступом и предоставлением удобного слоя анализа. Trino в этом контексте служит мостом между безопасной данными инфраструктурой и аналитикой, которая должна быть доступна широкому списку бизнес-потребителей, но только в рамках согласованных политик. Эффективная курируемая реализация требует сочетания архитектурной дисциплины, строгих политик доступа, продуманной мониторинговой стратегии и устойчивости к отказам. Ниже описаны принципы и практики, применимые к банковскому, телекоммуникационному и производственному секторам, а также характерные схемы внедрения и интеграции.
- Архитектура курируемой среды: координация, источники данных и каталоги.
- Безопасность и соответствие требованиям: идентификация, доступ, аудит и защита данных.
- Мониторинг, диагностика и производительность: метрики, трассировка и управление ресурсами.
- Отказоустойчивость и управление изменениями: планирование DR, тестирование и обновления.
- Практики внедрения и отраслевые кейсы: банковская практика, телеком и производство.
Архитектура курируемого окружения Trino
Ключевая концепция курируемой архитектуры состоит в создании предсказуемой стратегии доступа к данным через разделение по каталогам, источникам данных и границам ответственности. В контексте Trino это означает построение многопрофильной, изолированной среды, где каждый домен бизнеса имеет свои каталоги, понятия о данных и контроль доступа. Архитектура должна поддерживать масштабируемость, защиту данных и согласование с регуляторными требованиями.
Основные блоки архитектуры
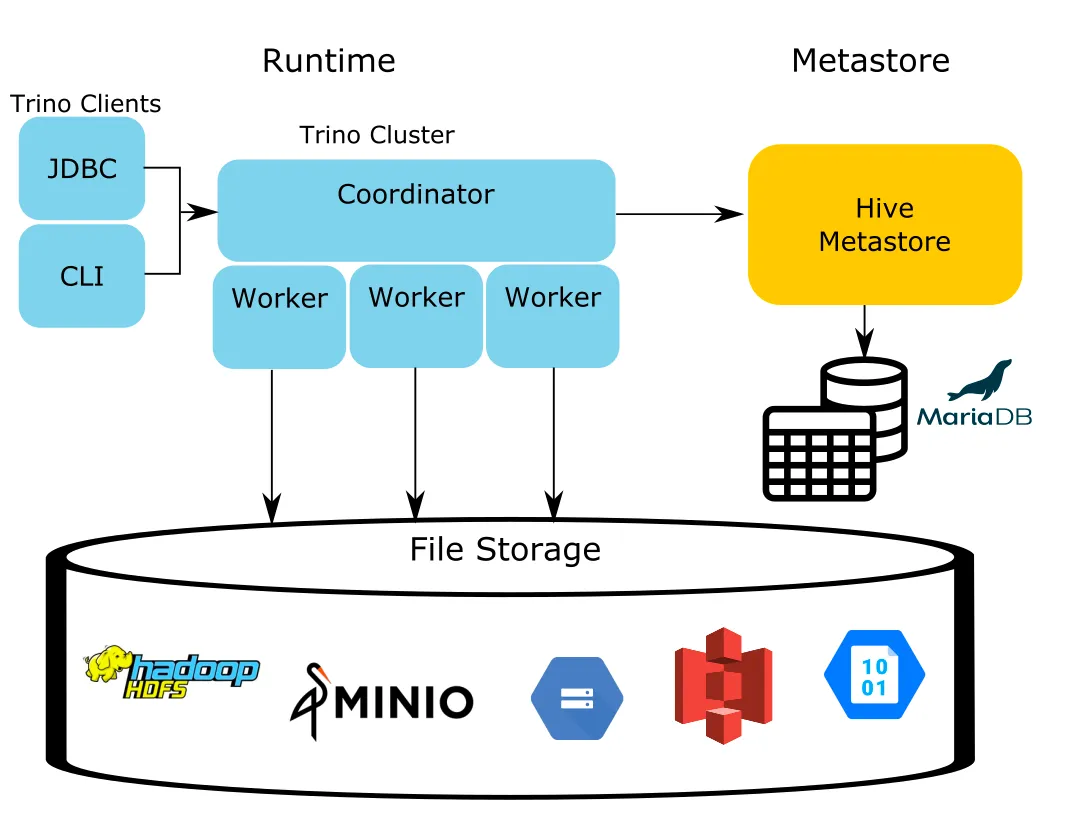
- Координаторы и воркеры: в условиях курируемой среды рекомендуется архитектура с несколькими координаторами для HA и распределения запросов. Балансировщик нагрузки направляет трафик к координаторам и управляет сессиями пользователей, обеспечивая предсказуемую задержку и аварийное переключение.
- Каталоги и источники данных: каждый домен (банк, телеком, производство) имеет собственный каталог, подключенный к соответствующим источникам данных. Это позволяет ограничить влияние изменений в одном источнике на другие домены и облегчает соблюдение политик доступа.
- Источники данных: Hive Metastore, Iceberg, JDBC-источники к системам ERP/CRM, а также потоковые источники (Kafka, Kinesis) через соответствующие коннекторы. В курируемой среде критически важно понимать задержку консистентности между хранилищами и обеспечить разумные задержки обновлений метаданных.
- Сеть и безопасность: шифрование в транзите (TLS) и на уровне хранения, сегментация сети и модулярная аутентификация. Поддержка Kerberos, LDAP/OIDC для единых учетных данных, а также механизмов аудита на уровне SQL и операций над данными.
- Мониторинг и управление производительностью: интеграция с Prometheus, Grafana, централизованными логами и трассировкой OpenTelemetry. Это позволяет видеть статус координаций, загрузку воркеров, задержки выполнения и узкие места планирования.
- Управление изменениями: процесс выпуска версий и миграций должен быть автоматизирован, с контролируемыми стадиями тестирования, валидацией политик и откатом изменений. В курируемой среде особенно важна совместимость схем, политик доступа и контрактов между данными.
Практические принципы реализации
- Разграничение по доменам данных: каждый сектор имеет свой набор наборов данных и готовых представлений для аналитиков. Это снижает риск утечки данных и облегчает соблюдение регуляторных требований.
- Поддержка идентификации и доступа: используйте централизованный механизм аутентификации (Kerberos/LDAP/OIDC) и роль-ориентированное управление доступом на уровне каталога и таблиц. Разделение на роли должно соответствовать реальной организационной структуре.
- Контроль над источниками данных: определите политики доступа на уровне источников (Hive, Iceberg, JDBC) и политик на уровне представлений, чтобы ограничить виды доступной информации в рамках домена.
- Валидация схем и метаданных: автоматизированная регуляция схем, совместная работа команд по изменениям в схемах и тесты, которые проверяют влияние изменений на курируемые наборы данных.
- Аудит и соответствие: встроенные журналы запросов и изменений должны быть доступны для SIEM-систем и регуляторной отчетности. В банковском секторе это критично для демонстрации соблюдения требований.
Реализация в реальной среде
Вместо монолитной «единой схемы» схема курируемой архитектуры предполагает наличие нескольких изолированных зон ответственности: для банковских данных - отдельный набор каталогов и ограничений, для телеком - другой, для производства - третий. Перенос данных между зонами контролируется через централизованные представления и политики доступа. Это обеспечивает гибкость в развертывания и развитие отдельных доменов без риска воздействия на соседние слои. Архитектура может быть реализована как в традиционной физической среде, так и в облаке (с использованием Kubernetes/многокластерной инфраструктуры). В любом случае критично обеспечить единый процесс управления политиками доступа и централизованный аудит.
Безопасность и соответствие требованиям
Безопасность курируемой среды должна строиться на принципах нулевого доверия, где каждый доступ к данным проверяется на уровне аутентификации, авторизации и аудита. Банковский, телеком и производственный секторы предъявляют повышенные требования к защите данных, управлению рисками и прозрачности операций. В рамках этой секции рассмотрены ключевые подходы и практики.
Идентификация и доступ
- Аутентификация: выбор между Kerberos, LDAP и OIDC в зависимости от существующей инфраструктуры. Kerberos обеспечивает эффект «одного входа» в множество систем, LDAP упрощает управление учетными записями, OIDC - удобство для веб-подразделений и аналитических клиентов.
- Авторизация: реализация ролей и прав доступа на уровне каталога и таблиц, создание ограничений на уровне представлений и столбцов. В курируемой среде важно обеспечить «микроразделение доступа»: пользователи видят только те данные, к которым имеют разрешение, независимо от источника данных.
Защита данных в пути и в покое
- Шифрование: TLS для сетевых соединений и конфигураций; шифрование данных на уровне хранилища (киши ключей через KMIP или облачные KMS).
- Управление ключами: использование централизованных средств управления ключами, включая HSM или Vault, для защиты чувствительных ключей и политик шифрования.
Контроль доступа к источникам и данным
- Каталоги и источники данных должны иметь явные политики доступа. Разграничение между банком, телеком и производством достигается через разные каталоги, параметры подключения и доступ к метаданным.
- Политики на основе атрибутов: возможно внедрить атрибутно-ориентированные политики (ABAC) для гибкого управления доступом, например, по роли, региону, уровню допуска или типу данных.
Аудит и соответствие
- Логи SQL-запросов, изменений схем, доступа к данным и политик должны быть собраны в централизованный журнал аудита и доступны для регуляторной отчетности.
- Регуляторные требования: PCI-DSS, GDPR, GLBA и другие требуют строгого контроля над доступом к данным, особенно когда речь идет о персональных и финансовых данных. В курируемой среде важно внедрять маскирование столбцов, псевдонимование и политикам анонимизации там, где это возможно, без потери аналитической ценности.
Потенциальные решения и подходы
- Интеграция с внешними системами политики: Open Policy Agent (OPA) или схожие решения могут обеспечить унифицированные политики доступа и редактирование их в централизованном репозитории.
- Маскирование и ограничение чувствительных данных: применение функций маскировки или представлений, которые отдают только безопасную часть данных в зависимости от роли пользователя.
- Аудит и мониторинг безопасности: синхронизация событий аудита с SIEM, настройка оповещений на доступ к чувствительным данным и нестандартные операции.
Мониторинг, трассировка и управление производительностью
Эффективный мониторинг и устойчивое управление производительностью являются краеугольными для курируемой архитектуры. В индустриальной среде это особенно важно из-за больших объемов и критических сроков отчетности. Реализация должна обеспечивать прозрачную видимость исполнения запросов, статуса узлов и состояния интеграций.
Метрики и мониторинг
- Основной набор метрик: задержка выполнения запросов, пропускная способность, загрузка координатора и воркеров, время планирования, число активных запросов, доля ошибок и повторных попыток.
- Инструменты: Prometheus для сбора метрик, Grafana для дашбордов, OpenTelemetry для трассировки и распределенного контекстного анализа.
- Аудит и трассировка: централизованные логи запросов, трассировка вызовов между сервисами и источниками данных позволяют быстро локализовать узкие места и выявлять нарушения политик.
Оптимизация и управление ресурсами
- Параметры выполнения: настройка памяти воркеров, параллелизм выполнения, настройка безопасного окружения для плана выполнения и избежание перегрузки источников данных.
- Планирование и кэширование: анализExplain и подробные планы выполнения помогают выявлять неэффективности. Локальные кэш-полиции и стратегическое кэширование результатов могут снизить задержки для повторяющихся и общих запросов, особенно в регулярных бизнес-потребностях.
- Настройки безопасности в производительности: ограничение параллелизма для защиты внешних источников, настройка квот и времени выполнения, чтобы предотвратить «злонамеренную» или перегрузочную активность.
Устойчивость и аварийное восстановление
- HA/DR: использование нескольких координационных узлов и географически разделенных кластеров; регулярное тестирование резервного копирования метаданых и конфигураций.
- Резервное копирование метаданных: планы по сохранению метаданных источников, схем и политик доступа, чтобы при сбоях можно восстановить консистентное состояние.
- Тестирование отказоустойчивости: регулярные стресс-тесты на сценарии отключения узлов, падение сетевых сегментов, восстановление после сбоев и миграции между регионами.
Интеграции и отраслевые кейсы: банки, телеком, производство
Курируемые кейсы требуют сочетания архитектуры, безопасности и операционных практик, адаптированных под особенности отраслевых регуляторных требований и бизнес-реалий. Ниже приведены характерные сценарии и рекомендуемые решения для банков, телеком и производства.
Банковская сфера: нормативы, риск и аналитика
- Архитектура: разделение по доменам данных (KYC, AML, кредитование, риск), единая точка доступа к данным через курируемый слой, поддержка аудита и соответствия.
- Безопасность: строгий контроль доступа к персональным данным, маскирование и обособление доступов, работа через Kerberos/LDAP/OIDC; журнал аудита для регуляторной отчетности.
- Аналитика: курируемые представления для риск-аналитики и регуляторных отчетов; интеграции с ERP/CRM системами и базами данными о клиентах через безопасные коннекторы.
- Вызовы: соответствие требованиям данных, минимизация рисков утечки и случаев неправильного доступа, управление изменениями без потери совместимости между системами.
Телеком: масштаб и потоковые данные
- Архитектура: работа с большими объёмами времени и событий (CDR/системы сетевого мониторинга); курируемые представления позволяют агентам аналитики работать с безопасной и фильтрованной информацией.
- Безопасность: точечное управление доступом по региону, клиентским сегментам и типам данных; мониторинг попыток доступа к критически чувствительным данным.
- Мониторинг и производительность: адаптивное масштабирование в зависимости от пиковых нагрузок, оптимизация запросов к временным рядам и потоковым источникам.
- Вызовы: задержки между потоками и хранилищами, консистентность метаданных в реальном времени, интеграция с системами биллинга и аналитической визуализацией.
Производство: MES, IoT и качество
- Архитектура: курируемые данные MES/SCADA/IoT, интеграция с ERP и системами качества; разделение по линиям производства и участкам сферы ответственности.
- Безопасность: ограничение доступа к операционным данным, защита от утечки в случае внешних подключений, логирование активности операторов.
- Аналитика: анализ эффективности производственных процессов, качество продукции, прогнозирование отказов через объединение временных рядов, журналов и метрических данных.
- Вызовы: редкость или слабая согласованность источников, требования к задержке анализа, необходимая скорость реагирования на инциденты производства.
Практические решения и схемы внедрения
- Единая точка доступа и каталогизация: реализуйте единый слой доступа к данным внутри организации через курируемый слой и разделение по доменам. Это упрощает аудит, контроль доступа и согласование с регуляторными требованиями.
- Политики доступа и соответствие: внедрите централизованные политики доступа, диверсифицируйте роли и применяйте ABAC для гибкости. Разделяйте доступ к данным в зависимости от роли, региона и типа данных.
- Архитектуры интеграции: используйте коннекторы к источникам данных, которые соответствуют требованиям безопасности и согласованности, такие как Iceberg, Hive или JDBC-источники, и избегайте монолитных связей между системами.
- Обеспечение наблюдаемости: настройте комплексную систему мониторинга, включающую метрики, логи и трассировку, для быстрого обнаружения проблем и понимания влияния изменений на бизнес-процессы.
Примеры реализаций: отраслевые кейсы
- Банковский кейс: курируемые панели для риск-аналитики, объединяющие данные из кредитных систем, банковских регистров и клиентских данных. Архитектура предусматривает строгие политики доступа, аудит и маскирование чувствительных данных, а также интеграцию с SIEM для мониторинга аномалий.
- Телеком кейс: масштабируемый слоистый подход к анализу клиентских данных и сетевых журналов, с акцентом на производительность в пиковые периоды. Важна оптимизация запросов к потоковым источникам и обеспечение SLA на аналитические задачи в разных регионах.
- Производственный кейс: аналитика качества и операционной эффективности, объединение MES-данных, журналов оборудования и ERP-данных в курируемые представления, с фокусом на своевременный доступ к данным и безопасное разделение по линиям производства.
Взаимосвязь технологий и практик
- Концептуальная согласованность: архитектура курируемой среды должна опираться на ясные принципы разделения доступа, изоляции источников и управления метаданными. Это облегчает аудит, управление изменениями и соответствие требованиям.
- Интеграция с существующей экосистемой: в рамках банковской, телеком и производственной среды следует учитывать существующие механизмы идентификации и политики безопасности. Trino выступает как слой доступа, но ключ к успеху - согласованность политик и данных.
- Эволюционная трансформация: переход к курируемой архитектуре должен происходить поэтапно: начать с выделения доменов данных, затем внедрить политики доступа, а затем усилить мониторинг и аудит. Это снижает риск сбоев и позволяет нарастить эксплуатационные навыки команды.
Key takeaways
- Курируемая архитектура Trino требует разделения данных по доменам, строгой политики доступа и централизованного аудита для соответствия регуляторным требованиям.
- Безопасность должна строиться на принципах нулевого доверия: аутентификация, авторизация и аудит на уровне каталогов и источников данных.
- Мониторинг и трассировка критичны для понимания производительности, выявления узких мест и быстрого реагирования на инциденты в реальном времени.
- Интеграции с банковскими, телеком- и производственными системами требуют продуманной архитектуры и сценариев использования курируемых представлений для аналитики и регуляторной отчетности.
- Обеспечение отказоустойчивости требует HA-архитектуры для координааторов, планов DR, регулярного аудита и тестирования сценариев восстановления.
- Маскирование данных, управление версиями схем и аудит помогают соблюдать требования по защите персональных данных и регуляторные стандарты.
- Внедрение должно идти как эволюционный процесс: от разделения доменов к централизованному управлению политиками и мониторингу, что обеспечивает управляемость и предсказуемость.
FAQ
- Какие основополагающие преимущества дает курируемая архитектура Trino для банковской организации?
- Курируемая архитектура позволяет разделить данные по доменам и применить конкретные политики доступа к каждому домену. Это снижает риск утечек и упрощает аудиты. Банки получают централизованный слой аналитики, который может агрегировать данные из разных систем (регистры, риск, кредитование) без прямого доступа бизнес-подразделений к чувствительным исходникам. Маскирование и псевдонимизация упрощают соответствие PCI-DSS и GLBA.
- Как обеспечить безопасность аутентификации и авторизации в курируемой среде?
- Важно реализовать многоуровневую схему: единая аутентификация через Kerberos/LDAP/OIDC и роль-ориентированное управление доступом на уровне каталогов и таблиц. Разделение по доменам данных позволяет применять точечные политики доступа. Аудит запросов и действий пользователей следует интегрировать с SIEM-системами для мониторинга аномалий.
- Какие методы мониторинга наиболее эффективны для Trino в условиях высокой загрузки?
- Комбинация метрик времени отклика, пропускной способности и использования ресурсов предоставляет полную картину. Применение Prometheus + Grafana для дашбордов, OpenTelemetry для распределенной трассировки и централизованных логов позволяет быстро выявлять узкие места и проводить анализ инцидентов.
- Какие механизмы отказоустойчивости применяются в курируемой среде?
- Рекомендуется HA для координаторов с балансировщиком нагрузки, географическое разделение кластеров и регулярное тестирование плана восстановления. Важны резервное копирование метаданных, политики безопасного обновления и тестирование сценариев отказа оборудования или сетей.
- Как организовать интеграцию Trino с источниками данных в банковской среде?
- Следует проектировать каталоги с разграничением доступа к источникам и данным, использовать Iceberg/Hive для слоя хранения и обеспечить согласование схем через автоматизированные тесты. Интеграция с ERP/CRM-данными может потребовать безопасных JDBC-коннекторов и соответствующих политик доступа.
- Какие подходы помогают справиться с огромными потоками данных в телеком-секторе?
- Необходимо поддерживать масштабируемость: множество источников данных, потоковые коннекторы и эффективное кэширование повторяющихся запросов. Важны политики доступа и маскирование для клиентских данных, а также инструменты мониторинга для управления пиковыми нагрузками и SLA.
- Какие методы повышения производительности применяются в производственной среде?
- Фокус на обработке временных рядов и данных MES: оптимизация планирования запросов, настройка параллелизма и ограничение нагрузки на внешние источники. В курируемой среде важно поддерживать согласование метаданных и своевременное обновление представлений, чтобы аналитика отражала реальные процессы на конвейере.
- Как обеспечить соответствие требованиям по защите персональных данных в курируемой среде?
- Важно реализовать минимизацию доступа, маскирование и псевдонимизацию, хранение ключей в защищенном хранилище и аудит действий пользователей. Необходимо поддерживать возможность полноценной отчетности по запросам к данным и их использованию.
- Какие подходы к миграции и обновлениям в курируемой среде являются наиболее безопасными?
- Рекомендуется поэтапная миграция: сначала разделение данных по доменам, затем внедрение политик доступа, затем обновления инфраструктуры и коннекторов. Всегда выполняйте регрессионное тестирование на тестовом кластере и планируйте откат в случае возникновения проблем.
- Какие практики лучше всего подходят для аудита и регуляторной отчетности?
- Внедрите единый журнал аудита для SQL-запросов, изменений схем и операций над данными, интегрируйте его с SIEM и обеспечьте хранение на уровне, соответствующем регуляторным требованиям. Обеспечьте возможность воспроизведения действий пользователей при проверке соответствия.
Завершение
Применение Trino в курируемых кейсах требует системной инженерии, чётких политик доступа, продуманной архитектуры и мощной операционной дисциплины. Банковская, телеком и производственная отрасли обладают различными регуляторными требованиями и бизнес-целями, однако общий подход - обеспечить безопасный доступ к данным через курируемый слой, при этом сохранять управляемость, прозрачность и устойчивость к отказам. Удачное внедрение возможно только на стыке архитектуры, безопасности и операционной практики, где каждый элемент поддерживает остальные и обеспечивает предсказуемый бизнес-результат.


