

Контроль качества проекта: критерии зрелости архитектуры
В условиях современной цифровой трансформации качественная архитектура хранения и обработки данных становится критической стратегией. Интеграция MinIO как высокопроизводительного S3-совместимого хранилища с аналитическими движками Spark, Trino, ClickHouse и BI-системами требует системного подхода к контролю качества на каждом этапе проекта: от проектирования архитектуры до эксплуатации и эволюции стека. Цель данной главы - сформулировать критерии зрелости архитектуры и предложить практические методики их применения для оценки текущего состояния и планирования дальнейших улучшений. Рассматриваются принципы совместимости форматов, протоколов доступа, требования к безопасности, управляемости и мониторингу, а также типовые сценарии аудита и миграций.
Глубина раскрытия ориентирована на технический профиль: паттерны интеграции, архитектурные схемы, протоколы, алгоритмы и примеры реализации. В рамках понятной методологии представлены конкретные подходы к оценке зрелости, а также дорожная карта для постепенного повышения устойчивости и предсказуемости проекта.
- Критерии зрелости архитектуры в контексте MinIO и аналитических движков: какие уровни и что они означают для проекта.
- Архитектурные слои, схемы взаимодействия и требования к совместимости технологий.
- Метрики качества, процессы аудита и методы управления изменениями.
- Безопасность, соответствие требованиям и принципы минимальноготревожности.
- Практические сценарии аудита, миграций и эволюции стека.
Модели зрелости архитектуры для интеграции MinIO с аналитическими движками
Фундаментальная идея зрелости архитектуры состоит в том, что проект переходит от фрагментарного использования содтворяемых компонентов к системной, управляемой и автоматизированной экосистеме. В контексте MinIO-Spark-Trino-ClickHouse-BI это означает последовательное развитие по нескольким направлениям: согласованность интерфейсов, управляемость данными, безопасность и эксплуатационная устойчивость.
Выбор модели зрелости опирается на принципы модульности и определения ролей каждого элемента стека. В рамках данного раздела предлагаются пять уровней зрелости:
-
Уровень 1. Начальная архитектура. Минимальная связность: MinIO выступает как хранилище, Spark выполняет базовые ETL-задачи, BI-инструменты получают данные через прямые экспорты. Отсутствуют формальные политики управления версиями, отсутствуют единые интерфейсы и стандартизованные схемы именования. Риск: несогласованность форматов, дублирование объектов, ограниченная управляемость.
-
Уровень 2. Определённые паттерны доступа. Внедряются базовые политики доступа, единые схемы именования бакетов, базовые политики шифрования и версии объектов. Появляются повторно используемые конвейеры загрузки/обработки и минимальная документация архитектурных решений (ADR). Риск снижается за счет предсказуемых интерфейсов, но ещё отсутствуют автоматизированные тесты и полнофункциональная observability.
-
Уровень 3. Автоматизация и тестирование. IaC для инфраструктуры MinIO и связанных компонентов; автоматизированные тесты end-to-end для основных сценариев; базовая трассировка данных и lineage; мониторинг доступности и задержек. Риск управляется посредством стандартных процедур выпуска и отката.
-
Уровень 4. Управление и эксплуатация. Полноценная observability: централизованный мониторинг, алертинг и логирование; управление изменениями через CI/CD; планирование, резервное копирование и DR-режимы; формализованные процессы аудита архитектуры и ADR как живой источник знаний.
-
Уровень 5. Эволюционная архитектура. Гибридные и многорегиональные конфигурации; продвинутая оптимизация размещения данных и вычислений; автоматизация решений на уровне политики (data placement, lifecycle) и поддержка сложных сценариев миграций и миграций между движками; устойчивость к сбоям и эффективное масштабирование.
Каждый уровень связывается с конкретными практиками и артефактами: архитектурными решениями, моделями данных, сценариями тестирования, политиками безопасности и планами восстановления. В контексте MinIO такие практики включают: единый подход к политике доступа к бакетам, согласование стратегий шифрования и ключей, унифицированные форматы данных (например, Parquet/ORC), единый подход к конфигурации соединений в Spark/Trino/ClickHouse, а также согласованные протоколы/wrapping-слои для аутентификации и авторизации.
-
Важность уровня зрелости в проекте интеграции MinIO состоит в снижении вариативности поведения компонентов и повышении предсказуемости результатов. Чем выше уровень зрелости, тем ниже риск неожиданных простоя, рассогласований данных и нарушений безопасности. Это особенно критично для BI-потребителей, которым необходима своевременная и корректная информация, а также для систем, подверженных регуляторным требованиям.
-
Для перехода между уровнями требуется четкая дорожная карта: постановка целей по каждому слою архитектуры, определение ответственных лиц, формирование артефактов архитектурных решений и внедрение практик тестирования и внедрения.
Архитектурные слои и взаимодействия: паттерны, протоколы и совместимость
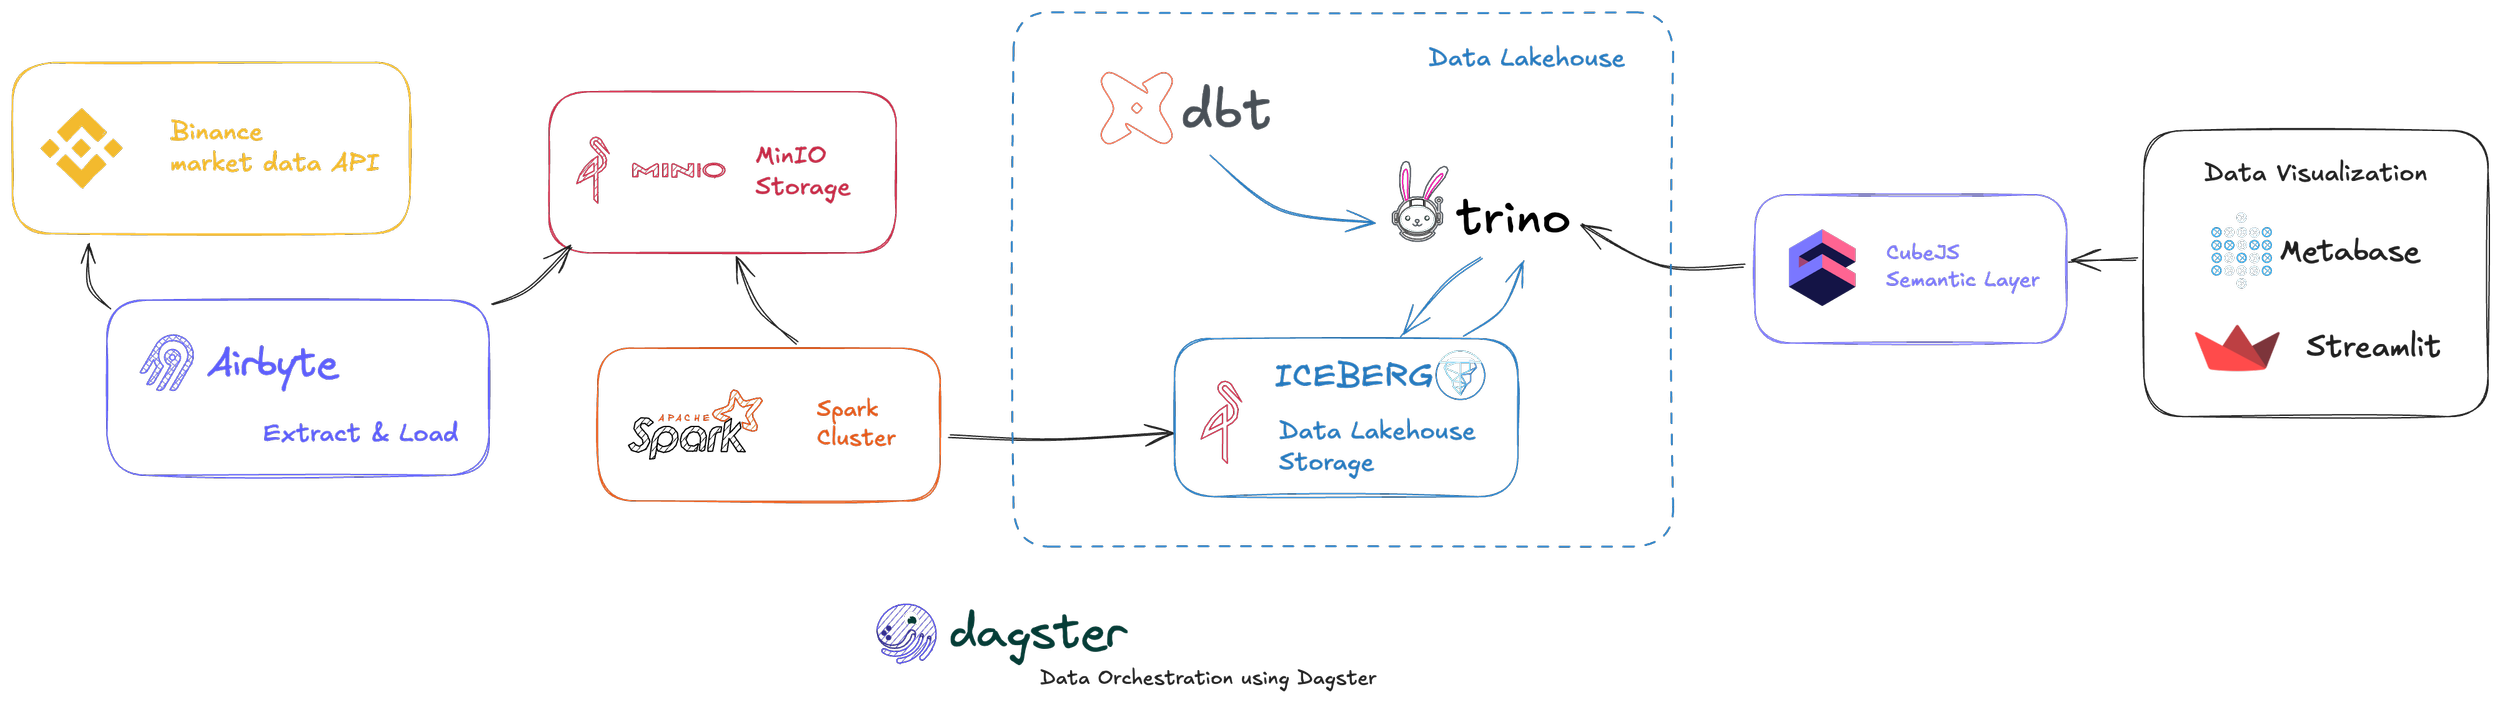
Интеграция MinIO с Spark, Trino, ClickHouse и BI-системами базируется на универсальном принципе использования S3-совместимого API как общего интерфейса доступа к данным. Это обеспечивает высокую переносимость между аналитическими движками и облегчает миграцию между платформами. Ниже приведены ключевые слои архитектуры и их требования.
-
Хранилище данных MinIO. Обеспечивает сильную консистентность и хранение больших массивов неструктурированных и структурированных данных. На этом уровне важно определить единые политики именования бакетов, версии объектов и жизненного цикла. В контексте архитектуры следует учитывать возможности MinIO по шифрованию в покое, политик доступа (RBAC/ABAC) и иммутабельности через настройку политики и, при необходимости, Object Lock.
-
Аналитический слой Spark. Spark читает данные через S3-совместимый файловый API (s3a) и поддерживает форматы Parquet, ORC, Avro и т.д. В рамках зрелости архитектуры требуется явная конфигурация точек подключения к MinIO, согласованные политики credentials и endpoints, а также стандартизированные конвейеры ETL/ELT с повторноиспользуемыми шаблонами. В идеале реализуются end-to-end тесты, проверяющие корректность обработки и совместимость форматов между источниками и sink-ами.
-
Гостевой запросный слой Trino. Trino выступает как слой запросов к данным на MinIO, обеспечивая быстрый доступ к данным для BI и аналитических задач. В рамках архитектуры важны согласованные схемы таблиц, внешние таблицы, маппинг форматов и корректная настройка доступа к бакетам через тот же набор удостоверений, что применяется в Spark. Особое внимание уделяется управлению метаданными и совместимости форматов, чтобы запросы к данным возвращали согласованные результаты независимо от движка.
-
Хранилище/вычисления ClickHouse. ClickHouse может использовать MinIO как источник данных через интеграцию S3, что позволяет реализовать быстрые аналитические запросы на больших объемах данных. Зрелость достигается через единый подход к конфигурации S3, согласованные политики доступа и прозрачную миграцию схемы, чтобы внешние источники данных не требовали параллельной модификации.
-
BI-системы и визуализация. BI-инструменты получают данные через BI-подключения к Trino или напрямую к ClickHouse. В рамках зрелости архитектуры необходимо обеспечить прозрачность источников данных, унифицированную фильтрацию и роль-based доступность, чтобы аналитики могли формировать достоверные отчеты без риска нестыковок между источниками.
-
Таблица взаимодействий и параметры настройки. В качестве ориентиров приведена следующая таблица паттернов доступа и основных параметров. Табличная часть представлена отдельно во избежание перегрузки текста и повторений.
| Компонент | Роль | Основной интерфейс доступа | Ключевые параметры безопасности и совместимости |
|---|---|---|---|
| MinIO | Хранилище данных | S3-совместимый API, TLS | Политики доступа, версия объектов, шифрование, кэширование, DR-режимы |
| Spark | Обработка данных | s3a/письмо в Parquet/ORC | endpoint, accessKey/secretKey, регион, режимов сигнала ошибка, повторные попытки |
| Trino | Оперативный слой запросов | REST/S3-совместимый доступ к данным | s3a.endpoint, credentials, аутентификация, политика доступа, формат данных |
| ClickHouse | Быстрый аналити-ческий слой | S3-интеграция | s3-ключи, регион, конечная точка, форматы Parade/ORC, безопасность |
| BI-системы | Визуализация и анализ | JDBC/ODBC/REST | доступ на основе ролей, аудит запросов, согласованность метаданных |
-
Логика взаимодействия и сигналы об отказах. Архитектура должна обеспечивать корректное оповещение и корректную повторную попытку, особенно при доступе к данным в режиме реального времени и при обработке больших данных. В идеале реализуется механизм idempotent-операций и повторной загрузки данных без дублирования, что особенно важно для ETL-конвейеров и BI-отчетности.
-
Протоколы и безопасность доступа. В рамках зрелости архитектуры особое внимание уделяется единым протоколам аутентификации и авторизации между компонентами. Реализация должна поддерживать единый набор учетных данных, аудитируемые политики и возможности интеграции с корпоративной IDM-средой. Важно, чтобы любые изменения в политике доступа проходили через процесс управления изменениями и были документированы.
-
Дорожная карта совместимости. В рамках модельного подхода к зрелости отдельно выделяются этапы согласования новых форматов данных, обновлений слоёв запросов и изменений в схеме таблиц. Это уменьшает вероятность несовместимости между Spark, Trino и ClickHouse при работе с MinIO.
Безопасность и контроль доступа: устойчивость к рискам
Безопасность в архитектуре MinIO-аналитика должна рассматриваться как базовый элемент дизайна, а не как дополнение. В рамках зрелости архитектуры выстраиваются принципы защиты на нескольких уровнях: инфра-структура, данные, доступ и аудит.
-
Инфраструктура и транспорт. Вся передача данных между компонентами должна осуществляться по защищённому каналу TLS. Внутренняя сеть должна поддерживать сегментацию по ролям и по принципу минимального доступа: вычислительные ноды не получают доступ к данным, если это не требуется для конкретной задачи аналитики.
-
Шифрование и ключи. В MinIO реализуется шифрование в покое и контроль за ключами через систему управления ключами. Рекомендуется использование KMS-совместимых решений или локальной KMS-системы с аудитом ключевых операций. В рамках архитектуры обеспечиваются процедуры вращения ключей и журнал аудита использования ключей.
-
Политики доступа и RBAC. Используются политики доступа, соответствующие ролям пользователей и сервисов. Для каждого бакета или папки определяется политика, ограничивающая права чтения/записи. Совместимость политик между Spark, Trino, ClickHouse и BI-системами достигается через единый набор учетных данных и соглашение о правах доступа.
-
Версионность и иммутабельность. Для критичных данных включается версия объектов и возможна настройка политики иммутабельности. Это обеспечивает детальную трассируемость изменений и защиту от нежелательной перезаписи.
-
Соответствие и аудит. Архитектура должна поддерживать аудит операций, включая доступ к данным, изменения политик и конфигураций. В рамках зрелости следует формализовать процедуры аудита и держать в актуальном состоянии ADR-документацию (Architectural Decision Records).
-
Риск-менеджмент. Включение в процесс архитектурных оценок рисков, связанных с совместимостью версий движков, изменениями в протоколах доступа, обновлениями форматов данных, а также с точки зрения регуляторных требований.
-
Практические принципы безопасной миграции. При миграциях между версиями компонентов или перенастройке доступа на MinIO следует реализовать тесты регресии и план аварийного восстановления, чтобы минимизировать потенциальную потерю данных и простои.
Операционная управляемость: мониторинг, логирование и изменения
Эффективная управляемость проекта достигается за счёт системного мониторинга, сквозной трассировки и контролируемых изменений. В зрелой архитектуре рекомендуется реализовать следующие практики.
-
Мониторинг и измерение. Внедряются единая панель мониторинга и единый набор метрик для MinIO, Spark, Trino и ClickHouse. Важны показатели доступности (uptime/uptime SLA), задержки чтения и записи, пропускная способность, процент ошибок и время восстановления после сбоев. Метрики должны поддерживать обучение моделей и планирование ресурсов.
-
Логирование и трассировка. Все компоненты должны отправлять логи в централизованное хранилище. В рамках трассировки обеспечивается полная видимость запросов и конвейеров: от запроса BI до чтения данных в MinIO через Spark/Trino. Это упрощает поиск узких мест и анализ причин инцидентов.
-
Управление изменениями. В каждой инициативе проводится формальный процесс управления изменениями: архитектурные решения документируются в ADR, все изменения проходят ревью, тестируются в стейджинговой среде и затем разворачиваются через CICD-процессы с откатом. Это обеспечивает предсказуемость выпусков и снижает риск регрессионных ошибок.
-
Архитектурная деградация и планирование масштаба. В рамках зрелости предусматривается регулярная переоценка инфраструктуры на предмет перегруженности, участия в глобальном бизнес-процессе и требований к задержке. Потребность в перераспределении вычислительных ресурсов или переработке структур данных фиксируется в планах развития архитектуры.
-
Обеспечение доступности и DR. Включаются планы резервного копирования, репликации и тестирования процедур восстановления после сбоев. Важно обеспечить минимальные времена простоя и максимально быстрый доступ к данным в случае аварийной ситуации.
Проверки архитектуры и аудит зрелости: процедура и дорожная карта
Этот раздел фокусируется на практических методах оценки текущего состояния архитектуры, руководящих принципах аудита и конкретных шагах по повышению зрелости. Основой являются чек-листы, архитектурные решения и регламенты.
-
Чек-листы архитектурной зрелости. Включают вопросы по согласованности паттернов доступа, форматов данных, политики безопасности, настройкам мониторов и логирования, стратегиям тестирования и управляемости. Регулярные ревью позволяют выявлять расхождения между реальным состоянием и целевой архитектурой.
-
Архитектурные решения и ADR. Ведётся документирование решений на уровне архитектуры, включая обоснование выбора технологий, компромиссы по производительности и безопасности, а также последствия для интеграционных потоков. ADR-методология обеспечивает прозрачность сделанных выборов и упрощает поддержку.
-
Процедуры аудита и тестирования. Включают аудит соответствия политик, проверку конфигураций доступа, оценку производительности и тестирование устойчивости к сбоям. В рамках аудита проверяются не только функциональные требования, но и нефункциональные: безопасность, доступность, доверие к данным.
-
Риск-оценка и управление изменениями. В процессе аудита идентифицируются риски: недокументированные зависимости, устаревшие версии, проблемы совместимости между движками, несоответствие требованиям регуляторов. По каждому риску формируется план снижения и распределяются ответственные лица.
-
Дорожная карта зрелости. Описывает путь от текущего уровня к целевому за фиксированные периоды времени: краткосрочные шаги (1-3 месяца), среднесрочные (6-9 месяцев) и долгосрочные (12-18 месяцев). План включает конкретные эпики: внедрение IaC, унификацию политик, расширение мониторинга, улучшение миграционных сценариев и DR-контроли.
-
Практические сценарии аудита. Примеры: аудит единых политик доступа к бакетам, ревизия конфигураций s3a/endpoint, проверка согласованности схемы данных между Spark/Trino/ClickHouse, тестирование резервного копирования и восстановления, проверка соответствия требованиям регуляторов.
Практические сценарии внедрения: от аудита к реализации
Реальные проекты чаще всего проходят через несколько этапов, начиная с оценки зрелости и заканчивая полной реализацией дорожной карты. Ниже приведены ориентиры, которые помогают упорядочить работу и снизить риск.
-
Этап 1: базовая диагностика. Определение текущего уровня зрелости, сбор существующих ADR, диаграмм архитектуры, политики безопасности и схем данных. Формирование набора первичных KPI.
-
Этап 2: стандартизация интерфейсов. Введение единых шаблонов именования, единых форматов данных, и общих процессов тестирования. Это упрощает поддержку и согласование между Spark, Trino, ClickHouse и BI.
-
Этап 3: автоматизация and observability. Внедрение IaC для инфраструктуры MinIO и стека аналитики, создание пайплайнов тестирования и мониторинга. Расширение набора метрик и улучшение трассировки.
-
Этап 4: безопасность и соответствие. Расширение политики безопасности, внедрение ключей KMS и управление доступом по ролям. Документация процессов аудита и обновления ADR.
-
Этап 5: эволюция стека. Развитие multi-region и гибридной архитектуры, оптимизация затрат, усиление DR и устойчивости к сбоям. Постепенная модернизация движков и переход к более автоматизированным процессам.
-
Этап 6: устойчивость к изменениям. Формирование процедур откатa и тестирования регрессионных сценариев, чтобы изменения в MinIO, Spark, Trino, ClickHouse и BI не приводили к деградации качества данных или задержек в аналитике.
Key takeaways
- Архитектура зрелости - система уровней, которая помогает управлять рисками и повышать предсказуемость проекта интеграции MinIO с аналитическими движками.
- Важны единые интерфейсы доступа и согласованные политики хранения и безопасности для всех компонентов стека.
- Эффективная операционная управляемость требует централизованного мониторинга, трассировки и процесса управления изменениями.
- Аудит архитектуры и ADR-документация помогают сохранять прозрачность решений и ускоряют эволюцию стека.
- Дорожная карта зрелости должна формировать конкретные эпики: от базовой диагностики до многоуровневой эволюции и DR.
- Безопасность - не отделение от архитектуры, а фундаментальный элемент дизайна и эксплуатации.
- Миграции и обновления требуют тестирования и планирования, чтобы минимизировать риск простоя и потери данных.
FAQ
- Что такое критерии зрелости архитектуры и зачем они нужны в проекте MinIO-Spark-Trino-ClickHouse-BI?
- Критерии зрелости - это систематический набор состояний архитектуры, которые позволяют оценивать, насколько устойчивы и предсказуемы конвейеры данных и запросы в BI. Они помогают выявлять пробелы в безопасности, управляемости, совместимости и производительности, что особенно важно при интеграции нескольких движков и фронтов BI. Наличие зрелой архитектуры снижает риск outages, обеспечивает согласованность данных и упрощает процессы аудита и миграций.
- Какие уровни зрелости применимы к нашей интеграции и как их определить?
- Типично применяют пять уровней: начальная, определенная, автоматизация, управление эксплуатацией и эволюционная архитектура. Определяют уровень на основе наличия архитектурных ADR, наличия IaC, полноты мониторинга, автоматизированных тестов, планов DR и процессов управления изменениями. Оценку проводят на основе ревью архитектуры, анализа артефактов и результатов тестовой эксплуатации.
- Как выбрать форматы данных и схемы в рамках архитектуры?
- Выбор форматов данных (Parquet, ORC, Avro и т. д.) должен осуществляться с учетом совместимости между движками: Spark, Trino и ClickHouse должны работать с одинаковыми форматом и схемой. Это упрощает обмен данными между компонентами и снижает риск ошибок чтения. Рекомендовано закрепить universal data format на уровне политики данных, а изменения внедрять через ADR и тестирование регрессионных сценариев.
- Как обеспечить безопасность и контроль доступа контролируемым образом?
- В рамках архитектуры применяется единая модель доступа к MinIO (RBAC/ABAC), шифрование данных в покое и в транзите, а также политики доступа к бакетам и папкам. Важно синхронизировать политики между всеми компонентами стека и внедрить аудит действий. Управление ключами (KMS) следует делать централизованно, с вращением ключей и журналом операций. Аудит и регуляторные требования должны быть отражены в ADR и процессах ревью.
- Какие метрики полезны для оценки качества интеграции?
- Полезны показатели доступности и задержки по всем слоям: MinIO, Spark, Trino, ClickHouse и BI. Включайте время восстановления после сбоев, количество ошибок обработки, долю повторных попыток и задержки SQL-запросов. Дополнительно мониторинг использования ресурсов (CPU, память, сеть), а также стоимость хранения и вычислений. Метрики должны быть доступными через единый дашборд для быстрого выявления узких мест.
- Как организовать аудит зрелости архитектуры?
- В процессе аудита оценивают соответствие архитектуры целевым ADR, проверяют политики безопасности, наличие тестовой инфраструктуры, устойчивость к сбоям и качество документации. Рекомендуется проводить регулярные архитектурные ревью, поддерживать ADR в актуальном состоянии и фиксировать решения в централизованной системе документации. Риск-менеджмент аудитируемых областей обеспечивает план действий по устранению слабых мест.
- Какие сценарии миграции и эволюции стека следует планировать?
- Планируйте миграции так, чтобы минимизировать риск простоя: поэтапная миграция форматов данных, обновления версий движков и изменение политик доступа через безопасные откаты. Включайте тестирование регрессионных сценариев, обновления в рамках CI/CD и резервное копирование. Включение поддержки multi-region и DR в долгосрочной дорожной карте помогает снизить влияние региональных сбоев.
- Какие примеры практик и инструментов можно привести в качестве ориентиров?
- В качестве ориентиров можно рассмотреть использование MinIO как S3-совместимого хранилища с поддержкой шифрования и версионности, интеграцию с Spark через s3a, а также внешние таблицы Trino и S3-хранение в ClickHouse. Практически полезно опираться на существующие ADR-подходы и инструменты мониторинга, совместимые с Prometheus и Grafana. Отдельно упоминаются открытые решения, которые демонстрируют устойчивый подход к архитектуре хранения и анализа данных.
Данная глава предоставляет структурированный подход к оценке и повышению зрелости архитектуры проекта интеграции MinIO с Spark, Trino, ClickHouse и BI-системами. Применение представленных принципов позволяет не только снизить риск и повысить качество реализации, но и создать устойчивую основу для дальнейшей цифровой трансформации организации.


