

Этапы внедрения на примере реального проекта: дорожная карта
MinIO выступает как высокоэффективное решение для хранения объектов в условиях критических требований по доступности, долговечности и масштабируемости. Реализация на площадке заказчика требует комплексного подхода: архитектурная выверенность, адаптация под существующую инфраструктуру, грамотная эксплуатация и строгий контроль безопасности. В этой главе мы предлагаем дорожную карту внедрения MinIO как на on-premise инфраструктуре, так и в Kubernetes, рассматривая типовые сценарии, риски и практические решения на этапе проектирования, реализации и эксплуатации.
Дорожная карта приводится на примере реального проекта, где целью было централизованное хранилище данных для аналитических пайплайнов, резервное копирование критических систем и обеспечение совместимого доступа через S3-совместимый API. Мы опираемся на современные лучшую практикуаддитивные подходы к управлению жизненным циклом инфраструктуры, устойчивости к отказам и безопасной эксплуатации.
- Архитектура и требования к инфраструктуре
- Пошаговая дорожная карта внедрения
- Интеграции, безопасность и оперативная эксплуатация
Архитектура и требования к инфраструктуре
Успешное внедрение MinIO требует четкого понимания того, как именно будет устроено хранилище данных в вашем стеке. В продакшн-реализации MinIO часто используется распределённый режим (distributed mode), который обеспечивает долговечность и высокую доступность за счет параллельного хранения данных по нескольким узлам. Основные принципы такие: данные разбиваются на фрагменты и кодируются с помощью эрозионного кода; каждый фрагмент дублируется на разных узлах. В результате сбой части узлов не приводит к потере данных и недоступности сервиса.
Ключевые архитектурные решения включают:
- Разделение плоскостей управления и данных: серверы MinIO работают как часть кластерной инфраструктуры, но управление пользователями, политиками и сертификатами вынесено в отдельный контур (секреты, секретные ключи, политика доступа). В Kubernetes это естественно поддерживается через Kubernetes Secrets и CRD MinIO-оператора.
- Выбор модели развертывания: on-premise (bare metal или виртуализация) позволяет максимально использовать локальные ресурсы, но требует более сложного сетевого планирования; Kubernetes обеспечивает упрощение горизонтального масштабирования, автоматическое перераспределение и интеграцию с CI/CD.
- Технологии доступа: S3-совместимый API остается основным интерфейсом. Дополнительно можно поддержать прямой доступ через gRPC/HTTP, NFS/SMB через шлюзы, если существует необходимость интеграции со старыми приложениями.
- Безопасность и соответствие: TLS для клиентских соединений, аутентификация через IAM-политику MinIO и интеграция с внешними провайдерами идентификации при необходимости (AD/OIDC через прокси). В on-prem среде - правильная сегментация сети и контроль доступа через firewall и модули сегрегации.
- Хранение и долговечность: для distributed MinIO критично подобрать корректный пул из дисков/узлов, определить требования к отказоустойчивости и крутые сценарии восстановления. Рекомендуется использовать совместимые с вашей инфраструктурой хранилища (локальные диски, высокопроизводительные сетевые хранилища).
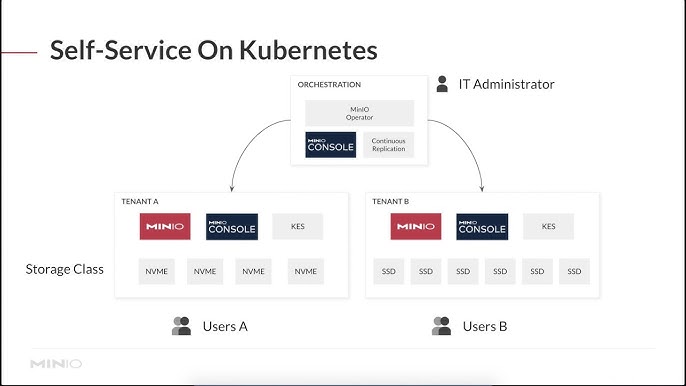
В контексте Kubernetes особое внимание следует уделить настройкам TLS, секретам, роли и политике доступа, а также конфигурации сети и хранилища. Миновании через оператор MinIO-Operator позволяет значительно упростить управление кластером, обеспечить обновления без простоя и централизованное резервное копирование конфигураций.
Почему это важно:архитектура определяет уровень доступности и задержек доступа к данным. Неправильный выбор параметров может привести к перегрузке сети, потере долговечности данных или затруднить мониторинг. Глубокое планирование на этапе архитектуры минимизирует риск повторной миграции и простоя.
Сопутствующие технологии и продукты: MinIO и Kubernetes. В рамках продакшн-конфигураций мы опираемся на два направления: официальный MinIO-Operator (или Tenant CRD в рамках контролируемой установки) и Helm charts для сценариев более традиционного управления. Эти подходы применимы как в on-prem среде, так и в Kubernetes кластерах, что обеспечивает единый стиль эксплуатации и упрощает миграцию между средами.
## Пример минимального headless-сервиса и StatefulSet для distributed MinIO (упрощенный сценарий)
## Обратите внимание: данный пример иллюстративен. Конкретная реализация зависит от версии MinIO Operator и вашей инфраструктуры.

apiVersion: v1
kind: Service
metadata:
  name: minio-svc
  labels:
    app: minio
spec:
  ports:
    - **port**: 9000
      name: api
  clusterIP: None
  selector:
    app: minio

apiVersion: apps/v1
kind: StatefulSet
metadata:
  name: minio
spec:
  serviceName: "minio-svc"
  replicas: 4
  selector:
    matchLabels:
      app: minio
  template:
    metadata:
      labels:
        app: minio
    spec:
      containers:
        - **name**: minio
          image: minio/minio:RELEASE.2024-XX-XX
          args:
            - server
            - http://minio-0.minio-svc:9000
            - http://minio-1.minio-svc:9000
            - http://minio-2.minio-svc:9000
            - http://minio-3.minio-svc:9000
          ports:
            - **containerPort**: 9000
          volumeMounts:
            - **name**: data
              mountPath: /data
      volumes:
        - **name**: data
          emptyDir: {}
Разделение ролей: on-prem vs Kubernetes
На уровне инфраструктуры следует различать две ответвления управления:
- On-prem: контроль достоверности и доступности осуществляется через локальные сети и хранилища. Важны физическая безопасность узлов, согласование политики обновлений и резервирования, а также согласованное резервное копирование. В этом контексте MinIO выступает как единый механизм доступа к объектам, а его конфигурация должна быть синхронизирована с остальной политикой безопасности предприятия.
- Kubernetes: управление жизненным циклом кластеров, нагрузкой и обновлениями упрощается за счет операторов и Helm-чартов. Минусом становится зависимость от стабильности сетевых политик, лимитов ресурсов и правильной конфигурации TLS/Secrets. Плюсом является единая политика мониторинга и автоматизация обновления.
Разделение ролей помогает снизить риск узкоспециализированных сбоев и облегчает масштабирование. В продакшн-окружении целесообразно вынести все секреты и политики в управляемый секретный менеджер (например, Vault или встроенные секреты Kubernetes), а доступ к данным контролировать через центральную IAM-политику. Уровень аутентификации может быть локальным или интегрированным с внешним IdP через прокси, что особенно важно при большом количестве сервисов, обращающихся к MinIO.
Пошаговая дорожная карта внедрения
-
Подготовка и требования
- Привязка к бизнес-целям: какие данные будут храниться, какая гарантия доступности требуется, какие требования к регуляторике.
- Оценка существующей инфраструктуры: сеть, хранилище, серверы/узлы, образцы рабочих нагрузок.
-
Проектирование архитектуры
- Выбор режимов: distributed MinIO против отдельных инстансов; выбор подсистем TLS, сетевой сегментации и резервирования.
- План хранения: определение объемов, классов хранения, политики хранения и резервного копирования.
-
Выбор метода развёртывания
- On-prem: физическое размещение узлов, настройка сетевых маршрутов; подготовка под VPN/мосты.
- Kubernetes: выбор оператора/minIO Tenant, настройка Secrets, TLS и мониторинга.
-
Безопасность и соответствие
- Настройка TLS, ключей, политик доступа; интеграция с IdP при необходимости.
- Разделение ролей, аудит и журналирование.
-
Эксплуатация и мониторинг
- Метрики доступности, задержки, ошибок; централизованный логинг.
- Политика обновлений, тестирования и восстановления после сбоев.
-
Пилот и переход в продакшн
- Пилот в ограниченной среде; обучение сотрудников; план миграции и отката.
- Постепенный переход к полной эксплуатации с контролируемым риском.
-
Эволюция и поддержка
- Регулярные обновления, рефакторинг конфигураций, улучшение мониторинга.
- Расширение кластера и адаптация под новые требования бизнеса.
Интеграции, безопасность и оперативная эксплуатация
Успешная интеграция MinIO в существующий стек требует системного подхода к безопасному доступу и автоматизации операционных процессов. Основные направления:
-
Управление секретами: Kubernetes Secrets или внешние секретоносители, шифрование при хранении. В реальной инфраструктуре используйте роль-based access control (RBAC) и минимизацию прав доступа.
-
TLS и идентификация: используйте TLS для клиентских соединений и административных интерфейсов. Интеграция с IdP через OIDC или LDAP по мере необходимости упрощает управление пользователями.
-
Мониторинг и алертинг: сбор метрик MinIO через Prometheus, трассировку запросов и логирование через централизованный стек (ELK/OpenSearch). Это позволяет быстро выявлять перегрузки, задержки и сбои.
-
Резервное копирование и восстановление: реализуйте план регулярного бэкапа объектов и конфигураций, тестируйте процедуру восстановления, оценивайте RPO/RTO.
-
Интеграция с пайплайнами: обеспечьте совместимость с CI/CD и данными, которые потребляет аналитика; настройте политики и аудит доступа к данным.
## Пример Helm-values.yaml для MinIO в distributed режиме (упрощенный сценарий)
## Используйте официальный чарт и адаптируйте параметры под вашу среду.

mode: distributed
replicas: 4

persistence:
  enabled: true
  size: 2Ti
  storageClass: fast-nvme

service:
  type: ClusterIP

tls:
  enabled: true
  existingSecret: minio-tls

resources:
  requests:
    cpu: "2"
    memory: "4Gi"
  limits:
    cpu: "4"
    memory: "8Gi"

metrics:
  enabled: true
  serviceMonitor:
    enabled: true
## Пример CR-представления для MinIO Tenant (MinIO Operator) ## Пример иллюстративен; используйте текущую документацию Operator для вашей версии. apiVersion: minio.min.io/v1 kind: Tenant metadata: name: company-minio spec: credsSecret: name: minio-creds ambientStorage: namespace: minio persistentVolumeClaim: claimName: minio-pvc mountPath: /data certificateSecret: minio-tls image: minio/minio:RELEASE.2024-XX-XX pools: - **servers**: 4 version: "2024-XX-XX"Безопасность и контроль доступа
-
TLS-шифрование должно быть обязательно включено на уровне всех клиентских доступов. Минимизируйте риск компрометации за счет использования централизованных секретов и регулярной смены ключей.
-
Политика доступа должна быть вынесена в отдельные сущности (IAM) и применяться на уровне API MinIO, чтобы исключить прямой доступ к узлам хранения без необходимых прав.
-
Логи и метрики должны быть централизованы, чтобы быстро выявлять аномалии в доступе к данным и несогласованные изменения конфигурации.
Мониторинг, тестирование и обновления
- Внедрите мониторинг через Prometheus и Grafana. Уровень SLA по минутам простоя и задержке должен быть явно прописан в контракте.
- Регулярно выполняйте плановые обновления MinIO и базы зависимых сервисов. В Kubernetes это облегчает оператор, но требует тестирования совместимости.
- Придерживайтесь стратегии тестирования изменений: сначала в стенде, затем в пилоте, затем в продакшн.
Эксплуатация, безопасность и соответствие (практические советы)
- Планируйте резервацию ресурсов: MinIO в distributed режиме может потребовать значительной мощности CPU и I/O. Включайте качественные SSD/NVMe, резервные каналы связи и достаточное сетевое пропускное кольцо.
- Обеспечьте доступность: горизонтальное масштабирование и балансировка нагрузки между узлами, а также автоматизированное восстановление после отказа.
- Безопасность: помните, что хранение ключей и сертификатов - источник рисков. Автоматизируйте обновления сертификатов и ограничьте доступ к секретам.
- Соответствие требованиям: учитывайте регуляторные требования в отношении хранения данных, включая период хранения копий и защиту персональных данных.
Key takeaways
- MinIO в distributed режиме обеспечивает долговечность и высокую доступность за счет мультизвездной архитектуры и эрозионного кода.
- Разделение ролей между on-prem и Kubernetes упрощает управление жизненным циклом, ускоряет масштабирование и повышает устойчивость к сбоям.
- Операторы MinIO и Helm-чарты позволяют централизованно управлять конфигурациями, обновлениями и мониторингом, снижая риск простоя.
- TLS, секреты, IAM и интеграция с IdP - ключевые элементы безопасности в продакшн-реализации.
- Стратегия резервного копирования и тестирования восстановления должна быть встроена в дорожную карту внедрения с самого начала.
- Мониторинг метрик и журналирования обеспечивает проактивное управление производительностью и безопасностью.
FAQ
- Какие преимущества дает распределенный режим MinIO в продакшене?
- Distributed mode обеспечивает устойчивость к сбоям отдельных узлов, повышает долговечность данных за счет эрозионного кода и позволяет масштабировать хранение линейно по числу узлов. Он особенно эффективен в крупных аналитических пайплайнах и случаях, когда требуется единое S3-совместимое хранилище.
- Как выбрать между on-prem и Kubernetes развёртыванием?
- On-prem подходит, если организация имеет собственную сеть, жестко контролирует инфраструктуру и требуется минимальная задержка. Kubernetes упрощает управление масштабированием, автоматизацию обновлений и интеграцию с другими сервисами. В реальных проектах целесообразно рассмотреть гибридный подход: критичные потоки в on-prem и сервисы, подверженные динамике нагрузки, в Kubernetes.
- Какие риски связаны с TLS и секретами, и как их минимизировать?
- Риск утечки ключей; риск просрочения сертификатов; риск неправильной настройки сети. Минимизируйте через централизованное управление secrets, автоматическое обновление TLS и аудит доступа к секретам. Используйте IdP-идентификацию и ограниченные роли.
- Как обеспечить согласованность политики доступа между сервисами?
- Определите единый набор IAM-политик для MinIO и применяйте их на всех узлах. В Kubernetes используйте RBAC и Secrets; на уровне приложения контролируйте доступ через минимальные привилегии.
- Что является ключевым в мониторинге MinIO в продакшене?
- Доступность API, задержка операций, ошибки записи/чтения, загрузка CPU/IO, состояние дисков и сеть. Включите Prometheus+Grafana и централизованный логинг для быстрого реагирования на аномалии.
- Как тестировать миграцию и обновления?
- Прежде всего - тестовый стенд, затем пилотная миграция, затем постепенный переход в продакшн. Используйте реплики и сценарии отката, имитируйте сбои узлов, чтобы проверить восстанавливаемость.
- Какие шаги для интеграции MinIO с существующими пайплайнами?
- Определите точки входа к данным через S3-совместимый API, настройте политики доступа и секретов, обеспечьте совместимый формат объектов и срока жизни данных. Обеспечьте совместную работу с CI/CD и аналитическими системами через единый интерфейс.
- Какой подход к резервному копированию подходит для MinIO?
- Резервные копии должны покрывать не только данные в buckets, но и конфигурации доступа, политики и секреты. Регулярно тестируйте процесс восстановления в контролируемой среде и документируйте результаты.
- Можно ли использовать MinIO как шлюз к существующим файловым системам?
- Да, через соответствующие шлюзы и адаптеры. Однако это требует дополнительной конфигурации и проверки производительности. Применяйте этот подход только при необходимости и с тщательным тестированием.
- Какие ключевые параметры нужно зафиксировать в документации проекта?
- Архитектура и режим развёртывания, список узлов и их роли, политики доступа, параметры TLS/сертификатов, конфигурации мониторинга и журналирования, план резервного копирования и восстановления, процедуры обновления и отката, ответственность за операции и обслуживание.


