

От моделирования до LDAP-аутентификации в StarRocks
Лекция посвящена переходу от проектирования модели идентичности к практической реализации LDAP-аутентификации в StarRocks. Рассматриваются архитектурные принципы, модель управления доступом на основе ролей, сценарии интеграции с LDAP-провайдерами (AD, OpenLDAP), а также пошаговые рекомендации по настройке, тестированию и сопровождению в условиях корпоративной инфраструктуры. Особое внимание уделено безопасной конфигурации, мониторингу и управлению рисками в процессе миграции на централизованную аутентификацию.
Применение LDAP в StarRocks обеспечивает единый механизм идентификации и контроля доступа, что упрощает управление пользователями, повышает соответствие требованиям безопасности и упорядочивает аудит действий в аналитической среде. В рамках главы изложены архитектурные решения, принципы сопоставления ролей и групп с внутренними правами StarRocks, а также практические сценарии внедрения от разработки до эксплуатации.
- Архитектура интеграции LDAP и StarRocks: архитектурные принципы и протоколы, роль TLS и резервирования.
- Моделирование идентичности: пользователи, группы и роли, схемы сопоставления и миграционные подходы.
- Конфигурация LDAP в StarRocks: параметры настройки, безопасность соединений и сценарии развертывания.
- Поток аутентификации и авторизации: как проходит логин, как применяются политики и роли.
- Безопасность и аудит: мониторинг, управление ключами, соответствие требованиям и рекомендации по эксплуатации.
- Практика внедрения: этапы проекта, тестирование, миграции и поддержка в продакшене.
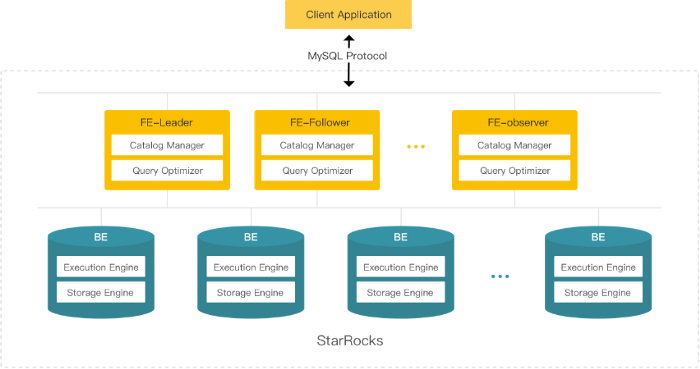
Архитектура интеграции LDAP и StarRocks
Архитектура LDAP-интеграции в StarRocks строится вокруг центрального внешнего поставщика идентификации (LDAP/AD/OpenLDAP) и локальной базы прав доступа в StarRocks. Основные компоненты:
- LDAP-провайдер: внешний каталог с иерархией пользователей и групп (AD или OpenLDAP). Он обеспечивает аутентификацию по учетным записям и хранение атрибутов, таких как login-имя, группы и роль-политику.
- StarRocks Frontend (FE): компонент, отвечающий за аутентификацию пользователей, поиск и сопоставление групп с ролями, управление контекстом сессии и применением RBAC.
- Механизм сопоставления ролей: правило или отображение, которое переводит LDAP-группы в StarRocks-роли. Реализация может быть реализована как встроенная функция StarRocks или внешняя служба сопоставления, которая кэширует маппинг.
- Безопасность соединения: TLS/SSL между StarRocks и LDAP-провайдером для защиты аутентификационных данных и атрибутов.
- Резервирование и доступность: несколько LDAP-узлов/контроллеров с автоматическим маршрутизированием и повторной попыткой (failover) на случай недоступности одного из источников.
- Аудит и мониторинг: журналирование попыток входа, успешных аутентификаций, изменений прав и значимых событий безопасности.
Поток взаимодействий можно схематизировать следующим образом: пользователь вводит учетные данные на этапе логина в FE → FE инициирует проверку в LDAP (через bind и поиск атрибутов) → при успешной аутентификации FE запрашивает сопоставление групп пользователя с ролями StarRocks → ON/OFF политики RBAC применяются к активной сессии → пользователь получает доступ к требуемым объектам и данным. Важными являются задержки минимизации времени аутентификации и возможность кэширования результатов, чтобы снизить нагрузку на LDAP-провайдер.
Почему это важно: централизованная аутентификация упрощает управление пользователями, обеспечивает единый контроль доступа и упорядочивает аудит в многоузловой аналитической среде. При этом критично обеспечить безопасность канала, согласование групповой политики и корректную настройку кэширования, чтобы не нарушить требования к соответствию и производительность.
Управление конфигурациями и интеграциями
- В условиях корпоративной инфраструктуры обычно предусматриваются несколько LDAP-провайдеров для резервирования и разделения окружений (разработка, тестирование, продакшен). StarRocks должен поддерживать механизм выбора активного источника идентификации и безопасное переключение между ними без потери сессий.
- В требованиях к соответствию важна возможность аудита: хранение логов логина, времени входа, источника и сопоставления ролей.
- Взаимодействие с другими системами допускается через безопасные каналы (TLS), строгие политики паролей и ограничение по времени жизни сессий.
Моделирование идентичности и доступа: пользователи, роли, группы
Эффективная модель идентичности строится на тройке: пользователи, группы и роли. В контексте StarRocks рекомендуется придерживаться следующих принципов:
- Users (пользователи): представляют конкретных сотрудников или служебные учетные записи. В LDAP они идентифицируются через атрибут login, например sAMAccountName в AD или uid в OpenLDAP.
- Groups (группы): групповые сущности в LDAP, которые отражают функциональные роли и обязанности. Группы позволяют централизованно управлять доступом без прямого добавления множества пользователей к каждому объекту.
- Roles (роли) в StarRocks: логическое объединение прав на уровне баз данных, таблиц и операций. Типовые роли включают admin, db_owner, db_user, viewer и т. д. Роль может включать набор привилегий на уровне базы данных или объекта.
- Сопоставление (mapping): правило перевода LDAP-групп в StarRocks-роли. Эффективное сопоставление обеспечивает, что пользователи, входящие в конкретную группу, получают соответствующий набор прав без дополнительной ручной конфигурации.
Рекомендации по моделированию:
- Используйте групповую модель доступа: назначение ролей через группы упрощает управление и уменьшает риск расхождений между LDAP и StarRocks.
- Применяйте принцип наименьших привилегий: пользователю назначается минимальный набор ролей, достаточный для выполнения задач.
- Поддерживайте явную карту маппинга: хранение таблицы отображения (LDAP_GROUP_DN → STARROCKS_ROLE) или использование декларативной политики в StarRocks. Это облегчает аудит и миграции.
- Обеспечьте устойчивость к изменениям: когда пользователь выходит из группы, его привилегии должны корректно обновляться, с разумным временем кэширования и политики обновления.
- Валидация и тестирование: внедрить ряд тестовых учетных записей и тестовых групп в окружении CI/CD, чтобы гарантировать корректность отображения ролей и отсутствие избыточных прав.
Модель данных для сопоставления часто реализуется через отдельную таблицу сопоставления или внешнюю конфигурацию, которая может быть читаемой кэшируемой локально FE. В рамках архитектуры рекомендуется отделять аутентификацию (когда пользователь логинится) от авторизации (когда ему предоставляются права на объекты), чтобы снизить зависимость между LDAP-сервером и правами StarRocks.
Пример концептуального сопоставления
- LDAP группа: cn=StarRocks_Admins, ou=Groups, dc=example, dc=com → StarRocks роль: admin
- LDAP группа: cn=StarRocks_Analysts, ou=Groups, dc=example, dc=com → StarRocks роль: db_user
- Пользователь: uid=jdoe, cn=Users, dc=example, dc=com → входит в группу StarRocks_Analysts, получает роль db_user
Важно помнить: конкретные имена атрибутов и форматы DN зависят от реализации LDAP-провайдера. Рекомендуется следовать единым наименованиям и конвенциям внутри организации, чтобы минимизировать конфликты и облегчить аудит.
Конфигурация LDAP в StarRocks: параметры и сценарии
Конфигурация LDAP в StarRocks-это сочетание настроек аутентификации, источника пользователей и механизма сопоставления с ролями. В рамках технического руководства приведены общие принципы и типичные параметры, которые встречаются в современных версиях StarRocks. Реальные ключи конфигурации могут отличаться в зависимости от версии продукта и сборки, поэтому следует сверяться с официальной документацией для конкретной выпуска.
Основной набор параметров обычно включает:
- Включение LDAP-аутентификации и выбор метода:
- autenticator или auth_method: ldap
- ldap_url: адрес LDAP-сервера, поддерживаются ldaps и ldap протоколы
- Учетные данные привязки (bind):
- ldap_bind_dn: DN учетной записи привязки
- ldap_bind_password: пароль привязки
- Поиск пользователей:
- ldap_user_search_base: базовый DN раздела пользователей
- ldap_user_search_filter: фильтр поиска пользователей
- ldap_user_login_attribute: атрибут, используемый как логин (например, uid, sAMAccountName)
- Поиск групп и сопоставление:
- ldap_group_search_base: базовый DN раздела групп
- ldap_group_search_filter: фильтр поиска групп
- ldap_group_member_attribute или ldap_group_member_of_attribute: способ определения членства в группе
- mapping_table: файл или таблица сопоставления LDAP-групп к ролям StarRocks
- Безопасность и производительность:
- tls_verify, ca_cert, client_cert, client_key (при использовании TLS)
- connection_timeout, login_timeout
- кэширование результатов аутентификации для снижения нагрузки на LDAP
- Резервирование и отказоустойчивость:
- список нескольких LDAP-URL-адресов для баланса нагрузки и failover
## Пример концептуальной конфигурации (имена ключей могут различаться по версии)
authenticator = ldap
ldap_url = ldaps://ldap01.example.com:636,ldaps://ldap02.example.com:636
ldap_bind_dn = CN=StarRocksLDAP,OU=ServiceAccounts,DC=example,DC=com
ldap_bind_password = ********
ldap_user_search_base = OU=Users,DC=example,DC=com
ldap_user_search_filter = (objectClass=user)
ldap_user_login_attribute = sAMAccountName
ldap_group_search_base = OU=Groups,DC=example,DC=com
ldap_group_search_filter = (objectClass=group)
ldap_group_member_attribute = memberOf
ldap_role_mapping_table = ldap_group_dn_to_role_map
tls_verify = true
ca_cert_file = /etc/ssl/certs/ca.pem
Дальше, на стадии внедрения, рекомендуется создать и использовать файл сопоставления, который хранит соответствие между DN LDAP-групп и именем StarRocks-ролей. Такой подход обеспечивает прозрачность миграций и облегчает аудит.
- список нескольких LDAP-URL-адресов для баланса нагрузки и failover
Рекомендации по конфигурации:
- Включайте TLS по умолчанию и валидируйте сертификаты LDAP-серверов.
- Настраивайте резервирование LDAP-источников (несколько URL-адресов) для высокой доступности.
- Реализуйте явную политку кэширования с разумными сроками жизни записей, чтобы балансировать свежесть данных и нагрузку на LDAP.
- Разрабатывайте тестовые сценарии: вход в систему с пользователями в разных группах, проверку ролей и запрет на доступ к запрещенным объектам.
Поток аутентификации и авторизации: как проходит логин и применение политик
Поток начинается с аутентификации пользователя через LDAP и завершается применением ролей StarRocks. Он состоит из нескольких шагов:
- Ввод учетных данных: пользователь вводит логин и пароль на экране входа FE.
- Привязка к LDAP: StarRocks инициирует связывание с LDAP-сервером (bind) и выполняет поиск пользователя по заданному base и фильтру. Если пользователь найден, проводится подтверждение пароля через соответствующий протокол (SASL/ SIMPLE Bind, в зависимости от реализации).
- Получение атрибутов и групп: после успешной аутентификации StarRocks получает атрибуты пользователя и список групп, в которых он состоит.
- Маппинг ролей: на основе сопоставления LDAP-групп к StarRocks-ролям выполняется формирование набора привилегий для этой сессии.
- Применение RBAC: система проверяет запрашиваемые операции и объекты на соответствие набора ролей. При доступе к данным StarRocks применяет политики на уровне базы, таблицы и операций.
- Сессия и аудит: после успешного входа создается сессия, в журнал фиксируются данные о пользователе, времени входа, ролях и обладаемых правах.
Характеристики потока:
- Производительность: ключевым аспектом является баланс между частотой обращений к LDAP и кэшированием. Частые обращения к LDAP могут создать узкое место, поэтому рекомендуется кэшировать валидированные сессии и использовать умеренную частоту обновления ролей.
- Безопасность: передача учетных данных осуществляется по защищённому каналу. В случае ошибок аутентификации StarRocks должен возвращать информативные, но безопасные сообщения об ошибках без утечки чувствительной информации.
- Обновления прав: любая динамическая смена групп в LDAP должна приводить к обновлению контекста доступа. В некоторых реализациях возможны задержки обновления кэшированных данных, что следует учитывать в SLA.
- Резервирование: при недоступности LDAP-провайдера можно предусмотреть сценарий временного обхода или ограниченного доступа с минимальными правами до восстановления связи, чтобы не нарушать работу аналитических нагрузок.
Безопасность, аудит и эксплуатация
Основные принципы безопасности при внедрении LDAP-аутентификации в StarRocks:
- Шифрование канала: обязательное использование TLS/SSL между StarRocks FE и LDAP-провайдером; проверка подлинности сертификатов и доверенных цепочек.
- Контроль изменений: фиксация всех действий по аутентификации и авторизации в аудит-логах, включая попытки входа, успешные входы и изменения прав.
- Управление ключами и паролями: хранение паролей привязок в защищенном хранилище секретов; регулярная ротация LDAP-учетных данных и сервисных привязок.
- Политика паролей и блокировка: если LDAP поддерживает, активируйте политики блокировки учетной записи и ограничение по попыткам входа.
- Соответствие требованиям: соответствие требованиям регуляторов (например, требования к аудиту и возможности экспорта логов) и внутренним политикам безопасности.
- Мониторинг и оповещение: настройка метрик и алертов по количеству аутентификаций, задержке ответов LDAP, неудачным попыткам входа и аномалиям в сопоставлении ролей.
Эксплуатационные сценарии:
- Оптимизация кэширования: определить разумный TTL кэширования для атрибутов пользователей и ролей, чтобы снизить нагрузку на LDAP без существенного ущерба актуальности прав.
- Обновление ролей: реализовать регламент выпуска изменений, например, обновление сопоставления ролей раз в сутки или по событию в LDAP.
- Роллинг-политики: предусмотреть стратегию по переходу пользователей между ролями без прерывания работы, используя период переходного периода и уведомления.
Практика внедрения: этапы, тестирование и миграции
Этапы внедрения LDAP-аутентификации в StarRocks:
- Анализ и проектирование:
- определить требования безопасности, SLA и уровни доступа для разных команд;
- определить набор LDAP-групп и сопоставления к ролям StarRocks;
- спланировать миграцию на LDAP без простоя.
- Подготовка окружения:
- настроить тестовую среду с копиями пользователей и групп;
- подготовить и проверить TLS-каналы и сертификаты;
- предусмотреть резервные LDAP-источники и plan B.
- Конфигурация и тестирование:
- внедрить конфигурацию LDAP в StarRocks FE в тестовом окружении;
- проверить сценарии входа для разных ролей и групп;
- проверить аудит и мониторинг.
- Пилот и миграция:
- запустить пилот на ограниченной группе пользователей;
- постепенно расширять круг пользователей; обеспечить переходной период и уведомления;
- выполнить миграцию в продакшен, поддерживая параллельное логирование и мониторинг.
- Эксплуатация:
- настроить регулярный аудит логов;
- мониторинг задержек и доступности LDAP;
- периодическое обновление карт сопоставления ролей в зависимости от изменений в LDAP.
- Контроль изменений и rollback:
- определить процедуры отката на режим локальной аутентификации в случае критических сбоев;
- документировать все изменения в конфигурации и процессах.
Практические советы:
- Начинайте с небольшого набора групп и ролей, чтобы проверить корректность сопоставления и влияние на бизнес-процессы.
- Вводите проверки целостности данных сопоставления при каждом изменении в LDAP.
- Автоматизируйте тесты аутентификации и авторизации в CI/CD, чтобы ловить регрессы при обновлениях.
- Поддерживайте документацию по всем маппингам и политикам доступа.
Key takeaways
- LDAP-аутентификация в StarRocks обеспечивает единый и безопасный источник идентификации и управления доступом.
- Правильное моделирование идентичности (пользователь - группа - роль) упрощает администрирование и повышает прозрачность прав.
- Архитектура требует надежной защиты канала, резерва LDAP-провайдеров и эффективного кэширования для баланса между свежестью данных и производительностью.
- Конфигурация должна быть документированной, тестируемой и поддерживаемой в рамках политики безопасности организации.
- Миграция следует планировать поэтапно: тестирование в окружении, пилот, мониторинг и постепенное разворачивание в продакшене.
- Важна прозрачность аудита и детальная документация сопоставления ролей для соответствия требованиям и упрощения поддержки.
- Регулярный мониторинг LDAP-ответов и логов входа позволяет своевременно выявлять проблемы производительности и безопасности.
FAQ
- Как сопоставлять LDAP-группы с ролями StarRocks и как избежать рассинхронизации?
Сопоставление обычно реализуется через отражение LDAP-групп в Role Map внутри StarRocks или через внешнюю службу сопоставления. Чтобы избежать рассинхронизации, рекомендуется использовать централизованное хранение маппинга, кэширование с разумным TTL и периодическую синхронизацию групповых изменений с LDAP. Важно также обеспечить мониторинг изменений и аудит доступа, чтобы любые обновления в LDAP приводили к корректной перераспределении прав.
- Какие сценарии поддерживаются для резервирования LDAP и как реализовать failover?
Реализация обычно включает несколько LDAP-уровней: primary и one или более secondary серверов. StarRocks должен быть способен автоматически переключаться на доступные источники при недоступности основного. Важна возможность конфигурации нескольких URL-адресов LDAP в параметрах подключения и тестирование сценариев failover в тестовой среде.
- Что делать, если LDAP недоступен на время миграции?
Необходимо предусмотреть временный режим ограниченного доступа, основанный на локальном запасе привилегий или на существующих сессиях. Важно иметь план отката и уведомления. После восстановления LDAP следует проверить консистентность прав и обновить кэшированное состояние.
- Какие параметры обеспечивают безопасность и целостность канала LDAP?
Использование TLS/SSL (ldaps) обязательно, настройка доверенных сертификатов, проверка цепочки доверия и принудительная валидация сервера. В дополнение рекомендуется ограничивать доступ к LDAP через брандмауэр и использовать безопасные механизмы привязки, минимизируя передачу паролей.
- Какие подходы к мониторингу рекомендуется использовать?
Мониторинг должен охватывать следующие метрики: количество аутентификаций за период, процент успешных логинов, задержки отклика LDAP, число отклонённых попыток входа, время обновления ролей и частота изменений в карте маппинга. Логи доступа и аудита следует хранить длительно и содержательно.
- Как минимизировать риски при миграции на LDAP в крупной организации?
План миграции должен включать этапы с тестированием в изолированной среде, пилотный запуск на ограниченной группе пользователей, четко прописанные политики восстановления и rollback, а также обучение администраторов и пользователей. Важно обеспечить совместимость с существующими системами и постепенное увеличение роли LDAP без нарушения бизнес-процессов.
- Возможно ли использовать несколько LDAP-провайдеров для разных окружений?
Да. Часто встречается сценарий, когда development, test и production используют разные LDAP‑окружения. В таком случае StarRocks конфигурируется на выбор активного источника, с отдельными правилами сопоставления и тестами для каждого окружения. Это повышает гибкость внедрения и снижает риск влияния изменений в одном окружении на другие.
- Что важнее в рамках RBAC для StarRocks: точность маппинга или скорость отклика?
Оба аспекта критичны. Точность маппинга обеспечивает корректность прав и соответствие требованиям, скорость отклика - плавность пользовательского опыта и производительность запросов. Реализация должна сочетать надёжный механизм сопоставления и разумное кэширование, чтобы снижать задержки без потери актуальности прав.
- Как проверить корректность внедрения в продакшен?
Следуют запускать набор тестов после внедрения: проверять входы пользователей из разных групп, верифицировать назначение ролей, тестировать доступ к ключевым объектам и проверять аудит. Регулярно проводить аудит прав и сравнение с политиками безопасности, а также обеспечивать план аварийного восстановления.
- Какие документы и процедуры стоит поддерживать для устойчивой эксплуатации?
Документы должны охватывать архитектуру интеграции, карту маппинга групп к ролям, параметры конфигурации, инструкции по обновлениям и миграциям, планы тестирования и мониторинга, а также инструкции по инцидентному управлению и откату изменений. Регулярная актуализация документации обеспечивает долгосрочную устойчивость и соответствие требованиям.


