

Безопасность данных и соответствие требованиям: доступ, приватность и аудит
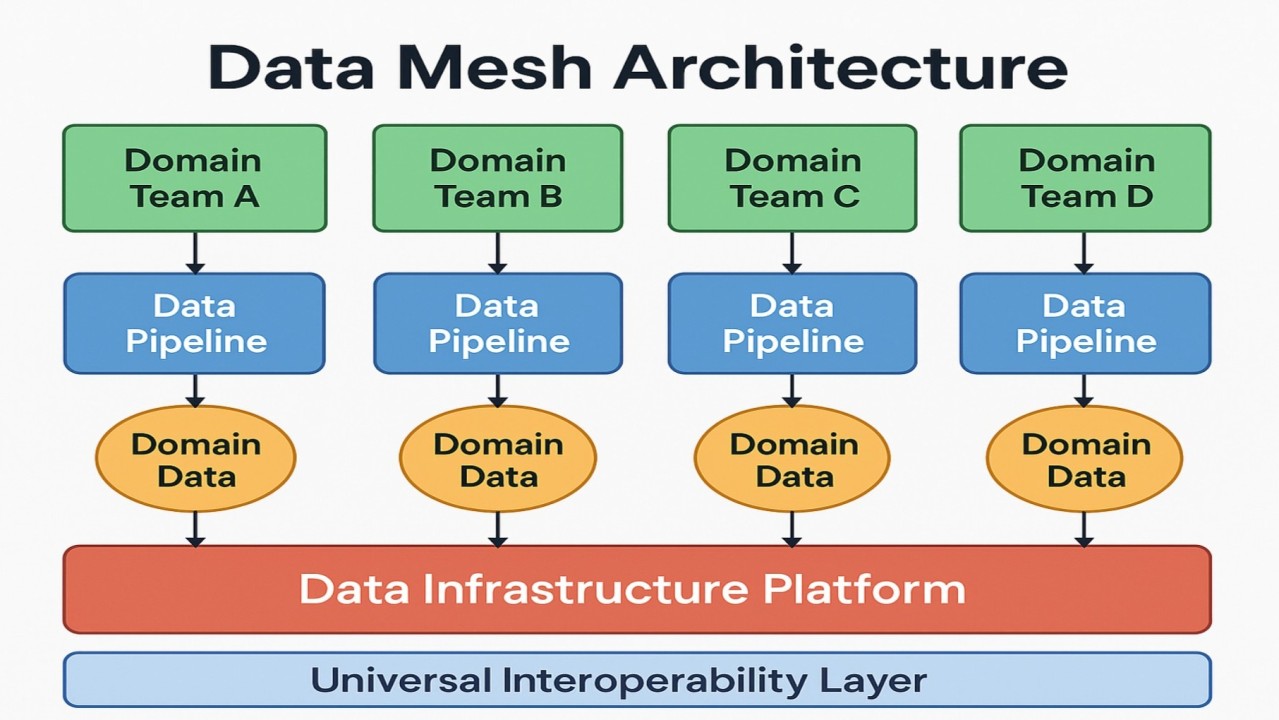
Внедрение Data Mesh подчеркивает распределение владения данными по доменам и совместное использование платформенных сервисов. Это усиливает требования к безопасности: доступ должен быть контролируемым, приватность - встроенной, а аудит - неизменяемым. Глубокая интеграция механизмов безопасности в архитектуру платформенных сервисов снижает риски утечки данных, регуляторные претензии и непреднамеренные нарушения конфиденциальности. В рамках данной главы рассматриваются принципы, архитектурные решения и организационные практики, которые обеспечивают соответствие требованиям в распределенной Data Mesh-среде.
Безопасность в Data Mesh строится на принципах доверия на основе контекста, минимизации прав и постоянной проверки. В идеале платформа должна поддерживать единое видение политики безопасности, которое реализуется через связанные сервисы: управление идентификацией и доступом, политика доступа как код, криптографический контроль, управление данными по сегментам, а также детальный аудит и готовность к реагированию на инциденты. Важно, чтобы концепции защиты данных (шифрование, маскирование, деидентификация) и требования к соответствию превращались в долговременные управляемые практики, а не одноразовые реализации.
Ключ к успеху - баланс между гибкостью Data Mesh и жесткими требованиями к безопасности. Это достигается за счет четко определенных границ доверия, политик доступа, прозрачной и управляемой обработки персональных данных, а также внедрения процедур для постоянного мониторинга, оценки рисков и совершенствования процессов. Ниже изложены концепции и практики, которые применяются на разных уровнях архитектуры и организации.
- Архитектура безопасности и управление доступом в Data Mesh
- Приватность данных и защита персональных данных
- Аудит и соответствие требованиям
- Инцидент-менеджмент и управление рисками
Архитектура безопасности в Data Mesh
В распределенной архитектуре Data Mesh безопасность должна быть заложена в контрольные плоскости и в плоскости данных. Контрольная плоскость отвечает за идентификацию, аутентификацию, авторизацию, аудит и управление политиками. Плоскость данных обеспечивает защиту самих данных на уровне хранения и передачи, включая шифрование, маскирование и контроль доступа к данным в доменных продуктах. В контексте Data Mesh ключевые принципы следующие: доверие на основе контекста, нулевой доступ и проверка на каждом шаге, минимизация прав и детальная трассируемость.
Совокупность технологий и подходов, как правило, включает следующие элементы и связи между ними:
- Управление идентификацией и доступом (IAM): единый поставщик аутентификации и федерации идентификаций, поддержка многофакторной аутентификации, SSO и федеративной идентификации между доменами. В рамках Data Mesh это означает интеграцию с каждым доменным сервисом, а также междоменные доверительные каналы.
- Протоколы и механизмы доверия: OAuth 2.0 / OpenID Connect для делегированного доступа, mTLS для межсервисной аутентификации, SPIFFE/SPIRE как стандарт для идентификации сервисов, SAML - в зависимости от существующей инфраструктуры. Эти протоколы позволяют обеспечить безопасное взаимодействие между платформенными сервисами и доменами.
- Управление секретами и ключами: интеграция секрет-менеджеров (например, Vault, Kubernetes Secrets, облачные решения типа AWS Secrets Manager) с политиками доступа и автоматическим вращением ключей. Важна прозрачность и аудит операций с секретами.
- Шифрование и обеспечение конфиденциальности: шифрование данных в покое и в транзите, envelope encryption, управление ключами и периодическое обновление ключевых материалов. Масштабируемые решения требуют централизованных стратегий ключевого управления и аудита операций над ключами.
- Архитектура защиты на уровне платформ: разделение функций управления доступом, политики и аудита от компонентов работы с данными. Data Access Service и Policy Engine выступают как клиринговые узлы между доменами, обеспечивая согласованность правил и прозрачность для пользователей и систем.
- Контроль доступа к данным на уровне каталогов и продукции: интеграция каталога данных (data catalog) с механизмами политики доступа, чтобы владельцы доменов могли формировать и распространять правила для своих data products. Это обеспечивает понятное и управляемое разграничение доступа без потери гибкости.
Вместо призыва к универсальному решению следует стремиться к модульной архитектуре: каждый сервис безопасности публикует свои интерфейсы и политики, а платформенные сервисы обеспечивают базовую функциональность - аутентификацию, авторизацию и аудит - через единый набор API. Важная роль отводится "policy-as-code" подходу: политика описывается текстовыми файлами и исполняется движком решений вроде Open Policy Agent (OPA), что позволяет централизованно проверять доступ и соответствие требованиям без необходимости ручных изменений в коде доменных приложений. Такой подход упрощает аудит, ускоряет внедрение изменений и снижает риск расхождений между доменами.
Оптимальная реализация имеет следующие характеристики:
- Наличие единого источника истины по идентификации (IdP) и максимально возможной автоматизации через федерацию идентификаций.
- Нулевой доверие к каждому попытке доступа, независимо от того, откуда производится запрос: внутренний или внешний.
- Поддержка многоуровневой аутентификации и многофакторной безопасности для критичных операций и данных.
- Эффективная интеграция секретов и ключей с ротацией и мониторингом доступа к ним.
- Встроенная аналитика по доступам, несанкционированным попыткам и инцидентам с данными, с возможностью автоматического уведомления команд безопасности.
- Логическая и техническая сегрегация между контролем доступа и рабочими потоками по данным, чтобы не создавать точек отказа в критической дороге обработки данных.
На практике реализации в Data Mesh следует учитывать потребности разных доменов и масштаб enterprise. Некоторые домены могут полагаться на локальные механизмы защиты, другие - на централизованные решения, чтобы обеспечить единообразие политики и упрощенную эскалацию. В любом случае, архитектура должна поддерживать:
- Поддержку мультиоблачности и гибридной среды без потери контроля над данными.
- Возможность быстрого внедрения изменений в политики без остановки обслуживания.
- Трассируемость доступа с сохранением полноценных аудит-логов и соблюдением регуляторных требований.
Безопасность платформенных сервисов и связей
Data Platform как таковая должна предоставлять безопасные базовые сервисы: аутентификацию, авторизацию, аудит, управление секретами, конфигурацию и управление ключами. Эти сервисы опираются на стандарты и контракты, а изменения проходят через утвержденные процессы выпуска и тестирования. Взаимодействие между доменами - через безопасные каналы (TLS, mTLS), с обязательной проверкой подлинности и корректности политик.
На уровне проекта важно: держать "правила доступа" как часть инфраструктуры, а не как встроенную логику каждого приложения. Это обеспечивает согласованность и ускоряет внедрение изменений по всей организации. Кроме того, необходимо обеспечить совместимость с существующими ИТ-процессами, включая управление изменениями, контроль версий политик и возможность быстрого отката при выявлении нарушений.
Управление доступом: политики доступа как код
Доступ к данным в Data Mesh должен быть управляем на уровне данных, а не только на уровне приложений. Такой подход часто реализуется через концепцию политики доступа как код (policy-as-code) и реализацию на базе ABAC (attribute-based access control) или гибридной модели, сочетая RBAC и ABAC. Важнейшие принципы:
- Least privilege: пользователи и сервисы получают только те привилегии, которые необходимы для выполнения конкретной задачи.
- Dynamic authorization: решения об доступе зависят от контекста запроса (актуальные атрибуты пользователя, времени, местоположения, состояния данных и пр.).
- Политики как код: политики описываются в понятных и воспроизводимых файлах, которые проходят проверки безопасности и тестируются перед развёртыванием.
- Контроль доступа к Data Products: владение данными и управление доступом делегированы владельцам доменов, но политики согласуются через централизованный механизм.
Для реализации применяется сочетание инструментов: Identity Provider для аутентификации и федерации, Policy Engine (например, ОPA), Secrets Manager, каталоги данных и сервисы аудита. Взаимодействие между ними строится через безопасные API: запрос на доступ выполняется через Policy Engine, который принимает решение на основе текущих атрибутов и контекста. Если доступ разрешён, то запрос передаётся к соответствующему Data Product через контролируемый путь, который впоследствии логируется для аудита.
Организационно важно, чтобы политики доступа создавались и поддерживались совместно с владельцами доменов и продюсерами данных. Это обеспечивает прозрачность, согласованность и возможность быстрого обновления политики в ответ на изменения бизнес-требований. В процессе внедрения необходимы следующие практики:
- Разработка и утверждение набора базовых политик доступа на уровне платформы, которые покрывают общие сценарии и минимизируют дублирование.
- Включение доменных владельцев в цикл изменений политик: сценарии согласования, тестирование на "буферной среде" и формальные регламенты выпуска.
- Непрерывная проверка соответствия политик текущим операционным условиям: мониторинг нарушений, расследование инцидентов и обновление политики.
- Наличие механизмов аудита политики: запись принятых решений, временных окон доступа, изменений в политике и привязанных к ним метрик.
Реализация этих принципов требует тесной связи между каталогом данных, управляющим доступом, и системой политики. Каталог данных должен не только перечислять данные и продукты, но и хранить метаданные об уровнях защиты, требования по приватности и соответствию. Высокий уровень прозрачности и понятность для пользователей и администаторов достигаются через:
- Визуализацию прав доступа к доменным продуктам и данным в UI Data Catalog.
- Инструменты вывода нарушений политики и их причин, чтобы операторы могли быстро реагировать на проблемы.
- Автоматизированную проверку на соответствие требованиям при каждом изменении политики или данных.
Внедрение политики доступа как код улучшает аудит и ускоряет реагирование на изменение регуляторных требований, так как все решения документируются и проверяются в рамках CI/CD процессов. Важно обеспечить совместимость с регламентами по хранению политик и их версии. Гарантирование целостности политик достигается через контроль версий, цифровую подпись и хранение в защищенных схронах.
Приватность данных и защита персональных данных
В Data Mesh приватность должна быть встроена в дизайн архитектуры и бизнес-процессы. Проблемы конфиденциальности возникают не только из-за излишнего сбора данных, но и из недостаточной прозрачности для субъектов данных и слабой защиты в процессе обработки и передачи. Основные практики включают:
- Приватность по умолчанию и минимизация данных: сбор и обработка ограничиваются необходимым набором атрибутов, связанных с конкретной задачей. В доменных продуктах должны применяться политики минимизации и обоснованности обработки.
- Деидентификация и псевдонимизация: применение методов маскирования, токенизации, псевдонимизации там, где это возможно, чтобы снизить риск идентификации личности.
- Де-идентификация и дифференциальная приватность: для аналитических целей мониторинг и агрегирование без риска идентифицирования отдельных субъектов.
- Управление жизненным циклом данных: определение политик хранения, архивирования и удаления. В Data Mesh это особенно важно, так как данные передаются между доменами и требуют согласования по временным рамкам и требованиям к хранению.
- Защита персональных данных и соблюдение регуляторных требований: адаптация к требованиям GDPR, CCPA и аналогичным законам на уровне доменных продуктов и платформы в целом. В рамках российского контекста возможно уточнение по локализации и обработке персональных данных в рамках действующего законодательства (например, требования к хранению резервных копий и передачам за пределы территории РФ).
Приватность должна быть поддержана технологически и управляемо. Технологически - через применение маскирования и деидентификации на стадиях обработки или публикации данных, а также через управление доступом с контекстной проверкой на уровне атрибутов. Управленчески - через DPIA (Data Protection Impact Assessment) для новых data products, согласование с юридическим отделом и внедрение процедур уведомления субъектов данных и регуляторов (где применимо).
Особенно важна интеграция Privacy-By-Design в Data Mesh: меры защиты должны интегрироваться в процесс разработки data products с начала «проектирования» до развёртывания и эксплуатации. Это включает в себя:
- Включение требований к приватности в требования к data products и в процессы тестирования.
- Применение автоматизированной проверки приватности на этапе CI/CD: скрининг данных на наличие персональных идентификаторов, автоматическое применение маскирования.
- Выделение ролей и политики доступа с учётом конфиденциальности: ограничение доступа к данным, где присутствуют чувствительные атрибуты, и контроль использования аналитических запросов.
- Регулярная переоценка рисков приватности и переоценка DPIA в ответ на изменения в бизнес-процессах или регуляторных требованиях.
В рамках практики стоит рассмотреть конкретные сценарии: публикация доменного data product с чувствительными полями, запрос на доступ аналитика без прямого доступа к данным, сценарий совместного использования анонимизированных данных между доменами. В каждом случае архитектура должна обеспечивать соответствие требованиям приватности без задержки в рабочих процессах и без снижения ценности данных для бизнеса.
Аудит и соответствие требованиям
Аудит является неотъемлемой частью доверия к Data Mesh: он обеспечивает доказательства соблюдения правовых и регуляторных требований, показывает что доступ и обработка происходят в рамках утвержденной политики, и позволяет расследовать инциденты. Эффективный аудит требует сочетания технических средств и организационных процедур, включая:
- Непрерывный журнал событий (логирование): фиксация событий доступа к данным, изменений политик, операций с секретами и изменений в конфигурациях. В логах должна быть информация об идентификаторах пользователей, источнике запроса, цели запроса, атрибутах контекста и результатах.
- Неизменяемость и хранение журналов: применение WORM-хранилищ, сжатие и индексация логов, защита журналирования от несанкционированного изменения. Важно обеспечить возможность восстановления и аудита в случае сбоев.
- Централизованный сбор и корреляция событий: агрегирование данных из доменных сервисов в единый аналитический слой для выявления паттернов несанкционированного доступа, попыток эксплуатации или аномалий в обработке данных.
- Аудит соответствия политик: проверка соблюдения политик доступа к данным, соответствие политикам и процессам в доменных продуктах, а также корректность обновлений политик при изменениях в бизнесе.
- Нормативная документация и регламенты: наличие регламентов, описаний процессов, планов реагирования на инциденты, процедур расследования и протоколов эскалации. Это обеспечивает ясность ролей и обязанностей во время инцидентов и в ходе аудитов.
- Документация по обработке данных и линейность данных: хранение данных о происхождении, трансформациях и путях передачи данных (data lineage). Это критически важно для аудита и регуляторной прозрачности, особенно при кросс-доменной обработке.
Сильной стороной Data Mesh в контексте аудита является прозрачность: данные о доступе и обработке, а также изменения в политике и конфигурациях должны быть видимыми и доступными для аудита. Важны следующие практики:
- Иммутабельность критических журналов и их хранение в отдельном защищённом слое.
- Наличие системных оповещений и уведомлений о нарушениях политики и аномалиях в доступе.
- Включение аудита в процессы DevOps: автоматическая проверка журналирования и политики на каждом этапе развёртывания.
- Наличие регламентированных проверок соответствия и периодических аудитов, включая внутренние аудиты и независимые внешние проверки по мере необходимости.
Для регуляторной экспертизы полезны такие решения, как поддержка цепочек доказательств и возможность экспорта аудиторских следов в машинно-обрабатываемом формате (например, JSON или спецификации регуляторных органов). В условиях глобальной матрицы поставщиков и потребителей данных аудит должен быть адаптирован под требования разных регионов: сбор и хранение журналов может подлежать локализации, в то время как аналитическая корреляция может выполняться централизованно.
Инцидент-менеджмент и управление рисками
Независимо от того, насколько сильны средства профилактики, вероятность инцидентов остается. Эффективная стратегия управления инцидентами в Data Mesh включает проактивное обнаружение, быстрое реагирование, корректирующие действия и постоянное обучение команд. В рамках этой стратегии выделяются следующие направления:
- Обнаружение и мониторинг: непрерывный сбор телеметрии по доступу к данным, попыткам нарушения политики и аномалиям в обработке. Включение метрик безопасности в панели мониторинга бизнес-аналитики для быстрого выявления признаков риска.
- Реагирование и эскалация: предопределённые планы реагирования на инциденты с ясными ролями и задачами, Runbooks для восстановления доступа, восстановления целостности данных и минимизации воздействия на бизнес-процессы.
- Восстановление и уроки: после инцидента проводится детальный пост-мортем, включая анализ причин, влияние на данные и меры по предотвращению повторения. Важно внедрить улучшения в политику доступа, архитектуру и процессы на основе полученного опыта.
- Таблица учёта рисков и DPIA: регулярная переоценка рисков для каждого домена, обновление DPIA и соответствующих мер по снижению рисков. Оценка должна учитывать новые данные, связанные с изменением бизнес-процессов или законодательства.
- Обучение и культура безопасности: обучение сотрудников и доменных команд по лучшим практикам кибербезопасности, ответственность за данные и важность защиты приватности. В рамках Data Mesh обучение должно происходить не только в» ИТ-отделе, но и среди владельцев доменов и продюсеров данных.
Эффективное управление инцидентами требует интеграции с процессами управления изменениями и непрерывной интеграции, а также тесной связи между командами разработчиков, операторами и юридическим отделом. В рамках Data Mesh incident response план должен включать:
- Контактные точки и процедуры эскалации, включая каналы уведомления потребителей данных и регуляторов в случае существенных инцидентов.
- Планы тестирования и учения с конкретными сценариями: утечка данных, компрометация учетной записи, нарушение политики доступа и сбой криптографических ключей.
- Автоматизированные средства защиты и резервного копирования, которые можно активировать в случае инцидента без значительного времени простоя.
- Процедуры восстановления целостности данных и проверку последствий инцидента на бизнес-проводные процессы.
Помимо технических аспектов, значительную роль играет культура и организационные изменения. Внедрение Data Mesh требует того, чтобы доменные команды не просто потребляли меры безопасности, но и активно участвовали в их разработке и поддержке. Это означает:
- Обучение и вовлечение владельцев доменов в создание политик безопасности и требований к приватности.
- Прозрачную коммуникацию между бизнесом и ИТ, чтобы балансировать скорость внедрения новых дата-проекtов и требования к безопасности и соответствию.
- Создание общих руководящих принципов и методологий для оценки рисков, разработки и тестирования безопасных решений на уровне всей организации.
- Разработка и применение KPI безопасности, охватывающих доступ, обработку данных, качество аудита и время реакции на инциденты.
Key takeaways
- Безопасность Data Mesh должна быть встроена на уровне архитектуры, включая IAM, политики доступа, шифрование и аудит.
- Политики доступа как код позволяют централизованно управлять доступом к data products, обеспечивая минимальные привилегии и контекстную проверку доступа.
- Приватность данных в Data Mesh достигается через минимизацию сбора, деидентификацию/маскирование и соответствие DPIA и регуляторным требованиям.
- Аудит и соответствие требуют неизменяемых журналов, централизованного сбора данных и четкой регламентации процессов аудита.
- Инцидент-менеджмент в Data Mesh должен быть тесно связан с управлением рисками, обучением команд и регулярными учениями.
- Баланс между гибкостью доменных команд и единообразием политики обеспечивает устойчивость к регуляторным изменениям и кросс-доменные сценарии обработки данных.
FAQ
- Как обеспечить единый контроль доступа в распределенной среде Data Mesh?
для обеспечения единого контроля доступа следует внедрить центральный Identity Provider (IdP) с федерацией идентификаций, использующий единый набор политик и протоколов (OIDC, OAuth2). Политики доступа должны описываться как код и применяться через Policy Engine, например, на уровнях каталога данных и сервисов доступа. Важна граница доверия между доменами и стандартные протоколы для междоменных коммуникаций (mTLS, SPIFFE/SPIRE). Такой подход сохраняет автономию доменов и обеспечивает согласованность политики.
- Какие технологии используются для защиты данных в Data Mesh?
- Ответ: критически важны шифрование в покое и в транзите, управление ключами и частная защита данных. Для шифрования применяют TLS в транспорте и сопутствующие решения envelope encryption для хранения. Управление секретами и ключами обеспечивают Vault или облачные секрет-менеджеры с вращением ключей. Маскирование и псевдонимизация применяются на стадиях доступа к данным, чтобы ограничить риск идентификации персональных данных.
- Как организовать аудит в распределенной архитектуре?
- Ответ: аудит требует неизменяемых журналов доступа к данным, изменений политик и операций с секретами. Журналы должны централизованно агрегироваться, иметь контекст и возможность экспорта для регуляторов. Важна регистрация принятых решений по политике и истории изменений. Регламентируются процессы хранения журналов и обеспечение их доступности во время аудита и расследований.
- Какие подходы обеспечивают защиту приватности без снижения аналитической ценности данных?
применяются минимизация сбора, деидентификация и маскирование, а также дифференциальная приватность при агрегации данных. Важно поддерживать контроль доступа к чувствительным данным и применять DPIA для новых data products. Приватность должна быть встроена в конвейеры обработки, включая автоматизированную проверку приватности на этапе CI/CD.
- Как управлять рисками и реагировать на инциденты в Data Mesh?
- Ответ: необходимы детальные планы реагирования, Runbooks и регламентированные процессы эскалации. Важно проводить регулярные учения и пост-мортем по инцидентам, чтобы извлекать уроки и обновлять политики. Мониторинг безопасности и аналитика по доступам должны быть тесно интегрированы в операционные процессы.
- Что значит "политики доступа как код" и почему это важно?
политики описываются текстово и хранятся вместе с кодом, проходят рутинную вентиляцию и тестирование через CI/CD. Это обеспечивает воспроизводимость, аудит и возможность быстрого обновления политики без ручного вмешательства в приложения. Такой подход уменьшает риск расхождений между доменами и упрощает соответствие регуляторным требованиям.
- Как подход Data Mesh влияет на соответствие законам о защите данных?
- Ответ: Data Mesh требует согласованного, документированного подхода к обработке данных на уровне доменов и платформы в целом. Включение DPIA и привязка политики к реальным бизнес-кейсам позволяют обеспечить соответствие требованиям GDPR, локальным законам и регулятивным требованиям. Внедрение приватности и аудита в моделях доступа поддерживает прозрачность и управляемость.
- Какие практики помогут внедрить безопасную культуру в организации?
- Ответ: вовлечение владельцев доменов в разработку политик и требований к данным, обучение сотрудников принципам защиты данных и приватности, формализация процессов управления изменениями и аудита, а также регулярные учения по инцидентам и постоянное улучшение процессов безопасности. Важно формировать общую культуру ответственности за данные и их безопасность на всех уровнях предприятия.
- Какие риски чаще всего возникают при реализации Data Mesh с точки зрения безопасности?
- Ответ: наиболее распространены риски несогласованности политик между доменами, недостаток контекстной проверки доступа, слабая защита секретов и ключей, недостаточное знание правил приватности и неэффективный аудит. Эти риски можно снизить через централизованный подход к IAM, политики как код, регулярные аудиты и обучение команд.
- Какие примеры open-source или российских продуктов могут быть полезны в этом контексте?
для открытых решений часто применяют OPA (Open Policy Agent) как движок политики и SPIFFE/SPIRE для сервисной идентификации. Для управления секретами можно рассмотреть Vault (HashiCorp) или аналогичные решения. В рамках локального рынка возможны отечественные решения для управления идентификацией и аутентификацией, интегрированные с существующим ИТ-ландшафтом, однако выбор должен зависеть от совместимости, поддержки и регуляторных требований. В каждом случае предпочтение отдается минимальной сложности, интеграции с Data Catalog и соответствию политик.


