

Управление данными и принципы Data Governance
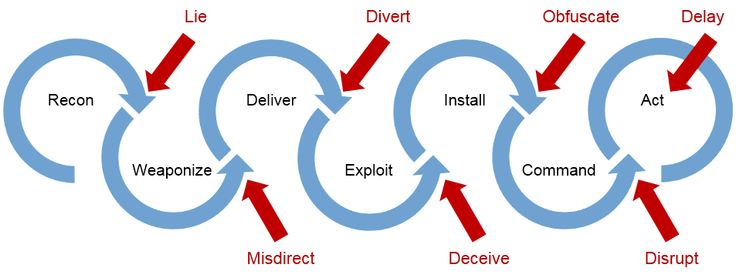
Управление данными — это не просто модная фраза из мира управления информацией. В современном контексте BI и DWH, особенно в рамках Distributed Deception Platform (DDP), управление данными обеспечивает точность, доступность, соответствие требованиям законов и регуляторным нормам, а также осознанное использование данных для принятия решений и повышения эффективности систем защиты. Data Governance задаёт правила, роли и процессы, которые позволяют организовать единый подход к данным: от первичной идентификации источников до финального использования в аналитике и мониторинге угроз. В DDP данные служат как для анализа и машинного обучения, так и для формирования ложной миши инфраструктуры, подталкивая злоумышленников к ложным траекториям. Это создаёт новые требования к управлению данными: данные должны быть корректны, отслеживаемы, защищены, доступ к ним — контролируем, а ответственность за качество и использование — разделена между бизнес-инициативацией и ИТ-службой.
Основные термины и понятия
- Data Governance (управление данными) — систематический набор политики, процессов и стандартов, предназначенных для обеспечения качества, доступности, защищённости и подотчётности данных во всей организации.
- Data Steward (ответственный за данные) — человек или группа, отвечающая за конкретный набор данных: его определение, качество, доступность и соблюдение регламентов.
- Data Owner (владелец данных) — бизнес-или функциональная единица, которая несёт ответственность за бизнес-ценность данных и согласование политик их использования.
- Data Catalog (каталог данных) — реестр всех активов данных с метаданными, описанием источников, форматов, владельцев и связанных политик доступа.
- Metadata (метаданные) — данные о данных: кто создал, когда обновлено, каково происхождение, какие правила качества применяются.
- Data Lineage (линейность данных) — путь данных от источника к потребителю, включая все преобразования и перемещения.
- Master Data / Reference Data (мастер-данные и справочные данные) — набор единых значений, которыми пользуются все системы (например, список клиентов, коды стран).
- Data Quality (качество данных) — набор правил, измерений и процессов для поддержания точности, полноты, консистентности и своевременности данных.
- Data Lifecycle (жизненный цикл данных) — стадии создания, хранения, обработки, архивирования и уничтожения данных.
- Data Privacy и Compliance (конфиденциальность и соответствие) — защита персональных данных и соблюдение регуляторных требований (GDPR, закон о персональных данных в РФ и т.п.).
- RBAC / ABAC (role-based и attribute-based access control) — модели контроля доступа, применяемые к данным.
- DDP контекст (Distributed Deception Platform) — платформа для обнаружения и противодействия угрозам, включающая сбор децентрализованных телеметрических данных и создание управляемых ложных данных; требует особого подхода к управлению данными, чтобы не допустить утечек и обеспечить соответствие требованиям.
Теоретическая модель Data Governance
- Архитектура управления данными обычно включает слои: источники данных, инфраструктуру хранения (хранилища данных: давай/платформы озера данных), каталог метаданных, политики доступа, качество данных и мониторинг. В DDP особенно важно обеспечить прозрачность происхождения и использования данных, поскольку данные проходят через аналитические конвейеры и могут включать метки персональных данных и сенсоры безопасности.
- Роли и ответственности: создаются Руководящий совет по данным (Data Governance Council), роли Data Owners и Data Stewards по каждому домену данных, специалисты по безопасному хранению и архивированию, специалисты по catallog и качеству.
- Политики и процессы: политика доступа к данным (кто может видеть какие активы и при каких условиях), политика качества данных (правила валидации, показатели качества), политика хранения и уничтожения, политика мониторинга соответствия требованиям.
- Фреймворки и методологии: DAMA-DMBOK как базовый справочник по областям управления данными; DCAM как рамка оценки способности управления данными; подходы к управлению данными как продуктом (Data as a Product) — данные имеют владельца, продуктовые метрики и дорожную карту развития.
- Метрики и KPI: полнота данных, точность, консистентность, своевременность, полнота метаданных, покрытие каталога, доля клиентов с “золотыми” записями, доля данных с подтверждёнными линейками данных, процент соответствия политикам.
Методологии внедрения Data Governance
- Этапы: анализ существующего состояния (as-is), определение целей и охвата (to-be), проектирование модели владения данными, выбор инструментов и архитектурных решений, пилотный проект по одному домену данных, масштабирование на весь бизнес, постоянный мониторинг и адаптация.
- Подходы к внедрению: централизованный (одна команда управления данными для всей компании) против децентрализованного (каждый домен имеет собственную команду, но с согласованной политикой). Для распределённых систем, как DDP, чаще применяется гибридный подход: центральная платформа каталогов и политики плюс локальные практики доменов данных.
- Управление рисками: определение уровней критичности данных, минимальные требования к сохранности и доступу для разных категорий пользователей, план реагирования на инциденты, аудит и журналирование.
- Архитектура управления данными в DDP: сбор телеметрии и сенсорных данных в централизованный репозиторий, сохранение истории изменений через линейный журнал, обеспечение возможности ретроспективного анализа и аудита, защита персональных данных, маскирование чувствительных полей там, где это необходимо.
Практические примеры
1. Open-source решение в рамках архитектуры управления данными для DDP
Сценарий: крупная организация внедряет Distributed Deception Platform для мониторинга сетевых угроз на уровне множества подразделений. Требуется единый каталог данных, управление доступом к телеметрии, контроль качества данных и прозрачная линейность данных в аналитике и моделировании угроз.
Архитектура:
- Источники: базы данных приложений, логи веб-серверов, телеметрия тестовых агентов DDP.
- Интеграция: Apache Kafka для потоков телеметрии; Apache NiFi или Kafka Connect для движений данных в конвейерах.
- Хранилище: озеро данных на базе HDFS или облачных хранилищ (S3/ADLS) и аналитическое DWH на базе Snowflake или PostgreSQL/ClickHouse.
- Каталог метаданных: OpenMetadata как современный каталог, поддерживающий источники метаданных, линейность и интеграцию с инструментами качества данных.
- Метаданные и линейность: Apache Atlas для детального отслеживания происхождения данных и преобразований, интегрированный с OpenMetadata через коннекторы.
- Контроль доступа: Apache Ranger или Open Policy Agent (OPA) для реализации RBAC/ABAC и защиты датакаталогов и сенсоров.
- Качество данных: Great Expectations для определения правил качества, тестов и автоматической проверки данных, с интеграцией в конвейеры.
- Управление качеством и правилами: правила валидации для критических полей телеметрии (например, идентификаторы сенсоров, временные метки, значения измерений) и автоматическое уведомление об отклонениях.
- Безопасность и конфиденциальность: шифрование данных в покое и в передаче; маскирование полей PII на стадиях обработки; аудит изменений и доступа.
- Управление данными для DDP: маркировка данных как чувствительных или ложных данных для имитации в рамках DDP, контроль доступа к таким наборам данных и журнал аудита по их использованию.
Практическая реализация:
- Ввод данных и каталогизация: OpenMetadata автоматически импортирует схемы из источников и создаёт записи активов в каталоге; Atlas обеспечит линейность.
- Обеспечение качества: Great Expectations реализует проверки качества по каждому критерию (полнота, уникальность, формат времени и т. п.) и выдаёт отчёты в инструменте мониторинга.
- Безопасность и доступ: Ranger внедряет политики на уровне каталогов и таблиц; ABAC дополняется атрибутами пользователя (роль, отдел, география).
- Управление политиками: OPA используется для динамического разрешения доступа в зависимости от контекста (время суток, статус инцидента, уровень сотрудника).
- Мониторинг и аудит: журнал событий доступа к данным синхронизируется с SIEM; линейность отправляется в консоль мониторинга для аудита.
Результаты: единый источник истины по активам данных, прозрачная линейность для аналитиков и инженеров, повышенная уверенность в качестве и соблюдении регуляторных требований, возможность безопасного использования данных для моделирования и тестирования DDP без риска утечки PII.
2. Российские решения и подходы
- Российские решения часто опираются на локализованные отраслевые практики и интегрируются с открытыми технологиями. В качестве примера можно рассмотреть комплексное решение от крупных интеграционных компаний, которое включает в себя каталог метаданных, механизмы доступа и управление качеством на базе открытых технологий с локальной поддержкой и соответствием требованиям российского законодательства.
- В качестве частного примера можно упомянуть использование решений InfoWatch в сочетании с локальными платформами управления данными. InfoWatch специализируется на защите данных, DLP и управлении данными, и их продукты часто интегрируются в корпоративные архитектуры для обеспечения соответствия регуляторным требованиям и контроля доступа к чувствительной информации. В контексте DDP эти решения могут обеспечивать политики защиты, маскирование и аудит, дополняя каталог данных и управление качеством.
- Практическая реализация на российском рынке может включать: внедрение локального каталога метаданных, интеграцию с российскими системами идентификации и аутентификации, настройку защиты данных и маскирование PII, а также адаптацию процессов управления данными под требования регуляторной среды. Консалтинговые компании и системные интеграторы обычно предлагают готовые решения на базе открытых технологий с локальной поддержкой и соответствием российскому законодательству, включая требования по защите персональных данных и проведению аудита.
3. Сравнение подходов и выбор инструментов
- Open-source решения дают гибкость, гибкую настройку и прозрачность процессов, возможность интеграции с существующими BI и DWH, возможность адаптировать под требования DDP и специфическое окружение. Примеры: Apache Atlas (метаданные и линейность), OpenMetadata (каталог и интеграции), Great Expectations (качество данных), Apache Ranger/OPA (политики доступа), DBT (трансформации), Apache Kafka/NiFi (интеграция).
- Российские решения дают локальную поддержку, соответствие регуляторным требованиям и возможность адаптивной настройки под российские стандарты обработки данных, в том числе по защите ПДн и аудиту. В сочетании с открытыми компонентами они образуют гибридную архитектуру, которая может быстро масштабироваться и соответствовать регуляторным требованиям.
- Выбор зависит от целей проекта, горизонта внедрения, регуляторных требований, бюджета и существующей инфраструктуры. В рамках DDP целесообразно сочетать каталоги и линейность на базе открытых технологий с локальной защитой и аудитом, обеспечиваемыми российскими решениями, чтобы соблюсти требования конфиденциальности и регуляторной совместимости.
Архитектура управления данными для DDP
- Источники данных: телеметрия датчиков, журналы событий, базы данных операционных систем, данные контрактации и настройки устройств, данные о ловушках и ложных системах.
- Инфраструктура конвейера данных: Apache Kafka для потоковой передачи; Apache NiFi или Kafka Connect для ETL/ELT-процессов; Spark или Flink для обработки и трансформаций.
- Хранилище данных: озеро данных (Data Lake) на базе HDFS/облачных хранилищ, DWH для аналитики и отчетности.
- Каталог и метаданные: OpenMetadata как современный каталог, Atlas как часть модуля линейности и управления метаданными.
- Качество данных: Great Expectations, OKR-методы тестирования качества; правила качества определяются для каждого домена данных.
- Управление доступом: RBAC/ABAC через Apache Ranger и/или OPA; политика доступа к данным применяется как к каталогам, так и к самим данным в хранилищах.
- Безопасность и конфиденциальность: шифрование данных в покое и в передаче, маскирование чувствительных полей, политика раздельной обработки для PII, аудит изменений и доступа.
- Логирование и аудит: централизованный SIEM/LOG анализ с хранением детальных журналов доступа к данным, чтобы обеспечить соответствие регуляторным требованиям и внутренним политикам.
- Линейность данных: отслеживание происхождения данных и всех трансформаций с помощью Atlas и OpenMetadata; возможность воспроизведения данных в случае аудита или восстановления.
- Управление данными для DDP: пометка данных как реальных, ложных или тестовых, контроль доступа к таким данным, чтобы обеспечить безопасность операционных аналитик и защиту от утечек.
Концепции каталога данных и линейности
- Каталог данных (Data Catalog) должен быть единым источником истины по активам данных и их контексту: источник, владелец, бизнес-контекст, политика доступа, качество данных, политика хранения.
- Линейность (Data Lineage) необходима для прослеживания того, как данные проходят через конвейеры и какие трансформации применяются, чтобы обеспечить аудит и воспроизводимость в аналитических задачах и моделировании угроз в DDP.
- Метаданные и контекст: помимо структурных схем, каталог должен содержать бизнес-термины, словари, связи между данными и их использование в BI-отчетах и в DDP сценариях.
Управление качеством данных и соответствие требованиям
- Определение наборов правил качества, создание тестов на основе требований к данным (например, точность, полнота, непротиворечивость, временная консистентность).
- Инструменты качества интегрируются в конвейеры и анализируют данные на разных стадиях: входные данные, промежуточные результаты и финальные выходы в аналитических системах.
- В контексте DDP качество данных важно для визуализации и моделирования угроз, а также для предотвращения ложных сигналов. Регулярный мониторинг качества данных помогает обеспечить корректную работу зависимых систем и доверие к результатам.
Примеры реализаций и практики
- Пример 1: использование OpenMetadata + Apache Atlas + Great Expectations + Ranger/OPA в связке с Kafka/NiFi и облачным хранилищем. Это обеспечивает каталог, линейность, качество и контроль доступа, а также соответствие требованиям к защите данных.
- Пример 2: внедрение в российской среде через гибридную схему: локальный каталог метаданных с поддержкой российского провайдера, интеграция с открытыми инструментами, организация политики доступа и аудит и совместная работа с информационной безопасностью. Это позволяет удовлетворить требованиям регуляторов и обеспечить локальную поддержку и соответствие.
- Пример 3: DDP-ориентированная платформа BI/DWH с аналитикой угроз: данными управляет владелец данных в бизнес-доделе, steward отвечает за качество, политики доступа применяются через ABAC, линейность поддерживается Atlas, а качество данных поддерживается Great Expectations; ложные данные маркируются и исключаются из критических аналитических конвейеров, но остаются в тестовой среде для обучения моделей.
Интеграция с BI и DWH
- Каталог данных играет роль единого справочника, который аналитики используют для поиска источников данных, понимания бизнеса и оценки рисков.
- Линейность обеспечивает прозрачность по происхождению данных и трансформациям, что важно для доверия к аналитическим выводам.
- Контроль доступа предотвращает несанкционированный доступ к чувствительным данным и позволяет безопасно управлять телеметрией DDP.
- Маскирование и защитные политики позволяют работать с PII и конфиденциальной информацией без риска утечки.
Риски и ограничения
Организационные риски
- Сопротивление изменениям: сотрудники могут сопротивляться новому режиму владения данными и ответственности; требуется обучение и культурные изменения.
- Неполнота роли и ответственности: без четко определённых ролей Data Owner и Data Steward процессы могут стать неэффективными.
Технические риски
- Сложность интеграции: объединение открытых инструментов с российскими решениями может потребовать кастомизации и настройки.
- Производительность и стоимость: каталоги и линейность могут добавлять задержки в конвейеры данных; требуют планирования ресурсов.
- Совмещение регуляторных требований с ODD (operational deception design): на практике нужно держать в голове, что ложные данные в рамках DDP должны быть правильно помечены и не спутать с реальными данными, чтобы не нарушить регуляторные требования.
Риски конфиденциальности и безопасности
- Риск утечки PII и конфиденциальной информации через данные, используемые в DDP; необходимы маскирование, контроль доступа и аудит.
- Риск регуляторных нарушений: неправильная обработка ПДн, несоответствие требованиям в разных юрисдикциях, особенно в международных условиях.
Риски технологической зависимости
- Зависимость от нескольких инструментов может привести к проблемам совместимости, особенно если будут обновления, изменения лицензий или провайдеров.
- Обслуживание и поддержка: важно обеспечить локализованную поддержку, особенно в рамках российского рынка и требований к соответствию.
Ограничения в контексте DDP
- сложность разделения данных между реальными и ложными данными в рамках DDP должна быть учтена в архитектуре управления данными, чтобы не путать линейность и не нарушить политику доступа.
- управление данными для тестирования и обучения моделей может оказаться ограниченным в рамках регуляторных ограничений, поэтому необходимо обеспечить безопасные и изолированные среды для таких целей.
Управление данными и принципы Data Governance являются критически важными для успеха проекта по внедрению Distributed Deception Platform, особенно в контексте BI и DWH. Такой подход обеспечивает точность данных, прозрачность их происхождения и преобразований, контроль доступа и защиту персональных данных, что в свою очередь поддерживает качество аналитики, безопасность и соответствие регуляторным требованиям. Комбинация open-source решений (например, OpenMetadata, Apache Atlas, Great Expectations, Ranger/OPA) с локальными российскими возможностями дает гибкость и адаптивность для целей DDP. Внедрение требует последовательной методологии, определения ролей, разработки политик и устойчивого мониторинга, чтобы обеспечить устойчивость к изменению бизнес-требований, регуляторных требований и технологических изменений. Важно помнить, что Data Governance — это не одноразовое мероприятие, а непрерывный процесс совершенствования, который должен быть встроен в культуру управления данными и в архитектуру аналитических и защитных платформ.
Вопрос–Ответ (FAQ)
Что такое Data Governance и зачем он нужен в рамках DDP?
Data Governance — это набор политик, процессов и стандартов, направленных на обеспечение качества, доступности, защиты и управляемости данных. В контексте Distributed Deception Platform он обеспечивает прозрачность происхождения данных, их безопасность и соответствие регуляторным требованиям, а также позволяет аналитикам и специалистам по безопасности работать с данными безопасно и эффективно.
Какие ключевые роли существуют в Data Governance?
Ключевые роли включают Data Owner (владелец данных), Data Steward (ответственный за данные), Data Architect (архитектор данных), Data Custodian (оператор данных, техническая ответственность за хранение и доступ) и Data Governance Council (руководящий совет по данным), который устанавливает стратегию, политики и приоритеты.
Какие инструменты лучше всего использовать для открытой инфраструктуры Data Governance?
OpenMetadata или Apache Atlas для каталога и линейности, Great Expectations для контроля качества, Apache Ranger или OPA для управления доступом, и Apache Kafka/NiFi для интеграции данных. В контексте DDP эти компоненты обеспечивают прозрачность и управляемость на разных стадиях конвейера данных.
Как обеспечить соответствие требованиям конфиденциальности и регуляторным требованиям?
Необходимо реализовать политику доступа (RBAC/ABAC), маскирование или обесценивание PII, аудит и журналирование доступов, контролируемые процессы хранения и уничтожения данных, а также регулярные проверки на соответствие регуляторам. В DDP важно маркировать данные, чтобы отделять реальные данные от тестовых и ложных, и управлять доступом к ним.
Какие риски связаны с внедрением Data Governance в DDP?
Организационные риски (сопротивление изменениям, нечеткие роли), технические риски (сложность интеграции, производительность), риски конфиденциальности (утечки PII), риски регуляторного несоответствия, риск технологической зависимости от отдельных инструментов.
Какие преимущества получит компания после внедрения Data Governance?
Повышение качества данных, более быстрый доступ к информации, ясная ответственность за данные, уменьшение рисков регуляторных нарушений, улучшение точности аналитики и возможностей для безопасного моделирования в рамках DDP.
Как начать внедрение Data Governance в проекте DDP?
Начните с бизнес-целей и определения доменов данных, сформируйте Data Governance Council, определите роли Data Owner и Data Steward, выберите набор инструментов (каталог, линейность, качество, доступ), разработайте политики доступа и качества, запустите пилот на одном домене данных и масштабируйте на всю организацию.
Какую роль играет Data Lineage в DDP?
Lineage позволяет увидеть путь данных от источника до потребителя, понять какие преобразования выполнены и какие службы используют эти данные. Это критично для аудита, воспроизводимости и предотвращения ошибок в анализе и моделировании угроз. В DDP линейность помогает удостовериться, что ложные данные не смешиваются с реальными и что регуляторные требования соблюдаются на всех этапах обработки.
Каковы практические шаги перехода к Catalog и Lineage?
Соберите перечень активов данных, назначьте Data Owners и Stewards, подключите источники данных к каталогу (OpenMetadata/Atlas), настройте линейность через источники и конвейеры, внедрите политики доступа, запустите тестовую фазу с мониторингом качества, затем расширяйте охват на новые домены данных.
Какие российские решения можно считать частью такой архитектуры?
Российские решения обычно предлагают локальную поддержку, соответствие требованиям РФ и регуляторные практики. В качестве примера можно рассмотреть использование InfoWatch в сочетании с локальными инфраструктурами и открытыми технологиями для обеспечения защиты данных, аудита и контроля доступа в контексте Data Governance. Это позволяет сохранить соответствие регуляторным требованиям РФ и обеспечить локализованную поддержку.
Заключение
Управление данными и Data Governance — фундаментальные элементы успешной реализации BI и DWH в среде Distributed Deception Platform. Они позволяют обеспечить не только грамотную аналитику и защиту данных, но и уверенность в соблюдении регуляторных требований и этических норм в процессе работы с телеметрией и ложными данными. В условиях российского рынка особенно актуально сочетание открытых технологий и локальных решений, что даёт необходимую гибкость, адаптивность и безопасность. Ваша задача как специалиста — построить устойчивую архитектуру управления данными, определить роли и политики, обеспечить мониторинг и постоянное улучшение процессов, чтобы платформа DDP могла эффективно работать в условиях изменяющихся угроз и регуляторных требований.


